

















Ce guide s’adresse aux responsables de la conformité, aux gestionnaires des risques et aux équipes informatiques à la recherche des meilleurs outils de gouvernance, de risque et de conformité (GRC) en 2026. Il présente les principales plateformes, leurs fonctionnalités clés et les critères de sélection à prendre en compte.
Ces outils simplifient la complexité de la gouvernance en fournissant à votre équipe les ressources nécessaires pour gérer l’évolution des réglementations, réduire les risques et mieux maîtriser les coûts. Dans cet article, nous passons en revue les meilleurs outils GRC de 2026, en mettant en évidence leurs points forts, leurs inconvénients potentiels et des informations sur les tarifs pour vous aider à choisir la solution adaptée à votre organisation.
- Comparatif des meilleurs outils de gouvernance, de risque et de conformité (GRC)
- Comment choisir le meilleur outil GRC pour répondre aux besoins de votre entreprise
- Fonctionnalités clés des solutions GRC en 2026
- Comment j’ai évalué les meilleurs logiciels de sécurité des e-mails
- Foire aux questions (FAQ)
- En résumé : investissez dans une plateforme GRC qui évolue avec vous
Comparatif des meilleurs outils de gouvernance, de risque et de conformité (GRC)
Ce tableau compare les principaux outils GRC en 2026, notamment leurs fonctionnalités, leur facilité d’utilisation et leur coût. Les tarifs pouvant varier considérablement d’une solution à l’autre, nous proposons ci-dessous ce tableau des analyses détaillées pour vous aider à choisir l’outil offrant les fonctionnalités et la compatibilité dont vous avez besoin.
| Fournisseur | Gestion des risques d’entreprise | Gestion des audits | Gestion des tiers | Analyses | Application mobile | Tarifs |
|---|---|---|---|---|---|---|
| RSA Archer | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
| MetricStream GRC | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
| ServiceNow | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
| IBM OpenPages | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
| Hyperproof | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
| Riskonnect | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
| LogicManager | Oui | Oui | Oui | Oui | Non | Contacter le service commercial |
| SAI360 | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
| Corporater | Oui | Oui | Oui | Oui | Non | Contacter le service commercial |
| StandardFusion | Oui | Oui | Oui | Oui | Oui | Contacter le service commercial |
Comment choisir le meilleur outil GRC pour répondre aux besoins de votre entreprise
Choisir le bon outil de gouvernance, de risque et de conformité (GRC) est essentiel pour garantir que votre entreprise respecte les réglementations tout en gérant efficacement les risques. Avec la grande variété de logiciels GRC disponibles, il est indispensable de sélectionner une solution adaptée aux exigences propres à votre entreprise. Voici un guide pour vous aider à faire le meilleur choix.
Évaluez vos exigences en matière de conformité
Commencez par identifier les réglementations qui s’appliquent à votre entreprise, comme le RGPD, PCI-DSS ou SOX. Comprendre vos obligations de conformité vous aidera à choisir un outil GRC adapté à ces normes.
Évaluez les capacités de gestion des risques
Assurez-vous que le logiciel GRC dispose de solides fonctionnalités d’évaluation des risques. Recherchez des outils capables d’identifier, d’évaluer et d’atténuer proactivement les risques dans l’ensemble de votre organisation, tout en fournissant une surveillance et des alertes en temps réel.
Évolutivité et flexibilité
Choisissez une solution GRC capable d’évoluer avec votre entreprise. Que vous vous développiez sur de nouveaux marchés ou élargissiez votre périmètre réglementaire, l’outil doit être suffisamment flexible et évolutif pour répondre à l’évolution de vos besoins.
Intégration aux systèmes existants
Sélectionnez un logiciel GRC qui s’intègre de manière transparente à votre infrastructure informatique, notamment à votre ERP, votre CRM et vos autres systèmes de gestion. L’intégration garantit un fonctionnement plus fluide et une efficacité accrue.
Interface conviviale
Une plateforme conviviale est essentielle pour favoriser son adoption par l’ensemble de votre équipe. Privilégiez un outil qui simplifie les processus de gouvernance, de gestion des risques et de conformité grâce à des tableaux de bord intuitifs et une navigation facile.
En vous concentrant sur ces domaines clés, vous pourrez trouver un outil GRC qui répond aux besoins de votre entreprise et renforce votre stratégie de conformité.
RSA Archer : idéal pour l’étendue des fonctionnalités
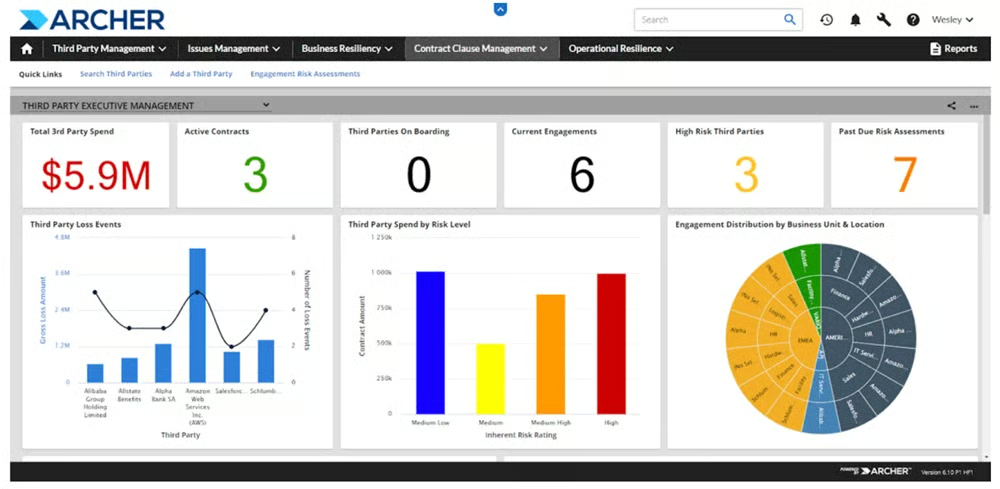
RSA Archer est une plateforme de gouvernance, de risque et de conformité (GRC) de premier plan, conçue pour aider les organisations à gérer efficacement les risques, à garantir leur conformité réglementaire et à protéger leurs actifs. Grâce à sa structure modulaire et personnalisable, RSA Archer convient parfaitement aux organisations de divers secteurs qui souhaitent intégrer les processus de gestion des risques à leur flux de travail opérationnel.
La plateforme est largement utilisée pour automatiser les évaluations des risques, le suivi des incidents, la gestion des audits et l’application des politiques, offrant aux utilisateurs une visibilité en temps réel sur leur profil de risque.
Avantages
- Vastes fonctionnalités GRC
- Flux de travail personnalisable
- Vue complète du tableau de bord
- Personnalisation des rapports
- Les administrateurs peuvent définir les contrôles d’accès au niveau du système, de l’application, de l’enregistrement et du champ, ce qui permet aux utilisateurs de se connecter en fonction de leur niveau d’accès
Inconvénients
- L’interface utilisateur pourrait être améliorée
- La fonction de recherche par mots-clés pourrait être améliorée
Tarifs
Archer n’indique pas ses tarifs sur son site web, mais le tarif par domaine de risque commence généralement autour de 30 000 à 50 000 dollars US.
Fonctionnalités clés
- Gestion des risques informatiques et de sécurité
- Gestion des risques d’entreprise et opérationnels
- Conformité réglementaire et d’entreprise
- Gestion des audits
- Résilience opérationnelle de l’entreprise
- Solutions pour le secteur public
- Gouvernance des tiers
- Gestion des enjeux ESG
- Résilience opérationnelle
Capture d’écran
MetricStream GRC : idéal pour la flexibilité et la personnalisation
La plateforme de MetricStream est idéale pour les organisations dont les utilisateurs ont des besoins variés, car elle propose des solutions adaptées aux auditeurs, aux responsables informatiques et aux dirigeants d’entreprise. Elle se distingue par une expérience GRC complète qui répond aux exigences spécifiques des différents rôles au sein de l’organisation.
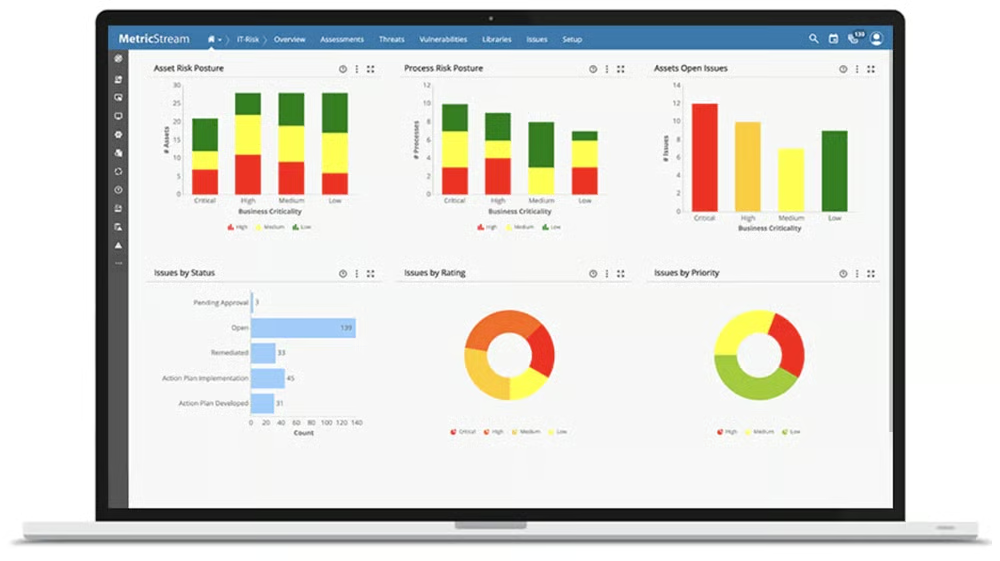
La plateforme GRC de MetricStream repose sur trois dimensions essentielles de la gestion des risques : les catégories de risques (financiers, cyber, liés à la santé humaine et environnementaux), l’engagement des parties prenantes et l’agilité organisationnelle. Ce cadre permet aux organisations de hiérarchiser et de traiter en temps réel les risques les plus pressants, en garantissant une approche ciblée et adaptative de la gestion des risques dans un environnement en constante évolution.
Avantages
- Fournit des applications mobiles pour favoriser la mobilité
- Utilise l’IA pour remédier aux problèmes
- Automatise l’extraction de contenu des rapports SOC2 et SOC3
- Utilise des recommandations basées sur l’IA pour classer les observations comme un dossier, un incident, un problème ou un événement de perte, puis les acheminer pour examen, approbation et clôture
- Fournit des informations sur les risques grâce à des analyses avancées, des cartes thermiques, des rapports, des tableaux de bord et des graphiques
Inconvénients
- Les rapports pourraient être améliorés
- Les utilisateurs signalent que la solution peut comporter des bugs
Tarifs
MetricStream ne publie pas d’informations tarifaires pour ses solutions. Cependant, la place de marché AWS affiche MetricStream CyberGRC Prime, destiné aux évaluations des risques informatiques, aux rapports, à la notation et à la gestion centralisée, au tarif de 180 000 dollars US pour 36 mois. Les acheteurs potentiels doivent contacter directement MetricStream pour demander des informations tarifaires et programmer une démonstration de la plateforme avant de prendre une décision d’achat.
Fonctionnalités clés
- Gestion des risques d’entreprise et opérationnels
- Gestion de la continuité d’activité
- Gestion des politiques et de la conformité
- Relations réglementaires et gestion du changement
- Gestion des dossiers et des enquêtes
- Gestion des audits internes
- Gestion des menaces et des vulnérabilités informatiques
- Gestion des tiers
Capture d’écran
ServiceNow : idéal pour l’automatisation
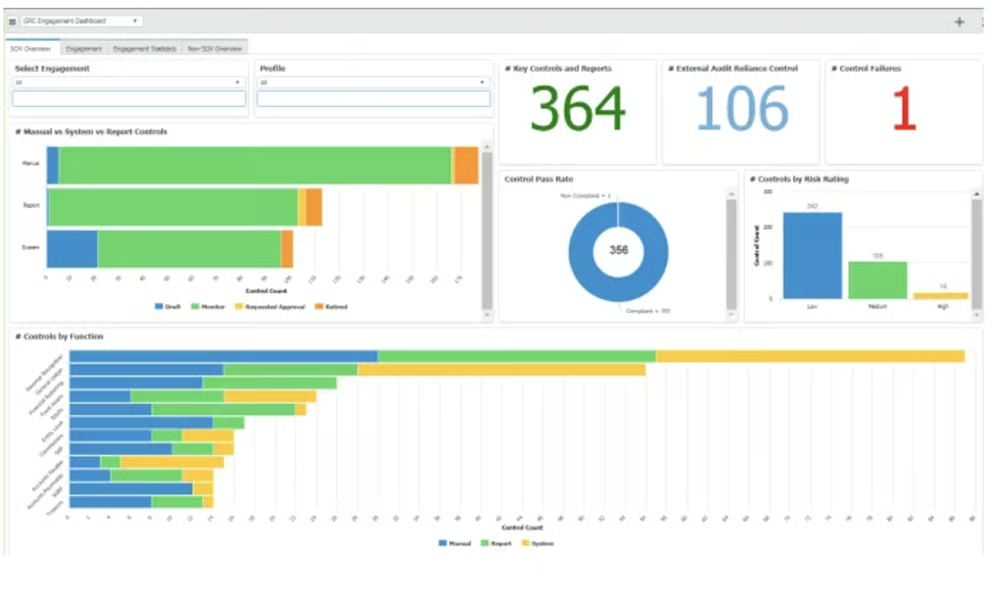
ServiceNow est à la hauteur de son nom en fournissant des informations en temps réel grâce à des outils avancés de surveillance, d’automatisation et d’analyse. Il identifie proactivement les risques, permettant aux organisations de réagir rapidement et efficacement aux menaces émergentes.
ServiceNow GRC se distingue par sa capacité à simplifier la gestion des flux de travail et à faciliter une collaboration fluide entre les équipes internes et externes. Il fait également souvent office d’outil efficace de gestion de projet, en rationalisant les processus et en améliorant l’efficacité globale. Bien que ses fonctionnalités de reporting puissent bénéficier de fonctions de visualisation des données plus avancées, ServiceNow reste un acteur majeur du marché GRC, proposant une solution robuste et dynamique de gestion des risques.
Avantages
- Vue en temps réel de la conformité dans toute l’organisation
- Automatise les flux de travail grâce à un playbook sans code
- Les utilisateurs peuvent interagir en langage naturel avec un agent virtuel pour résoudre les problèmes courants
- Permet aux utilisateurs de gérer et d’évaluer les risques liés aux fournisseurs
- Gère la bibliothèque des KRI et KPI avec validation automatisée des données et collecte des éléments probants
Inconvénients
- Les utilisateurs signalent que la solution peut être coûteuse
- Courbe d’apprentissage importante
Tarifs
Les tarifs de ServiceNow GRC sont communiqués sur demande. Les tarifs proposés par les partenaires ServiceNow peuvent commencer à environ 3 000 dollars US par mois, tandis que les licences de base peuvent commencer autour de 50 000 dollars US.
Fonctionnalités clés
- Gestion des politiques et de la conformité
- Gestion des risques
- Gestion de la continuité d’activité
- Gestion des risques liés aux fournisseurs
- Gestion des risques opérationnels et résilience
- Autorisation et surveillance continues
- Évolution de la réglementation
- Gestion des audits
- Analyse des performances
- Renseignement prédictif
Capture d’écran
IBM OpenPages : idéal pour les informations fondées sur l’IA
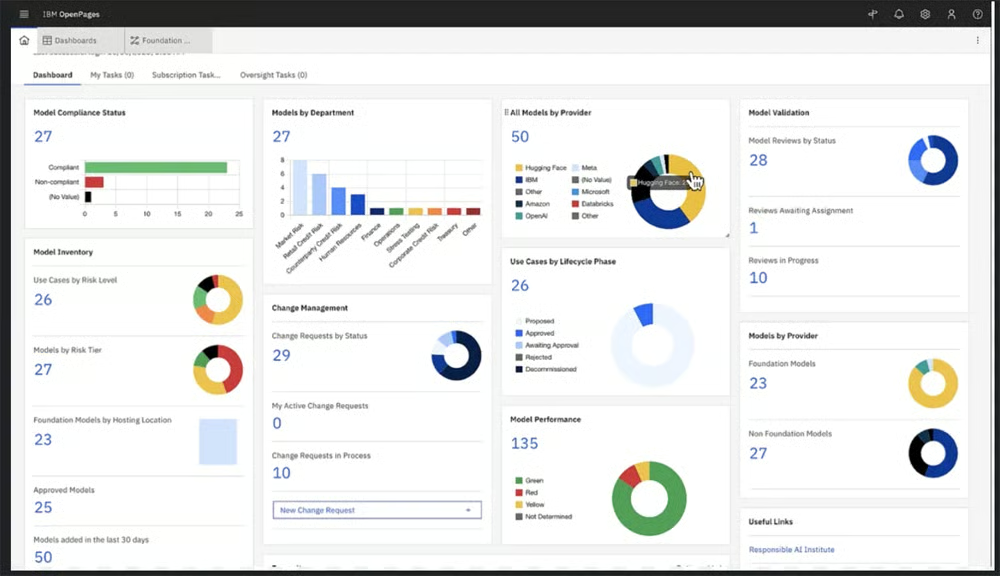
IBM OpenPages est une plateforme de gouvernance, de risque et de conformité (GRC) de niveau entreprise, réputée pour intégrer des informations fondées sur l’IA. En s’appuyant sur la technologie Watson AI d’IBM, OpenPages fournit des analyses prédictives et des fonctions d’automatisation pour aider les organisations à gérer proactivement les risques, à garantir leur conformité réglementaire et à rationaliser les processus de gouvernance.
Elle convient particulièrement aux grandes entreprises des secteurs de la finance, de la santé et de l’industrie manufacturière qui doivent traiter de vastes volumes de données tout en anticipant et en atténuant les risques grâce à des informations intelligentes.
Avantages
- Exploite des informations fondées sur l’IA pour assurer une gestion prédictive des risques
- Offre une couverture complète des risques financiers, opérationnels et cyber
- Hautement évolutive et personnalisable pour répondre aux besoins de secteurs variés
- Rationalise la gestion de la conformité et des audits grâce à l’automatisation
- Centralise la gestion des politiques et des risques liés aux fournisseurs pour renforcer la gouvernance
Inconvénients
- Les coûts élevés de mise en œuvre peuvent dissuader les petites entreprises
- La courbe d’apprentissage importante nécessite une formation conséquente pour une utilisation efficace
Tarifs
IBM OpenPages fonctionne selon un modèle tarifaire personnalisé, généralement compris entre 9 000 et plus de 200 000 dollars US par an, en fonction de la taille et de la complexité de l’organisation, du nombre d’utilisateurs et du niveau de personnalisation requis.
Fonctionnalités clés
- Informations sur les risques alimentées par l’IA
- Gestion de la conformité
- Gestion des risques
- Gestion des politiques
- Gestion des audits
- Gestion des risques liés aux fournisseurs
- Gestion des incidents
- Tableau de bord et rapports
- Gestion de l’évolution de la réglementation
- Évolutivité et personnalisation
Capture d’écran
Hyperproof : idéal pour le suivi de la conformité en temps réel
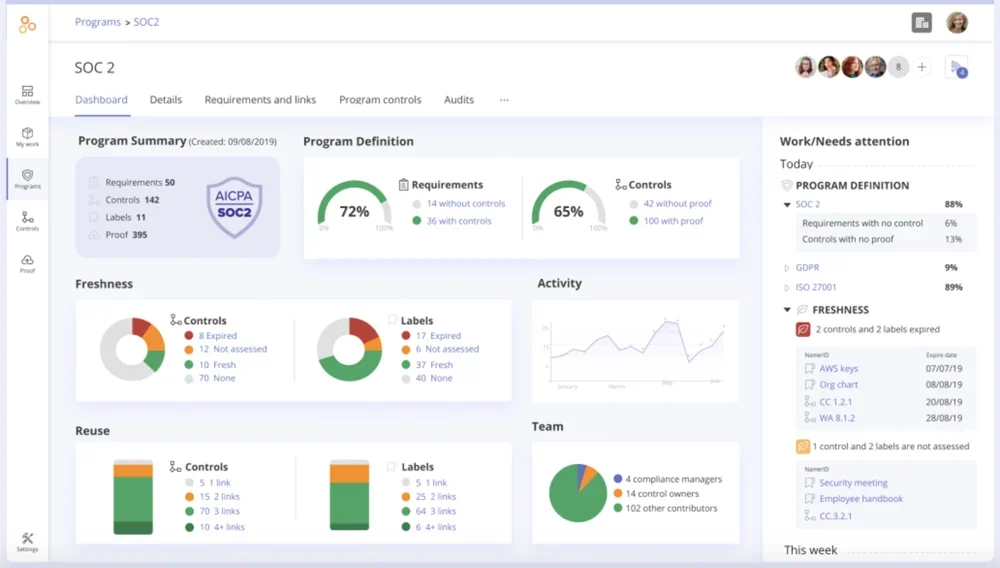
Hyperproof est une plateforme de gouvernance, de risque et de conformité (GRC) basée sur le cloud, conçue pour rationaliser la gestion de la conformité et automatiser le suivi en temps réel des exigences réglementaires. Elle aide les organisations à gérer simultanément plusieurs référentiels de conformité, en simplifiant le processus d’audit et en offrant une visibilité claire sur l’état de conformité.
Idéale pour des secteurs comme la technologie, la finance et la santé, Hyperproof propose une plateforme intuitive permettant de surveiller et de garantir le respect continu de normes réglementaires complexes.
Avantages
- Le suivi de la conformité en temps réel fournit des informations immédiates sur l’état de conformité réglementaire
- L’interface facile à utiliser simplifie la gestion de la conformité pour tous les utilisateurs
- Prend en charge plusieurs référentiels de conformité simultanément
- Les flux de travail automatisés réduisent les tâches manuelles liées aux audits et à la conformité
- Solides capacités d’intégration avec les outils professionnels populaires
Inconvénients
- Personnalisation avancée limitée pour les besoins GRC complexes
- Peut présenter moins de fonctionnalités approfondies de gestion des risques que les plateformes plus importantes
- Les tarifs élevés peuvent dissuader les petites organisations
Tarifs
Les tarifs d’Hyperproof sont fondés sur la taille de l’entreprise. Pour une entreprise comptant 200 employés, le coût annuel varie entre 16 300 et 32 200 dollars US. Pour les grandes organisations comptant 1 000 employés, le tarif annuel passe à une fourchette comprise entre 23 600 et 49 300 dollars US.
Fonctionnalités clés
- Surveillance de la conformité en temps réel
- Automatisation de la piste d’audit
- Mise en correspondance des référentiels
- Gestion des tâches
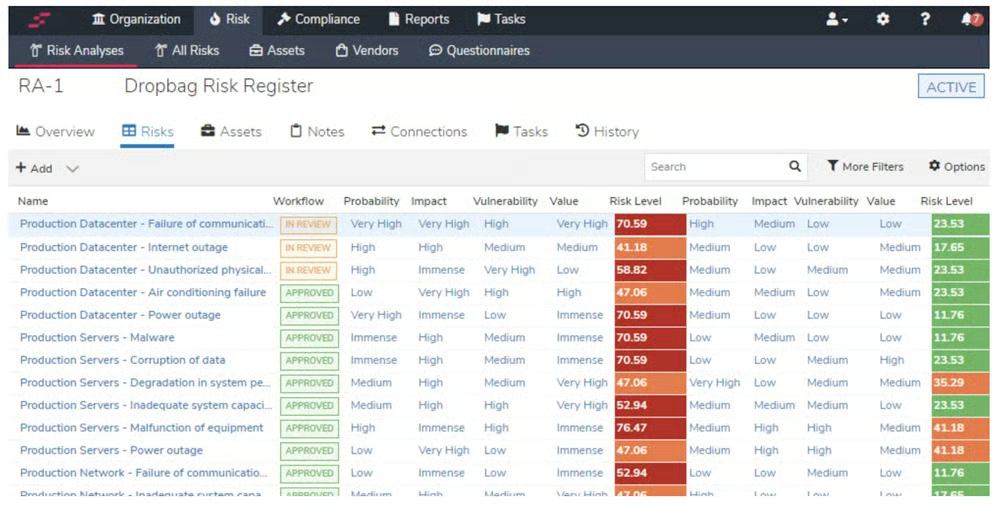
- Registre des risques
- Gestion documentaire
- Outils de collaboration
- Rapports de conformité
- Automatisation des contrôles
- Intégrations tierces
Capture d’écran
Riskonnect : idéal pour l’audit interne
La plateforme GRC de Riskonnect est conçue pour les professionnels de la gestion des risques, de la sécurité de l’information, de la conformité et de l’audit dans les secteurs de la santé, de la vente au détail, de l’assurance, des services financiers et de l’industrie manufacturière. Elle unifie la gouvernance, la gestion et le reporting des processus de performance, de risque et de conformité dans l’ensemble de l’organisation.
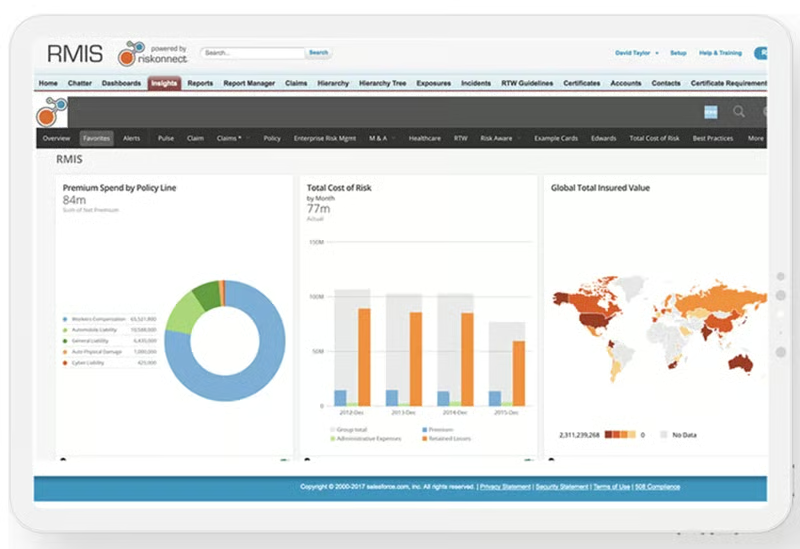
Grâce aux analyses stratégiques intégrées de Riskonnect Insights, la plateforme fournit des informations exploitables en identifiant, signalant et visualisant les principaux risques à l’intention de la direction. En outre, Riskonnect propose une intégration transparente avec le CRM Salesforce, ce qui améliore l’efficacité des flux de travail et la connectivité des données.
Avantages
- Riskonnect automatise l’attribution des tâches, la gestion documentaire, la déduplication des données et la saisie des données
- Les tableaux de bord fournissent l’état des risques ainsi que des KRI et KPI personnalisables
- Rassemble les informations sur les fournisseurs, notamment les accords, contrats, politiques et identifiants d’accès
- Fusionne les risques assurables et non assurables pour en faciliter la gestion
Inconvénients
- Certains utilisateurs ont signalé que le processus de mise en œuvre du logiciel pouvait être difficile
- Courbe d’apprentissage importante
Tarifs
Riskonnect n’indique pas ses tarifs sur son site web, mais la solution ESG Governance est proposée aux utilisateurs de Salesforce pour 25 dollars US par utilisateur et par mois. Le site web de Riskonnect comprend également une étude du ROI susceptible d’intéresser les clients potentiels.
Fonctionnalités clés
- Système d’information sur la gestion des risques
- Gestion des sinistres
- Audit interne
- Gestion des risques liés aux tiers
- Gestion des risques d’entreprise
- Gestion de la conformité
Capture d’écran
LogicManager : idéal pour les rapports sur les risques
La solution GRC de LogicManager s’adresse à différents secteurs, notamment les services financiers, l’éducation, le gouvernement, la santé, la vente au détail et la technologie. Elle accélère des processus clés tels que l’agrégation des données, la génération de rapports et la gestion des fichiers, permettant aux organisations d’analyser efficacement les informations critiques relatives aux risques et à la conformité et d’agir en conséquence, à l’instar d’autres plateformes GRC de premier plan.
Avantages
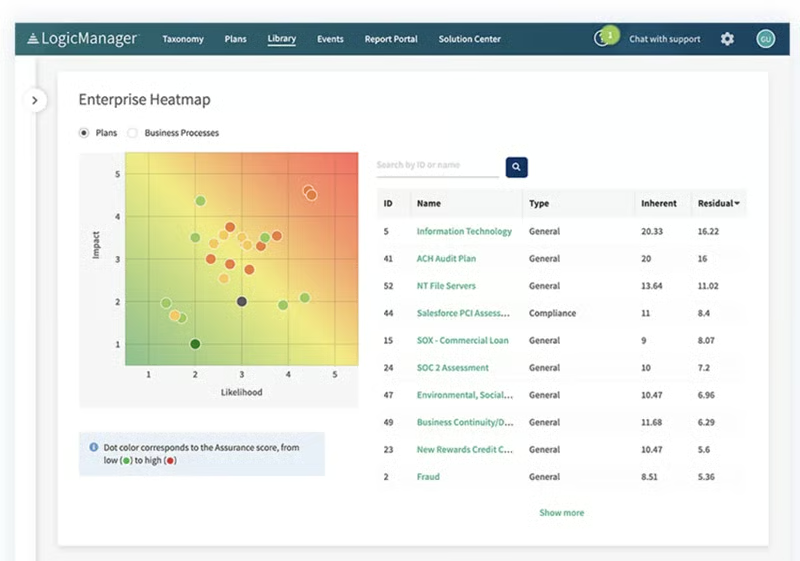
- Rapports prédéfinis et configurables intégrant des cartes thermiques, des synthèses des risques et des matrices de contrôle des risques
- Permet aux utilisateurs d’automatiser les flux de travail
- Les règles de profil personnalisé et de visibilité de LogicManager permettent aux utilisateurs de configurer les champs de saisie des formulaires GRC en fonction de scénarios spécifiques
- Équipe d’assistance efficace
Inconvénients
- Certains utilisateurs estiment que la plateforme et l’interface pourraient être plus intuitives et plus faciles à utiliser
- La fonctionnalité de reporting pourrait être améliorée
Tarifs
Les tarifs de LogicManager sont fondés sur la taille et la complexité de l’organisation, mais peuvent commencer à seulement 10 000 dollars US par an.
Fonctionnalités clés
- Gestion des risques d’entreprise
- Gouvernance et sécurité informatiques
- Gestion de la conformité
- Gestion des risques liés aux tiers
- Gestion des audits
- Gestion des incidents
- Gestion des politiques
- Planification de la continuité d’activité
- Conformité des rapports financiers
Capture d’écran
SAI360 : idéal pour surveiller les accès des tiers
SAI360 de SAI Global propose trois éditions distinctes de sa plateforme, répondant à un large éventail de besoins, des petites entreprises qui nécessitent des fonctionnalités essentielles aux grandes entreprises à la recherche d’une personnalisation poussée.
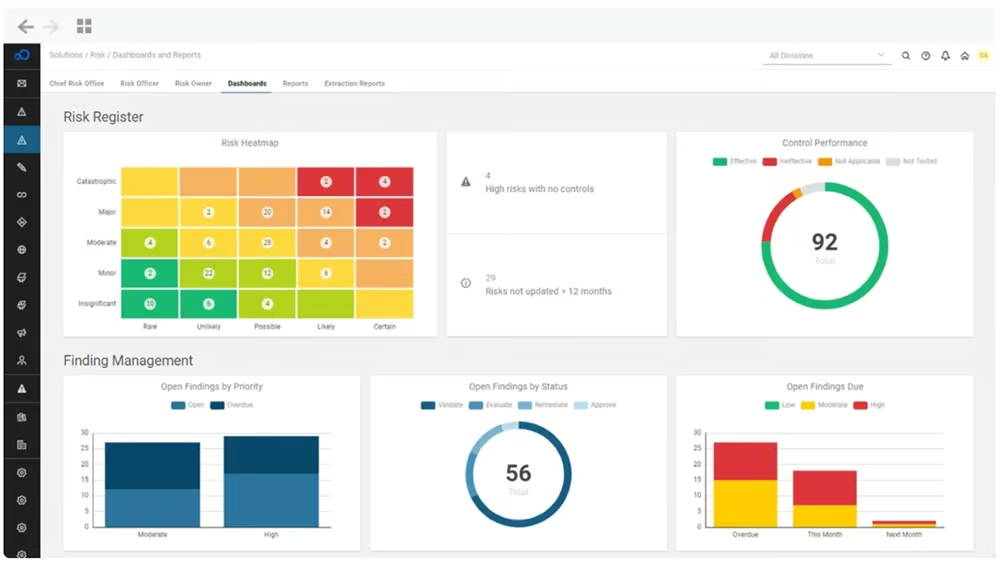
La plateforme catalogue, surveille, met à jour et gère efficacement les exigences GRC opérationnelles d’une organisation. Elle donne la priorité à la supervision des tiers ayant accès à vos systèmes, automatise les flux de travail pour combler les éventuelles lacunes et favorise une culture des bonnes pratiques de conformité au sein de vos équipes internes.
Avantages
- Les utilisateurs peuvent créer des relations entre des éléments tels que les risques, les contrôles, les politiques, les applications et les événements de perte afin d’améliorer les scores d’évaluation et les rapports
- Équipe d’assistance de qualité
- Configuration facile des flux de travail
- Fournit une vue unifiée de la gestion des risques d’entreprise
Inconvénients
- Les utilisateurs ont signalé que la solution offrait des possibilités de personnalisation limitées
- Les rapports pourraient être améliorés
- L’interface utilisateur pourrait être améliorée
Tarifs
SAI360 ne communique pas ses tarifs et nous n’avons trouvé aucune source secondaire.
Fonctionnalités clés
- Formation et gestion de la conformité
- Gestion des risques informatiques et de la cybersécurité
- Gestion de l’environnement, de la santé et de la sécurité (EHS)
- Gestion des risques d’entreprise et opérationnels
- Gestion des audits
- Gestion de la continuité d’activité
- Gestion de l’évolution de la réglementation
- Contrôle interne
- Gestion des risques liés aux fournisseurs
Capture d’écran
Corporater : idéal pour l’intégration de la performance de l’entreprise
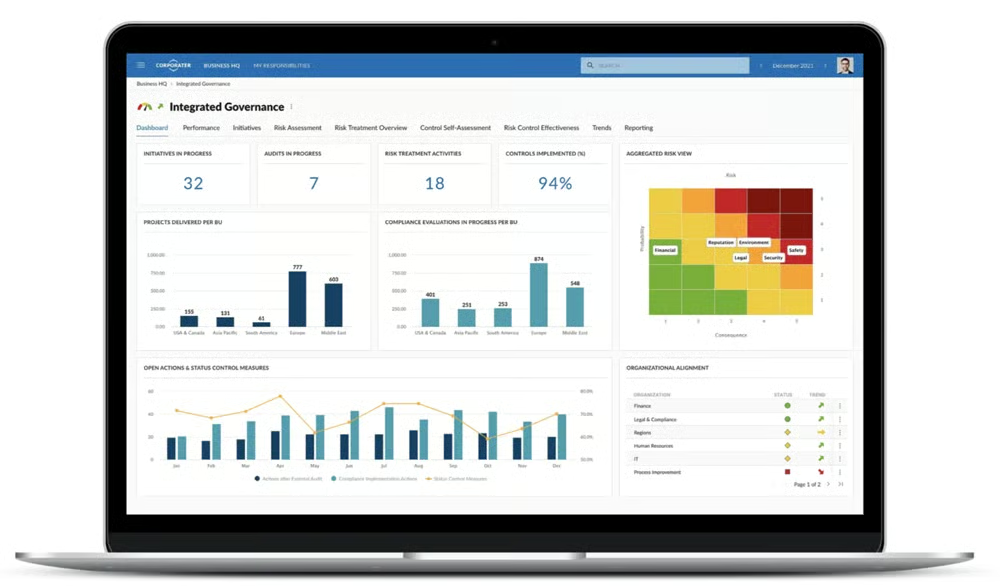
Corporater est une plateforme complète de gestion de la performance de l’entreprise qui intègre et aligne différents indicateurs de performance au sein d’une organisation. Elle permet aux organisations de visualiser, de surveiller et d’analyser leurs données de performance, ce qui en fait une solution idéale pour la planification stratégique, la prise de décision et la réalisation des objectifs de l’entreprise.
Corporater est particulièrement utile aux organisations qui cherchent à améliorer leurs processus de gouvernance, de risque et de conformité (GRC) tout en stimulant leur performance globale.
Avantages
- Intégration transparente de divers indicateurs de performance au sein d’une plateforme unifiée
- Tableaux de bord hautement personnalisables pour le suivi des performances en temps réel
- Facilite l’alignement stratégique entre les services et les équipes
- Interface conviviale qui simplifie la visualisation et l’analyse des données
- Fonctionnalités de reporting robustes pour éclairer la prise de décision
Inconvénients
- La configuration initiale et la personnalisation peuvent prendre beaucoup de temps
- Les tarifs peuvent constituer un obstacle pour les petites organisations
Tarifs
Aucune information tarifaire n’est fournie sur le site web officiel de l’entreprise.
Fonctionnalités clés
- Gestion intégrée de la performance
- Tableaux de bord personnalisables
- Alignement stratégique
- Reporting avancé
- Gestion des risques
- Visualisation des données
- Suivi des objectifs
- Outils de collaboration
- Gestion de la conformité
- Flux de travail automatisés
Capture d’écran
StandardFusion : idéal pour l’expérience utilisateur
StandardFusion propose une suite complète de fonctionnalités GRC adaptée aux petites comme aux grandes entreprises. Son interface conviviale et son déploiement simple en font un excellent choix pour les PME, tandis que ses fonctionnalités avancées répondent aux besoins plus complexes des grandes organisations.
La plateforme simplifie la mise en conformité avec diverses réglementations, notamment le RGPD, HIPAA, NIST, le CCPA et bien d’autres. L’une des principales qualités de StandardFusion réside dans sa structure tarifaire transparente, qui garantit aux utilisateurs de ne pas être pris au dépourvu par des frais cachés ou des coûts imprévus. Les avis des clients soulignent régulièrement les notes supérieures à la moyenne de la plateforme en matière de facilité d’utilisation, de déploiement et d’assistance client, ce qui témoigne de sa solide réputation sur le marché de la GRC.
Avantages
- Tarification transparente
- S’intègre à plusieurs outils tiers, notamment RiskRecon, SecurityScorecard, Slack, Jira, Confluence, ZenDesk, SSP Reporting et POA&M
- Les utilisateurs peuvent générer des rapports aux couleurs de leur marque
- Gérer la conformité à plusieurs normes, telles qu’ISO, SOC2, NIST, HIPAA, RGPD, PCI-DSS et FedRAMP
- Équipe d’assistance de qualité
- Essai gratuit disponible
Inconvénients
- L’authentification unique (SSO) est uniquement disponible dans les forfaits Enterprise. Elle coûte 200 dollars US supplémentaires par mois pour les forfaits Starter et Professional
- Le forfait Starter ne permet pas l’intégration avec les principales applications tierces
- Courbe d’apprentissage abrupte
Tarifs
StandardFusion propose quatre forfaits tarifaires
- Essai : Un essai gratuit de 14 jours est disponible
- Starter : 1 500 dollars US par mois, frais d’intégration : 7 500 dollars US
- Professional : 2 500 dollars US par mois, frais d’intégration : 10 000 dollars US
- Enterprise : 4 500 dollars US par mois, frais d’intégration : 20 000 dollars US
- Enterprise+ : 8 000 dollars US par mois, intégration : mise en œuvre dédiée
Fonctionnalités clés
- Gestion des risques informatiques et opérationnels
- Gestion des risques liés aux fournisseurs et aux tiers
- Gestion de la conformité et des audits
- Gestion des politiques
- Gestion des incidents
Capture d’écran
Fonctionnalités clés des solutions GRC en 2026
La plupart des fournisseurs cités ci-dessus ont été reconnus dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et dans le GRC Wave de Forrester. Qu’est-ce qui permet à ces plateformes d’être reconnues ? Selon Forrester, une solution GRC doit avoir l’étendue et la profondeur nécessaires pour prendre en charge un large éventail de cas d’usage GRC, des capacités permettant d’aligner les initiatives GRC entre plusieurs fonctions de l’entreprise, ainsi que des fonctionnalités avancées d’analyse des risques.
Pour atteindre ces objectifs, la plupart des programmes GRC s’appuient sur une combinaison de fonctionnalités dans les domaines suivants :
- Gestion des risques et des contrôles
- Gestion documentaire
- Gestion des politiques
- Gestion des audits
- Gestion des risques informatiques
- Gestion des risques liés aux tiers
- Évaluation des risques
- Flux de travail
- Tableaux de bord et rapports
- Intégrations préconfigurées et personnalisées
- Expérience de l’utilisateur final
Comment j’ai évalué les meilleurs logiciels de sécurité des e-mails
Texte d’introduction. Consultez un bon exemple de Selling Signals ici. Les pourcentages représentent le poids de chaque produit dans le score total.
Critères d’évaluation
J’ai accordé la priorité aux fonctionnalités essentielles de chaque solution de sécurité des e-mails selon les critères suivants :
- Fonctionnalités essentielles (25 %) : Nous nous sommes concentrés sur les éléments de sécurité les plus importants pour la protection des e-mails, comme le filtrage anti-spam, la détection des virus, la protection contre l’hameçonnage, le chiffrement des e-mails, la prévention des pertes de données, l’authentification multifacteur (MFA) et la vérification de l’expéditeur, ainsi que le filtrage du contenu. La disponibilité et l’exhaustivité de ces caractéristiques ont été déterminantes dans notre évaluation.
- Tarifs et transparence (20 %) : J’ai évalué la valeur totale de chaque solution en tenant compte du coût des solutions concurrentes et des fonctionnalités proposées. Nous avons examiné la clarté et l’accessibilité des informations tarifaires sur les sites web des fournisseurs, ainsi que la disponibilité d’essais gratuits permettant de tester les solutions. Nous avons également étudié les autres frais, notamment les fonctionnalités essentielles proposées en option et la structure des forfaits de maintenance.
- Fonctionnalités avancées (15 %) : Il s’agit des éléments non essentiels qui améliorent la sécurité et l’utilité globales de chaque solution, et qui ont été soigneusement pris en compte. Ils comprennent l’intégration SIEM/SOAR/XDR, les renseignements sur les menaces en temps réel, les fonctionnalités de conformité, ainsi que la disponibilité d’outils de reporting et d’analyse.
- Facilité d’utilisation et de mise en œuvre (15 %) : J’ai examiné la simplicité et la facilité de déploiement et de gestion de chaque solution, sachant que la simplicité d’utilisation est essentielle à son adoption par les utilisateurs. Ce domaine incluait les fonctionnalités d’automatisation, l’étendue de la base de connaissances et des ressources accessibles, le niveau de compétences techniques nécessaire à la configuration, les possibilités de gestion des politiques et la facilité d’utilisation de l’interface d’administration.
- Assistance client (15 %) : J’ai évalué la qualité et la disponibilité du service client, en insistant sur son importance pour résoudre rapidement les problèmes et fournir de l’aide. Cette évaluation porte notamment sur la disponibilité d’options accessibles 24 heures sur 24 et 7 jours sur 7, de l’assistance par chat en direct et par e-mail, ainsi que sur l’exhaustivité de la documentation, des démonstrations et des supports de formation.
- Conformité du fournisseur (10 %) : Cette catégorie comprend
Foire aux questions (FAQ)
Quels secteurs ont généralement besoin d’outils GRC ?
Si des secteurs comme la finance, la santé et l’industrie manufacturière sont traditionnellement associés à des exigences strictes en matière de risques et de conformité, presque tous les secteurs bénéficient aujourd’hui des outils GRC. Les réglementations modernes et les risques liés à la cybersécurité touchent les organisations de tous les secteurs, qu’il s’agisse des acteurs de la distribution qui doivent gérer les exigences de la norme PCI DSS ou des entreprises internationales qui doivent se conformer au RGPD, au CCPA/CPRA et à d’autres lois régionales sur la protection des données personnelles.
Même les petites organisations subissent une pression croissante liée aux risques associés aux tiers, aux attentes en matière de protection des données clients et aux cybermenaces. Si les entreprises fortement réglementées ont souvent besoin de plateformes GRC robustes, les entreprises de taille moyenne et en croissance adoptent de plus en plus les outils GRC pour développer leurs efforts de mise en conformité, centraliser la visibilité sur les risques et se préparer aux audits.
Qu’est-ce qu’un logiciel GRC ?
Les logiciels de gouvernance, de risque et de conformité (GRC) aident les organisations à centraliser et à rationaliser la gestion des politiques, des risques, des contrôles et des exigences réglementaires. Ces plateformes offrent une visibilité sur le niveau de conformité tout en automatisant des flux de travail tels que les évaluations des risques, le suivi des audits et l’application des politiques.
À mesure que les environnements réglementaires se complexifient, avec des référentiels comme le RGPD, HIPAA, SOC 2, ISO 27001 et l’évolution des lois américaines sur la protection de la vie privée, les outils GRC simplifient la mise en conformité en réduisant les processus manuels et en améliorant la précision. De nombreuses solutions GRC modernes s’intègrent également aux outils de sécurité afin de fournir des informations en temps réel sur les risques et une surveillance continue.
Quel est l’objectif de la GRC ?
L’objectif de la GRC est de garantir qu’une organisation opère de manière sécurisée et efficace, conformément aux exigences réglementaires et à ses objectifs commerciaux. Elle réunit trois fonctions essentielles :
- Gouvernance garantit à la direction une visibilité sur les opérations, les politiques et les performances, afin que les décisions soient alignées sur les objectifs stratégiques.
- Gestion des risques identifie, évalue et atténue les menaces, telles que les cyberattaques, les risques liés aux fournisseurs ou les perturbations opérationnelles.
- Conformité garantit que l’organisation respecte les normes légales, réglementaires et sectorielles applicables au traitement des données et à l’exercice de ses activités.
Par exemple, une entreprise de vente au détail qui traite les données de ses clients doit sécuriser ces données (conformité), surveiller ses systèmes pour détecter les menaces telles que l’hameçonnage ou les violations de données (gestion des risques), et veiller au respect constant de ses politiques internes et de ses objectifs de performance (gouvernance).
Ensemble, ces fonctions aident les organisations à réduire les risques, à préserver la confiance, à améliorer la prise de décision et à soutenir leur croissance à long terme.
En résumé : investissez dans une plateforme GRC qui évolue avec vous
La GRC ne se résume pas à un logiciel : c’est une approche stratégique qui aide les organisations à prendre des décisions éclairées, à gérer les risques de manière proactive et à rester en conformité dans un environnement réglementaire de plus en plus complexe. Lorsqu’elle est mise en œuvre efficacement, elle connecte les équipes, standardise les processus et améliore la visibilité à l’échelle de l’entreprise.
Les organisations de toutes tailles peuvent tirer profit de l’adoption d’une approche GRC. À mesure que les exigences réglementaires s’étendent et que les cyberrisques évoluent, disposer de la bonne plateforme vous aide à rester en conformité, à renforcer votre sécurité et à fonctionner plus efficacement. Investir dans une solution GRC capable d’évoluer avec votre organisation vous permet de vous préparer non seulement aux défis actuels, mais aussi aux risques et aux opportunités à venir.