

















認証情報を狙う攻撃が巧妙化する中、アイデンティティおよびアクセス管理(IAM)ソリューションも、より革新的なものになる必要があります。ユーザーは完全に検証されるまで一切信頼しないというゼロトラストの考え方を、ユーザーとデバイスの両方に適用することで、企業や顧客の機密情報を保護できます。
Kolide(本記事のスポンサーであり、デバイス・トラスト・ソリューションの提供企業)を例に、アプリケーションやITシステムにアクセスするユーザーの信頼性を高める方法を見ていきます。
ゼロトラストIAM(アイデンティティ・アクセス管理)とは?
To understand how ゼロトラストとIAMが連携する仕組みを理解するには、まず、それぞれ単独でどう機能するかを理解するのがよいでしょう。
- ゼロトラストとは、ユーザーの身元と認可を確認する前に、そのユーザーを自動的に信頼することのないインフラセキュリティのアプローチです。ゼロトラストでは、セキュリティをネットワーク境界に限定しません。ファイアウォールをすり抜け、組織のネットワーク内を横方向に移動する脅威は数多く存在するためです。横方向の移動や攻撃のエスカレーションを阻止できることは、ゼロトラストの主なメリットの1つです。
- IAMは、ユーザーのアイデンティティと、企業のアプリケーションやその他のシステムへのアクセス権の両方を管理します。IAMツールは、アクセスの試行を保存済みの認証情報と照合し、ユーザーが主張どおりの本人かどうかを判断します。その後、あらかじめ定められたアクセスポリシーに従ってアクセスを許可します。
ゼロトラストでは、企業があらかじめ定めたすべてのポリシーに準拠していることをユーザーまたはデバイスが証明して初めて、アクセスを許可します。IAMは、アイデンティティとアクセス管理のポリシーを適用します。つまり、IAMはゼロトラストセキュリティの一部ですが、それがすべてではありません。両者は互換的に使えるものではないものの、IAMは組織によるユーザーアイデンティティの標準化と検証を支援します。
ゼロトラストは単一の製品を購入するだけで実現できるものではなく、包括的なアーキテクチャの導入にも時間がかかることを覚えておきましょう。ただし、一部のベンダーはゼロトラストを構成する要素を提供しており、従業員が組織のセキュリティ目標に準拠できるよう支援しています。
詳しく読む:ゼロトラストの課題。
IAMにゼロトラストを追加するには?
企業のアイデンティティおよびアクセス管理にゼロトラストの考え方を導入するには、ITチームとセキュリティチームがITインフラの各領域を見直す必要があります。ネットワークアクセス制御、生体認証、デバイスセキュリティなどがその例です。
単一のベンダーが、ゼロトラストのすべてを網羅するソリューションを企業に提供できるわけではありません。しかし、ゼロトラストの各側面に対応する特定の製品を提供するプロバイダーは存在します。Kolideもその1社です。Oktaと連携し、ゼロトラストにおけるデバイスの領域に焦点を当てたセキュリティツールです。企業がデバイスを信頼すると決めたからといって、そのデバイスが信頼できるとは限りません。Kolideは、デバイスがOktaにログインする際に認証します。対象のデバイスが有効化された一連のポリシーを満たさない場合、そのデバイスはブロックされます。
通常、ゼロトラストアーキテクチャでは、ブロックされたすべてのデバイスやユーザー、侵害を示している可能性のある認証失敗のすべてを、ITチームが処理しなければならないため、ITチームに負担がかかります。これは多くの場合、IT管理者が手作業で振り分けなければならないサポートチケットの殺到という形で現れます。Kolideは、デバイスがブロックされた際にユーザーがセルフサービスで対応できる選択肢を提供し、ITチームの手作業による負荷を軽減します。
セキュリティまたはITチームのメンバーは、安全でないブラウザーを搭載したデバイスをすべてブロックするポリシーをすでに設定しています。ユーザーがOktaへのログインを試み、Kolideの検証を通過しようとすると、Google Chromeが古いためブロックされます。
Kolideは、ユーザーのデバイスを準拠状態にし、ITチームの手作業による負担を軽減するよう設計されています。そのため、デバイスがブロックされても、ユーザーがただ放置されることはありません。代わりに、問題をすぐに解決する選択肢が提示されます。Kolideは、ユーザーが「詳細」ボタンをクリックするだけで確認できる修復手順の一覧を提供します(下のスクリーンショット)。
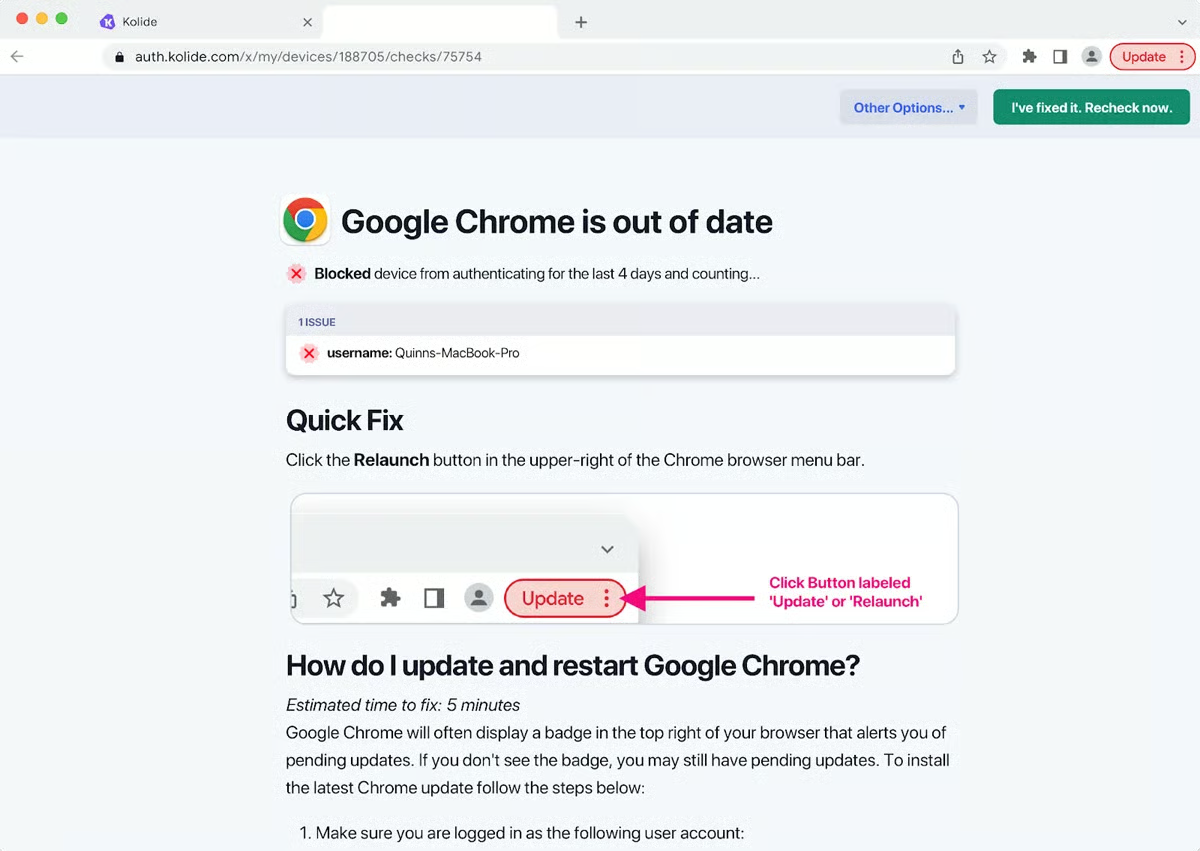
Kolideは、詳しい情報を提供せずにデバイスを即座にブロックするのではなく、デバイスを準拠状態にする方法をユーザーに示すことを目的としています。問題がデバイスにあり、その原因が特定されて修正されなければ、ユーザーは必要なアプリケーションへのアクセスを試みるたびに障害に遭遇し続けます。しかし、ユーザーに学習を促し、なぜデバイスがブロックされたのかを伝えるソフトウェアがあれば、従業員は期限切れのライセンスやソフトウェアのアップデートに関する問題をより迅速に解決できます。また、ユーザーが自ら問題に対処することで、ITチームの負荷も軽減されます。
Kolideはデバイスの脆弱性に焦点を当てることで、バッテリーに問題のあるMacコンピューターや、偽造または期限切れのライセンスが使われているMicrosoft製品のインストールなどを特定できます。単なるアップデート漏れの場合もありますが、組織外の不正なユーザーである可能性もあります。
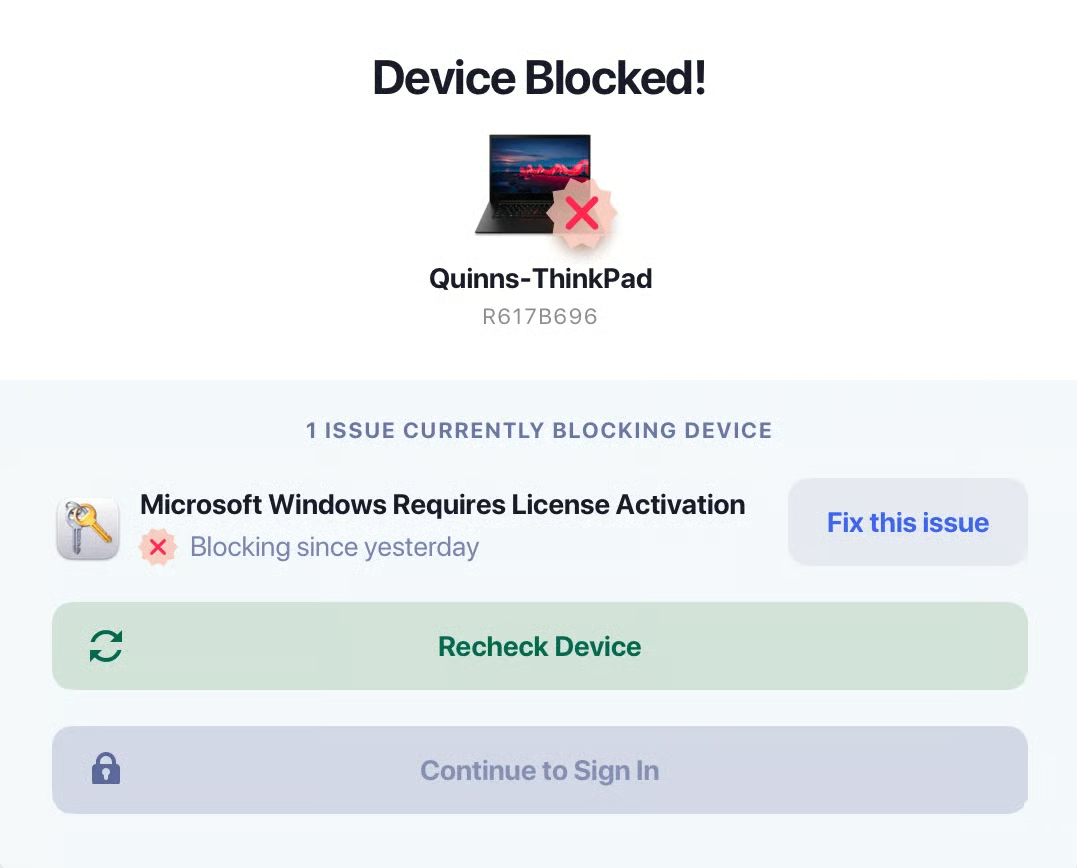
Kolideは、業務サービスへのアクセスを試みるデバイスに特化しています。ユーザーのアイデンティティを検証できても、そのデバイスのセキュリティに脆弱性があったり、すでに侵害されていたりする可能性があります。Kolideは、デバイスがポリシーへの準拠を示すまで自動的に信頼しません。ポリシーは、ユーザーが自社のセキュリティ戦略に沿って設定できます。
アイデンティティ管理の先へ
Kolideのマーケティング担当バイスプレジデント、Nick Fitzsimmons氏によると、IAMはセキュリティインフラにおいて重要な役割を果たす一方、焦点が限定されているという弱点があります。IAMは主にユーザーのアイデンティティを検証するだけです。
「しかし、それは戦いの半分にすぎません」とFitzsimmons氏は述べています。「正規のユーザーであっても、デバイスがマルウェアに感染していれば大きな被害を及ぼす可能性があります。Kolideがそうしたツールや他のエンドポイントセキュリティツールと異なるのは、デバイスの状態について事実上あらゆる情報を確認し、それに基づいてアクセスを制限できる点です」
さらに、接続を認証するには、すべてのユーザーがスマートフォンまたはノートパソコンにKolideを導入していなければなりません。脅威アクターは、Kolideを使って盗んだ認証情報でアプリケーションにログインすることができません。
コンプライアンスに基づくデバイス認可は、企業のITシステム内でゼロトラスト戦略を発展させる一例にすぎません。アイデンティティおよびアクセス管理ソリューション(この場合はOkta)に「決して信頼せず、常に検証する」ポリシーを統合することで、標準的なIAMでは解決できない可能性のある問題をチームが回避できます。
ゼロトラストはITインフラのあらゆる領域に適用されます。一度設定すれば放置できるソリューションではありませんが、ユーザーやデバイスによるアクセスの試行と、そこに潜む脆弱性を企業がより明確に把握できるようになります。
詳しく読む:ゼロトラスト基盤の実装。
ゼロトラストがきめ細かなセキュリティインフラを構築する
サイバーセキュリティにおいて、きめ細かさとは、詳細性と具体性を意味します。言い換えれば、アプリケーションとデータを確実に保護できるほど、組織のニーズやセキュリティ要件に合わせた具体的で固有のポリシーを構築できるでしょうか。
ゼロトラストは、アイデンティティとアクセス管理にさらなるコンテキストを加えます。例えば、Kolideのポリシーカスタマイズのアプローチでは、チームが非常に具体的なルールを作成できます。Kolideはその後、ユーザーのデバイスに関するコンテキストを取得し、そのデバイスが事前に定めたポリシーに準拠しているかどうかを判断し、脅威をもたらすと思われるデバイスをブロックできます。これはすべて、個々の組織にとって重要なアクセス基準に基づいています。ゼロトラストはカスタマイズ可能であるべきです。
Fitzsimmons氏によると、既存のIAMフレームワーク内でゼロトラストを発展させる際、企業には主に2つの課題があります。「1つ目は、認証時点でリアルタイムのデバイス状態を提供し、それを業界標準や社内ポリシーと整合させる必要があることです」とFitzsimmons氏は述べています。「これはクロスプラットフォームでなければならず、ハードディスクの暗号化やファイアウォールの状態といった基本事項よりも深いレベルまで対応できなければなりません。
「2つ目は、ユーザーが自らブロックを解除するためのコンテキストと手段を与えずに、単にブロックしたままにすることはできないという点です。これが、ゼロトラストの導入失敗につながることの多いITのボトルネックを生み出します」
ユーザーがゼロトラストにおいて自ら担う役割に一定の責任を持つことは重要です。何より、それによってITチームが組織内で果たすべき役割に集中できるようになります。
きめ細かなセキュリティインフラの導入は難しいのでしょうか。難しい場合もあります。ITチームやセキュリティチームは、常にこのレベルの詳細さに慣れているとは限りません。また、ゼロトラストはサイバーセキュリティにおける比較的新しいアプローチです。しかし、特に防御対策を自らの手で管理したい企業にとって、その価値は十分にあります。
結論:企業におけるゼロトラストとIAM
デバイスのコンプライアンスは、ゼロトラストの一側面にすぎないことを覚えておきましょう。完全なゼロトラストアーキテクチャを構築するには、ゼロトラストとIAMに対応し、相互に適切に統合でき、セキュリティ要件にも合致するソリューションを、組織が戦略的に選択する必要があります。金融サービス企業と、地域に根ざした非営利団体では、セキュリティポリシーが異なります。しかし、どちらもアイデンティティ管理にゼロトラストのアプローチを活用できます。ただし、その形は異なるでしょう。
すでにIAMソリューションを利用している場合でも、ゼロトラストの考え方の導入にITチームやセキュリティチームがかなりの時間を要したとして、落胆する必要はありません。IAMはゼロトラストの一要素にすぎませんが、出発点としては適しています。Kolideのようなツールは、企業が包括的なセキュリティインフラを構築するのを支援できます。そのプロセスに時間がかかっても、恐れる必要はありません。企業全体のサイバー防御にとって、今なお最善の選択肢の1つです。