

















Da Angriffe auf Zugangsdaten immer ausgefeilter werden, müssen Lösungen für Identity- und Access-Management innovativer werden. Zero-Trust-Konzepte – also die Annahme, dass keinem Benutzer vertraut werden kann, bevor er nicht vollständig verifiziert wurde – sollten sowohl auf Benutzer als auch auf Geräte angewendet werden, um vertrauliche Informationen von Unternehmen und Kunden zu schützen.
Dieser Leitfaden zu Zero Trust und IAM erläutert die Begriffe, ihre Bedeutung und wie sie in IT-Umgebungen zusammenspielen können. Wir sehen uns Kolide – den Sponsor dieses Artikels und Anbieter von Lösungen für Gerätevertrauen – als eine Möglichkeit an, das Vertrauen in Benutzer zu erhöhen, die auf Anwendungen und IT-Systeme zugreifen.
Was ist Zero-Trust-IAM (Identity- und Access-Management)?
Um zu verstehen, wie Zero Trust und IAM zusammenspielen können, sollte man zunächst verstehen, wie sie jeweils für sich funktionieren.
- Zero Trust ist ein Ansatz für die Infrastruktursicherheit, bei dem einem Benutzer niemals automatisch vertraut wird, bevor seine Identität und Berechtigung überprüft wurden. Zero Trust beschränkt die Sicherheit außerdem nicht auf den Netzwerkperimeter, da zahlreiche Bedrohungen eine Firewall überwinden und sich seitlich im Netzwerk einer Organisation ausbreiten können. Die laterale Bewegung und die Eskalation von Angriffen zu stoppen, ist einer der wichtigsten Vorteile von Zero Trust.
- IAM verwaltet sowohl die Identitäten der Benutzer als auch deren Berechtigungen für den Zugriff auf Unternehmensanwendungen und andere Systeme. Ein IAM-Tool vergleicht Zugriffsversuche mit gespeicherten Zugangsdaten, um festzustellen, ob ein Benutzer tatsächlich derjenige ist, für den er sich ausgibt. Anschließend gewährt es den Zugriff gemäß vordefinierten Zugriffsrichtlinien.
Zero Trust lässt einen Benutzer oder ein Gerät erst dann zu, wenn es nachgewiesen hat, dass es alle vordefinierten Richtlinien eines Unternehmens erfüllt. IAM setzt Richtlinien für Identity- und Access-Management durch. Im Grunde ist IAM eine Komponente der Zero-Trust-Sicherheit, aber nicht die gesamte Lösung. Die beiden Begriffe sind nicht austauschbar, doch IAM hilft Unternehmen dabei, Benutzeridentitäten zu standardisieren und zu verifizieren.
Bedenken Sie, dass sich Zero Trust nicht durch den Kauf eines einzelnen Produkts erreichen lässt und die Implementierung einer umfassenden Architektur Zeit benötigt. Einige Anbieter stellen jedoch einzelne Bausteine für Zero Trust bereit und helfen Mitarbeitern so, die Sicherheitsziele ihrer Organisation zu erfüllen.
Lesen Sie mehr über die Herausforderungen von Zero Trust.
Wie können Sie Zero Trust zu IAM hinzufügen?
Um Zero-Trust-Konzepte in das Identity- und Access-Management Ihres Unternehmens zu integrieren, müssen Ihre IT- und Sicherheitsteams jeden Bereich Ihrer IT-Infrastruktur neu bewerten. Dazu gehören beispielsweise Netzwerkzugriffskontrollen, biometrische Verfahren und Gerätesicherheit.
Zwar kann kein einzelner Anbieter Ihrem Unternehmen eine allumfassende Zero-Trust-Lösung bieten, doch es gibt Anbieter mit speziellen Produkten für einzelne Aspekte von Zero Trust. Kolide ist ein solcher Anbieter. Dabei handelt es sich um ein Sicherheitstool, das sich in Okta integrieren lässt und sich auf den Geräteaspekt von Zero Trust konzentriert. Nur weil ein Unternehmen beschließt, einem Gerät zu vertrauen, bedeutet das nicht, dass es vertrauenswürdig ist. Kolide authentifiziert Geräte, sobald sie sich bei Okta anmelden. Erfüllt ein Gerät eine bestimmte Menge aktivierter Richtlinien nicht, wird es blockiert.
Typischerweise bereitet eine Zero-Trust-Architektur IT-Teams Schwierigkeiten, weil jedes blockierte Gerät oder jeder blockierte Benutzer sowie jede fehlgeschlagene Anmeldung mit Zugangsdaten, die möglicherweise auf einen Sicherheitsverstoß hindeutet, über sie geleitet werden muss. Das äußert sich häufig in einer Flut von Support-Tickets, die IT-Administratoren manuell bearbeiten müssen. Kolide verringert den manuellen Aufwand für IT-Teams, indem es Benutzern Self-Service-Optionen bietet, wenn ein Gerät blockiert wird.
Ein Mitglied des Sicherheits- oder IT-Teams hat bereits eine Richtlinie festgelegt, die alle Geräte mit unsicheren Browsern blockiert. Wenn ein Benutzer versucht, sich bei Okta anzumelden und die Kolide-Verifizierung zu durchlaufen, wird er blockiert, weil sein Google Chrome veraltet ist.
Kolide wurde entwickelt, um Benutzergeräte regelkonform zu machen und die manuelle Belastung für IT-Teams zu verringern. Benutzer werden daher nicht einfach sich selbst überlassen, wenn ihr Gerät blockiert wird. Stattdessen erhalten sie sofort die Möglichkeit, das Problem zu beheben. Kolide stellt eine Liste mit Anweisungen zur Problembehebung bereit, auf die Benutzer einfach durch einen Klick auf die Schaltfläche „Details“ zugreifen können (siehe Screenshot unten).
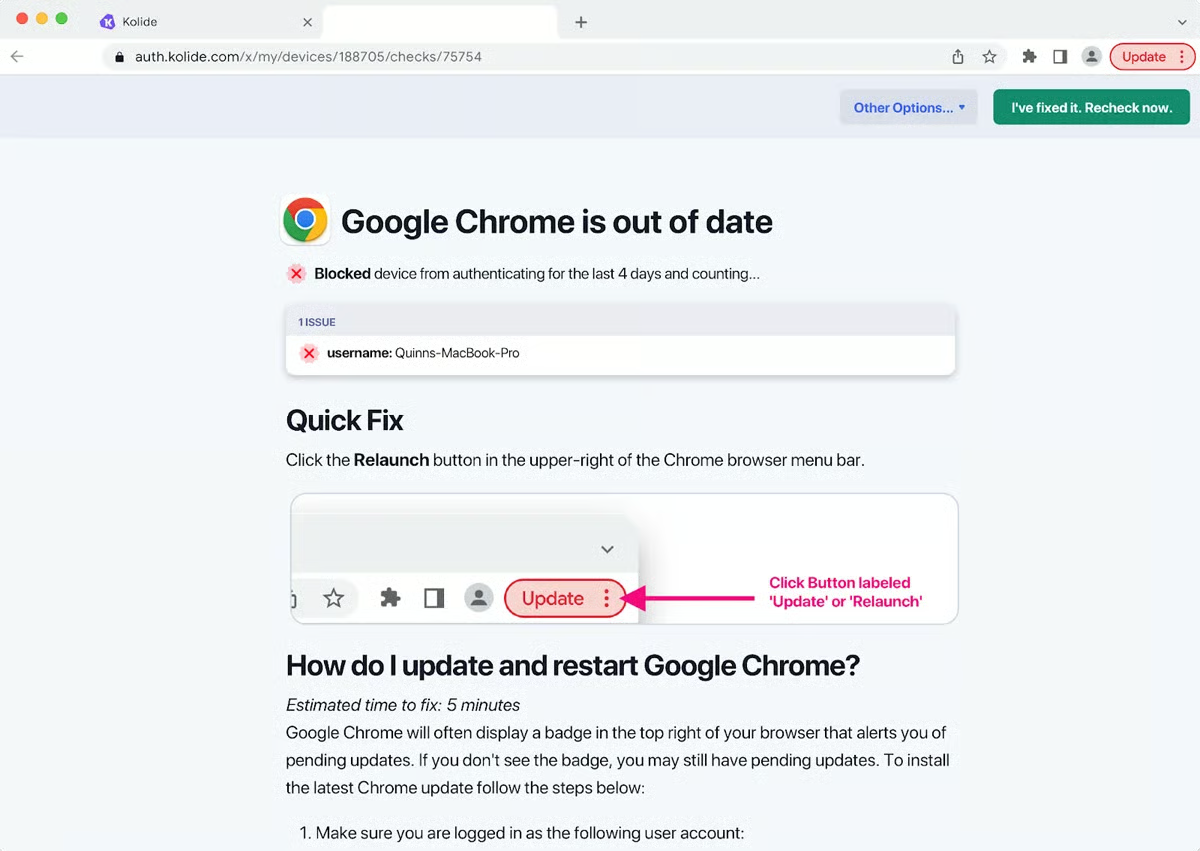
Anstatt Geräte sofort zu blockieren, ohne weitere Informationen bereitzustellen, soll Kolide Benutzern zeigen, wie sie ihre Geräte regelkonform machen. Ist das Gerät die Ursache und wird das Problem nicht erkannt und behoben, stoßen Benutzer weiterhin auf Hindernisse, wenn sie auf benötigte Anwendungen zugreifen möchten. Software, die Benutzer informiert und ihnen erklärt, warum ein Gerät blockiert wurde, ermöglicht es Mitarbeitern jedoch, abgelaufene Lizenzen oder ausstehende Softwareupdates schneller zu beheben. Indem sie das Problem selbst beheben, verringern Benutzer außerdem die Belastung für IT-Teams.
Durch den Fokus auf Schwachstellen von Geräten kann Kolide Probleme wie Mac-Computer mit defekten Batterien und Microsoft-Produktinstallationen mit gefälschten oder abgelaufenen Lizenzen erkennen. Bei einigen dieser Fälle handelt es sich möglicherweise lediglich um ein Update, das übersehen wurde – andere könnten jedoch auf einen unbefugten Benutzer von außerhalb der Organisation hindeuten.
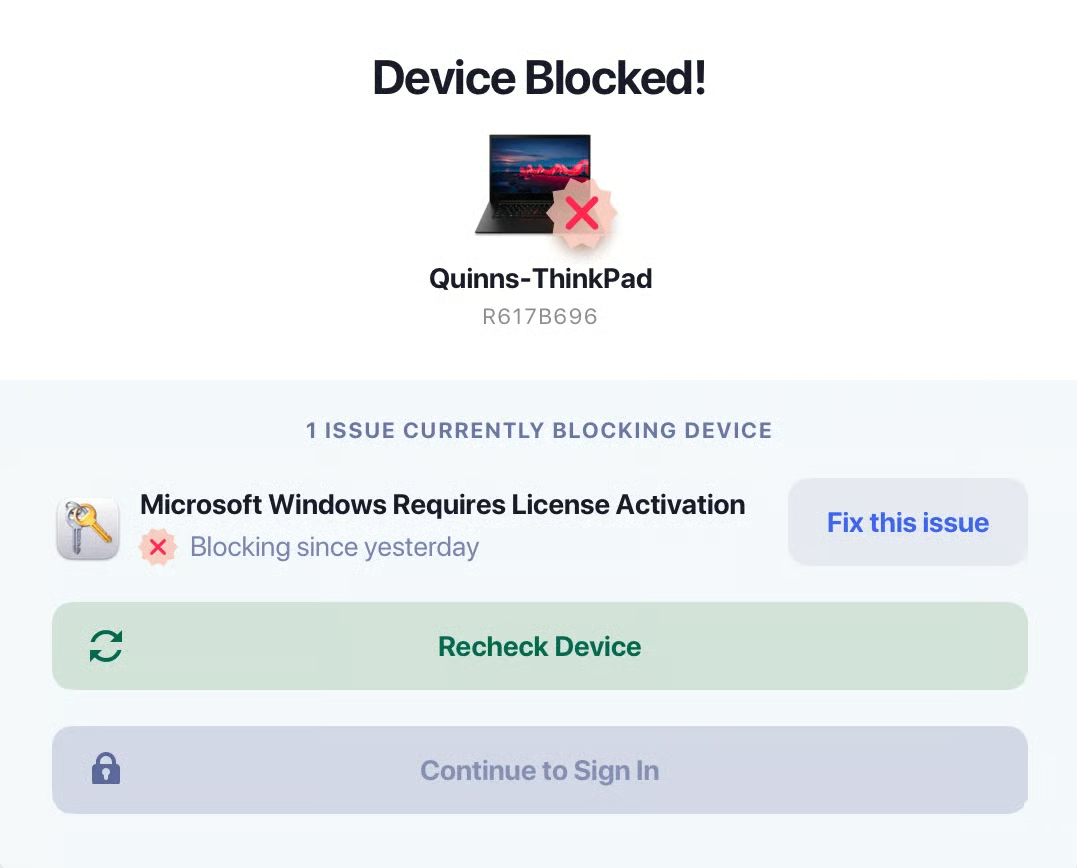
Kolide konzentriert sich speziell auf die Geräte, die auf Unternehmensdienste zugreifen möchten. Die Identität eines Benutzers mag zwar überprüfbar sein, doch die Sicherheit seines Geräts kann Schwachstellen aufweisen oder bereits beeinträchtigt sein. Kolide vertraut Geräten nicht automatisch, bevor diese ihre Konformität mit den Richtlinien nachgewiesen haben. Die Benutzer können diese Richtlinien entsprechend der Sicherheitsstrategie ihres Unternehmens konfigurieren.
Über das Identitätsmanagement hinaus
Obwohl IAM eine entscheidende Rolle in der Sicherheitsinfrastruktur spielt, liegt sein Nachteil laut Nick Fitzsimmons, VP of Marketing bei Kolide, im begrenzten Fokus. IAM überprüft hauptsächlich nur die Identität des Benutzers.
„Aber das ist nur die halbe Miete“, sagte Fitzsimmons. „Ein legitimer Benutzer kann dennoch großen Schaden anrichten, wenn sein Gerät mit Malware infiziert ist. Was Kolide von diesen und anderen Endpoint-Sicherheitstools unterscheidet, ist, dass wir praktisch alles über den Sicherheitsstatus eines Geräts überprüfen und den Zugriff auf dieser Grundlage beschränken können.“
Außerdem müssen alle Benutzer Kolide auf ihrem Smartphone oder Laptop installiert haben, um ihre Verbindung zu authentifizieren. Bedrohungsakteure können keine gestohlenen Zugangsdaten verwenden, um sich über Kolide bei Anwendungen anzumelden.
Die gerätebasierte Autorisierung anhand von Compliance ist nur ein Beispiel für die Entwicklung von Zero-Trust-Strategien innerhalb eines geschäftlichen IT-Systems. Die Integration von Richtlinien nach dem Prinzip „niemals vertrauen, immer überprüfen“ in Ihre Identity- und-Access-Management-Lösung – in diesem Fall Okta – hilft Teams, Probleme zu vermeiden, die herkömmliches IAM möglicherweise nicht lösen kann.
Zero Trust gilt für jeden Bereich Ihrer IT-Infrastruktur. Es handelt sich nicht um eine Lösung, die man einmal einrichtet und dann vergisst, aber sie verschafft Unternehmen einen klareren Überblick über Zugriffsversuche von Benutzern und Geräten sowie über die Schwachstellen, die sie beeinträchtigen.
Erfahren Sie mehr über die Implementierung einer Zero-Trust-Infrastruktur.
Zero Trust schafft eine granulare Sicherheitsinfrastruktur
In der Cybersicherheit bedeutet Granularität schlicht Detailgenauigkeit und Spezifität. Anders gesagt: Kann unsere Organisation so spezifische, auf unsere Bedürfnisse und Sicherheitsanforderungen zugeschnittene Richtlinien erstellen, dass wir unsere Anwendungen und Daten erfolgreich schützen?
Zero Trust liefert zusätzlichen Kontext für Identity- und Access-Management. Der Ansatz von Kolide zur Anpassung von Richtlinien ermöglicht es Teams beispielsweise, sehr spezifische Regeln zu erstellen. Kolide verfügt dadurch über Kontext zu den Geräten der Benutzer, kann feststellen, ob ein Gerät vorab festgelegte Richtlinien erfüllt, und ein Gerät blockieren, wenn es eine Bedrohung darzustellen scheint. All dies basiert auf den Zugriffskriterien, die für die jeweilige Organisation wichtig sind. Zero Trust sollte anpassbar sein.
Laut Fitzsimmons stehen Unternehmen bei der Entwicklung von Zero Trust innerhalb eines bestehenden IAM-Frameworks vor zwei großen Herausforderungen. „Die erste besteht darin, am Authentifizierungspunkt den Echtzeit-Sicherheitsstatus des Geräts bereitzustellen, der sich an Branchenstandards und internen Richtlinien ausrichten lässt“, sagte Fitzsimmons. „Das muss plattformübergreifend funktionieren und über grundlegende Aspekte wie Festplattenverschlüsselung und Firewall-Status hinausgehen.
„Die zweite besteht darin, Benutzer nicht einfach ohne den nötigen Kontext und die Möglichkeit zur Selbstfreischaltung blockiert zu lassen. Dadurch entsteht der IT-Flaschenhals, der häufig zu gescheiterten Zero-Trust-Implementierungen führt.“
Es ist entscheidend, dass Benutzer eine gewisse Verantwortung für ihre Rolle innerhalb von Zero Trust übernehmen – nicht zuletzt, weil dies den IT-Teams hilft, sich auf ihre Aufgaben innerhalb der Organisation zu konzentrieren.
Ist eine granulare Sicherheitsinfrastruktur schwierig zu implementieren? Das kann sie sein. IT- und Sicherheitsteams sind an dieses Maß an Detailgenauigkeit nicht immer gewöhnt. Außerdem ist Zero Trust ein vergleichsweise neuer Ansatz für die Cybersicherheit. Der Aufwand lohnt sich jedoch, insbesondere für Unternehmen, die ihre Schutzmaßnahmen selbst in die Hand nehmen möchten.
Fazit: Zero Trust und IAM für Unternehmen
Bedenken Sie, dass die Compliance von Geräten nur einen Aspekt von Zero Trust darstellt. Um eine vollständige Zero-Trust-Architektur zusammenzustellen, muss Ihre Organisation strategisch Lösungen auswählen, die Zero Trust und IAM abdecken, gut miteinander integriert werden können und zu Ihren Sicherheitsanforderungen passen. Ein Finanzdienstleistungsunternehmen hat andere Sicherheitsrichtlinien als eine lokal tätige gemeinnützige Organisation. Beide können jedoch von einem Zero-Trust-Ansatz für das Identitätsmanagement profitieren – er sieht möglicherweise nur unterschiedlich aus.
Lassen Sie sich nicht entmutigen, wenn die Bereitstellung von Zero-Trust-Konzepten für Ihre IT- und Sicherheitsteams viel Zeit in Anspruch nimmt, selbst wenn Sie bereits eine IAM-Lösung einsetzen. IAM ist nur eine Komponente von Zero Trust, aber ein guter Ausgangspunkt. Tools wie Kolide können Unternehmen beim Aufbau einer umfassenden Sicherheitsinfrastruktur unterstützen. Lassen Sie sich jedoch nicht abschrecken, wenn dieser Prozess Zeit benötigt. Für den allgemeinen Schutz Ihres Unternehmens vor Cyberbedrohungen ist dies nach wie vor eine der besten Entscheidungen, die Sie treffen können.