

















À mesure que les attaques visant les identifiants gagnent en sophistication, les solutions de gestion des identités et des accès doivent devenir plus innovantes. Les concepts du zero trust — qui consistent à considérer qu’aucun utilisateur ne peut être digne de confiance tant qu’il n’a pas été entièrement vérifié — doivent être appliqués aux utilisateurs comme aux appareils afin de contribuer à protéger les informations sensibles de l’entreprise et de ses clients.
Ce guide consacré au zero trust et à l’IAM explique ces notions, leur importance et la manière dont elles peuvent fonctionner ensemble dans les environnements informatiques. Nous examinerons Kolide — sponsor de cet article et fournisseur de solutions de confiance des appareils — comme l’un des moyens d’accroître la confiance envers les utilisateurs qui accèdent aux applications et aux systèmes informatiques.
Qu’est-ce que l’IAM zero trust (gestion des identités et des accès) ?
Pour comprendre comment le zero trust et l’IAM peuvent fonctionner ensemble, il est préférable de comprendre d’abord comment ils fonctionnent séparément.
- Le zero trust est une approche de la sécurité des infrastructures qui n’accorde jamais automatiquement sa confiance à un utilisateur avant d’avoir vérifié son identité et ses autorisations. Le zero trust ne limite pas non plus la sécurité au périmètre du réseau, car de nombreuses menaces peuvent franchir un pare-feu et se déplacer latéralement au sein du réseau d’une organisation. Empêcher les déplacements latéraux et l’escalade des attaques constitue l’un des principaux avantages du zero trust.
- L’IAM gère à la fois les identités des utilisateurs et leurs droits d’accès aux applications de l’entreprise et à d’autres systèmes. Un outil d’IAM compare les tentatives d’accès aux identifiants enregistrés afin de déterminer si un utilisateur est bien celui qu’il prétend être. Il accorde ensuite l’accès conformément à des règles d’accès prédéfinies.
Le zero trust n’autorise un utilisateur ou un appareil que lorsque celui-ci a démontré sa conformité à l’ensemble des règles prédéfinies de l’entreprise. L’IAM applique les règles de gestion des identités et des accès. En substance, l’IAM est un composant de la sécurité zero trust, mais il ne constitue pas l’ensemble de la solution. Les deux notions ne sont pas interchangeables, mais l’IAM aide les organisations à standardiser et à vérifier les identités des utilisateurs.
Gardez à l’esprit que le zero trust ne peut pas être mis en place en achetant un produit unique et que l’implémentation d’une architecture complète demande du temps. Toutefois, certains fournisseurs proposent des pièces du puzzle du zero trust, aidant les collaborateurs à respecter les objectifs de sécurité de leur organisation.
En savoir plus sur les défis du zero trust.
Comment ajouter le zero trust à l’IAM ?
Pour mettre en œuvre les concepts du zero trust dans la gestion des identités et des accès de votre entreprise, vos équipes informatiques et de sécurité doivent repenser chaque secteur de votre infrastructure informatique. Cela inclut notamment les contrôles d’accès au réseau, la biométrie et la sécurité des appareils.
Bien qu’aucun fournisseur ne puisse offrir à votre entreprise une solution de zero trust couvrant tous les besoins, certains proposent des produits spécifiques pour traiter différents aspects du zero trust. Kolide est l’un de ces fournisseurs. Il s’agit d’un outil de sécurité qui s’intègre à Okta et se concentre sur le volet appareils du zero trust. Le fait qu’une entreprise décide de faire confiance à un appareil ne signifie pas que celui-ci est digne de confiance. Kolide authentifie les appareils lorsqu’ils se connectent à Okta. Si un appareil donné ne respecte pas un ensemble défini de règles activées, il est bloqué.
En général, une architecture zero trust donne du fil à retordre aux équipes informatiques, car chaque appareil ou utilisateur bloqué, ainsi que chaque ensemble d’identifiants ayant échoué et pouvant indiquer une compromission, doit ensuite leur être transmis. Cela se traduit souvent par un afflux de tickets d’assistance que les administrateurs informatiques doivent trier manuellement. Kolide réduit la charge manuelle des équipes informatiques en proposant des options en libre-service aux utilisateurs lorsqu’un appareil est bloqué.
Un membre de l’équipe de sécurité ou de l’équipe informatique a déjà défini une règle visant à bloquer les appareils équipés de navigateurs non sécurisés. Lorsqu’un utilisateur tente de se connecter à Okta et de passer la vérification de Kolide, il est bloqué parce que son navigateur Google Chrome n’est pas à jour.
Kolide est conçu pour aider les appareils des utilisateurs à devenir conformes et pour réduire la charge manuelle des équipes informatiques. Ainsi, les utilisateurs ne sont pas laissés sans solution lorsque leur appareil est bloqué. Ils disposent au contraire immédiatement d’une option pour résoudre le problème. Kolide fournit une liste d’instructions de remédiation, auxquelles les utilisateurs peuvent accéder en cliquant simplement sur le bouton « Details » (capture d’écran ci-dessous).
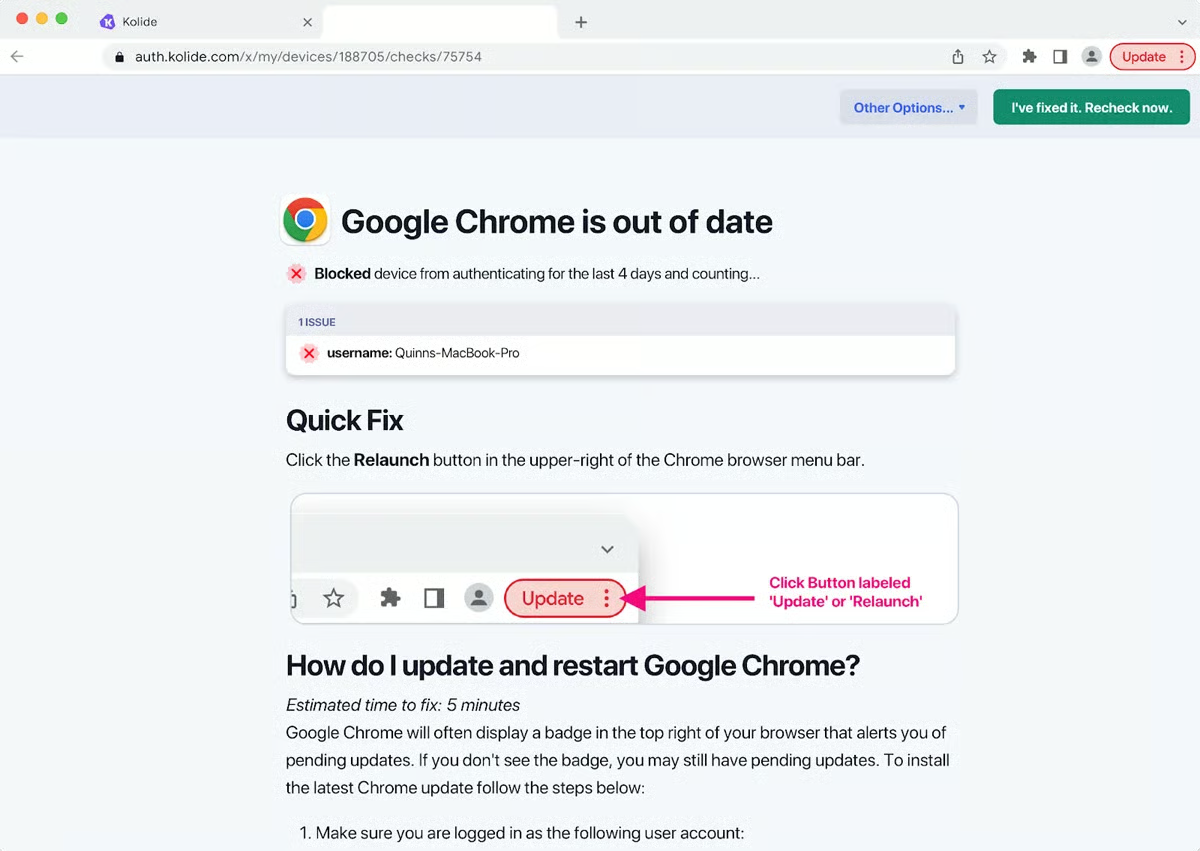
Plutôt que de bloquer immédiatement les appareils sans fournir d’informations supplémentaires, Kolide est conçu pour montrer aux utilisateurs comment rendre leurs appareils conformes. Si l’appareil est à l’origine du problème et que celui-ci n’est ni identifié ni corrigé, les utilisateurs continueront de se heurter à des obstacles lorsqu’ils tenteront d’accéder aux applications nécessaires. En revanche, grâce à un logiciel qui informe les utilisateurs et leur explique pourquoi un appareil a été bloqué, les collaborateurs peuvent résoudre plus rapidement les problèmes de licences arrivées à expiration ou de mises à jour logicielles. En résolvant eux-mêmes le problème, les utilisateurs réduisent la charge des équipes informatiques.
En se concentrant sur les vulnérabilités des appareils, Kolide peut identifier des problèmes tels que des ordinateurs Mac dont la batterie est défectueuse et des installations de produits Microsoft utilisant des licences falsifiées ou arrivées à expiration. Il peut simplement s’agir d’une mise à jour passée entre les mailles du filet, mais il peut aussi s’agir d’un utilisateur non autorisé extérieur à l’organisation.
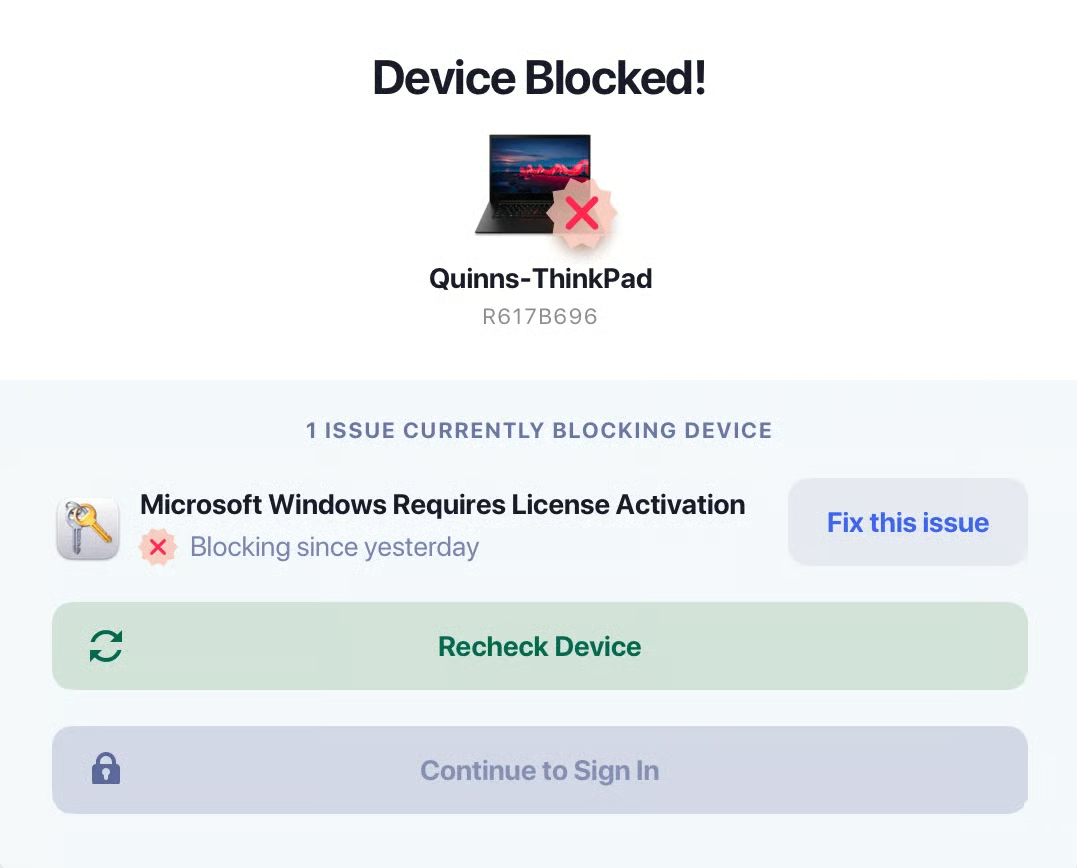
Kolide se concentre spécifiquement sur les appareils qui tentent d’accéder aux services de l’entreprise. Même si l’identité d’un utilisateur peut être vérifiée, la sécurité de son appareil peut présenter des vulnérabilités ou celui-ci peut déjà être compromis. Kolide n’accorde pas automatiquement sa confiance aux appareils tant qu’ils n’ont pas démontré leur conformité à ses règles, que les utilisateurs peuvent configurer en fonction de la stratégie de sécurité de leur entreprise.
Aller au-delà de la gestion des identités
Bien que l’IAM joue un rôle essentiel dans l’infrastructure de sécurité, son inconvénient réside dans l’étroitesse de son périmètre, selon Nick Fitzsimmons, vice-président du marketing chez Kolide. L’IAM se contente principalement de vérifier l’identité de l’utilisateur.
« Mais ce n’est que la moitié du problème », a déclaré Fitzsimmons. « Un utilisateur légitime peut tout de même causer beaucoup de dégâts si son appareil est infecté par un logiciel malveillant. Ce qui différencie Kolide de ces outils, ainsi que des autres outils de sécurité des terminaux, c’est que nous pouvons vérifier pratiquement tout ce qui concerne la posture d’un appareil et restreindre l’accès en fonction de ces éléments. »
En outre, tous les utilisateurs doivent avoir Kolide sur leur téléphone ou leur ordinateur portable pour authentifier leur connexion. Les acteurs malveillants ne peuvent pas utiliser des identifiants volés pour se connecter aux applications avec Kolide.
L’autorisation des appareils fondée sur la conformité n’est qu’un exemple de développement de stratégies zero trust au sein du système informatique d’une entreprise. L’intégration de règles « ne jamais faire confiance, toujours vérifier » dans votre solution de gestion des identités et des accès — en l’occurrence, Okta — aide les équipes à éviter les problèmes que l’IAM standard ne permettrait peut-être pas de résoudre.
Le zero trust s’applique à tous les secteurs de votre infrastructure informatique. Ce n’est pas une solution que l’on configure pour ensuite l’oublier, mais elle offre aux entreprises une vision plus claire des tentatives d’accès de leurs utilisateurs et de leurs appareils, ainsi que des vulnérabilités qui les affectent.
En savoir plus sur la mise en œuvre d’une infrastructure zero trust.
Le zero trust construit une infrastructure de sécurité granulaire
En cybersécurité, la granularité désigne simplement le niveau de détail et de précision. En d’autres termes, notre organisation peut-elle élaborer des règles aussi précises, adaptées à ses besoins et à ses exigences de sécurité, qu’elle protège efficacement ses applications et ses données ?
Le zero trust fournit un contexte supplémentaire pour la gestion des identités et des accès. Par exemple, l’approche de Kolide en matière de personnalisation des règles permet aux équipes de créer des règles très précises. Kolide dispose ensuite du contexte relatif aux appareils des utilisateurs, peut déterminer si un appareil respecte les règles prédéfinies et peut le bloquer s’il semble représenter une menace. Tout cela repose sur les critères d’accès importants pour une organisation donnée. Le zero trust doit être personnalisable.
Selon Fitzsimmons, les entreprises sont confrontées à deux difficultés majeures lorsqu’elles développent le zero trust dans un cadre IAM existant. « La première consiste à fournir, au moment de l’authentification, une évaluation en temps réel de la posture de l’appareil, qui puisse s’aligner sur les normes du secteur et les règles internes », a déclaré Fitzsimmons. « Cette évaluation doit être multiplateforme et aller plus loin que les éléments de base comme le chiffrement du disque dur et l’état du pare-feu.
« La deuxième est qu’elles ne peuvent pas simplement laisser les utilisateurs bloqués sans leur fournir le contexte et les moyens de se débloquer eux-mêmes. Cela crée le goulot d’étranglement informatique qui conduit souvent à l’échec des implémentations du zero trust. »
Il est essentiel que les utilisateurs assument une part de responsabilité dans le rôle qu’ils jouent au sein du zero trust, notamment parce que cela permet aux équipes informatiques de se concentrer sur leurs propres missions dans l’organisation.
Une infrastructure de sécurité granulaire est-elle difficile à mettre en œuvre ? Cela peut être le cas. Les équipes informatiques et de sécurité ne sont pas toujours habituées à ce niveau de détail. Et le zero trust est une approche relativement récente de la cybersécurité. Mais cela en vaut la peine, en particulier pour les entreprises qui souhaitent prendre en main leurs mesures de protection.
En résumé : le zero trust et l’IAM pour les entreprises
Gardez à l’esprit que la conformité des appareils n’est qu’un aspect du zero trust. Pour élaborer une architecture zero trust complète, votre organisation devra choisir stratégiquement des solutions qui prennent en charge le zero trust et l’IAM, s’intègrent correctement les unes aux autres et répondent à vos exigences de sécurité. Une entreprise de services financiers aura des règles de sécurité différentes de celles d’une organisation à but non lucratif implantée localement. Toutefois, toutes deux peuvent tirer parti d’une approche zero trust de la gestion des identités — même si celle-ci peut prendre des formes différentes.
Ne vous découragez pas si le déploiement des concepts du zero trust prend beaucoup de temps à vos équipes informatiques et de sécurité, même si vous utilisez déjà une solution d’IAM. L’IAM n’est qu’un composant du zero trust, mais c’est un bon début. Des outils comme Kolide peuvent aider les entreprises à développer une infrastructure de sécurité complète, mais ne vous inquiétez pas si ce processus prend du temps. Cela reste l’un des meilleurs choix que vous puissiez faire pour la protection globale de votre entreprise contre les cybermenaces.