

















すべての分野の専門家になることは誰にもできず、情報技術(IT)のあらゆる領域で専門家を雇える組織もごくわずかです。しかし、ITの基本原則をしっかりと理解していなければ、どれほど高性能なサイバーセキュリティツールや専門家であっても、その能力を十分に発揮できません。
堅牢なITおよびセキュリティ体制を確保するため、ほとんどの組織はアウトソーシングを利用し、非常に多様なニーズに応える幅広いソリューションを導入しています。最良の成果を得るには、企業、非営利団体、政府機関が、ベンダーのエコシステム、調達モデル、料金体系、そして自組織の固有のニーズに合った選択肢を見つける方法を理解する必要があります。
以下の項目に移動:
- セキュリティまたはITアウトソーシングパートナーを採用する5つのステップ。
- ITアウトソーシングの調達エコシステム。
- セキュリティおよびITアウトソーシングの4つの調達モデル。
- セキュリティおよびITアウトソーシングにおける6つの代表的な料金モデル。
- アウトソーシングのサイクル。
- ITベンダーの見つけ方。
- 結論:慎重な契約締結がアウトソーシングの成功を確実にする。
セキュリティまたはITアウトソーシングパートナーを採用する5つのステップ
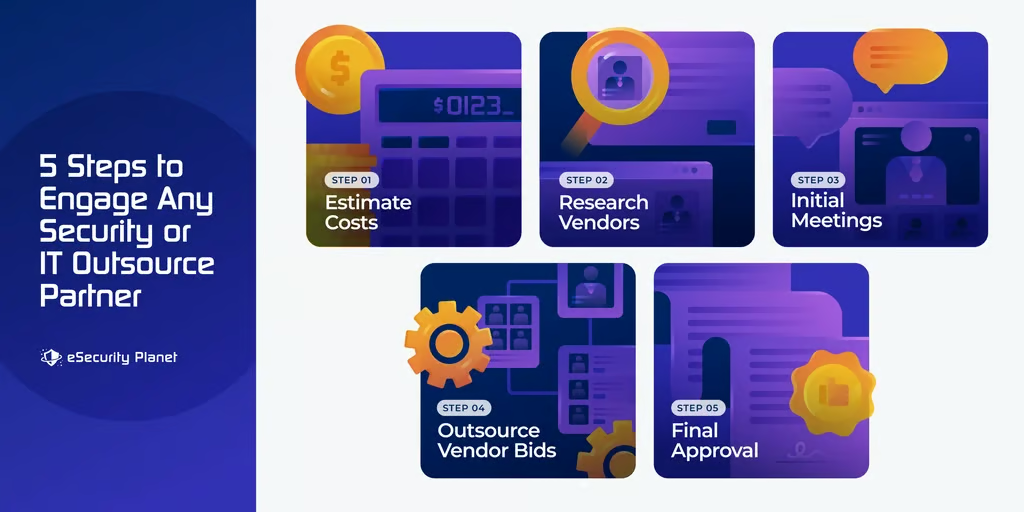
ITアウトソーシングベンダーの採用は、次の5つの基本段階を経て進められます。
- コストを見積もる。アウトソーシングする業務を社内リソースで実施した場合のコストを算出し、入札額との比較や将来の投資利益率(ROI)の計算に用いる
- ベンダーを調査する。アウトソーシング業務の要件定義と入札に参加する候補ベンダーを調べる
- 初回ミーティング。ニーズについて候補ベンダーと話し合い、正確な入札額を提示できるよう、詳細を説明できるよう準備する
- アウトソーシングベンダーの提案書と契約書の草案。組織が説明したニーズに基づき、対象業務に関する作業範囲記述書(SOW)の草案、サービスレベル合意書(SLA)、料金を提示する
- 最終承認。組織が落札提案を確認、承認、選定し、採用するアウトソーシングパートナーとの契約書に署名して完了する
契約には、サービス拡張の選択肢や、現在の契約範囲を超える業務を対象とした料金表が含まれる場合があります。すべてのITベンダーは、契約範囲の拡大がしばしば発生することを理解しているため、追加サービスが必要になった場合に契約交渉による遅延を避けられるよう、あらかじめ料金を提示します。
すべての組織は、最も高い期待を抱いて新たな関係を始めます。しかし残念ながら、ITアウトソーシングベンダーを採用するだけで、セキュリティと社内IT部門のパフォーマンスが向上すると考える経営幹部もいます。期待を現実に近づけるには、ITサービスベンダーにニーズを正確に伝えなければなりません。結局のところ、誰も不合理な期待に応える義務はないからです。
ITアウトソーシングの調達エコシステム
初めてITアウトソーシングを検討する新任の経営幹部や中小企業にとって、候補となるアウトソーシングパートナーの多さは非常に分かりにくいものです。業界に参入したばかりの営業担当者やマーケティングチームも、自社サービスが他の選択肢とどう違うのか説明できず、混乱に拍車をかけることがあります。
主なカテゴリーは次のとおりです。
- ITディストリビューターは通常、ファイアウォール、Wi-Fiルーター、ネットワークアクセスコントローラー(NAC)、サーバーなど、設置や統合に大幅な変更を必要としないIT機器を単発で販売します。ディストリビューターは販売や設置の一部を外部委託しますが、IT部門向けの業務を多く請け負うわけではありません。
- VAR(付加価値再販業者)は、ITツールのWebサイトで統合パートナーとして紹介されることがあります。これらのベンダーは、IT部門に代わって購入したツールの設置や統合を行えます。
- MSP(マネージドITサービスプロバイダー)は、IT部門の業務をより広範に引き受けられます。全面的なアウトソーシングから、メール、ネットワーク管理、クラウド移行、パッチ管理など、特定のITサービスまで対応します。
- MSSP(マネージドITセキュリティサービスプロバイダー)は、ネットワークセキュリティのアウトソーシングに特化しています。ITセキュリティ部門全体の代替から、メールセキュリティ、侵入テスト、インシデント対応などの個別サービスまで対応します。
- MDR(マネージド検知・対応)ベンダーは、MSSPのサブカテゴリーであるITシステムの監視、潜在的なインシデントの調査、認識されたインシデントへの対応、攻撃の封じ込めに特化しています。契約の種類によっては、インシデント発生後の復旧、レポート作成、ITシステムの強化もサービスに含まれます。
- SOC(セキュリティオペレーションセンター)は、MDRのサブカテゴリーであるITセキュリティシステムの監視と潜在的なインシデントの調査に特化しています。検知したインシデントは、解決のため組織内の別のインシデント対応チーム、または別のMDRやMSSPに引き継ぎます。
- クラウド・アズ・ア・サービスは、インフラ(IaaS)、プラットフォーム(PaaS)、ソフトウェア(SaaS)向けのサービスを提供し、標準化されたアウトソーシングの形態でもあります。物理セキュリティからソフトウェア更新まで、IT機能の責任範囲をクラウドプロバイダーに移します。
- ホスティングは、最新のクラウドサービスより柔軟性の低い環境で、特定のサーバー、Webサイト、アプリケーションをホスティングします。
- コロケーションは、ITアウトソーシングで可能な限り、ハードウェアとITシステムを企業が管理できるようにします。コロケーション施設が引き受けるのは、セキュリティ、電力、インターネットバックボーン接続、温度、消火管理などのインフラに限られます。
さらに分かりにくいのは、これらのカテゴリー間の境界が曖昧なことです。あるカテゴリーの企業が別のカテゴリーのサービスを提供したり、複数のカテゴリーで事業を展開したりするベンダーもあります。例えば、MSSPが国内および海外のMDRまたはSOCサービスを提供する場合があります。詳しくは次のセクションで説明します。
地域別アウトソーシング
ITおよびセキュリティのアウトソーシング先を選ぶ際、組織はどの地域的な選択肢を受け入れられるか決める必要があります。
- オンショアのセキュリティまたはITサービスは、組織と同じ国内で提供されます。例えば、米国企業が米国内の業者に、インド企業がインド国内の業者にアウトソーシングする場合です。
- ニアショアのITアウトソーシングは通常、近隣国に委託することを指します。フランスの組織であれば、スペイン、イタリア、ベルギーのITサービスプロバイダーに委託できます。
- オフショアのITアウトソーシングは、近隣国より遠い国への委託を指します。
多国籍ITアウトソーシング企業や多国籍組織が関わると、オンショア、ニアショア、オフショアの定義が曖昧になることがあります。ただし一般的には、必要な業務の大部分と、提供されるサービスの大部分のどちらに基づくかで用語を決めます。
セキュリティおよびITアウトソーシングの4つの調達モデル
ITアウトソーシングパートナーとより正式な関係を構築する際、組織は必要なサービスに適したサービスモデルを選ぶ必要があります。これは組織のニーズだけでなく、契約を結ぶベンダーの種類によっても決まります。
- ブレークフィックス:契約したITベンダーが、故障した機器の修理、パスワードのリセット、サイバー攻撃への対応など、特定のIT障害が発生した場合にのみ現れ、サービスを提供します。定期サービスは含まれません。
- コンサルティング:これらの契約では、IT専門家が助言、戦略立案、管理、設計サービスを提供します。非常勤の最高情報責任者(CIO)や最高情報セキュリティ責任者(CISO)サービスも含まれます。
- 保守・監視サポート:これらのサブスクリプション契約では、ITアウトソーシングベンダーが業務運用とサイバーセキュリティシステムを監視し、問題の兆候を確認します。状況に応じて、予防保守や緊急インシデント対応も実施します。
- トランザクション型:トランザクション型の関係は、次のような特定の購入やプロジェクトに適用されます。
- ディストリビューターからルーターを購入する
- VARを通じてファイアウォールを購入・設置する
- MSPと協力して新しいオフィスのネットワークを設計・導入する
- MSSPと契約してランサムウェアインシデントを解決する
セキュリティおよびITアウトソーシングにおける6つの代表的な料金モデル
組織が希望するITアウトソーシングベンダーの種類とサービスモデルを決めるのと同様に、希望する料金モデルも決める必要があります。
包括料金は、通常は月額サブスクリプションの定額料金で、契約に記載されたすべてのサービスを提供します。食べ放題のビュッフェと同じように、ITサービスプロバイダーは1つの料金を請求し、効率化によって、また顧客が一定期間内にサービスを使いすぎないことによって利益を得ることを見込んでいます。保守・監視サポート契約で一般的な包括料金には通常、ユーザー数やデバイス数の上限、ハードウェア購入やインシデント対応など対象外サービスの制限が設けられます。
契約型またはアドホック型料金は通常、ブレークフィックス、コンサルティング、トランザクション型の関係で提供されます。ベンダーは、契約で定めた条件と料金に基づき、組織が必要とするサービスや製品を提供します。
コストプラス方式は、契約内の特定の取引または契約全体に適用されます。通常は、第三者のツールやサービスの再販に関係します。ITアウトソーシング業者は、基本的なサービスや製品を原価で提供し、追加サービスと合意した利益率を請求額に上乗せします。
デバイス単位の料金は、管理対象となる顧客の各デバイスに対して定額料金を設定する、拡張性の高い料金体系です。ベンダーと顧客の双方にとって分かりやすい一方、経営幹部は、オフィスのコンピューター、ノートパソコン、タブレット、携帯電話などのデバイス数が多い場合に、利用量が多いとして個別に扱われることを嫌う傾向があります。
ユーザー単位の料金は、ITアウトソーシングベンダーが管理する組織内のユーザー1人につき、固定の定額料金を顧客に請求する料金体系です。一般的なユーザーが複数のデバイス(PC、携帯電話など)を使用する環境では、ユーザー単位の料金が好まれる傾向があります。
サブスクリプション型料金は、SaaSや監視のみの契約で最も一般的に見られます。利用量と料金が一貫しており、予測しやすいためです。
サービスレベル合意書
料金の種類に加えて、どのようなサービスにも通常、契約上のサービスレベルを詳しく定めたサービスレベル合意書(SLA)が付随します。SLAの料金は、対応の速さとサービスのレベルに応じた段階制になっていることが多いです。例えば、メールのみで最初の依頼から48時間以内に対応するプランは、音声通話やテキストメッセージ、メールで連絡でき、4時間以内に対応を受けられるプランより安価であることが一般的です。
また、対面でのITサービスの料金は、通常、リモートサービスより高くなります。対面での作業には移動費を含める必要があるためです。リモートサービスははるかに迅速ですが、安全性が低い場合があります。そのため、サーバーや研究所内の機器など、機密性の高いシステムでは対面作業が必要になることがあります。ネットワークケーブルの敷設やデータセンターへの新しいストレージデバイスの設置など、常に対面作業が必要なサービスもあります。
アウトソーシングのサイクル
ITアウトソーシングの利用は、サイクルを経て変化することがよくあります。多くの企業は、ニーズや戦略の変化に応じて、アウトソーシングを導入したり、利用を停止したりします。
当初、IT要件が少ない中小企業は、IT環境の設定を支援し、問題が発生した際に対応できる「IT担当者」を雇います。ニーズが拡大すると、組織はベンダーとより正式な契約を結び、パッチ適用、新しいコンピューターのセットアップ、保守など、必要な作業を定期的に実施してもらうようになります。
組織がさらに規模を拡大すると、ITの機能を社内に取り込むため、アウトソーシングの関係を解消したり、特定の役割に限定したりする場合があります。当然ながら、組織がさらに大きくなると、IT部門自体が1つの企業ほどの規模になっていることに気付きます。その結果、コスト削減と組織の本来の業務への集中を目的に、ITをアウトソーシングするようになります。
こうしたサイクルは、経営陣、特にCEOやCOOのITに対する考え方の変化によって生じることがよくあります。ITが組織の中核ミッションに不可欠な独自の機能を提供できる場合、その機能は組織内でより適切に管理すべきだと考えられることが多いでしょう。そうでなければ、組織のリソースを解放して中核ミッションに集中し、IT機能はアウトソーシングすることになります。
ITアウトソーシングベンダーの見つけ方
ITベンダーの種類と希望する調達モデルを理解することで範囲を定められますが、その後には適切なベンダーを探す作業が待っています。購入側は、Web検索、紹介の依頼、パートナー経由での機会の追求、カンファレンスへの参加など、さまざまな方法で候補を探す必要があります。
候補を見つけたら、購入側はその能力を評価し、ベンダーが適切に適合するかを判断する必要があります。ベンダーが組織のニーズに完全に一致する経験を持っていなくても問題ありません。多くの場合、テクノロジーに関する専門知識と業務を遂行する意欲があれば、良い成果を実現するには十分です。判断に迷う場合は、解約条項を盛り込んだ短期契約を結び、不適切な選択に対するコミットメントを最小限に抑えることもできます。
より詳しく知りたい場合は、ITアウトソーシングサービスの見つけ方と選び方をお読みください。
結論:慎重な契約締結がアウトソーシングの成功を確実にする
特定のITアウトソーシングのニーズに対しては、数十、場合によっては数千ものソリューションと、それらを導入する準備と意思のあるベンダーが存在します。あらゆる調査は、まず組織のニーズを慎重に分析し、その基準に合うベンダーを探すことから始めるべきです。慎重に探せば、ITアウトソーシングパートナーとの関係を成功させ、双方の成長と発展につなげることができます。
さらに読む: