

















Nul ne peut être expert en tout, et très peu d’organisations peuvent se permettre d’embaucher des experts dans tous les domaines des technologies de l’information (TI). Pourtant, sans bases solides en informatique, même les outils et experts en cybersécurité les plus compétents verront leur efficacité compromise.
Pour garantir de solides capacités informatiques et de sécurité, la plupart des organisations se tournent vers l’externalisation afin de bénéficier d’une grande variété de solutions répondant à une variété encore plus vaste de besoins. Pour obtenir les meilleurs résultats, les entreprises, les organisations à but non lucratif et les administrations doivent comprendre l’écosystème des fournisseurs, les modèles d’achat, les options tarifaires et la manière de trouver le partenaire adapté à leurs besoins spécifiques.
Accéder directement à :
- 5 étapes pour faire appel à un partenaire d’externalisation de la sécurité ou de l’informatique
- L’écosystème des achats liés à l’externalisation informatique
- 4 modèles d’achat pour l’externalisation de la sécurité et de l’informatique
- 6 modèles tarifaires courants pour l’externalisation de la sécurité et de l’informatique
- Les cycles de l’externalisation
- Comment trouver un fournisseur informatique
- En bref : des contrats soigneusement négociés garantissent la réussite de l’externalisation
- 5 étapes pour faire appel à un partenaire d’externalisation de la sécurité ou de l’informatique
- L’écosystème des achats liés à l’externalisation informatique
- 4 modèles d’achat pour l’externalisation de la sécurité et de l’informatique
- 6 modèles tarifaires courants pour l’externalisation de la sécurité et de l’informatique
- Les cycles de l’externalisation
- Comment trouver un fournisseur informatique externalisé
- En bref : des contrats soigneusement négociés garantissent la réussite de l’externalisation
5 étapes pour faire appel à un partenaire d’externalisation de la sécurité ou de l’informatique
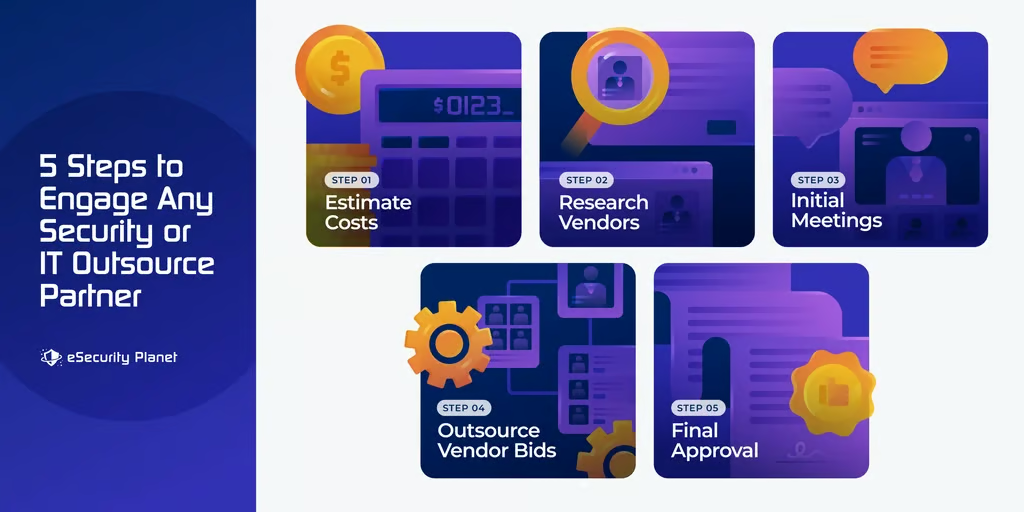
Le recours à un fournisseur de services informatiques externalisés passe par 5 phases fondamentales :
- Estimer les coûts de la réalisation en interne des tâches à externaliser, afin de comparer ce montant aux offres reçues et de calculer ultérieurement le retour sur investissement (ROI)
- Rechercher des fournisseurs qui seront contactés pour participer à la définition du périmètre et à l’appel d’offres concernant l’externalisation
- Organiser des réunions initiales avec les fournisseurs potentiels au sujet des besoins ; il faut être prêt à les exposer en détail afin de permettre l’établissement d’offres précises
- Préparer les offres et les projets de contrat des fournisseurs d’externalisation qui fourniront des projets de cahier des charges (SOW), d’accord de niveau de service (SLA) et de tarification pour la mission concernée, sur la base des besoins décrits par l’organisation
- Obtenir l’approbation finale de l’offre retenue après examen, approbation et sélection par l’organisation, puis signature du contrat avec le partenaire d’externalisation choisi
Les contrats peuvent inclure des options d’extension des services ou des grilles tarifaires couvrant des activités dépassant le périmètre de la mission actuelle. Tous les fournisseurs informatiques savent qu’une dérive du périmètre survient souvent et proposent donc des tarifs permettant d’éviter les retards liés à la renégociation du contrat si ces services supplémentaires s’avèrent nécessaires.
Toutes les organisations entament de nouvelles relations avec les attentes les plus élevées. Malheureusement, certains dirigeants pensent que le simple recours à un fournisseur informatique externalisé améliorera la sécurité et les performances du service informatique interne. Pour que les attentes se rapprochent de la réalité, l’organisation doit veiller à communiquer précisément ses besoins au fournisseur de services informatiques : après tout, personne n’est tenu de répondre à des attentes déraisonnables.
L’écosystème des achats liés à l’externalisation informatique
Pour un nouveau dirigeant ou une petite entreprise qui explore l’externalisation informatique pour la première fois, la grande diversité des partenaires potentiels peut être particulièrement déroutante. Les commerciaux et les équipes marketing qui débutent dans le secteur contribuent souvent à cette confusion, car ils sont incapables d’expliquer en quoi leurs services se distinguent des autres options.
Les grandes catégories sont les suivantes :
- Distributeurs informatiques vendent généralement des équipements informatiques ponctuels tels que des pare-feu, des routeurs Wi-Fi, des contrôleurs d’accès réseau (NAC) et des serveurs qui ne nécessitent pas de modifications importantes pour leur installation et leur intégration ; les distributeurs externalisent certaines fonctions de vente et d’installation, mais interviennent peu auprès des services informatiques.
- Les VAR ou revendeurs à valeur ajoutée apparaissent parfois sur les sites d’outils informatiques comme partenaires d’intégration ; ces fournisseurs peuvent prendre en charge l’installation et l’intégration des outils achetés pour un service informatique.
- Les MSP ou fournisseurs de services informatiques managés peuvent prendre en charge une plus grande partie des tâches du service informatique, depuis l’externalisation complète jusqu’à des services ciblés comme la messagerie électronique, la gestion des réseaux, la migration vers le cloud ou la gestion des correctifs.
- Les MSSP ou fournisseurs de services de sécurité informatique managés se concentrent spécifiquement sur l’externalisation de la sécurité des réseaux, qu’il s’agisse de remplacer des services de sécurité informatique entiers ou de fournir des services spécifiques tels que la sécurité de la messagerie électronique, des tests d’intrusion ou de la réponse aux incidents.
- Les MDR ou fournisseurs de détection et de réponse managées (MDR) se concentrent spécifiquement sur la sous-catégorie des MSSP consacrée à la surveillance des systèmes informatiques, à l’analyse des incidents potentiels, à la réponse aux incidents avérés et au confinement des attaques. La récupération après incident, la création de rapports et le renforcement des systèmes informatiques peuvent être inclus dans les services, selon le type d’accord.
- Les SOC ou centres des opérations de sécurité se concentrent sur la sous-catégorie des MDR consacrée à la surveillance des systèmes de sécurité informatique et à l’analyse des incidents potentiels ; ils transmettent les incidents détectés à une équipe distincte de réponse aux incidents au sein de l’organisation ou chez un autre MDR ou MSSP, afin qu’ils soient résolus.
- Les services cloud de type infrastructure (IaaS), plateforme (PaaS) ou logiciel (SaaS) constituent également une forme d’externalisation standardisée, couvrant un éventail de fonctions informatiques allant de la sécurité physique aux mises à jour logicielles, confiées au fournisseur cloud.
- L’hébergement fournit un hébergement spécifique de serveurs, de sites web ou d’applications dans un environnement moins flexible que les offres cloud modernes.
- La colocation offre aux entreprises le plus haut niveau de contrôle possible sur leur matériel et leurs systèmes informatiques dans le cadre de l’externalisation ; les centres de colocation ne prennent en charge que l’infrastructure, notamment la sécurité, l’alimentation électrique, la connexion au réseau internet, la température et la gestion des risques d’incendie.
Pour compliquer quelque peu les choses, les différentes catégories se chevauchent souvent : certaines peuvent proposer des services relevant d’autres catégories, et certains fournisseurs opèrent dans plusieurs catégories. Par exemple, un MSSP peut proposer des services MDR ou SOC sur site comme à l’étranger ; nous y reviendrons dans la section suivante.
L’externalisation selon la localisation
Lorsqu’elle choisit l’externalisation de ses services informatiques et de sécurité, une organisation doit déterminer quelle option de localisation géographique lui convient.
- Les services de sécurité ou informatiques sur site seront fournis dans le même pays que l’organisation (par exemple, une entreprise américaine externalise ses services sur site aux États-Unis, tandis qu’une entreprise indienne les externalise sur site en Inde).
- L’externalisation informatique nearshore désigne généralement le recours à des services informatiques fournis par des pays voisins (les organisations françaises peuvent externaliser leurs services nearshore auprès de fournisseurs informatiques en Espagne, en Italie ou en Belgique).
- L’externalisation informatique offshore concerne tout pays qui n’est pas voisin.
Les entreprises multinationales d’externalisation informatique et les organisations multinationales peuvent brouiller les définitions de l’externalisation sur site, nearshore et offshore. Cependant, en général, le terme utilisé dépendra de la part la plus importante des besoins par rapport à la part la plus importante des services fournis.
4 modèles d’achat pour l’externalisation de la sécurité et de l’informatique
Lorsqu’elle établit une relation plus formelle avec un partenaire d’externalisation informatique, une organisation doit choisir le modèle de service correspondant aux services dont elle a besoin. Ce choix dépendra non seulement des besoins de l’organisation, mais aussi du type de fournisseur avec lequel le contrat est conclu.
- Dépannage à la demande : les fournisseurs informatiques sous contrat n’interviennent ou ne fournissent des services que pour réparer du matériel défectueux, réinitialiser des mots de passe, répondre à une cyberattaque ou résoudre d’autres incidents informatiques précis ; aucun service régulier n’est inclus.
- Conseil : dans le cadre de ces contrats, des experts informatiques fournissent des conseils, des services de planification stratégique, de gestion ou de conception ; ces services incluent les fonctions de directeur des systèmes d’information (CIO) ou de responsable de la sécurité des systèmes d’information (CISO) à temps partiel.
- Maintenance et supervision : dans le cadre de ces contrats d’abonnement, les fournisseurs informatiques externalisés surveillent les opérations et les systèmes de cybersécurité afin de détecter les signes de problèmes, et assurent la maintenance préventive ou la réponse d’urgence aux incidents selon les besoins.
- Transactionnel : les relations transactionnelles concernent des achats ou des projets précis, tels que :
- l’achat d’un routeur auprès d’un distributeur
- l’achat et l’installation d’un pare-feu par l’intermédiaire d’un VAR
- la collaboration avec un MSP pour concevoir et déployer un réseau dans un nouveau bureau
- la conclusion d’un contrat avec un MSSP pour résoudre un incident de rançongiciel.
6 modèles tarifaires courants pour l’externalisation de la sécurité et de l’informatique
Tout comme une organisation détermine le type de fournisseur informatique externalisé et le modèle de service qu’elle privilégie, elle doit également définir son modèle tarifaire de prédilection.
Tarification tout compris fournit tous les services énumérés dans le contrat contre un forfait fixe, généralement sous la forme d’un abonnement mensuel. À l’image d’un buffet à volonté, le fournisseur de services informatiques facture un montant unique et compte réaliser sa marge grâce aux gains d’efficacité et au fait que le client n’utilisera pas trop de services sur une même période. La tarification tout compris, généralement proposée dans le cadre de contrats de maintenance ou de supervision, est habituellement assortie de limites concernant le nombre maximal d’utilisateurs et d’appareils, ainsi que les services exclus (comme l’achat de matériel ou la réponse aux incidents).
Tarification contractuelle ou à la demande est généralement proposée dans les relations de dépannage, de conseil et transactionnelles, dans lesquelles le fournisseur fournit les services et produits dont l’organisation a besoin, selon les conditions et tarifs définis par le contrat.
Tarification au coût majoré peut s’appliquer à certaines transactions prévues au contrat ou à l’ensemble du contrat, généralement lorsqu’il s’agit d’outils ou de services tiers revendus. L’intermédiaire de l’externalisation informatique fournit le service ou produit de base à son coût, puis ajoute à la facture les services supplémentaires et les marges convenues.
Tarification par appareil propose une tarification évolutive dans laquelle le fournisseur informatique facture un forfait pour chacun des appareils du client pris en charge. Les fournisseurs comme les clients apprécient la simplicité de la tarification par appareil, mais les dirigeants n’aiment souvent pas être pénalisés pour une consommation élevée lorsqu’ils disposent d’un grand nombre d’appareils (ordinateur de bureau, ordinateur portable, tablette, téléphone mobile, etc.).
Tarification par utilisateur fournit aux clients un forfait fixe pour chacun des utilisateurs de l’organisation pris en charge par le fournisseur d’externalisation informatique. La tarification par utilisateur est généralement privilégiée dans les environnements où l’utilisateur type dispose de plusieurs appareils (PC, téléphone mobile, etc.).
Tarification par abonnement est le plus souvent proposée avec les logiciels SaaS et les contrats de supervision uniquement, dans lesquels la consommation et les prix sont constants et prévisibles.
Accords de niveau de service
Outre le type de tarification, tout service s’accompagne également d’accords de niveau de service (SLA) qui précisent le niveau de service prévu au contrat. La tarification des SLA est souvent échelonnée en fonction du niveau de réactivité et de service. Par exemple, une réponse dans les 48 heures suivant la demande initiale, uniquement par e-mail, sera souvent moins coûteuse que l’option permettant d’utiliser les appels vocaux, les SMS ou les e-mails et d’obtenir une réponse dans les quatre heures.
En outre, les services informatiques sur site sont souvent plus coûteux que les services à distance, car la main-d’œuvre sur site doit intégrer les frais de déplacement. Le service à distance sera beaucoup plus rapide, mais peut être moins sécurisé ; une intervention sur site peut donc être nécessaire pour travailler sur des systèmes sensibles, tels que des serveurs ou des équipements installés dans des laboratoires de recherche. D’autres services nécessitent de toute façon toujours une intervention sur site, comme le tirage de câbles réseau ou l’installation de nouveaux dispositifs de stockage dans le centre de données.
Les cycles de l’externalisation
Le recours à l’externalisation informatique évolue souvent par cycles. La plupart des entreprises adoptent l’externalisation ou cessent d’y recourir au gré de l’évolution de leurs besoins et de leurs stratégies.
Au départ, l’absence de besoins informatiques pousse une PME à embaucher « un informaticien » pour l’aider à mettre en place son infrastructure informatique et rester disponible en cas de problème. À mesure que les besoins augmentent, l’organisation adopte un contrat plus formel avec un fournisseur chargé d’effectuer régulièrement les tâches nécessaires (déploiement de correctifs, configuration de nouveaux ordinateurs, maintenance, etc.).
À mesure que l’organisation grandit, elle peut mettre fin à ses relations d’externalisation ou limiter celle-ci à certains rôles, tandis qu’elle internalise ses capacités informatiques. Naturellement, à mesure qu’elle prend encore de l’ampleur, elle peut constater que son propre service informatique a atteint la taille d’une entreprise, ce qui la conduit alors à externaliser son informatique afin de réduire ses coûts et de rester concentrée sur ses activités.
Ces cycles sont souvent dictés par l’évolution de l’opinion de l’équipe dirigeante à l’égard de l’informatique, en particulier celle du CEO et du COO. Si l’informatique peut fournir des capacités uniques essentielles à la mission fondamentale de l’organisation, ces fonctions seront souvent considérées comme mieux contrôlées en interne. Dans le cas contraire, l’organisation doit libérer ses ressources pour se concentrer sur sa mission fondamentale et externaliser ses fonctions informatiques.
Comment trouver un fournisseur informatique externalisé
Comprendre le type de fournisseur informatique et les modèles d’achat privilégiés aide à définir le périmètre, mais il faut ensuite trouver des fournisseurs adaptés. Les acheteurs doivent effectuer diverses recherches : recherches sur le Web, obtention de recommandations, recherche d’opportunités par l’intermédiaire de partenaires ou participation à des salons.
Après avoir trouvé des candidats potentiels, l’acheteur doit évaluer leurs capacités afin de déterminer si le fournisseur convient. Il n’est pas indispensable que le fournisseur dispose exactement de l’expérience correspondant aux besoins de l’organisation. Dans de nombreux cas, une expertise technologique et la volonté d’effectuer le travail suffiront à obtenir de bons résultats. En cas de doute, l’organisation peut conclure un contrat à court terme assorti de clauses de sortie afin de limiter son engagement en cas de mauvais choix.
Pour une analyse plus détaillée, consultez Comment trouver et choisir des services d’externalisation informatique.
En bref : des contrats soigneusement négociés garantissent la réussite de l’externalisation
Pour tout besoin spécifique en matière d’externalisation informatique, il existe des dizaines, voire des milliers, de solutions potentielles, ainsi que des fournisseurs prêts à les mettre en œuvre. Toute recherche doit commencer par une analyse rigoureuse des besoins de l’organisation, suivie d’une recherche de fournisseurs potentiels répondant à ces critères. Une recherche minutieuse peut déboucher sur une relation fructueuse avec un partenaire d’externalisation informatique, qui permettra aux deux parties de prospérer et de se développer.
Pour aller plus loin :