

















Niemand kann in allem ein Experte sein, und nur sehr wenige Unternehmen können es sich leisten, für jeden Bereich der Informationstechnologie (IT) Experten einzustellen. Ohne eine solide Grundlage in den IT-Grundlagen werden jedoch selbst die leistungsfähigsten Cybersicherheitstools und Experten ausgebremst.
Um robuste IT- und Sicherheitsfunktionen sicherzustellen, setzen die meisten Unternehmen auf Outsourcing, um eine große Bandbreite an Lösungen für ihre noch vielfältigeren Outsourcing-Anforderungen bereitzustellen. Für optimale Ergebnisse müssen Unternehmen, gemeinnützige Organisationen und Behörden das Ökosystem aus Anbietern, Beschaffungsmodellen und Preisoptionen verstehen und wissen, wie sie die passende Lösung für ihre spezifischen Anforderungen finden.
Direkt zu:
- 5 Schritte zur Beauftragung eines beliebigen Sicherheits- oder IT-Outsourcing-Partners
- Das Beschaffungsökosystem für IT-Outsourcing
- 4 Beschaffungsmodelle für Sicherheits- und IT-Outsourcing
- 6 typische Preismodelle für Sicherheits- und IT-Outsourcing
- Outsourcing-Zyklen
- So finden Sie einen IT-Anbieter
- Fazit: Sorgfältige Vertragsgestaltung sichert den Erfolg des Outsourcings
- 5 Schritte zur Beauftragung eines beliebigen Sicherheits- oder IT-Outsourcing-Partners
- Das Beschaffungsökosystem für IT-Outsourcing
- 4 Beschaffungsmodelle für Sicherheits- und IT-Outsourcing
- 6 typische Preismodelle für Sicherheits- und IT-Outsourcing
- Outsourcing-Zyklen
- So finden Sie einen IT-Outsourcing-Anbieter
- Fazit: Sorgfältige Vertragsgestaltung sichert den Erfolg des Outsourcings
5 Schritte zur Beauftragung eines beliebigen Sicherheits- oder IT-Outsourcing-Partners
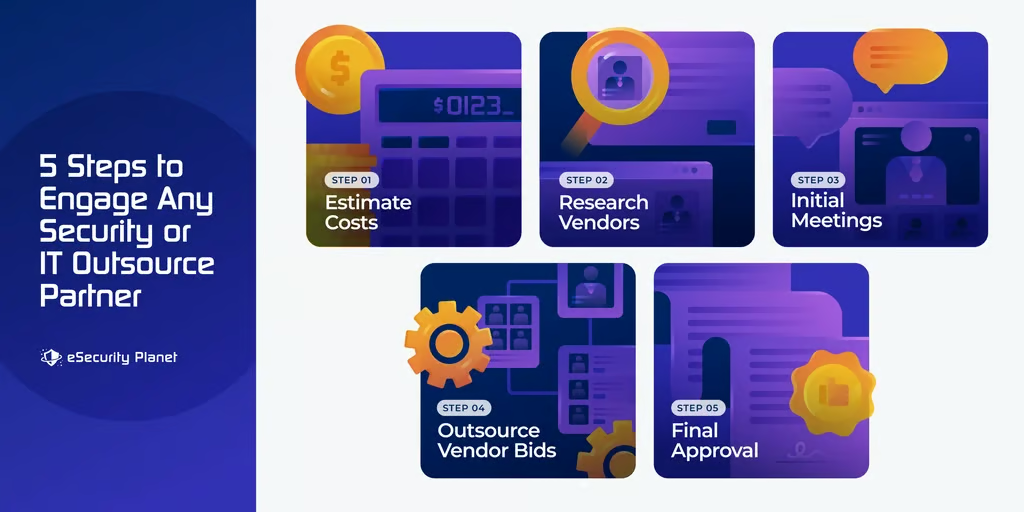
Die Beauftragung eines beliebigen IT-Outsourcing-Anbieters durchläuft 5 grundlegende Phasen:
- Kosten schätzen für die Durchführung der auszulagernden Arbeiten mit internen Ressourcen, zum Vergleich mit Angeboten und für künftige Berechnungen der Kapitalrendite (ROI)
- Anbieter recherchieren die kontaktiert werden, um an der Definition des Leistungsumfangs und der Ausschreibung für das Outsourcing teilzunehmen
- Erste Gespräche mit potenziellen Anbietern über den Bedarf; seien Sie darauf vorbereitet, die Anforderungen detailliert zu besprechen, damit präzise Angebote erstellt werden können
- Angebot und Vertragsentwürfe des Outsourcing-Anbieters umfassen Entwürfe für eine Leistungsbeschreibung (SOW), eine Vereinbarung zu Serviceleveln (SLA) sowie die Preise für den konkreten Auftrag auf Grundlage des beschriebenen Bedarfs der Organisation
- Endgültige Genehmigung des erfolgreichen Angebots erfolgt, sobald die Organisation den Vertrag mit dem ausgewählten Outsourcing-Partner geprüft, genehmigt und unterzeichnet hat
Verträge können Optionen zur Erweiterung der Dienstleistungen oder Preislisten enthalten, die Aktivitäten außerhalb des Umfangs des aktuellen Auftrags abdecken. Alle IT-Anbieter wissen, dass es häufig zu einer Ausweitung des Leistungsumfangs kommt, und legen daher Preise fest, um Verzögerungen durch Vertragsverhandlungen zu vermeiden, falls diese zusätzlichen Leistungen erforderlich werden.
Alle Organisationen gehen neue Geschäftsbeziehungen mit den höchsten Erwartungen ein. Leider glauben manche Führungskräfte, dass die bloße Beauftragung eines IT-Outsourcing-Anbieters automatisch für mehr Sicherheit und eine bessere Leistung der internen IT-Abteilung sorgt. Damit die Erwartungen der Realität möglichst nahekommen, sollte die Organisation ihre Anforderungen gegenüber dem IT-Dienstleister präzise kommunizieren – schließlich ist niemand verpflichtet, unrealistische Erwartungen zu erfüllen.
Das Beschaffungsökosystem für IT-Outsourcing
Für Führungskräfte oder kleine Unternehmen, die sich erstmals mit IT-Outsourcing beschäftigen, kann die enorme Vielfalt potenzieller Outsourcing-Partner ziemlich verwirrend sein. Vertriebsmitarbeiter und Marketingteams, die neu in der Branche sind, tragen oft zusätzlich zur Verwirrung bei, da sie nicht erklären können, wie sich ihre Dienstleistungen von anderen Optionen unterscheiden.
Die wichtigsten Kategorien sind:
- IT-Distributoren verkaufen typischerweise einzelne IT-Geräte wie Firewalls, WLAN-Router, Netzwerkzugriffscontroller (NACs) und Server, die für Installation und Integration keine wesentlichen Anpassungen erfordern; Distributoren lagern einige Vertriebs- und Installationsfunktionen aus, übernehmen jedoch nur wenige Aufgaben für IT-Abteilungen.
- VARs oder Value-Added-Reseller erscheinen auf Websites für IT-Tools mitunter als Integrationspartner; diese Anbieter können für eine IT-Abteilung die Installation und Integration gekaufter Tools übernehmen.
- MSPs oder Anbieter gemanagter IT-Dienste können mehr Aufgaben der IT-Abteilung übernehmen – vom vollständigen Outsourcing bis hin zu fokussierten IT-Diensten wie E-Mail, Netzwerkverwaltung, Cloud-Migration oder Patch-Management.
- MSSPs oder Anbieter gemanagter IT-Sicherheitsdienste konzentrieren sich speziell auf das Outsourcing der Netzwerksicherheit – vom Ersatz ganzer IT-Sicherheitsabteilungen bis hin zu einzelnen Diensten wie E-Mail-Sicherheit, Penetrationstests oder Incident Response.
- MDRs oder Anbieter für Managed Detection and Response (MDR) konzentrieren sich speziell auf die MSSP-Unterkategorie der Überwachung von IT-Systemen, der Untersuchung potenzieller Vorfälle, der Reaktion auf erkannte Vorfälle und der Eindämmung von Angriffen. Je nach Vertragsart können auch die Wiederherstellung nach einem Vorfall, die Berichterstattung und die Härtung von IT-Systemen Bestandteil der Leistungen sein.
- SOCs oder Security Operations Center konzentrieren sich auf die MDR-Unterkategorie der Überwachung von IT-Sicherheitssystemen und der Untersuchung potenzieller Vorfälle; erkannte Vorfälle übergeben sie zur Behebung an ein separates Incident-Response-Team innerhalb der Organisation oder bei einem anderen MDR- oder MSSP-Anbieter.
- Cloud-as-a-Service-Angebote für Infrastruktur (IaaS), Plattformen (PaaS) oder Software (SaaS) stellen ebenfalls eine Form des standardisierten Outsourcings dar. Dabei fällt ein Spektrum an IT-Funktionen – von der physischen Sicherheit bis zu Softwareupdates – in den Verantwortungsbereich des Cloud-Anbieters.
- Hosting bietet spezifisches Hosting von Servern, Websites oder Anwendungen in einer Umgebung mit weniger Flexibilität als moderne Cloud-Angebote.
- Colocation bietet Unternehmen so viel Kontrolle über ihre Hardware und IT-Systeme, wie IT-Outsourcing ermöglicht. Colocation-Einrichtungen übernehmen lediglich die Infrastruktur, etwa Sicherheits-, Stromversorgungs-, Internet-Backbone-, Temperatur- und Brandschutzmanagement.
Um die Sache zusätzlich zu verkomplizieren, überschneiden sich die verschiedenen Kategorien häufig. Einige Kategorien können Dienstleistungen aus anderen Kategorien anbieten, und manche Anbieter sind in mehreren Kategorien tätig. So könnte ein MSSP beispielsweise sowohl Onshore- als auch Offshore-MDR- oder SOC-Dienste anbieten – mehr dazu im nächsten Abschnitt.
Geografische Outsourcing-Modelle
Bei der Auswahl von IT- und Sicherheits-Outsourcing muss eine Organisation entscheiden, welche geografische Option akzeptabel ist.
- Onshore-Sicherheits- oder IT-Dienste werden im selben Land wie die Organisation erbracht (ein US-Unternehmen lagert beispielsweise innerhalb der Vereinigten Staaten Onshore-Leistungen aus, ein indisches Unternehmen innerhalb Indiens).
- Nearshore-IT-Outsourcing bezeichnet typischerweise IT-Dienste, die in Nachbarländer ausgelagert werden (französische Organisationen können Nearshore-IT-Dienste bei Anbietern in Spanien, Italien oder Belgien beziehen).
- Offshore-IT-Outsourcing bezieht sich auf jedes Land, das nicht an das eigene Land grenzt.
Multinationale IT-Outsourcing-Unternehmen und multinationale Organisationen können dazu führen, dass die Definitionen von Onshore, Nearshore und Offshore verschwimmen. Im Allgemeinen richtet sich die Bezeichnung jedoch danach, wo der größte Teil des Bedarfs anfällt und wo der größte Teil der Leistungen erbracht wird.
4 Beschaffungsmodelle für Sicherheits- und IT-Outsourcing
Beim Aufbau einer formelleren Beziehung zu einem IT-Outsourcing-Partner muss eine Organisation das für die benötigten Dienstleistungen erforderliche Servicemodell auswählen. Dies hängt nicht nur vom Bedarf der Organisation ab, sondern auch von der Art des Anbieters, mit dem der Vertrag geschlossen wird.
- Break-Fix: Beauftragte IT-Anbieter werden nur tätig, um defekte Geräte zu reparieren, Passwörter zurückzusetzen, auf einen Cybersicherheitsangriff zu reagieren oder andere konkrete IT-Störungen zu beheben; regelmäßige Leistungen sind nicht enthalten.
- Beratung: Im Rahmen dieser Verträge bieten IT-Experten Beratung, strategische Planung, Management- oder Designleistungen an; dazu gehören auch anteilige Leistungen eines Chief Information Officer (CIO) oder Chief Information Security Officer (CISO).
- Wartungs- und Monitoring-Support: Im Rahmen dieser Abonnementverträge überwachen IT-Outsourcing-Anbieter den Betrieb und die Cybersicherheitssysteme auf Anzeichen von Problemen und führen je nach Situation vorbeugende Wartungsarbeiten oder eine Notfallreaktion auf Vorfälle durch.
- Transaktional: Transaktionale Beziehungen beziehen sich auf bestimmte Käufe oder Projekte, etwa:
- den Kauf eines Routers bei einem Distributor
- den Kauf und die Installation einer Firewall über einen VAR
- die Zusammenarbeit mit einem MSP bei der Planung und Implementierung eines Netzwerks in einem neuen Büro
- die Beauftragung eines MSSP zur Behebung eines Ransomware-Vorfalls.
6 typische Preismodelle für Sicherheits- und IT-Outsourcing
So wie eine Organisation den bevorzugten Typ des IT-Outsourcing-Anbieters und das Servicemodell festlegt, muss sie auch ihr bevorzugtes Preismodell bestimmen.
Pauschalpreise für alle Leistungen umfassen alle im Vertrag aufgeführten Leistungen gegen eine Pauschalgebühr, üblicherweise im Rahmen eines monatlichen Abonnements. Ähnlich wie bei einem All-you-can-eat-Buffet verlangt der IT-Dienstleister einen festen Betrag und erwartet seinen Gewinn durch Effizienzsteigerungen sowie dadurch, dass der Kunde die Leistungen in einem bestimmten Zeitraum nicht übermäßig in Anspruch nimmt. Pauschalpreise für alle Leistungen, die typischerweise bei Wartungs- oder Monitoring-Supportverträgen angeboten werden, gelten in der Regel nur bis zu einer Höchstzahl von Benutzern und Geräten und schließen bestimmte Leistungen aus (etwa Hardwarekäufe oder Incident Response).
Vertragliche oder Ad-hoc-Preise werden typischerweise bei Break-Fix-, Beratungs- und transaktionalen Geschäftsbeziehungen angeboten. Dabei erbringt der Anbieter die von der Organisation benötigten Leistungen und liefert die benötigten Produkte zu den im Vertrag festgelegten Bedingungen und Preisen.
Cost-Plus-Preise können für bestimmte Transaktionen innerhalb eines Vertrags oder für ganze Verträge gelten – üblicherweise bei weiterverkauften Tools oder Dienstleistungen Dritter. Der IT-Outsourcing-Dienstleister erbringt die grundlegende Leistung oder liefert das Produkt zu seinen eigenen Kosten; zusätzliche Leistungen und vereinbarte Margen werden der Rechnung hinzugefügt.
Preise pro Gerät ermöglichen eine skalierbare Preisgestaltung. Der IT-Anbieter erbringt die Leistungen gegen eine Pauschalgebühr für jedes vom Kunden verwaltete Gerät. Anbieter und Kunden schätzen die Einfachheit der Abrechnung pro Gerät, doch Führungskräfte empfinden es oft als nachteilig, bei hohem Verbrauch herausgestellt zu werden, wenn sie über eine größere Anzahl von Geräten verfügen (Bürocomputer, Laptop, Tablet, Mobiltelefon usw.).
Preise pro Benutzer bieten Kunden eine feste Pauschalgebühr für jeden Benutzer der Organisation, der vom IT-Outsourcing-Anbieter verwaltet wird. Preise pro Benutzer werden bevorzugt in Umgebungen eingesetzt, in denen der typische Benutzer mehr als ein Gerät besitzt (PC, Mobiltelefon usw.).
Abonnementpreise werden am häufigsten bei SaaS- und reinen Monitoring-Verträgen eingesetzt, bei denen Nutzung und Preise konstant und vorhersehbar sind.
Service-Level-Vereinbarungen
Neben der Art der Preisgestaltung umfasst jede Leistung auch zugehörige Service-Level-Vereinbarungen (SLAs), in denen das für den Vertrag geltende Serviceniveau festgelegt wird. Die Preise für SLAs sind häufig nach dem Grad der Reaktionsfähigkeit und Leistung gestaffelt. So ist beispielsweise eine Antwort innerhalb von 48 Stunden nach der ersten Anfrage, die ausschließlich per E-Mail erfolgt, häufig günstiger als die Möglichkeit, Sprach- oder Textnachrichten oder E-Mail-Kommunikation zu nutzen und innerhalb von vier Stunden eine Antwort zu erhalten.
Darüber hinaus sind die Kosten für IT-Leistungen vor Ort häufig höher als für Remote-Leistungen, da bei Arbeiten vor Ort die Reisekosten berücksichtigt werden müssen. Remote-Leistungen sind deutlich schneller, können jedoch weniger sicher sein. Daher können Arbeiten vor Ort erforderlich sein, um an sensiblen Systemen wie Servern oder Geräten in Forschungslaboren zu arbeiten. Andere Leistungen erfordern grundsätzlich Arbeiten vor Ort, etwa das Verlegen von Netzwerkkabeln oder die Installation neuer Speichergeräte im Rechenzentrum.
Outsourcing-Zyklen
Die Nutzung von IT-Outsourcing entwickelt sich häufig in Zyklen. Die meisten Unternehmen führen Outsourcing ein oder stellen es wieder ein, wenn sich ihre Anforderungen und Strategien verändern.
Zu Beginn führt ein Mangel an IT-Anforderungen dazu, dass ein KMU „einen IT-Mann“ einstellt, der beim Einrichten der IT hilft und bei Problemen auf Abruf bereitsteht. Mit zunehmendem Bedarf schließt die Organisation einen formelleren Vertrag mit einem Anbieter, der die erforderlichen Arbeiten regelmäßig durchführt (Patchen, Einrichten neuer Computer, Wartung usw.).
Wenn die Organisation noch weiter wächst, beendet sie möglicherweise Outsourcing-Beziehungen oder beschränkt das Outsourcing auf bestimmte Rollen, während sie IT-Kompetenzen intern aufbaut. Mit zunehmender Größe erkennt die Organisation möglicherweise, dass die IT-Abteilung selbst die Größe eines Unternehmens erreicht hat. Dies führt dann dazu, dass IT-Leistungen ausgelagert werden, um Kosten zu senken und den Fokus der Organisation zu wahren.
Diese Zyklen werden häufig von der sich wandelnden Einschätzung des Managementteams zur IT bestimmt, insbesondere durch den CEO und den COO. Wenn die IT einzigartige Fähigkeiten bereitstellen kann, die für die Kernaufgabe der Organisation entscheidend sind, wird es häufig als besser angesehen, diese Funktionen innerhalb der Organisation zu kontrollieren. Andernfalls sollten die Ressourcen der Organisation freigesetzt werden, damit sie sich auf ihre Kernaufgabe konzentrieren kann, und die IT-Funktionen werden ausgelagert.
So finden Sie einen IT-Outsourcing-Anbieter
Das Verständnis des Typs des IT-Anbieters und der bevorzugten Beschaffungsmodelle hilft bei der Eingrenzung. Anschließend gilt es, geeignete Anbieter zu finden. Käufer müssen verschiedene Wege nutzen, etwa Websuchen, Empfehlungen einholen, über Partner nach Möglichkeiten suchen oder Kongresse besuchen.
Nach der Ermittlung potenzieller Kandidaten muss der Käufer deren Fähigkeiten bewerten, um festzustellen, ob der Anbieter geeignet ist. Es ist unproblematisch, wenn dem Anbieter genau die Erfahrung fehlt, die den Anforderungen der Organisation entspricht. In vielen Fällen reichen Technologiekompetenz und die Bereitschaft zur Durchführung der Arbeiten aus, um ein gutes Ergebnis zu erzielen. Im Zweifelsfall kann die Organisation einen kurzfristigen Vertrag mit Ausstiegsklauseln abschließen, um die Bindung an eine schlechte Wahl zu minimieren.
Eine ausführlichere Darstellung finden Sie unter So finden und wählen Sie IT-Outsourcing-Dienste aus.
Fazit: Sorgfältige Vertragsgestaltung sichert den Erfolg des Outsourcings
Für jeden konkreten Bedarf im IT-Outsourcing gibt es Dutzende, wenn nicht Tausende potenzieller Lösungen sowie Anbieter, die bereit und willens sind, diese umzusetzen. Jede Suche sollte mit einer sorgfältigen Analyse der Anforderungen der Organisation beginnen. Darauf folgt die Suche nach potenziellen Anbietern, die diesen Kriterien entsprechen. Eine sorgfältige Suche kann zu einer erfolgreichen Beziehung mit einem IT-Outsourcing-Partner führen, die es beiden Parteien ermöglicht, sich erfolgreich zu entwickeln und zu wachsen.
Weiterführende Lektüre: