

















Trezorの正規ニュースレターシステムを通じて送られたセキュリティ警告は、実は攻撃そのものだった。
攻撃者は、Trezorがニュースレターに利用している第三者メールプラットフォームBrevoの侵害を悪用し、ハードウェアの脆弱性によってユーザーのウォレットシードが流出する可能性があると主張する偽の警告を送信した。メールは受信者を悪意あるウェブサイトと、ウォレットのバックアップを要求するアプリへ誘導した。
このキャンペーンはTrezorのニュースレター購読者34万7,000人に届き、そのうち2,500人が悪意あるリンクをクリックした後、Trezorが介入した。同社は、自社製品、インフラ、そしてユーザーの暗号資産ウォレットは侵害されていないと説明した。しかし今回の事件は、信頼されたベンダーを侵害することで、攻撃者が企業のオーディエンスに直接到達できることを示している。
攻撃者はいかに正当性を悪用したか
多くのフィッシング攻撃は、まずメールアドレスのリストを入手し、なりすまそうとするサービスの精巧な偽物を作ることから始まる。今回、攻撃者はその作業の多くを省略した。Trezorがすでに顧客との連絡に利用していた正規のメールサービスを侵害し、その信頼された経路を使ってユーザーを悪意あるプラットフォームへ誘導したのだ。
Trezorによると、攻撃者はメールプロバイダーで影響を受けた120の顧客アカウントの1つである、Brevoの同社アカウントを侵害した。そのアクセスにより、攻撃者はTrezorの正規ニュースレターチャネルを通じてフィッシングメッセージを配信できたため、通常のなりすましメールにはない優位性をキャンペーンに与えた。
メッセージ自体も、緊急性を生み出すよう設計されていた。Trezorのデバイスが深刻な「STM32 Entropy Bug」の影響を受け、ユーザーのウォレットシードが流出する可能性があると主張していた。
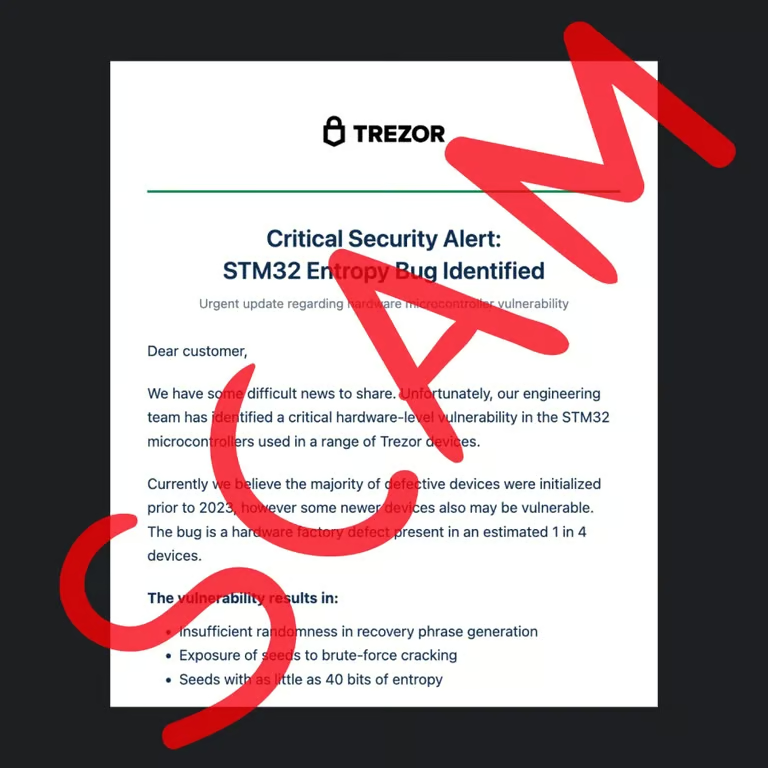
正規の配信経路によって、このキャンペーンは特に危険なものになった。攻撃者は単にTrezorになりすましたのではなく、受信者がすでに同社と結び付けているインフラを通じてメッセージを配信し、さらにウォレットのリカバリーシードが流出するという、特に切迫した不安を悪用した。
数週間のうちに起きた別の第三者侵害
Trezorは、侵害されたBrevoアカウントを20分以内に無効化し、悪意あるドメインをDNSレベルで停止させるよう取り組んだと説明した。同社は今回のキャンペーンによるウォレット盗難の確認事例を報告しておらず、ウォレットのバックアップを入力せずにクリックしただけのユーザーは安全だとしている。
Brevoの侵害は、わずか数週間後に配送業者ShipMonkに関する別の侵害が発生した。その事件では、約8万1,000人の顧客に属するデータが、Trezorの顧客約1万4,000人を含む、複数の暗号資産ハードウェアウォレット企業にまたがって流出したと報じられている。流出した自宅住所により、標的型フィッシングや窃盗、あるいはレンチ攻撃のリスクが高まる可能性がある。
レンチ攻撃とは、サイバー犯罪者が物理的な手段に訴え、脅迫や暴力によって暗号資産保有者に資金へのアクセスを引き渡させる攻撃の一種だ。
このパターンは2024年にもさかのぼる。その際、攻撃者はTrezorの 第三者プロバイダーの別の1社を侵害した。攻撃者はサポートチケット管理ポータルにアクセスし、およそ6万6,000人のユーザーからデータを盗み出した。BleepingComputerは、攻撃者が盗んだ情報をフィッシングに利用し、被害者の24語のウォレットリカバリーシードを盗もうとしたと報じている。
今回の事件を受け、Trezorは「ベンダーとの関係とセキュリティ要件」を見直していると説明し、第三者プロバイダーへの依存に改めて厳しい目を向けている。
Trezorユーザーが今すべきこと
Trezorはユーザーに次の対応を推奨している。
- ウォレットのバックアップを求めるリンクはクリックしない。同社が「ウォレットのバックアップを求めて連絡することは決してない」ためだ。
- ウォレットのバックアップを要求する不審なメールは削除する。削除する前に、公式ウェブサイトの問い合わせ窓口からTrezorへ報告してもよい。
悪意あるサイトにウォレットのバックアップを入力した人は、直ちに新しいリカバリーシードで新しいウォレットを作成し、資金をそこへ移すようTrezorは助言している。
ただし、こうした推奨事項は暗号資産以外にも当てはまる。
- セキュリティリンクはクリックしない。見慣れた企業から届いたというだけを理由にしてはならない。
- 確認する場合は、企業の公式ウェブサイトやアプリを利用する。
- 多要素認証を利用する。メール、取引所、その他のオンラインアカウントで利用すべきだが、リカバリーフレーズが流出した後はMFAでウォレットを守ることはできない。
- リカバリーフレーズ、パスワード、その他の認証情報は、求めていない依頼への返信で決して共有してはならない情報として扱う。
企業もまた、信頼するベンダーを精査する必要がある。企業は第三者のセキュリティ対策を評価すべきであり、ベンダーへのアクセスを制限し、ベンダーのセキュリティを他人の問題として扱うのではなく、通信プラットフォームが侵害された場合に備えるべきだ。
消費者も同様に、企業自身のセキュリティに関する主張だけで判断すべきではない。企業のメール、サポート、配送、顧客管理の各プロバイダーも、攻撃者が悪用できる情報を保有している可能性がある。
ユーザーにとっても企業にとっても、正規の経路で届いたメッセージは信頼性を示す1つのシグナルにすぎず、その指示が安全である証拠とみなしてはならない。
関連記事:IDScan.netの侵害は、攻撃者が機密性の高い顧客記録にアクセスした後、盗まれた本人確認データが長期的なセキュリティリスクを生み出し得ることを示している。