

















Un avertissement de sécurité envoyé par le système légitime de newsletters de Trezor s’est révélé être l’attaque elle-même.
Des attaquants ont exploité une compromission chez Brevo, la plateforme d’e-mails tierce que Trezor utilise pour ses newsletters, afin d’envoyer une fausse alerte affirmant qu’une vulnérabilité matérielle pouvait exposer les phrases de récupération des portefeuilles des utilisateurs. L’e-mail redirigeait les destinataires vers un site malveillant et une application qui demandait la sauvegarde de leur portefeuille.
La campagne a atteint 347 000 abonnés à la newsletter de Trezor, et 2 500 personnes ont cliqué sur le lien malveillant avant l’intervention de Trezor. L’entreprise a déclaré que ses produits, son infrastructure et les portefeuilles de cryptomonnaies de ses utilisateurs n’avaient pas été compromis. L’incident montre toutefois qu’une compromission chez un prestataire de confiance peut offrir aux attaquants un accès direct à l’audience d’une entreprise.
Comment les attaquants ont exploité la légitimité
La plupart des attaques par hameçonnage commencent par l’obtention d’une liste d’adresses e-mail, puis par la création d’une imitation convaincante du service que les attaquants veulent usurper. Dans ce cas, ils ont évité une grande partie de ce travail en compromettant le service d’e-mail légitime que Trezor utilisait déjà pour communiquer avec ses clients, puis en exploitant ce canal de confiance pour rediriger les utilisateurs vers une plateforme malveillante.
Selon Trezor, les attaquants ont compromis son compte chez Brevo, l’un des 120 comptes clients touchés chez le prestataire d’e-mails. Cet accès leur a permis de diffuser le message d’hameçonnage par le canal légitime de la newsletter de Trezor, donnant à la campagne un avantage qu’un e-mail usurpé classique n’aurait pas eu.
Le message lui-même était conçu pour créer un sentiment d’urgence. Il affirmait que les appareils Trezor étaient touchés par un grave « bug d’entropie STM32 » susceptible d’exposer les phrases de récupération des portefeuilles des utilisateurs.
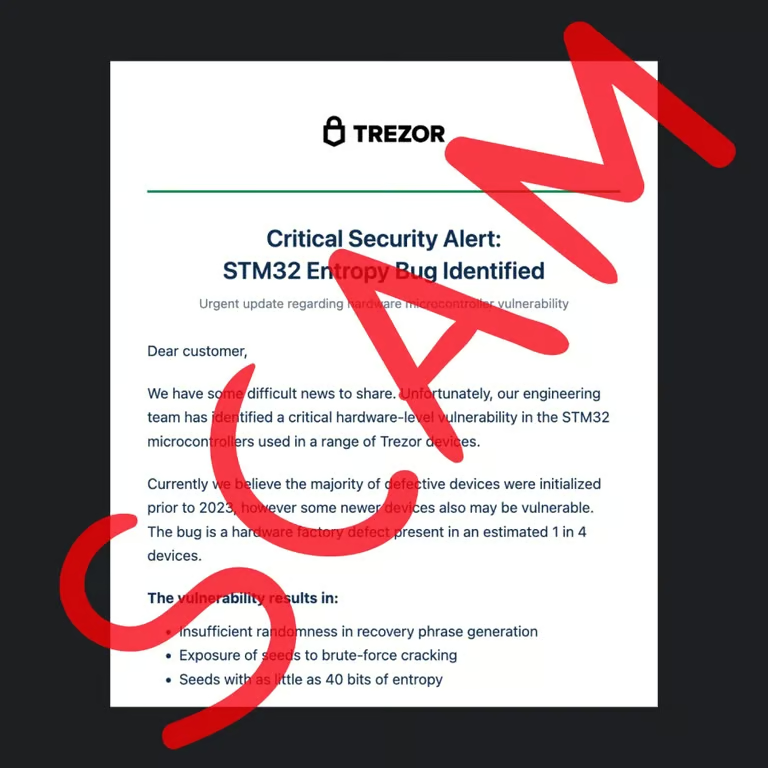
Le canal de diffusion légitime rendait la campagne particulièrement dangereuse. Plutôt que de simplement usurper l’identité de Trezor, les attaquants ont fait passer leur message par une infrastructure déjà associée par les destinataires à l’entreprise, tout en exploitant une crainte particulièrement urgente : l’exposition d’une phrase de récupération de portefeuille.
Une nouvelle compromission d’un tiers en quelques semaines
Trezor a déclaré avoir désactivé le compte Brevo compromis en moins de 20 minutes et avoir œuvré à la mise hors ligne du domaine malveillant au niveau du DNS. L’entreprise n’a signalé aucun vol de portefeuille confirmé lié à la campagne et affirme que les utilisateurs qui se sont contentés de cliquer sans saisir leur sauvegarde de portefeuille restent en sécurité.
La compromission de Brevo intervient quelques semaines seulement après une compromission distincte impliquant le prestataire d’expédition ShipMonk. Cet incident aurait exposé des données appartenant à environ 81 000 clientsde plusieurs fabricants de portefeuilles matériels de cryptomonnaies, dont environ 14 000 clients de Trezor. La divulgation d’adresses personnelles pourrait accroître le risque d’attaques d’hameçonnage ciblées, de vols ou d’attaques physiques.
Une attaque physique est un type d’attaque au cours duquel des cybercriminels passent à la violence, utilisant des menaces ou la force pour contraindre des détenteurs de cryptomonnaies à leur remettre l’accès à leurs fonds.
l’un des prestataires tiers de Trezor. Les attaquants ont accédé au portail de gestion des tickets d’assistance et dérobé les données d’environ 66 000 utilisateurs. BleepingComputer a rapporté que les attaquants avaient utilisé les informations volées dans des tentatives d’hameçonnage visant à dérober les phrases de récupération de portefeuille de 24 mots des victimes.
À la suite du dernier incident, Trezor a déclaré examiner ses « relations avec ses fournisseurs et ses exigences de sécurité », soumettant sa dépendance envers les prestataires tiers à un nouvel examen.
Ce que les utilisateurs de Trezor doivent faire maintenant
Trezor recommande à ses utilisateurs de :
- Ne cliquer sur aucun lien demandant la sauvegarde d’un portefeuille, car l’entreprise « ne vous contactera jamais pour vous demander la sauvegarde de votre portefeuille ».
- Supprimer les e-mails suspects demandant la sauvegarde d’un portefeuille. Les utilisateurs peuvent également les signaler à Trezor via les options de contact de son site officiel avant de les supprimer.
Trezor conseille à toute personne ayant saisi une sauvegarde de portefeuille sur le site malveillant de créer immédiatement un nouveau portefeuille avec une nouvelle phrase de récupération, puis d’y transférer ses fonds.
Ces recommandations dépassent toutefois le cadre des cryptomonnaies :
- Ne cliquez pas sur les liens de sécurité simplement parce qu’ils proviennent d’une entreprise connue.
- Vérifiez-les sur le site officiel ou l’application de l’entreprise.
- Utilisez l’authentification multifacteur pour vos comptes e-mail, vos comptes sur les plateformes d’échange et vos autres comptes en ligne, en gardant à l’esprit que l’AMF ne peut pas protéger un portefeuille une fois sa phrase de récupération exposée.
- Considérez les phrases de récupération, les mots de passe et autres secrets d’authentification comme des informations qui ne doivent jamais être communiquées en réponse à une demande non sollicitée.
Les entreprises doivent également examiner les prestataires auxquels elles accordent leur confiance. Elles devraient évaluer les contrôles de sécurité des tiers, limiter l’accès des prestataires, et se préparer à des incidents impliquant des plateformes de communication compromises, plutôt que de considérer la sécurité des prestataires comme le problème de quelqu’un d’autre.
Les consommateurs devraient eux aussi prendre en compte davantage que les seules affirmations de sécurité d’une entreprise. Ses prestataires de messagerie, d’assistance, d’expédition et de gestion de la clientèle peuvent également détenir des informations que les attaquants peuvent exploiter.
Pour les utilisateurs comme pour les entreprises, un message reçu par un canal légitime doit être considéré comme un indice de confiance — et non comme la preuve que ses instructions sont sûres.