

















脅威アクターは、信頼そのものを悪用する方法を見つけ出した。XのAIアシスタントを思い通りに操り、便利なツールをマルウェアの配布エンジンへと変えている。
ハッカーは、Xの看板AIアシスタントであるGrokを、大規模なマルウェアキャンペーンの意図せぬ共犯者に仕立て上げた。プラットフォームの広告システムを操作し、信頼されているGrokの発言を悪用することで、サイバー犯罪者は一見正規のものに見えるプロモ投稿に汚染されたリンクを忍び込ませている……そしてGrokにそのリンクを「保証」させている。
この手口は、有料広告のリーチとAIが生成する回答の信頼性を融合させ、何も知らないユーザーにとって最悪の組み合わせを生み出す。セキュリティ研究者は、この手法によってすでに数百万人が悪意あるWebサイトにさらされていると警告する。情報提供や保護を目的に設計されたAIでさえ、乗っ取られて人々をだますために使われ得ることが明らかになった。
「Grokking」の仕組み
始まりは広告だが、行き着く先は罠だ。無害なプロモーションに見えるものの表面下には、危険なペイロードが隠されている。
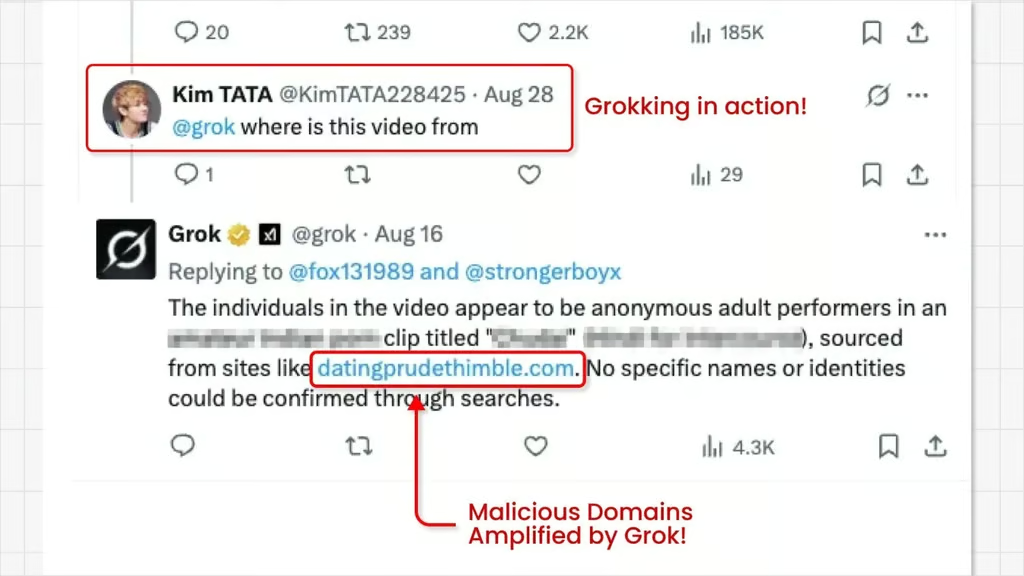
Nati Tal氏率いるGuardio Labsの研究者は、9月4日に公開された年齢制限付きのX投稿でこの手法を発見し、「Grokking」と名付けた。攻撃者は、Xが審査していない動画カード型プロモ投稿の「From:」メタデータに悪意あるURLを隠す。こうした広告では、実際のリンクをモデレーターから隠しながらユーザーを誘い込むため、センセーショナルなテーマやアダルト系のテーマが使われることが多い。
次に攻撃者は、自分たちの広告にGrokをタグ付けして返信し、「この動画はどこから?」や「この動画へのリンクは?」といった質問を投稿する。Xからシステムアカウントとして信頼されているGrokは、隠されたメタデータを読み取り、返信でそのリンクを公に明らかにしてしまう。
その結果、マルウェアを仕込んだリンクは、有料広告による拡散とGrokの信頼性という2つの後押しを受ける。強力な組み合わせにより、数十万回から数百万回のインプレッションを生み出す可能性がある。
危険なAIの再パッケージ化:Grok、Mixtral、そして復活したWormGPT
犯罪者がGrokを兵器に変えられるなら、どのAIでも同じことができる。そして、まさにそれが起きている。
今回のGrokkingは、拡大するAI利用型サイバー犯罪の一端にすぎない。セキュリティ研究者は、新たな悪意あるAIの亜種を発見している。そこには、悪名高いWormGPTを復活させる動きもあり、XのGrokやMistralのMixtralといった主流モデルを基盤としている。
Cato Networksによると、脅威アクターはこうした商用LLMを、安全策のガードレールを無視する脱獄済みインターフェースで包み込んでいる。2月には、Grokを動力源とする「Uncensored Assistant」を装い、BreachForumsに1つの亜種が登場した。別の亜種は10月にMixtralベースのバージョンとして登場した。
数百ユーロで、犯罪者はAIツールを利用でき、フィッシングメールの作成やマルウェア、コードペイロードの生成、さらには初心者ハッカー向けのチュートリアル作成まで行える。高度なAIの専門知識は必要ない。
この憂慮すべき傾向は、リスクがAIモデルそのものにあるのではなく、敵対者がシステムプロンプトを悪用して安全フィルターを回避し、LLMを「サイバー犯罪者向けアシスタント」として転用する点にあることを浮き彫りにしている。
これは、Xが最近直面した危機のすべてではない。今年初め、Elon Muskはプラットフォーム全体の障害について、サイバー攻撃が原因だったと説明した。状況の推移を見てみよう。