

















Eine Sicherheitswarnung, die über Trezors legitimes Newsletter-System verschickt wurde, stellte sich als der eigentliche Angriff heraus.
Angreifer nutzten eine Datenpanne bei Brevo, der von Trezor für Newsletter verwendeten E-Mail-Plattform eines Drittanbieters, um eine gefälschte Warnung zu versenden. Darin wurde behauptet, eine Sicherheitslücke in der Hardware könne die Wallet-Seed-Phrasen der Nutzer offenlegen. Die E-Mail leitete die Empfänger auf eine bösartige Website und zu einer Anwendung weiter, die nach ihrer Wallet-Sicherung fragte.
Die Kampagne erreichte 347.000 Trezor-Newsletter-Abonnenten, und 2.500 Menschen klickten auf den bösartigen Link, bevor Trezor eingriff. Das Unternehmen erklärte, seine Produkte, seine Infrastruktur und die Kryptowährungs-Wallets der Nutzer seien nicht kompromittiert worden. Der Vorfall zeigt jedoch, wie ein Angriff auf einen vertrauenswürdigen Anbieter Angreifern einen direkten Zugang zum Publikum eines Unternehmens verschaffen kann.
Wie Angreifer Vertrauenswürdigkeit als Waffe einsetzten
Die meisten Phishing-Angriffe beginnen damit, eine Liste von E-Mail-Adressen zu beschaffen und anschließend eine überzeugende Nachahmung des Dienstes zu erstellen, als der man sich ausgeben will. In diesem Fall ersparten sich die Angreifer einen großen Teil dieser Arbeit, indem sie den legitimen E-Mail-Dienst kompromittierten, den Trezor bereits für die Kommunikation mit Kunden nutzte, und anschließend diesen vertrauenswürdigen Kanal verwendeten, um Nutzer auf eine bösartige Plattform zu lotsen.
Trezor zufolge kompromittierten die Angreifer das Konto des Unternehmens bei Brevo – eines von 120 Kundenkonten, die bei dem E-Mail-Anbieter betroffen waren. Dieser Zugriff ermöglichte es ihnen, die Phishing-Nachricht über Trezors legitimen Newsletter-Kanal zu verbreiten, wodurch die Kampagne einen Vorteil erhielt, den eine herkömmliche gefälschte E-Mail nicht gehabt hätte.
Die Nachricht selbst war darauf ausgelegt, Dringlichkeit zu erzeugen. Sie behauptete, Trezor-Geräte seien von einem schwerwiegenden „STM32 Entropy Bug“ betroffen, durch den die Wallet-Seed-Phrasen der Nutzer offengelegt werden könnten.
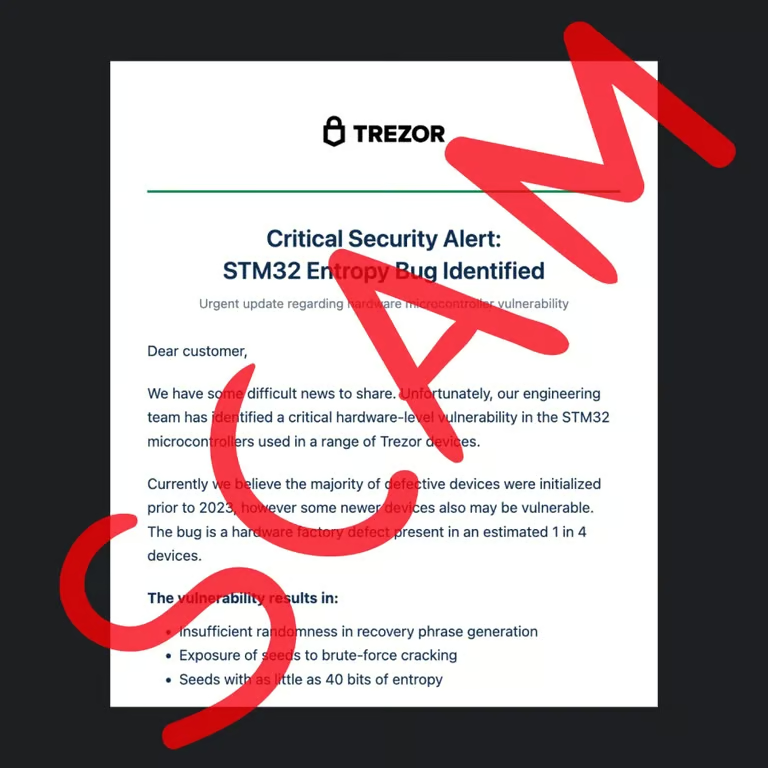
Der legitime Zustellkanal machte die Kampagne besonders gefährlich. Statt Trezor lediglich zu imitieren, übermittelten die Angreifer ihre Nachricht über eine Infrastruktur, die die Empfänger bereits mit dem Unternehmen verbanden, und nutzten dabei eine besonders dringliche Angst aus: die Offenlegung einer Wallet-Wiederherstellungsphrase.
Ein weiterer Angriff auf einen Drittanbieter innerhalb weniger Wochen
Trezor erklärte, das kompromittierte Brevo-Konto innerhalb von 20 Minuten deaktiviert und darauf hingearbeitet zu haben, die bösartige Domain auf DNS-Ebene abschalten zu lassen. Das Unternehmen hat keinen bestätigten Wallet-Diebstahl infolge der Kampagne gemeldet und erklärt, Nutzer, die lediglich geklickt hätten, ohne ihre Wallet-Sicherung einzugeben, seien weiterhin sicher.
Die Kompromittierung von Brevo erfolgte nur wenige Wochen nach einer separaten Datenpanne beim Versanddienstleister ShipMonk. Bei diesem Vorfall sollen Daten von etwa 81.000 Kundenmehrerer Anbieter von Hardware-Wallets für Kryptowährungen offengelegt worden sein, darunter rund 14.000 Trezor-Kunden. Durchgesickerte Privatadressen könnten das Risiko gezielter Phishing-Angriffe, von Diebstahl oder gewaltsamer Übergriffe erhöhen.
Ein gewaltsamer Übergriff ist eine Form des Angriffs, bei der Cyberkriminelle physische Gewalt anwenden und Krypto-Besitzer durch Drohungen oder Gewalt dazu zwingen, den Zugriff auf ihre Vermögenswerte herauszugeben.
Das Muster reicht bis ins Jahr 2024 zurück, als Angreifer einen weiteren von Trezor genutzten Drittanbieter kompromittierten. Die Angreifer verschafften sich Zugriff auf das Support-Ticketing-Portal und stahlen Daten von etwa 66.000 Nutzern. BleepingComputer berichtete, dass die Angreifer die gestohlenen Informationen für Phishing-Versuche nutzten, mit denen sie die 24-Wort-Wiederherstellungsphrasen der Opfer stehlen wollten.
Nach dem jüngsten Vorfall erklärte Trezor, seine „Beziehungen zu Anbietern und Sicherheitsanforderungen“ zu überprüfen, wodurch die Abhängigkeit des Unternehmens von Drittanbietern erneut in den Fokus geriet.
Was Trezor-Nutzer jetzt tun sollten
Trezor empfiehlt seinen Nutzern:
- Keine Links anklicken, die nach einer Wallet-Sicherung fragen, denn das Unternehmen „wird Sie niemals kontaktieren und nach Ihrer Wallet-Sicherung fragen“.
- Verdächtige E-Mails löschen, in denen nach einer Wallet-Sicherung gefragt wird. Nutzer können sie vor dem Löschen auch über die Kontaktmöglichkeiten auf der offiziellen Website an Trezor melden.
Trezor rät allen, die auf der bösartigen Website eine Wallet-Sicherung eingegeben haben, sofort eine neue Wallet mit einer neuen Wiederherstellungsphrase zu erstellen und ihre Vermögenswerte dorthin zu übertragen.
Diese Empfehlungen gehen jedoch über den Kryptobereich hinaus:
- Sicherheitslinks nicht anklicken, nur weil sie von einem bekannten Unternehmen stammen.
- Sie überprüfen über die offizielle Website oder App des Unternehmens.
- Mehrfaktor-Authentifizierung verwenden für E-Mail-, Börsen- und andere Online-Konten – und daran denken, dass MFA eine Wallet nicht schützen kann, sobald ihre Wiederherstellungsphrase offengelegt wurde.
- Wiederherstellungsphrasen, Passwörter und andere Authentifizierungsgeheimnisse als Informationen betrachten, die niemals als Reaktion auf eine unaufgeforderte Anfrage weitergegeben werden sollten.
Auch Unternehmen müssen die Anbieter prüfen, denen sie vertrauen. Unternehmen sollten die Sicherheitskontrollen von Drittanbietern bewerten, den Zugriff von Anbietern beschränken und sich auf Vorfälle mit kompromittierten Kommunikationsplattformen vorbereiten, statt die Sicherheit von Anbietern als das Problem anderer zu betrachten.
Auch Verbraucher sollten mehr als die eigenen Sicherheitsversprechen eines Unternehmens berücksichtigen. Dessen E-Mail-, Support-, Versand- und Kundenmanagement-Anbieter können ebenfalls Informationen besitzen, die Angreifer ausnutzen können.
Für Nutzer und Unternehmen gilt gleichermaßen: Eine Nachricht, die über einen legitimen Kanal eintrifft, sollte als ein Vertrauenssignal betrachtet werden – nicht als Beweis dafür, dass ihre Anweisungen sicher sind.