

















Lors d'une cyberattaque, le temps est compté tant pour les attaquants que pour les défenseurs. Pour accélérer le processus de chiffrement des rançongiciels et le rendre plus difficile à détecter, les groupes cybercriminels ont commencé à utiliser une nouvelle technique : le chiffrement intermittent.
Le chiffrement intermittent permet au logiciel de chiffrement des rançongiciels malveillant de chiffrer partiellement les fichiers ou de ne chiffrer que certaines parties des fichiers. Ces fonctionnalités sont conçues pour accélérer les attaques, en réduisant les risques de détection et d'arrêt de la menace.
Sentinel Labs a signalé cette nouvelle tendance au début du mois, alors que les groupes de rançongiciels ont adopté les dernières technologies. Cette technologie a été présentée sur un forum pour attirer des acheteurs et alimenter le marché des rançongiciels en tant que service (RaaS). Le chiffrement intermittent peut non seulement accélérer le processus chronophage de chiffrement des rançongiciels, mais aussi empêcher leur détection.
Les systèmes de détection des rançongiciels utilisent l'analyse statistique ; certains outils mesurent l'intensité des opérations d'E/S ou comparent différentes versions d'un fichier. En raison de la nature agressive du chiffrement, ces outils détectent l'activité lorsque les opérateurs de rançongiciels commencent à chiffrer les fichiers. Toutefois, comme il ne chiffre pas le fichier entier, le chiffrement intermittent est un processus « plus léger », qui a un impact moindre sur l'intensité des E/S de fichiers. Cela en fait une opération furtive capable d'échapper aux outils de détection classiques.
La tendance au chiffrement intermittent a commencé avec LockFile à la mi-2021, et Black Basta, ALPHV (BlackCat), PLAY, Agenda et Qyick ont adopté cette technique. Les différents groupes et variantes de rançongiciels proposent différents types de chiffrement intermittent. Certains sont écrits en Go et peuvent être personnalisés. D'autres sont automatisés. Certains chiffrent partiellement les fichiers, tandis que d'autres les chiffrent en sautant des octets.
Consultez notre guide complet pour prévenir, stopper et récupérer après des attaques par rançongiciel
Rançongiciel Qyick : « ce qu'utilisent les jeunes branchés »
Le temps nécessaire pour chiffrer un système et ses fichiers dépend de plusieurs facteurs : la puissance des outils de chiffrement, la taille du ou des fichiers et le système sur lequel le chiffrement est exécuté.
En mars 2022, Splunk a testé dix familles différentes de rançongiciels, ainsi que dix échantillons de chaque famille, et réalisé 400 tests de chiffrement pour chronométrer les résultats. Pendant les tests, les variantes devaient chiffrer un total de 53 Go et 98 561 fichiers. Différents matériels et systèmes d'exploitation hôtes ont été déployés afin de rendre la simulation aussi réaliste que possible.
LockBit est arrivé en tête, avec un temps de chiffrement total de 5 minutes et 50 secondes ; Babuk est arrivé deuxième, avec 6 minutes et 34 secondes ; Avaddon, Ryuk et REvil ont tous terminé le test en moins de 25 minutes. En revanche, BlackMatter, DarkSide, et Conti l'ont réalisé en moins d'une heure. D'autres variantes, comme Maze ou Mespinoza (PYSA), ont terminé le chiffrement en près de 2 heures.
Pourquoi la durée de l'attaque est-elle importante ? Si les organisations ne disposent que de quelques minutes pour répondre à une attaque par chiffrement de rançongiciel, elles pourraient choisir de concentrer leurs efforts de cybersécurité sur la prévention et les mesures de lutte précoce dans le cycle de vie du rançongiciel, plutôt que sur la détection et l'atténuation. Les nouveaux outils de chiffrement intermittent donnent à cette hypothèse une importance qu'il convient de prendre au sérieux.
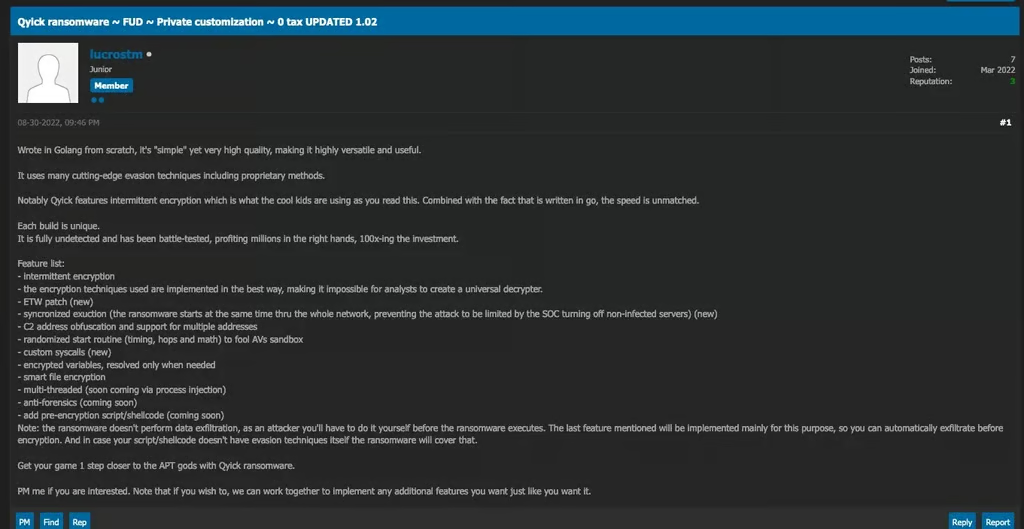
En août, Sentinel Labs a observé sur un forum populaire une nouvelle publicité pour un rançongiciel appelé Qyick, publiée par un utilisateur nommé lucrostm (image ci-dessous). Lucrostm promettait un logiciel malveillant de chiffrement intermittent pour rançongiciel à la vitesse inégalée. Proposé au prix de 0,2 bitcoin à environ 1,5 bitcoin — selon le degré de personnalisation requis par l'acheteur —, le chiffrement intermittent de Qyick et l'implémentation du rançongiciel en Go ont fait irruption sur la scène des menaces liées aux rançongiciels.
« Qyick propose notamment le chiffrement intermittent, ce qu'utilisent les jeunes branchés au moment où vous lisez ces lignes », indiquait la publication RaaS. « Ajoutez à cela le fait qu'il est écrit en Go, et sa vitesse est inégalée. »
La publication assure aux acheteurs que chaque version est unique et que le code permet une exécution synchronisée, ce qui permet à l'attaque par rançongiciel de se propager à travers tout le réseau, sans être limitée par le SOC qui désactive les services non infectés, tout en prenant en charge l'obfuscation et plusieurs adresses.
Bien que Qyick ne propose pas d'exfiltration automatique des données, laissant à l'attaquant le soin de l'effectuer avant le chiffrement, l'utilisateur a promis que cette fonctionnalité était en cours de développement, avec des capacités antiforensiques et d'autres fonctions.
À lire aussi : Le chiffrement des données en cours d'utilisation peut stopper l'exfiltration, affirme une entreprise
Le chiffrement des rançongiciels Agenda et BlackCat
Une autre variante utilisant le chiffrement intermittent est le rançongiciel Agenda. Écrite en Go et principalement utilisée contre des organisations de santé et d'enseignement en Afrique et en Asie, cette variante propose des options personnalisables et faciles à coder qui modifient le fonctionnement du chiffrement. L'extension des noms de fichiers et les services à arrêter peuvent également être personnalisés.
Les trois modes de chiffrement partiel possibles d'Agenda sont les suivants :
- skip-step [skip: N, step: Y] – Chiffrer tous les Y Mo du fichier en sautant N Mo.
- fast [f: N] – Chiffrer les N premiers Mo du fichier.
- percent [n: N; p:P] – Chiffrer tous les N Mo du fichier en sautant P Mo, où P équivaut à P % de la taille totale du fichier.
De son côté, le rançongiciel BlackCat (ou ALPHV), apparu à la fin de 2021 comme le premier rançongiciel écrit dans le langage de programmation Rust, exécute lui aussi la majeure partie de son chiffrement de manière intermittente.
BlackCat a fait l'objet d'une rétro-ingénierie par le chercheur de Sentinel Labs Aleksandar Milenkoski.
Milenkoski décrit les différents modes de chiffrement de BlackCat comme suit :
| Mode de chiffrement | Description |
|---|---|
| Complet | Chiffrer l'intégralité du contenu du fichier. |
| HeadOnly [N] | Chiffrer les N premiers octets du fichier. |
| DotPattern [N,Y] | Chiffrer tous les N octets du fichier avec un pas de Y octets. |
| SmartPattern [N,P] | Chiffrer les N premiers octets du fichier. BlackCat divise le reste du fichier en blocs de taille égale, de sorte que chaque bloc représente 10 % du reste du fichier. BlackCat chiffre P % des octets de chaque bloc. |
| AdvancedSmartPattern [N,P,B] | Chiffrer les N premiers octets du fichier. BlackCat divise le reste du fichier en B blocs de taille égale. BlackCat chiffre P % des octets de chaque bloc. |
| Auto | Mode de chiffrement combinatoire des fichiers. Chiffrer le contenu du fichier selon l'un des modes de chiffrement Full, DotPattern [N,Y] ou AdvancedSmartPattern [N,P,B]. BlackCat sélectionne et paramètre un mode de chiffrement en fonction de l'extension du nom du fichier et de sa taille. |
L'analyse montre que Blackcat a sensiblement réduit le temps de chiffrement, les résultats révélant une réduction du temps de traitement réel de 8,65 secondes pour un fichier de 5 Go, et une réduction maximale de 1,95 minute pour un fichier de 50 Go. Cela inclut le temps nécessaire à la lecture, au chiffrement et à l'écriture du contenu de chaque fichier.
Le groupe de menaces BlackCat ALPHV est connu pour avoir été l'un des premiers à adopter les stratégies d'extorsion, menaçant ses victimes d'attaques DDoS et divulguant en ligne les données exfiltrées.
Black Basta et le rançongiciel PLAY : des blocs automatisés
Black Basta et PLAY proposent un chiffrement intermittent, mais celui-ci ne peut pas être configuré par l'utilisateur.
Black Basta, le programme RaaS apparu en 2022 et écrit dans le langage de programmation C++, fonde le caractère intermittent de son chiffrement sur la taille du fichier. Pour les fichiers de moins de 704 octets, il chiffre l'intégralité du fichier. Lorsque les fichiers font moins de 4 kilo-octets, il chiffre tous les 64 octets, en commençant au début du fichier et en sautant 192 octets. Enfin, pour les fichiers de plus de 4 Ko, il procède de la même manière, mais saute 128 octets afin de créer des intervalles de chiffrement.
Le rançongiciel PLAY, autre acteur apparu en 2022, fait lui aussi varier son chiffrement selon la taille du fichier, mais le divise simplement en 2, 3 ou 5 blocs, selon sa taille, puis chiffre un bloc sur deux.
L'analyse de Sentinel Lab montre que PLAY crée :
- 2 blocs si la taille du fichier est inférieure ou égale à 0x3fffffff octets ;
- 3 blocs si la taille du fichier est inférieure ou égale à 0x27fffffff octets ;
- 5 blocs si la taille du fichier est supérieure à 0x280000000 octets.
Qu'il s'agisse de fonctionnalités de chiffrement personnalisées ou de chiffrement intermittent automatique, les attaques par rançongiciel peuvent réduire considérablement la durée de leur cycle de vie lorsqu'elles sont combinées à des outils automatisés d'exfiltration des données.
Les experts en sécurité avertissent qu'au vu des avantages offerts par ces nouvelles technologies de chiffrement, les cybercriminels les adopteront et intensifieront leur utilisation.
Face à cette nouvelle tendance, les organisations sont contraintes de passer à une prévention précoce et de se concentrer sur les premières étapes des attaques par rançongiciel, car détecter et stopper les attaques une fois qu'elles battent leur plein s'annonce particulièrement difficile.
Comme toujours, des sauvegardes de données bien protégées restent votre meilleur espoir de récupération rapide — consultez les meilleures solutions de sauvegarde pour se protéger des rançongiciels.