

















サイバー攻撃では、攻撃者にとっても防御側にとっても時間が重要だ。ランサムウェアの暗号化処理を高速化し、検知を困難にするため、サイバー犯罪グループは「間欠暗号化」という新たな手法を使い始めている。
間欠暗号化では、ランサムウェアの暗号化マルウェアがファイルを部分的に暗号化したり、ファイルの一部だけを暗号化したりする。この機能は攻撃速度を高め、検知されて脅威を停止させられる可能性を低下させるよう設計されている。
Sentinel Labsは今月初め、ランサムウェアグループが最新技術を採用しているとして、この新たな傾向を報告した。この新技術は、買い手を引きつけてランサムウェア・アズ・ア・サービス(RaaS)取引を活性化させるため、あるフォーラムで宣伝されていた。間欠暗号化は、時間のかかるランサムウェアの暗号化処理を高速化できるだけでなく、検知を防ぐこともできる。
ランサムウェア検知システムは統計分析を利用しており、一部のツールはI/O処理の強度を測定したり、ファイルのバージョンを比較したりする。暗号化は負荷が大きいため、ランサムウェアの攻撃者がファイルの暗号化を始めると、こうしたツールはその活動を検知する。しかし間欠暗号化はファイル全体を暗号化しないため、ファイルI/Oの負荷が小さい「軽量な」処理となる。そのため、間欠暗号化は通常の検知ツールを回避できるステルス型の攻撃となる。
間欠暗号化の傾向は2021年半ばにLockFileから始まり、Black Basta、ALPHV(BlackCat)、PLAY、Agenda、Qyickがこの手法を採用している。ランサムウェアグループやランサムウェアの亜種によって、提供する間欠暗号化の種類は異なる。Goで記述され、カスタマイズできるものもあれば、自動化されたものもある。また、ファイルを部分的に暗号化するものがある一方、バイトを飛ばしながら暗号化するものもある。
詳しいガイド:ランサムウェア攻撃の防止、阻止、復旧
Qyickランサムウェア:「イケてる連中が使っているもの」
システムやファイルの暗号化にかかる時間は、暗号化ツールの性能、ファイルのサイズ、暗号化を実行するシステムなど、複数の要因によって決まる。
2022年3月、Splunkは10種類のランサムウェアファミリーをテストし、各ファミリーから10個のサンプルを使って、結果を計測するために計400回の暗号化テストを実行した。テストでは、各亜種が合計53GB、98,561個のファイルを暗号化する必要があった。シミュレーションをできるだけ現実に近づけるため、ホストシステムのハードウェアやOS構成も変えて実施した。
暗号化時間の最短はLockBitで、5分50秒だった。2位は6分34秒のBabukで、Avaddon、Ryuk、REvilはいずれも25分未満でテストを完了した。一方、BlackMatter、DarkSide、Contiは1時間未満で完了した。MazeやMespinoza(PYSA)など、ほかの亜種は暗号化にほぼ2時間を要した。
攻撃にかかる時間が重要なのはなぜだろうか。組織がランサムウェアの暗号化攻撃に対応できる時間がわずか数分しかない場合、検知や緩和策ではなく、予防やランサムウェアのライフサイクル初期における対策にサイバーセキュリティの取り組みを集中させるかもしれない。新たな間欠暗号化ツールは、この仮説を真剣に受け止めるべきだと示唆している。
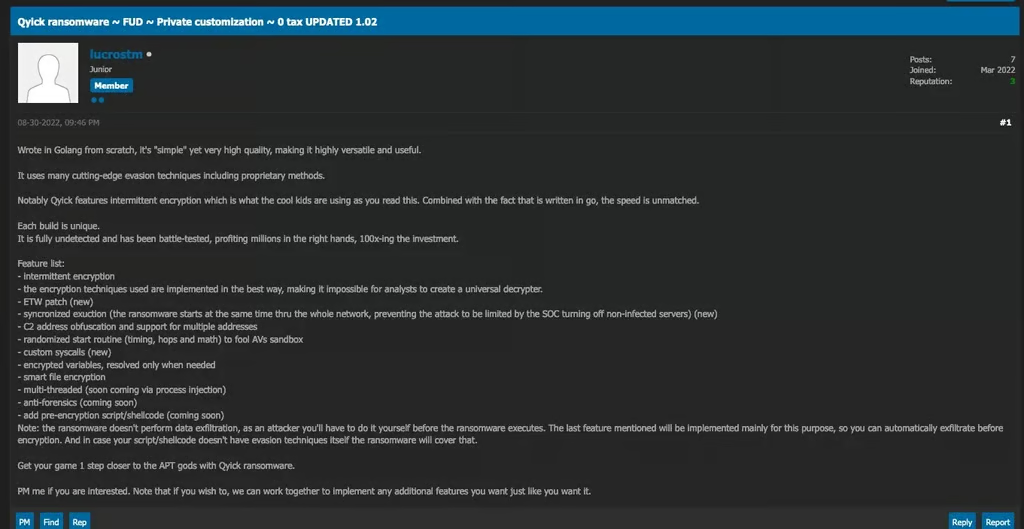
8月、Sentinel Labsは、lucrostmというユーザーが人気フォーラムに投稿したQyickというランサムウェアの新たな広告を確認した(下の画像)。Lucrostmは、比類のない速度を持つランサムウェアの間欠暗号化マルウェアを約束していた。価格は0.2ビットコインから約1.5ビットコインで、買い手が求めるカスタマイズの内容によって異なる。Qyickの間欠暗号化と、Goで実装されたこのランサムウェアは、ランサムウェアの脅威シーンに登場した。
「注目すべきことに、Qyickは間欠暗号化を搭載している。これは、この記事を読んでいる今この瞬間にもイケてる連中が使っているものだ」とRaaSの投稿にはある。「Goで記述されていることと相まって、その速度は比類がない」
この投稿は、各ビルドが固有のものであり、コードが同期実行を実現すると買い手に説明している。これによりランサムウェア攻撃はネットワーク全体に広がり、SOCによって制限されることなく、難読化への対応や複数アドレスのサポートを行いながら、感染していないサービスを停止できる。
Qyickはデータの自動窃取機能を提供しておらず、暗号化前に攻撃者が実行する必要がある。ただし投稿者は、アンチフォレンジック機能などとともに、この機能も開発中だと約束していた。
関連記事:データ使用中の暗号化で窃取を阻止できると企業が主張
AgendaとBlackCatのランサムウェア暗号化
間欠暗号化を使うもう1つの亜種がAgendaランサムウェアだ。Goで記述され、主にアフリカとアジアの医療機関や教育機関を標的として使われているこの亜種は、暗号化の動作を変更できる、コード化が容易でカスタマイズ可能なオプションを提供する。ファイル名の拡張子や終了させるサービスもカスタマイズできる。
Agendaで可能な部分暗号化モードは次の3つだ。
- skip-step[skip: N、step: Y]—ファイルのY MBごとに暗号化し、N MBをスキップする。
- fast[f: N]—ファイルの先頭からN MBを暗号化する。
- percent[n: N、p:P]—ファイルのN MBごとに暗号化し、P MBをスキップする。Pはファイル全体のサイズのP%に相当する。
一方、2021年後半に登場した、Rustプログラミング言語で記述された初のランサムウェアであるBlackCat(またはALPHV)も、暗号化の大部分を間欠暗号化として実行する。
BlackCatは、Sentinel Labsの研究者Aleksandar Milenkoskiによってリバースエンジニアリングされた。
MilenkoskiはBlackCatの各種暗号化モードを次のように説明している。
| 暗号化モード | 説明 |
|---|---|
| Full | ファイルの全内容を暗号化する。 |
| HeadOnly[N] | ファイルの先頭Nバイトを暗号化する。 |
| DotPattern[N,Y] | Yバイトのステップで、ファイルのNバイトごとに暗号化する。 |
| SmartPattern[N,P] | ファイルの先頭Nバイトを暗号化する。BlackCatはファイルの残りの部分を同じサイズのブロックに分割し、各ブロックのサイズが残りの部分の10%になるようにする。BlackCatは各ブロックのP%のバイトを暗号化する。 |
| AdvancedSmartPattern[N,P,B] | ファイルの先頭Nバイトを暗号化する。BlackCatはファイルの残りの部分をB個の同じサイズのブロックに分割する。BlackCatは各ブロックのP%のバイトを暗号化する。 |
| Auto | 組み合わせ型のファイル暗号化モード。Full、DotPattern[N,Y]、AdvancedSmartPattern[N,P,B]のいずれかのファイル暗号化モードに従って、ファイルの内容を暗号化する。BlackCatはファイル名の拡張子とファイルサイズに基づいて、ファイル暗号化モードを選択し、パラメーターを設定する。 |
分析によると、Blackcatは暗号化時間を大幅に短縮した。結果では、5GBのファイルサイズで実時間の処理時間が8.65秒短縮され、50GBのファイルサイズでは最大1.95分短縮された。これには、各ファイルの内容を読み取り、暗号化し、書き込む時間が含まれる。
BlackCat ALPHV脅威グループは、恐喝手法をいち早く採用したことで知られており、被害者にDDoS攻撃を仕掛けると脅迫し、窃取したデータをオンラインで公開する。
Black BastaとPLAYランサムウェア:自動化された分割処理
Black BastaとPLAYは間欠暗号化を提供するが、ユーザーが設定することはできない。
2022年に登場したRaaSプログラムで、C++プログラミング言語で記述されたBlack Bastaは、ファイルサイズに応じて暗号化の間欠性を決める。704バイト未満のファイルは、ファイル全体を暗号化する。4キロバイト未満のファイルでは、ファイルの先頭から開始し、192バイトをスキップしながら64バイトごとに暗号化する。最後に、4KBを超えるファイルでは同じ処理を行うが、128バイトをスキップして暗号化間隔を作る。
2022年に登場したもう1つのランサムウェア、PLAYもファイルサイズに応じて暗号化方法を変える。ただし、ファイルをサイズに応じて2個、3個、または5個のチャンクに分割し、1つおきに暗号化するだけだ。
Sentinel Labの分析によると、PLAYは次のように分割する。
- ファイルサイズが0x3fffffffバイト以下の場合は2チャンク;
- ファイルサイズが0x27fffffffバイト以下の場合は3チャンク;
- ファイルサイズが0x280000000バイトを超える場合は5チャンク。
暗号化のカスタマイズ機能であれ、自動化された間欠暗号化であれ、自動データ窃取ツールと組み合わせれば、ランサムウェア攻撃は攻撃ライフサイクルにかかる時間を大幅に短縮できる。
セキュリティ専門家は、こうした新たな暗号化技術がもたらす利点を踏まえ、サイバー犯罪者がこれらを採用し、利用を強化すると警告している。
この新たな傾向を受け、組織は早期の予防策に切り替え、ランサムウェア攻撃の初期段階に注力せざるを得ない。攻撃が本格化してから検知して停止するのは、非常に困難になると見込まれるためだ。
いつものことだが、十分に保護されたデータバックアップが迅速な復旧への最善の望みだ。ランサムウェア対策に最適なバックアップソリューション。