

















Bei einem Cyberangriff zählt für Angreifer wie Verteidiger jede Sekunde. Um den Ransomware-Verschlüsselungsprozess zu beschleunigen und die Erkennung zu erschweren, setzen Cyberkriminelle zunehmend auf eine neue Technik: intermittierende Verschlüsselung.
Intermittierende Verschlüsselung ermöglicht es der Ransomware-Verschlüsselungs-Malware, Dateien nur teilweise oder lediglich Teile der Dateien zu verschlüsseln. Die Funktionen sollen die Angriffsgeschwindigkeit erhöhen, die Wahrscheinlichkeit einer Entdeckung verringern und verhindern, dass die Bedrohung abgeschaltet wird.
Sentinel Labsberichtete Anfang dieses Monats über den neuen Trend, da Ransomware-Gruppen die neueste Technologie übernommen haben. Die neue Technik wurde in einem Forum beworben, um Käufer für das Geschäft mit Ransomware-as-a-Service (RaaS) zu gewinnen. Die intermittierende Verschlüsselung kann nicht nur den zeitaufwendigen Ransomware-Verschlüsselungsprozess beschleunigen, sondern auch eine Erkennung verhindern.
Ransomware-Erkennungssysteme nutzen statistische Analysen; einige Tools messen die Intensität von I/O-Vorgängen oder vergleichen verschiedene Versionen einer Datei. Aufgrund des aggressiven Charakters der Verschlüsselung erkennen diese Tools die Aktivität, sobald Ransomware-Akteure mit der Verschlüsselung von Dateien beginnen. Die intermittierende Verschlüsselung ist jedoch ein „leichterer“ Prozess, da sie nicht die gesamte Datei verschlüsselt und dadurch die Intensität der Datei-I/O verringert. Das macht intermittierende Verschlüsselung zu einer unauffälligen Operation, die herkömmliche Erkennungstools umgehen kann.
Der Trend zur intermittierenden Verschlüsselung begann Mitte 2021 mit LockFile; Black Basta, ALPHV (BlackCat), PLAY, Agenda und Qyick haben die Technik übernommen. Verschiedene Ransomware-Gruppen und -Stämme bieten unterschiedliche Arten intermittierender Verschlüsselung an. Einige sind in Go geschrieben und lassen sich anpassen. Andere laufen automatisiert. Manche verschlüsseln Dateien teilweise, während andere Dateien unter Überspringen einzelner Bytes verschlüsseln.
Lesen Sie unseren vollständigen Leitfaden zur Verhinderung, Beendigung und Wiederherstellung nach Ransomware-Angriffen
Qyick-Ransomware: „Was die coolen Kids verwenden“
Wie lange die Verschlüsselung eines Systems und seiner Dateien dauert, hängt von mehreren Faktoren ab: der Leistung der Verschlüsselungstools, der Größe der Datei oder Dateien und dem System, auf dem die Verschlüsselung ausgeführt wird.
Im März 2022 testete Splunk zehn verschiedene Ransomware-Familien mit jeweils zehn Samples und führte 400 Verschlüsselungstests durch, um die Ergebnisse zeitlich zu erfassen. Während der Tests mussten die Stämme insgesamt 53 GB und 98.561 Dateien verschlüsseln. Unterschiedliche Hardware- und Betriebssystemkonfigurationen der Hostsysteme wurden eingesetzt, um die Simulation möglichst realitätsnah zu gestalten.
LockBit lag mit einer Gesamtverschlüsselungszeit von 5 Minuten und 50 Sekunden an der Spitze, Babuk belegte mit 6 Minuten und 34 Sekunden den zweiten Platz, und Avaddon, Ryuk sowie REvil schlossen den Test alle in weniger als 25 Minuten ab. BlackMatter, DarkSide, und Conti benötigten dagegen weniger als eine Stunde. Andere Stämme wie Maze oder Mespinoza (PYSA) schlossen die Verschlüsselung in knapp 2 Stunden ab.
Warum ist die Angriffszeit wichtig? Wenn Unternehmen nur wenige Minuten haben, um auf einen Ransomware-Verschlüsselungsangriff zu reagieren, konzentrieren sie ihre Cybersicherheitsmaßnahmen möglicherweise auf Prävention und Gegenmaßnahmen in den frühen Phasen des Ransomware-Lebenszyklus statt auf Erkennung und Eindämmung. Die neuen Tools für intermittierende Verschlüsselung legen nahe, dass diese Hypothese ernst genommen werden sollte.
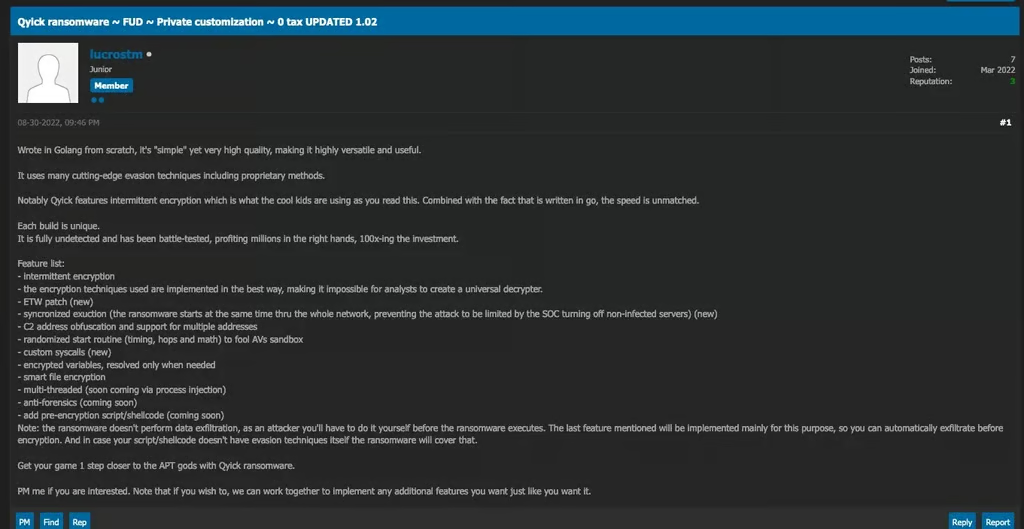
Im August beobachtete Sentinel Labs in einem beliebten Forum eine neue Werbung für eine Ransomware namens Qyick, die von einem Nutzer namens lucrostm veröffentlicht wurde (siehe Bild unten). Lucrostm versprach eine Malware zur intermittierenden Ransomware-Verschlüsselung mit unübertroffener Geschwindigkeit. Qyick wurde je nach dem vom Käufer gewünschten Anpassungsumfang für 0,2 bis etwa 1,5 Bitcoins angeboten. Die intermittierende Verschlüsselung von Qyick und die Implementierung der Ransomware in Go brachten die Malware auf die Ransomware-Bedrohungsbühne.
„Bemerkenswert ist, dass Qyick intermittierende Verschlüsselung bietet – genau das, was die coolen Kids gerade verwenden, während Sie dies lesen“, hieß es in dem RaaS-Beitrag. „Zusammen mit der Tatsache, dass die Malware in Go geschrieben ist, ist die Geschwindigkeit unübertroffen.“
Der Beitrag versichert Käufern, dass jeder Build einzigartig ist und der Code eine synchronisierte Ausführung ermöglicht. Dadurch kann sich der Ransomware-Angriff durch das gesamte Netzwerk bewegen, ohne durch das SOC eingeschränkt zu werden, während gleichzeitig die Verschleierung und die Unterstützung mehrerer Adressen gewährleistet werden.
Qyick bietet zwar keine automatische Datenexfiltration – diese muss der Angreifer vor der Verschlüsselung ausführen –, doch der Nutzer versprach, dass diese Funktion zusammen mit forensikfeindlichen Fähigkeiten und weiteren Funktionen in Entwicklung sei.
Ebenfalls lesenswert: Exfiltration lässt sich laut Unternehmen mit Data-in-Use-Verschlüsselung stoppen
Agenda- und BlackCat-Ransomware-Verschlüsselung
Ein weiterer Stamm, der intermittierende Verschlüsselung nutzt, ist die Ransomware Agenda. Dieser in Go geschriebene Stamm wurde hauptsächlich gegen Organisationen im Gesundheits- und Bildungswesen in Afrika und Asien eingesetzt und bietet einfach zu programmierende, anpassbare Optionen, die das Verhalten der Verschlüsselung verändern. Auch die Dateinamenerweiterung und die zu beendenden Dienste lassen sich anpassen.
Die drei möglichen Modi der partiellen Verschlüsselung von Agenda sind:
- skip-step [skip: N, step: Y] – Alle Y MB der Datei verschlüsseln und N MB überspringen.
- fast [f: N] – Die ersten N MB der Datei verschlüsseln.
- percent [n: N; p:P] – Alle N MB der Datei verschlüsseln und P MB überspringen, wobei P P % der Gesamtdateigröße entspricht.
Auch die Ende 2021 aufkommende BlackCat- (oder ALPHV-)Ransomware, die als erste in der Programmiersprache Rust geschriebene Ransomware bekannt wurde, führt den Großteil ihrer Verschlüsselung intermittierend aus.
BlackCat wurde vom Sentinel-Labs-Forscher Aleksandar Milenkoski per Reverse Engineering analysiert.
Milenkoski beschreibt die verschiedenen Verschlüsselungsmodi von BlackCat wie folgt:
| Verschlüsselungsmodus | Beschreibung |
|---|---|
| Full | Den gesamten Dateiinhalt verschlüsseln. |
| HeadOnly [N] | Die ersten N Bytes der Datei verschlüsseln. |
| DotPattern [N,Y] | Alle N Bytes der Datei mit einem Schritt von Y Bytes verschlüsseln. |
| SmartPattern [N,P] | Die ersten N Bytes der Datei verschlüsseln. BlackCat teilt den Rest der Datei in gleich große Blöcke auf, sodass jeder Block 10 % der Größe des verbleibenden Dateiteils ausmacht. BlackCat verschlüsselt P % der Bytes jedes Blocks. |
| AdvancedSmartPattern [N,P,B] | Die ersten N Bytes der Datei verschlüsseln. BlackCat teilt den Rest der Datei in B gleich große Blöcke auf. BlackCat verschlüsselt P % der Bytes jedes Blocks. |
| Auto | Kombinierter Dateiverschlüsselungsmodus. Den Dateiinhalt nach einem der Dateiverschlüsselungsmodi Full, DotPattern [N,Y] oder AdvancedSmartPattern [N,P,B] verschlüsseln. BlackCat wählt einen Dateiverschlüsselungsmodus anhand der Dateinamenerweiterung und der Dateigröße aus und legt dessen Parameter fest. |
Die Analyse zeigt, dass Blackcat die Verschlüsselungszeit deutlich verkürzte. Die Ergebnisse weisen auf eine Verringerung der tatsächlichen Verarbeitungszeit ab 8,65 Sekunden bei einer Dateigröße von 5 GB und eine maximale Verkürzung um 1,95 Minuten bei einer Dateigröße von 50 GB hin. Darin enthalten ist die Zeit zum Lesen, Verschlüsseln und Schreiben des Inhalts jeder Datei.
Die Bedrohungsgruppe BlackCat ALPHV ist dafür bekannt, frühzeitig auf Erpressungsschemata zu setzen und ihre Opfer mit DDoS-Angriffen zu bedrohen sowie exfiltrierte Daten online zu veröffentlichen.
Black-Basta- und PLAY-Ransomware: Automatisierte Blöcke
Black Basta und PLAY bieten intermittierende Verschlüsselung, die sich jedoch nicht vom Nutzer konfigurieren lässt.
Black Basta, das 2022 entstandene und in der Programmiersprache C++ geschriebene RaaS-Programm, richtet die Intermittenz seiner Verschlüsselung nach der Dateigröße. Bei Dateien unter 704 Bytes wird die gesamte Datei verschlüsselt. Bei Dateien mit weniger als 4 Kilobytes werden ausgehend vom Dateianfang alle 64 Bytes verschlüsselt und 192 Bytes übersprungen. Bei Dateien über 4 KB wird genauso verfahren, jedoch werden 128 Bytes übersprungen, wodurch Verschlüsselungsintervalle entstehen.
Auch die 2022 aufgetretene PLAY-Ransomware variiert ihre Verschlüsselung abhängig von der Dateigröße. Stattdessen teilt sie die Datei einfach in 2, 3 oder 5 Blöcke auf – abhängig von der Dateigröße – und verschlüsselt anschließend jeden zweiten Block.
Die Analyse von Sentinel Lab zeigt, dass PLAY Folgendes erzeugt:
- 2 Blöcke, wenn die Dateigröße kleiner oder gleich 0x3fffffff Bytes ist;
- 3 Blöcke, wenn die Dateigröße kleiner oder gleich 0x27fffffff Bytes ist;
- 5 Blöcke, wenn die Dateigröße größer als 0x280000000 Bytes ist.
Unabhängig davon, ob anpassbare Verschlüsselungsfunktionen oder automatische intermittierende Verschlüsselung zum Einsatz kommen: In Kombination mit automatisierten Tools zur Datenexfiltration können Ransomware-Angriffe die Dauer der Angriffszyklen erheblich verkürzen.
Sicherheitsexperten warnen, dass Cyberkriminelle diese neuen Verschlüsselungstechnologien angesichts ihrer Vorteile übernehmen und verstärkt einsetzen werden.
Angesichts dieses neuen Trends sind Unternehmen gezwungen, auf frühzeitige Prävention umzusteigen und sich auf die Anfangsphasen von Ransomware-Angriffen zu konzentrieren, da es sehr schwierig sein dürfte, Angriffe zu erkennen und abzuschalten, sobald sie in vollem Gange sind.
Wie immer sind gut geschützte Datensicherungen Ihre beste Hoffnung auf eine schnelle Wiederherstellung – siehe die besten Backup-Lösungen zum Schutz vor Ransomware.