

















Eine einzige Genehmigung für einen bösartigen KI-Agenten könnte den Zugriff auf die Microsoft-Cloud-Umgebung eines Unternehmens ermöglichen. Angreifer könnten anschließend mithilfe der über die ursprüngliche Einwilligungsanfrage gewährten Berechtigungen weitere Agentenidentitäten erstellen.
Proofpoint machte BluePhishing am 9. November 2026 öffentlich und zeigte, wie bösartige Microsoft-Entra-Agentenbaupläne legitime Einwilligungsanfragen ausnutzen können, um Cloud-Zugriff zu erlangen. Angreifer können Agentenidentitäten erstellen und Tokens mit genehmigten Berechtigungen erhalten. Forscher haben bislang keine Ausnutzung dieser Technik in freier Wildbahn beobachtet.
„Nutzer werden darauf geprägt, KI-Agenten zu vertrauen und ihnen Autonomie zu gewähren. Doch die Sicherheitskontrollen und das Bewusstsein für diese Identitäten holen noch auf“, sagte Yaniv Miron, Director of Threat Research bei Proofpoint.
Miron zufolge zeigt BluePhishing, wie sich bekannte Phishing-Techniken an KI-Agenten anpassen lassen und dadurch eine einzige Einwilligungsgenehmigung potenziell in Hunderte vertrauenswürdige Identitäten innerhalb einer Organisation verwandelt werden kann.
So erstellt BluePhishing Agentenidentitäten
BluePhishing baut auf OAuth-Consent-Phishing auf, bei dem Nutzer dazu gebracht werden, bösartige Anwendungen zu autorisieren, ohne dass Passwörter gestohlen werden. Die N0va-Phishingkampagne mit Gerätecode missbrauchte ebenfalls die legitime Microsoft-Authentifizierung, allerdings über einen anderen Mechanismus.
In seiner am 9. November veröffentlichten Forschungsmitteilung zeigte Proofpoint, wie Angreifer Microsoft Entra Agent ID ins Visier nehmen könnten.
Ein Angreifer erstellt einen Agentenbauplan in einem von ihm kontrollierten Mandanten, konfiguriert dessen Berechtigungen und sendet einem Ziel eine Einwilligungs-URL. Durch die Genehmigung wird im Mandanten des Opfers ein Blueprint-Prinzipal eingerichtet.
Der Prinzipal erhält die konfigurierten BerechtigungenAgentIdentity.CreateAsManager, wodurch der Angreifer mithilfe der Anmeldedaten des Bauplans und einer Sponsorobjekt-ID aus dem Mandanten des Opfers Agentenidentitäten erstellen kann. Diese Identitäten können Tokens erhalten, die die für die Vererbung konfigurierten und durch die Einwilligung erteilten Berechtigungen enthalten.
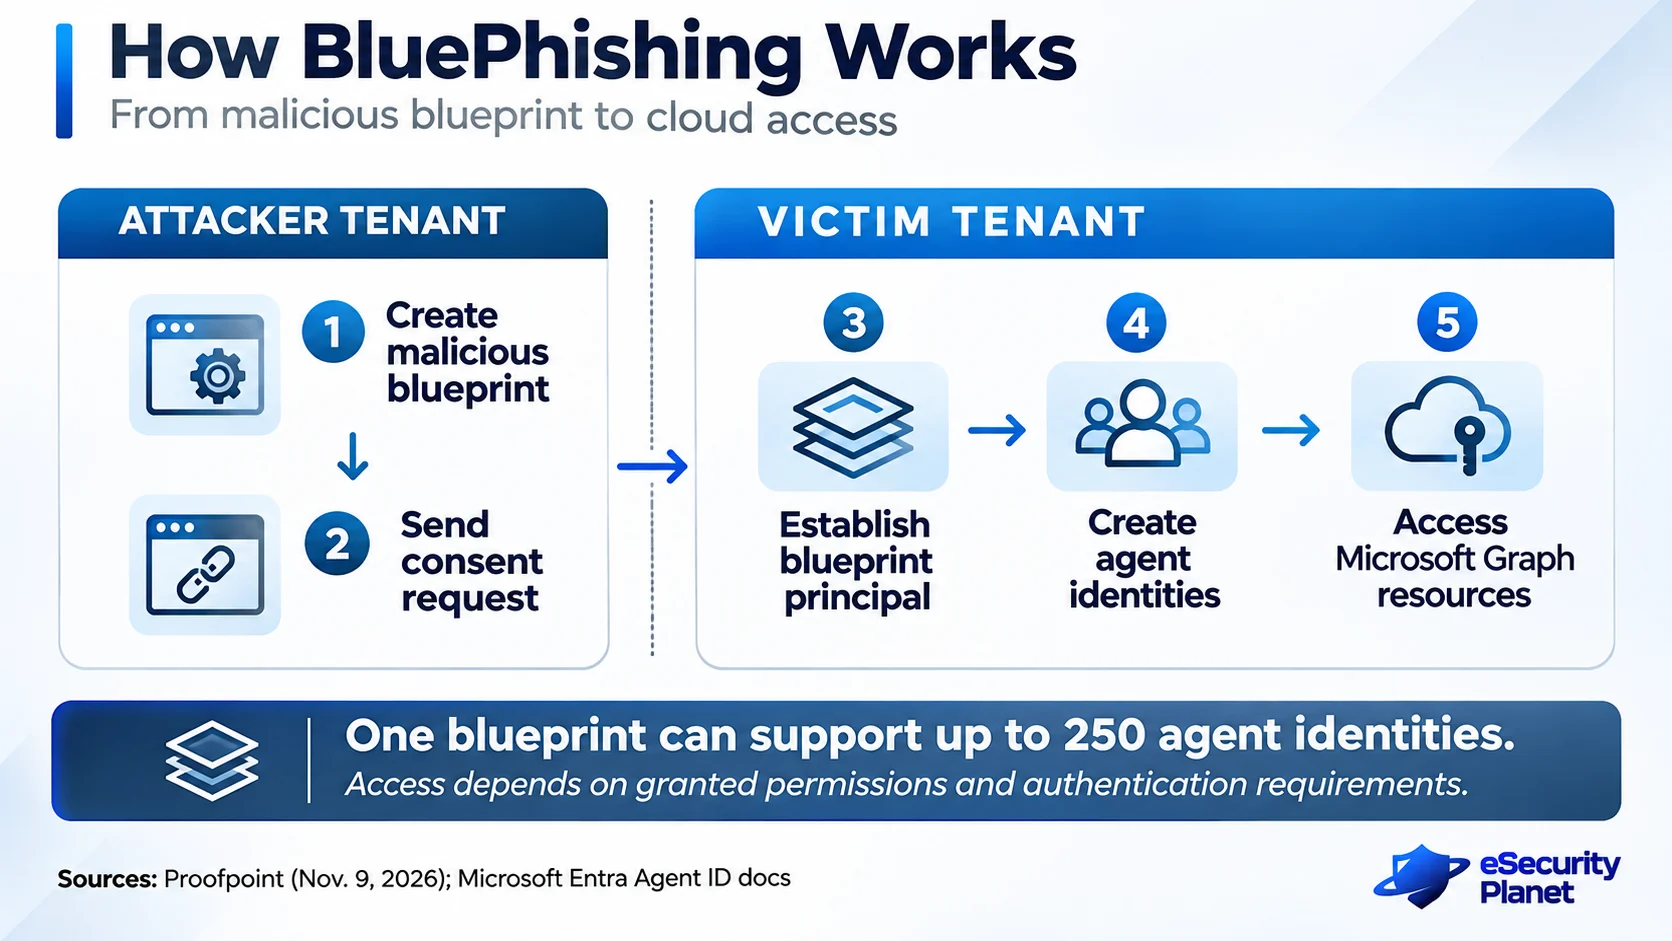
Die Zustimmung eines Administrators kann mandantenweite Anwendungsberechtigungen autorisieren. Die Zustimmung eines normalen Nutzers ist auf zulässigen delegierten Zugriff beschränkt, der eine zusätzliche Authentifizierung erfordert, um ihn über Agenten-Workflows zu nutzen.
Proofpoint demonstrierte den Zugriff mithilfe von User.Read.All und Group.Read.All, wodurch Microsoft-Graph-Abfragen zu Verzeichnisinformationen ermöglicht wurden. Der Angriff gewährt nicht automatisch uneingeschränkten Administratorzugriff.
Risiken und Abwehrmaßnahmen für Agentenidentitäten
Ein Bauplan kann bis zu 250 Agentenidentitäten unterstützen. Microsofts Dokumentation zu Berechtigungen bestätigt, dass sich genehmigte Berechtigungen auf diese Identitäten erstrecken können, wenn die Voraussetzungen für die Vererbung erfüllt sind. Vererbte Berechtigungen werden in den standardmäßigen administrativen Ansichten von Entra nicht einzeln angezeigt.
Diese Einschränkungen bei der Transparenz verschärfen die bereits bestehenden Herausforderungen bei der Verwaltung von KI-Agentenidentitäten, insbesondere bei der Zuordnung von Verantwortlichkeiten und bei Zugriffsüberprüfungen. Microsoft hat außerdem zusätzliche Sicherheitskontrollen für KI-Agenten eingeführt, obwohl einige Funktionen noch als Vorschau verfügbar sind.
Proofpoint verwies auf eine Ankündigung von Microsoft, wonach standardmäßige Entra-Nutzer ab November 2026 Agentenbaupläne erstellen können. Organisationen sollten den Status der Einführung in ihrem Mandanten überprüfen und diese Schutzmaßnahmen priorisieren:
- Einwilligung und Erstellung einschränken: Prüfen Sie die Entra-Einwilligungsrichtlinien und beschränken Sie die Genehmigung nicht vertrauenswürdiger Baupläne sowie die Berechtigungen zur Agentenbereitstellung.
- Identitäten und Berechtigungen überprüfen: Weisen Sie Verantwortliche zu, überprüfen Sie Blueprint-Prinzipale und verknüpfte Identitäten und entfernen Sie übermäßige Zugriffsrechte.
- Prinzip der geringsten Rechte durchsetzen: Beschränken Sie Anwendungsberechtigungen und wenden Sie unterstützte Conditional-Access-Richtlinien für Agenten.
- Verdächtige Aktivitäten überwachen: Untersuchen Sie ungewöhnliche Einwilligungserteilungen, Agentenerstellungen, Anmeldungen und Token-Aktivitäten anhand der zugehörigen Bauplan-IDs.
- Unbefugten Zugriff eindämmen: Widerrufen Sie bösartige Berechtigungen, deaktivieren Sie betroffene Blueprint-Prinzipale, und untersuchen Sie verknüpfte Identitäten und Tokens.
- Pläne für die Reaktion auf Vorfälle testen: Simulieren Sie bösartige Einwilligungen und unbefugte Agentenbereitstellungen einschließlich des Widerrufs und der Sicherung von Prüfprotokollen.
Obwohl BluePhishing bislang nicht bei aktiven Angriffen beobachtet wurde, offenbart die nachgewiesene Fähigkeit, Agentenidentitäten durch eine legitime Einwilligung zu erstellen, eine Lücke in der Cloud-Zugriffsverwaltung. Organisationen sollten sicherstellen, dass sie den Zugriff über jede mit einem verdächtigen Bauplan verbundene Identität hinweg erkennen und widerrufen können.
Mehr dazu: Die Absicherung von KI-Agenten als API-Clients erfordert eng gefasste Tokens, überwachte API-Aufrufe und Kontrollen, die den Missbrauch autorisierten Zugriffs begrenzen.