

















Microsofts Patch Tuesday im April 2023 behebt 97 Schwachstellen, von denen sieben als kritisch eingestuft sind – sowie eine weitere, die derzeit aktiv ausgenutzt wird.
Bei der derzeit ausgenutzten Schwachstelle CVE-2023-28252 handelt es sich um eine Rechteausweitungsschwachstelle im Windows Common Log File System (CLFS) Driver, die einem Angreifer SYSTEM-Rechte verschaffen könnte. Bharat Jogi, Director of Vulnerability and Threat Research bei Qualys, wies darauf hin, dass die Schwachstelle mit einem CVSS-Score von 7,8 bereits von Cyberkriminellen eingesetzt wird, um Nokoyawa-Ransomware einzusetzen.
Die sieben kritischen Schwachstellen, bei denen es sich allesamt um Schwachstellen zur Remotecodeausführung (RCE) handelt, sind:
- CVE-2023-21554, eine Schwachstelle in Microsoft Message Queuing mit einem CVSS-Score von 9,8
- CVE-2023-28219 und CVE-2023-28220, zwei Schwachstellen im Layer-2-Tunneling-Protokoll mit einem CVSS-Score von 8,1
- CVE-2023-28231, eine Schwachstelle im DHCP Server Service mit einem CVSS-Score von 8,8
- CVE-2023-28232, eine Schwachstelle im Windows Point-to-Point Tunneling Protocol mit einem CVSS-Score von 7,5
- CVE-2023-28250, eine Schwachstelle in Windows Pragmatic General Multicast (PGM) mit einem CVSS-Score von 9,8
- CVE-2023-28291, eine Schwachstelle in der Raw Image Extension mit einem CVSS-Score von 8,4
Zwei der sieben Schwachstellen sind besonders bemerkenswert. „CVE-2023-28231 (Schwachstelle zur Remotecodeausführung im DHCP Server Service) und CVE-2023-21554 (Schwachstelle zur Remotecodeausführung in Microsoft Message Queuing) sind beide kritische RCE-Schwachstellen, die Microsoft von externen Sicherheitsforschern gemeldet wurden. Außerdem stuft Microsoft beide als mit höherer Wahrscheinlichkeit innerhalb der nächsten 30 Tage ausnutzbar ein“, stellte fest.
Lesen Sie auch: Ist Patch Management as a Service die Antwort auf Schwachstellen?
Nokoyawa-Ransomware nutzt Schwachstelle aus
Nokoyawa-Ransomware „ist eine relativ neue Variante, zu der einige Open-Source-Informationen darauf hindeuten, dass sie möglicherweise mit der Hive-Ransomware verwandt ist – einer der bekanntesten Ransomware-Familien des Jahres 2021, die innerhalb weniger Monate mit Angriffen auf mehr als 300 Organisationen in Verbindung gebracht wurde“, sagte Jogi.
„Auch wenn weiterhin unklar ist, welcher konkrete Bedrohungsakteur oder welche APT-Gruppe Nokoyawa einsetzt, wurden Ziele in Süd- und Nordamerika, Regionen in ganz Asien sowie KMU im Nahen Osten beobachtet“, fügte er hinzu.
Jogi wies darauf hin, dass dies nicht das erste Mal ist, dass Bedrohungsakteure eine Schwachstelle im Windows Common Log File System Driver ausnutzen. „Im September 2022 behob Microsoft eine weitere Schwachstelle – CVE-2022-37969, von der bekannt war, dass sie aktiv ausgenutzt wurde – die dieselbe Komponente betraf“, sagte er. „CVE-2022-37969 wurde von einem unbekannten Bedrohungsakteur ausgenutzt, um sich erhöhte Rechte zu verschaffen, nachdem er sich auf dem System Zugang verschafft hatte.“
Lesen Sie auch: Ransomware-Schutz: So verhindern Sie Ransomware-Angriffe
Zwei weitere bemerkenswerte Schwachstellen
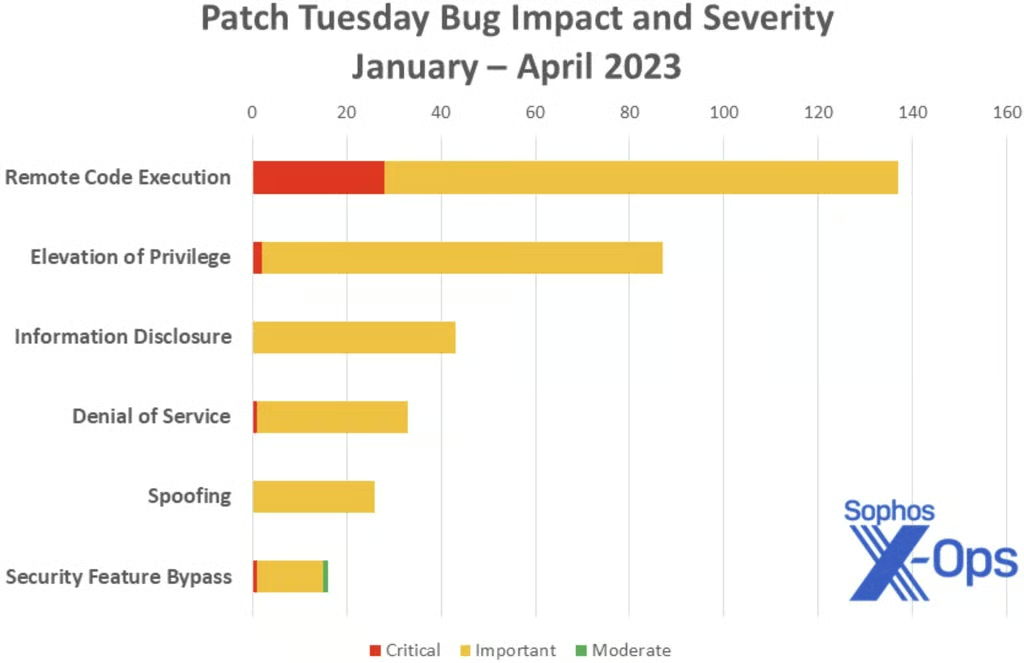
RCE-Schwachstellen machten in diesem Jahr bislang den größten Teil der kritischen Microsoft-Schwachstellen aus (das Bild unten stammt von Sophos).
Mike Walters, Vice President of Vulnerability and Threat Research bei Action1, hob zwei weitere RCE-Schwachstellen aus den aktuellen Updates hervor. Bei der ersten, CVE-2023-28311, handelt es sich um eine Schwachstelle zur Remotecodeausführung in Microsoft Word mit einem CVE-Score von 7,8.
„Obwohl sie als Schwachstelle mit geringer Komplexität gilt und für ihre Ausnutzung keine Berechtigungen erforderlich sind, erfordert sie eine Benutzerinteraktion und kann nicht über den Vorschaubereich ausgenutzt werden“, schrieb Walters. „Das bedeutet, dass ein Angreifer dem Benutzer eine schädliche Datei schicken und ihn dazu bringen muss, sie zu öffnen. Obwohl Microsoft angibt, dass diese Schwachstelle weniger wahrscheinlich ausgenutzt wird, wird vorsorglich weiterhin empfohlen, Ihre Microsoft-365-Anwendungen auf die neueste Version zu aktualisieren.“
Bei der zweiten, CVE-2013-3900, handelt es sich um eine zehn Jahre alte Schwachstelle zur Remotecodeausführung in der WinVerifyTrust-Signaturüberprüfung, die Microsoft erneut veröffentlicht, „um Kunden darüber zu informieren, dass EnableCertPaddingCheck in allen derzeit unterstützten Versionen von Windows 10 und Windows 11 verfügbar ist“, so das Unternehmen.
„Ein Angreifer, der diese Schwachstelle erfolgreich ausnutzt, könnte die vollständige Kontrolle über das betroffene System übernehmen“, ergänzte Microsoft.
„Die aktuellen Patches beheben diese Schwachstelle zwar nicht direkt, die Abwehrmaßnahme ist jedoch bereits in den neuesten Betriebssystemversionen integriert und kann bei Bedarf manuell in der Registry aktiviert werden“, merkte Walters an. „Microsoft empfiehlt Entwicklern, sicherzustellen, dass ihre signierten Binärdateien dem neuen Prüfstandard entsprechen, indem sie alle überflüssigen Informationen aus der WIN_CERTIFICATE-Struktur entfernen. Außerdem empfiehlt das Unternehmen seinen Kunden, diese Änderung zu testen, um ihre Auswirkungen in den eigenen Umgebungen zu bewerten.“
Lesen Sie als Nächstes: Die beste Patch-Management-Software und die besten Tools für 2023