

















Le Patch Tuesday de Microsoft d’avril 2023 corrige 97 vulnérabilités, dont sept classées critiques, ainsi qu’une vulnérabilité actuellement exploitée à grande échelle.
Cette faille actuellement exploitée, CVE-2023-28252, est une vulnérabilité d’élévation de privilèges dans le pilote Windows Common Log File System (CLFS), qui pourrait permettre à un attaquant d’obtenir des privilèges SYSTEM. Bharat Jogi, directeur de la recherche sur les vulnérabilités et les menaces chez Qualys, a signalé que cette faille, dont le score CVSS est de 7,8, est déjà utilisée par des cybercriminels pour déployer le rançongiciel.
Les sept vulnérabilités critiques, qui permettent toutes l’exécution de code à distance (RCE), sont les suivantes :
- CVE-2023-21554, une faille dans Microsoft Message Queuing dont le score CVSS est de 9,8
- CVE-2023-28219 et CVE-2023-28220, deux failles dans le protocole Layer 2 Tunneling Protocol dont le score CVSS est de 8,1
- CVE-2023-28231, une faille dans le service Serveur DHCP dont le score CVSS est de 8,8
- CVE-2023-28232, une faille dans le protocole Windows Point-to-Point Tunneling Protocol dont le score CVSS est de 7,5
- CVE-2023-28250, une faille dans Windows Pragmatic General Multicast (PGM) dont le score CVSS est de 9,8
- CVE-2023-28291, une faille dans Raw Image Extension dont le score CVSS est de 8,4
Deux de ces sept failles méritent une attention particulière. « CVE-2023-28231 (vulnérabilité d’exécution de code à distance du service Serveur DHCP) et CVE-2023-21554 (vulnérabilité d’exécution de code à distance de Microsoft Message Queuing) sont deux failles RCE critiques signalées à Microsoft par des chercheurs indépendants en sécurité, et Microsoft les considère toutes deux comme susceptibles d’être exploitées dans les 30 prochains jours », a observé.
À lire aussi : La gestion des correctifs en tant que service est-elle la réponse aux vulnérabilités ?
Le rançongiciel Nokoyawa exploite une faille
« Le rançongiciel Nokoyawa est une souche relativement récente, pour laquelle des renseignements issus de sources ouvertes laissent penser qu’elle pourrait être liée au rançongiciel Hive, l’une des familles de rançongiciels les plus connues de 2021 et associée à des compromissions de plus de 300 organisations en l’espace de quelques mois seulement », a déclaré Jogi.
« Même si l’acteur malveillant ou le groupe APT qui utilise Nokoyawa n’a pas encore été identifié avec certitude, des cibles ont été observées en Amérique du Sud et du Nord, dans plusieurs régions d’Asie ainsi que parmi des PME du Moyen-Orient », a-t-il ajouté.
Jogi a souligné que ce n’est pas la première fois qu’une faille du pilote Windows Common Log File System est exploitée par des acteurs malveillants. « En septembre 2022, Microsoft a corrigé une autre vulnérabilité, CVE-2022-37969, dont on savait qu’elle était exploitée à grande échelle et qui affectait ce même composant », a-t-il déclaré. « CVE-2022-37969 a été exploitée par un acteur malveillant inconnu pour obtenir des privilèges élevés après avoir pris pied sur le système. »
À lire aussi : Protection contre les rançongiciels : comment empêcher les attaques par rançongiciel
Deux autres vulnérabilités à surveiller
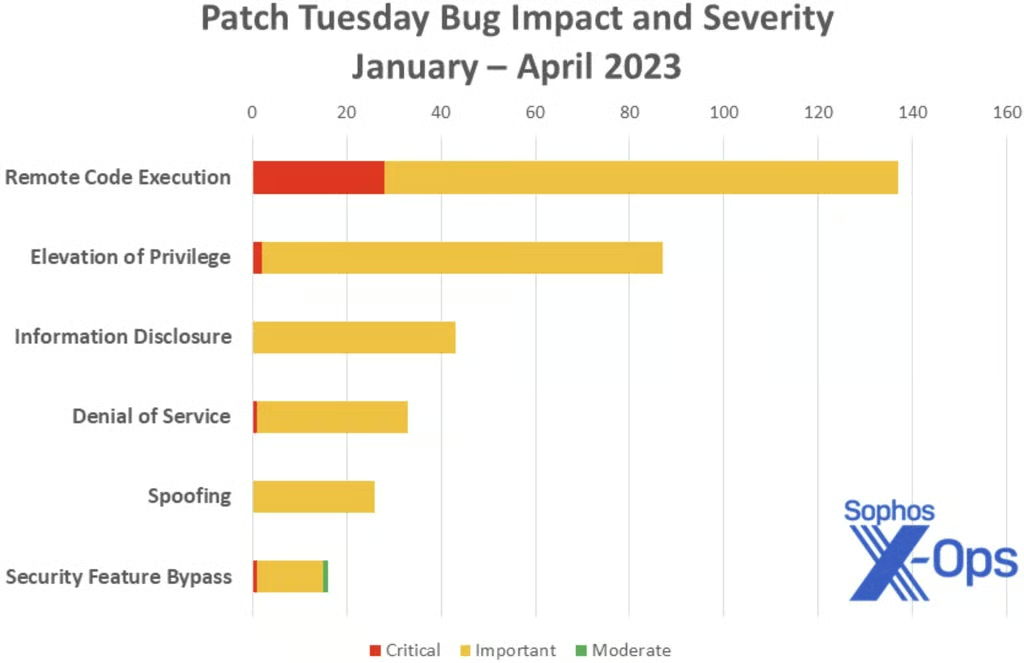
Les failles RCE ont constitué la majorité des failles critiques de Microsoft depuis le début de l’année (image ci-dessous fournie par Sophos).
Mike Walters, vice-président de la recherche sur les vulnérabilités et les menaces chez Action1, a mis en avant deux autres failles RCE corrigées par les mises à jour actuelles. La première, CVE-2023-28311, est une vulnérabilité d’exécution de code à distance dans Microsoft Word, avec un score CVE de 7,8.
« Bien qu’elle soit considérée comme peu complexe et que son exploitation ne nécessite pas de privilèges, elle exige une interaction de l’utilisateur et ne peut pas être exploitée via le volet de visualisation », a écrit Walters. « Cela signifie qu’un attaquant doit envoyer un fichier malveillant à l’utilisateur et le convaincre de l’ouvrir. Même si Microsoft estime que cette vulnérabilité est moins susceptible d’être exploitée, il est tout de même recommandé de mettre à jour vos applications Microsoft 365 vers la dernière version par mesure de précaution. »
La seconde, CVE-2013-3900, est une vulnérabilité d’exécution de code à distance vieille d’une décennie dans la validation des signatures de WinVerifyTrust, que Microsoft republie « afin d’informer les clients que EnableCertPaddingCheck est disponible dans toutes les versions actuellement prises en charge de Windows 10 et Windows 11 », selon l’entreprise.
« Un attaquant qui exploiterait cette vulnérabilité avec succès pourrait prendre le contrôle total du système affecté », a ajouté Microsoft.
« Bien que les correctifs actuels ne remédient pas directement à cette vulnérabilité, la mesure d’atténuation est déjà intégrée aux dernières versions du système d’exploitation et peut être activée manuellement dans le registre si nécessaire », a indiqué Walters. « Microsoft recommande aux développeurs de s’assurer que leurs binaires signés respectent le nouveau standard de vérification en supprimant toute information superflue de la structure WIN_CERTIFICATE, et conseille aux clients de tester cette modification afin d’en évaluer l’impact dans leurs propres environnements. »
À lire ensuite : Meilleurs logiciels et outils de gestion des correctifs pour 2023