

















Microsoftの2023年4月の月例セキュリティ更新では、97件の脆弱性(うち7件は深刻度「Critical」)に加え、現在実際に悪用されている脆弱性1件にも対処した。
現在悪用されている脆弱性、CVE-2023-28252は、Windows Common Log File System(CLFS)ドライバーに存在する権限昇格の脆弱性で、攻撃者にSYSTEM権限を与える可能性がある。Qualysの脆弱性・脅威リサーチ担当ディレクターであるBharat Jogi氏は、CVSSスコアが7.8のこの脆弱性が、すでにサイバー犯罪者によるNokoyawaランサムウェアの展開に悪用されていると指摘した。
7件の深刻度「Critical」の脆弱性は、すべてリモートコード実行(RCE)の脆弱性で、以下のとおりだ。
- CVE-2023-21554は、CVSSスコア9.8のMicrosoft Message Queuingの脆弱性
- CVE-2023-28219とCVE-2023-28220は、CVSSスコア8.1のLayer 2 Tunneling Protocolの脆弱性
- CVE-2023-28231は、CVSSスコア8.8のDHCP Server Serviceの脆弱性
- CVE-2023-28232は、CVSSスコア7.5のWindows Point-to-Point Tunneling Protocolの脆弱性
- CVE-2023-28250は、CVSSスコア9.8のWindows Pragmatic General Multicast(PGM)の脆弱性
- CVE-2023-28291は、CVSSスコア8.4のRaw Image Extensionの脆弱性
7件のうち2件は特に注目に値する。Sophosのシニア脅威リサーチャーであるAngela Gunn氏は、次のように指摘した。「CVE-2023-28231(DHCP Server Serviceのリモートコード実行の脆弱性)とCVE-2023-21554(Microsoft Message Queuingのリモートコード実行の脆弱性)は、いずれも外部のセキュリティ研究者がMicrosoftに報告した、深刻度がCriticalのRCE脆弱性です。また、どちらもMicrosoftによって、今後30日以内に悪用される可能性が高いと評価されています」
Nokoyawaランサムウェア、脆弱性を悪用
Jogi氏によると、Nokoyawaランサムウェアは「比較的新しい系統であり、オープンソースの情報から、Hiveランサムウェアと関連している可能性が示唆されています。Hiveは2021年に最も注目されたランサムウェアファミリーの1つで、わずか数カ月の間に300以上の組織への侵害に関与しました」という。
同氏はさらに、「Nokoyawaを使用している正確な脅威アクターやAPTグループはまだ明らかになっていませんが、標的は南北アメリカ、アジア各地、中東の中小企業で確認されています」と述べた。
Jogi氏は、Windows Common Log File Systemドライバーの脆弱性が脅威アクターに悪用されたのは今回が初めてではないと指摘した。「2022年9月、Microsoftは別の脆弱性であるCVE-2022-37969を修正しました。これは実際に悪用されていることが知られており、同じコンポーネントに影響を及ぼすものでした」と同氏は述べた。「CVE-2022-37969は、未知の脅威アクターによって、システムへの足掛かりを得た後に権限を昇格するために悪用されました」
注目すべき追加の2件の脆弱性
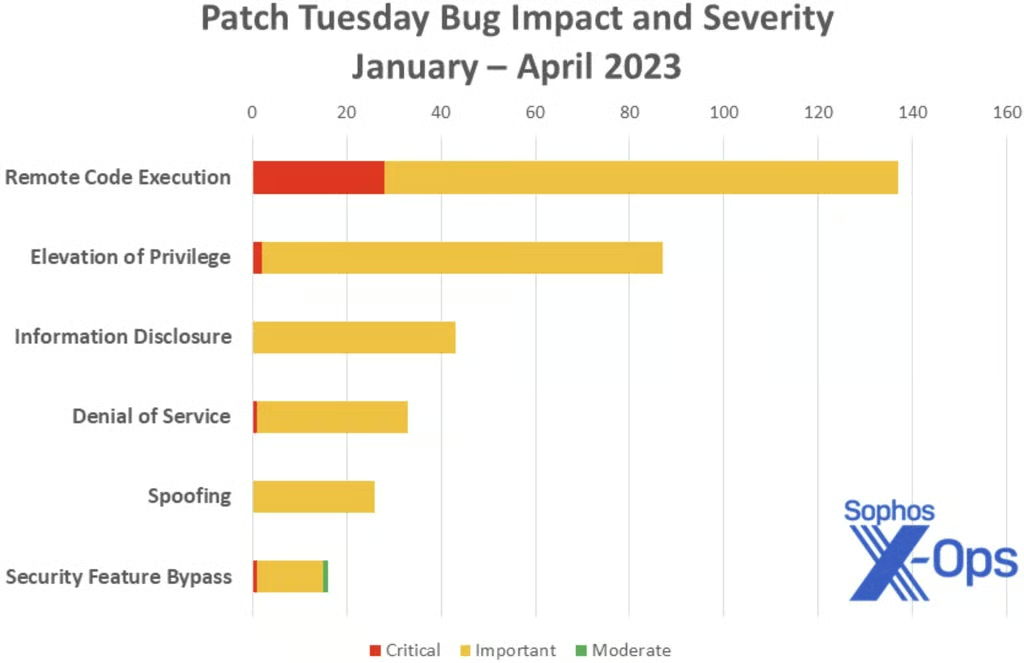
今年これまでにMicrosoftが公表した深刻度「Critical」の脆弱性の大半はRCE脆弱性だった(下の画像はSophosによる)。
Action1の脆弱性・脅威リサーチ担当バイスプレジデントであるMike Walters氏は、指摘した今回の更新に含まれる追加の2件のRCE脆弱性を。最初のものは、CVE-2023-28311で、Microsoft Wordに存在するリモートコード実行の脆弱性であり、CVEスコアは7.8だ。
Walters氏は次のように記している。「悪用に必要な複雑性は低く、権限も必要ないとされていますが、ユーザーの操作が必要であり、プレビューウィンドウを介して悪用することはできません。つまり、攻撃者はユーザーに悪意のあるファイルを送り、それを開かせる必要があります。Microsoftはこの脆弱性が悪用される可能性は低いとしていますが、予防措置としてMicrosoft 365アプリケーションを最新バージョンに更新することが推奨されます」
2件目のCVE-2013-3900は、WinVerifyTrustの署名検証に存在する、10年前からあるリモートコード実行の脆弱性だ。Microsoftは、「EnableCertPaddingCheckが現在サポートされているすべてのWindows 10およびWindows 11のバージョンで利用可能であることを顧客に知らせるため」再公開したと説明している。
Microsoftはさらに、「この脆弱性の悪用に成功した攻撃者は、影響を受けるシステムを完全に制御できる可能性があります」と述べた。
Walters氏は、「今回のパッチはこの脆弱性に直接対処するものではありませんが、緩和策はすでに最新のOSバージョンに組み込まれており、必要に応じてレジストリで手動有効化できます。Microsoftは、開発者に対して、WIN_CERTIFICATE構造体内の余分な情報を削除し、署名付きバイナリが新しい検証標準に準拠するようにすることを求めています。また顧客には、自社環境への影響を評価するため、この変更をテストするよう推奨しています」と指摘した。