

















サーバーを侵害すれば、1台のマシンが露呈する可能性がある。だが、適切なルーターを侵害すれば、攻撃者はネットワーク全体を把握できる。
セキュリティ企業のSygniaによると、中国関連の脅威アクターFire AntはCisco IOS XRルーターを侵害し、特権アクセスを使ってネットワークトラフィックを監視するとともに、周辺環境への秘密の接続を確立していた。
Sygniaによると、中国とつながりのあるこのアクターは、Linux管理ホストとTerminal Access Controller Access-Control System(TACACS)も侵害し、認証システムへの不正アクセスを可能にしていた。
Sygniaの調査では、重要インフラに関連するシステムなど、高価値な環境に向けたスキャンと接続試行の証拠が見つかったという。侵害した信頼済みインフラを他の環境への橋渡しとして使うことが、明らかな目的だった。この戦略をSygniaは「標的の背後にある標的」を狙うものと表現している。
Fire Antはどのようにルーターを足掛かりにしたのか
Sygniaによると、攻撃者はルーターのコミットログから活動の痕跡を隠していた。しかし調査担当者が、対応する記録のないアクティブなGeneric Routing Encapsulation(GRE)トンネルを発見すると、その食い違いをきっかけにCisco IOS XRルーターを詳しく調べることになった。
調査の結果、Fire Antがルーターへの特権アクセスを獲得し、ネットワークトラフィックの監視に利用していたことが判明した。
この活動を手掛かりに、調査担当者は組織のTACACS認証インフラにたどり着いた。そこでFire Antがこれらのサーバーを侵害し、悪意のあるツールセット「TacTap」を展開していたことを発見した。
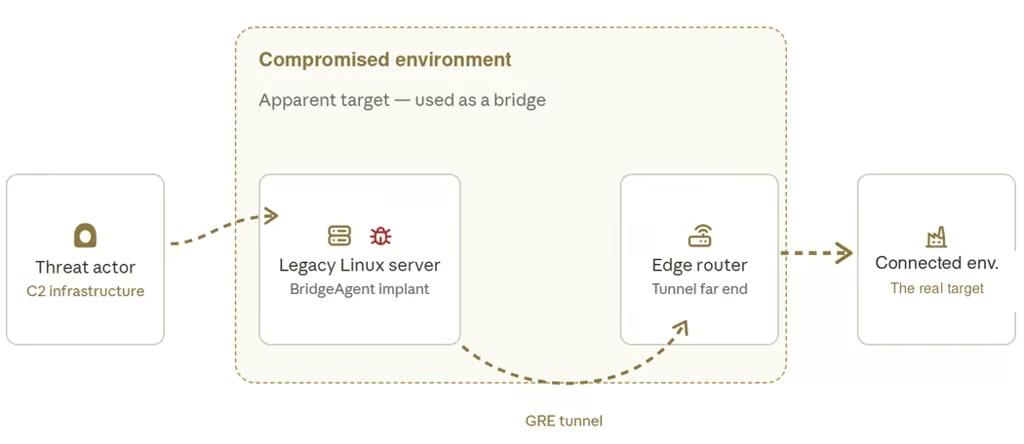
これにより攻撃者は、別のネットワーク機器に対して使える可能性のある、管理者の認証情報と認証セッションという、もう1つの価値あるアクセス源を手に入れた。ルーターの侵害と並行して、Fire AntはLinux管理システム上に複数の永続化メカニズムを維持していたため、個々のインプラントが発見・削除されても、アクセスを回復する複数の手段を持っていた。
一連の経緯を総合すると、ルーターは最終目的ではなかったことが分かる。Fire Antは、より広範な目的を拡大するための発射台としてルーターを使っていたにすぎない。
なぜルーターなのか
ルーターは、大量のネットワークトラフィックが通過する地点にあり、組織のインフラの異なる部分を接続している。また、ネットワーク内部から他に何へ到達できるのかを把握するうえで、有用な視点を提供できる。
そのため、侵害されたルーターは一般的なエンドポイントよりもはるかに価値が高い。
この選択は、攻撃者と最終的に到達したいシステムの間に位置する、Fire Antのより広範なインフラを標的とするパターンにも合致している。
VMwareの仮想化環境を以前から標的にしていたこのアクターは、ルーターと認証システムが同じ目的、つまり、他の環境を見渡し、アクセスし、そこへ移動できる信頼済みの位置を獲得するための別の経路になり得ることを、現在示している。
SygniaはFire Antを中国とつながりのあるアクターと特定しており、その活動はUNC3886に関連付けられた活動と重なっている。米国当局も外国製ルーターについて警告しており、これは侵害されたルーターが監視に利用され得るほか、データ窃取や他のネットワークへのアクセスにも使われることを示している。
ルーターの侵害がユーザーに意味すること
Fire Antのキャンペーンは、ルーターや管理インフラを単なる背景設備として扱えない理由を示している。攻撃者がこれらのシステムへの特権アクセスを獲得すると、トラフィックを監視し、他のネットワークセグメントに到達し、侵入を元の機器からはるか遠くまで拡大する認証情報を取得できる可能性がある。
ルーターのコミットログに記録されていないアクティブなGREトンネルの発見は、特に重要だ。これは、防御側が従来のログだけに頼るのではなく、機器の現在の状態を想定構成と比較する必要があることを示している。
より大きな教訓は、悪意のあるインプラントを1つ削除しただけでは侵入が終わらない可能性があるということだ。Fire Antはルーター、Linux管理ホスト、認証インフラ全体でアクセスを維持していたため、攻撃者がいなくなったと確信するには、防御側は複数の層を調査しなければならない。
その他のニュース:Indeedの採用担当者になりすます詐欺師が、求職者をスパイウェアをインストールする偽のAndroid面接アプリへ誘導している。このアプリはユーザー補助機能の権限を悪用し、削除を困難にする可能性がある。