

















Compromettre un serveur peut exposer une seule machine. Compromettre le bon routeur peut donner aux attaquants une visibilité sur l’ensemble d’un réseau.
La société de sécurité Sygnia affirme que l’acteur malveillant Fire Ant, lié à la Chine, a compromis des routeurs Cisco IOS XR et utilisé ses accès privilégiés pour surveiller le trafic réseau et établir des connexions clandestines vers les environnements voisins.
Selon Sygnia, l’acteur lié à la Chine a également compromis des hôtes de gestion Linux et le Terminal Access Controller Access-Control System (TACACS), permettant un accès non autorisé aux systèmes d’authentification.
Sygnia a indiqué que son enquête avait mis au jour des indices de balayage et de tentatives de connexion vers des environnements de grande valeur, notamment des systèmes associés aux infrastructures critiques. L’objectif apparent était d’utiliser les infrastructures de confiance compromises comme un relais vers d’autres environnements — une stratégie que Sygnia décrit comme le ciblage de la « cible derrière la cible ».
Comment Fire Ant a transformé le routeur en point d’appui
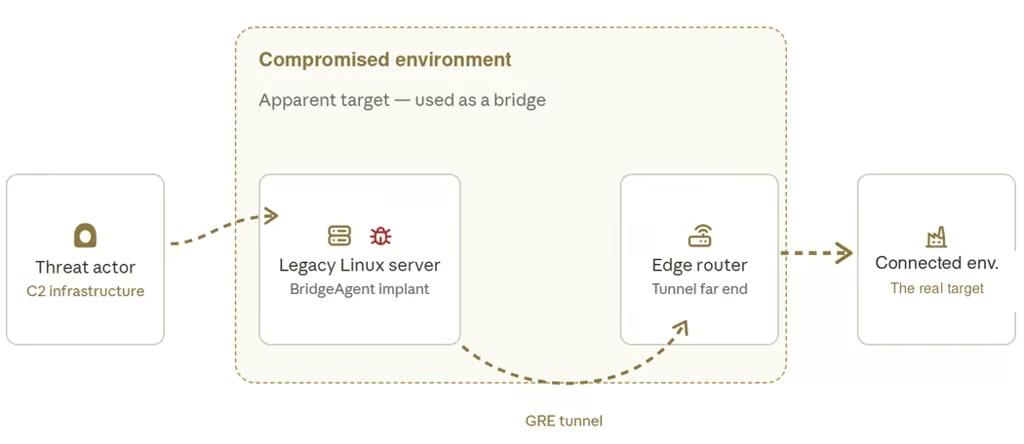
Selon Sygnia, les attaquants avaient masqué les traces de leur activité dans les journaux de validation du routeur. Mais lorsque les enquêteurs ont découvert un tunnel Generic Routing Encapsulation (GRE) actif sans enregistrement correspondant, cette anomalie les a poussés à examiner plus en profondeur le routeur Cisco IOS XR.
Cet examen a montré que Fire Ant avait obtenu un accès privilégié au routeur et l’utilisait pour surveiller le trafic réseau.
Cette activité a finalement conduit les enquêteurs vers l’infrastructure d’authentification TACACS de l’organisation, où ils ont découvert que Fire Ant avait compromis ces serveurs et déployé TacTap — son arsenal d’outils malveillants.
Cela a fourni aux attaquants une autre source d’accès précieuse : des identifiants d’administrateur et des sessions d’authentification qui pouvaient potentiellement être utilisés contre d’autres équipements réseau. Parallèlement à la compromission du routeur, Fire Ant maintenait plusieurs mécanismes de persistance sur les systèmes de gestion Linux, disposant ainsi de plusieurs moyens de rétablir son accès si des implants individuels étaient découverts et supprimés.
Pris dans leur ensemble, ces éléments montrent que le routeur n’était pas l’objectif final. Fire Ant l’utilisait simplement comme tremplin pour poursuivre ses objectifs plus larges.
Pourquoi les routeurs ?
Un routeur se trouve à un point de passage d’importants volumes de trafic réseau, relie différentes parties de l’infrastructure d’une organisation et peut offrir un point d’observation utile pour découvrir ce qui est accessible depuis l’intérieur du réseau.
Un routeur compromis est donc nettement plus précieux qu’un terminal ordinaire.
Ce choix s’inscrit aussi dans le schéma plus large de ciblage des infrastructures qui se trouvent entre l’attaquant et les systèmes qu’il souhaite finalement atteindre.
Après avoir déjà ciblé des environnements de virtualisation VMware, l’acteur montre désormais que les routeurs et les systèmes d’authentification peuvent offrir une autre voie vers le même objectif : obtenir une position de confiance depuis laquelle il peut observer, accéder à d’autres environnements et progresser vers eux.
Sygnia décrit Fire Ant comme un acteur rattaché à la Chine, dont les activités recoupent celles attribuées à UNC3886. Les autorités américaines ont également mis en garde contre les routeurs fabriqués à l’étranger, ce qui indique que des routeurs compromis peuvent être utilisés à des fins de surveillance, de vol de données et d’accès à d’autres réseaux.
Ce que la compromission d’un routeur implique pour les utilisateurs
La campagne de Fire Ant montre pourquoi les routeurs et les infrastructures de gestion ne peuvent pas être traités comme de simples équipements périphériques. Une fois que les attaquants ont obtenu un accès privilégié à ces systèmes, ils peuvent être en mesure d’observer le trafic, d’atteindre d’autres segments du réseau et de récupérer des identifiants qui prolongent l’intrusion bien au-delà de l’appareil initial.
La découverte d’un tunnel GRE actif qui n’apparaissait pas dans les journaux de validation du routeur est particulièrement importante. Elle montre pourquoi les défenseurs doivent parfois comparer l’état actuel d’un appareil à sa configuration attendue, plutôt que de s’en remettre entièrement aux journaux classiques.
La leçon plus générale est que la suppression d’un seul implant malveillant peut ne pas suffire à mettre fin à une intrusion. Fire Ant maintenait son accès sur les routeurs, les hôtes de gestion Linux et l’infrastructure d’authentification, obligeant les défenseurs à examiner plusieurs niveaux avant de pouvoir s’assurer que l’attaquant avait disparu.
À lire aussi : Les escrocs se font passer pour des recruteurs d’Indeed et orientent les chercheurs d’emploi vers de fausses applications Android d’entretien qui installent des logiciels espions, abusent des permissions d’accessibilité et peuvent se révéler difficiles à supprimer.