

















Kunden, die von dem Online-Modegiganten ASOS Rabattcodes erwarteten, wachten stattdessen mit einer digitalen Erpressungsnachricht auf.
Am 6. Oktober erhielten ASOS-Kunden über die offizielle mobile App des Händlers eine unautorisierte Push-Benachrichtigung mit der Erklärung „ASOS HACKED“. Die direkt an den Datenschutzbeauftragten und die IT-Teams des Händlers gerichtete Nachricht warnte: „Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it.“ Der manipulierte Hinweis verwies das Unternehmen auf einen Telegram-Kanal, der von einer Gruppe namens Xuanye Group betrieben wird.
Das Unternehmen bestätigte, dass eine unautorisierte Benachrichtigung über Plattformen von Drittanbietern verbreitet wurde, die zur Kommunikation mit Kunden eingesetzt werden. Das Unternehmen erklärte, es habe den Zugriff auf die Benachrichtigungsplattformen umgehend eingeschränkt und arbeite mit internen und externen Fachberatern sowie den zuständigen Behörden zusammen.
ASOS bestätigte, dass „grundlegende personenbezogene Daten, darunter Name und Kontaktdaten, möglicherweise abgerufen wurden“, betonte jedoch, dass man nicht „davon ausgeht, dass Zahlungskarteninformationen oder Kontopasswörter betroffen waren“.
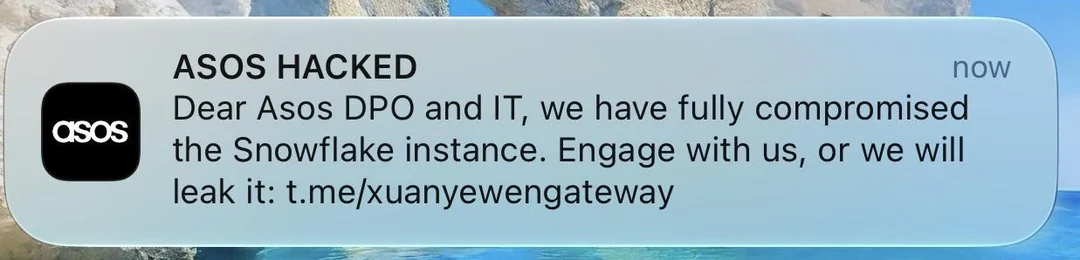
ASOS bestätigte, dass eine unautorisierte Benachrichtigung über Plattformen von Drittanbietern verbreitet wurde, die zur Kommunikation mit Kunden eingesetzt werden. Bild: Reddit
Anatomie einer aggressiven Übernahme
Der Eindringling steht für eine schwerwiegende betriebliche Panne die über den gewöhnlichen Diebstahl aus dem Backend hinausgeht. Snowflake teilte der BBC mit , dass die laufende Untersuchung keine „Kompromittierung“ der eigenen Plattform ergeben habe. ASOS bestätigte unautorisierte Aktivitäten im Zusammenhang mit Kommunikationsplattformen von Drittanbietern, doch der Einstiegspunkt bleibt unklar und die Behauptung der Angreifer, Zugriff auf die Snowflake-Instanz des Unternehmens gehabt zu haben, ist nicht verifiziert.
„Es ist noch zu früh, um zu sagen, auf wie viele ASOS-Kundendaten die Angreifer möglicherweise zugreifen konnten, aber der potenzielle Umfang ist erheblich“, sagte Pieter Arntz, Senior Malware Intelligence Researcher bei Malwarebytes, gegenüber eSecurity Planet (eSP). „ASOS nutzt Simon AI für das Marketing, das auf Snowflake läuft, wodurch die Verbindung indirekt ist. Jede Offenlegung könnte ein detailliertes Kundenprofil preisgeben – von Surf- und Kaufgewohnheiten bis hin zu Standort und Kundenbindungsstatus. Das sind wertvolle Profildaten, doch allein die Verbindung sagt noch nicht aus, worauf die Angreifer tatsächlich zugreifen konnten.“
Das wichtigste Detail ist möglicherweise nicht die umstrittene Behauptung zu Snowflake, sondern die Fähigkeit der Angreifer, Kunden zu erreichen über den legitimen Kommunikationskanal von ASOS.
In einem Kommentar gegenüber eSP wies Nick Dyer, Regional Vice President of Solutions Engineering bei Arctic Wolf, auf die psychologische Wirkung dieses Angriffsvektors hin.
„Wenn eine solche Benachrichtigung auf dem eigenen Smartphone erscheint, ist das ungewöhnlich und beunruhigend, und leider ist es eine Folge von Sicherheitsverletzungen, bei denen sensible Kundendaten zum Alltag werden könnten“, sagte Dyer gegenüber eSP.
Dyer merkte an, dass die Angreifer die Benachrichtigung offenbar nutzten, um Panik zu erzeugen und ASOS zur Zahlung eines Lösegelds zu drängen. Dadurch entsteht ein Sicherheitsproblem, das über den ursprünglichen Eindringling hinausgeht: Kunden könnten nun Schwierigkeiten haben, legitime Händlerkommunikation von Nachrichten zu unterscheiden, die von Angreifern kontrolliert werden. Für Unternehmen muss der Schutz kundenorientierter Benachrichtigungssysteme daher als Teil der Sicherheitsgrenze betrachtet werden und nicht lediglich als Marketingfunktion.
Schützen Sie Ihr Konto
ASOS hat Kunden geraten, die Push-Benachrichtigung zu ignorieren und keine darin enthaltenen Links von Drittanbietern zu öffnen. Das Unternehmen erklärt, es gehe nicht davon aus, dass Zahlungskarteninformationen oder Kontopasswörter betroffen waren. Kunden sollten dennoch auf Phishing-Versuche achten, die ihre Sorge über den Vorfall ausnutzen.
Dyer forderte Kunden auf, nicht auf unerwartete Benachrichtigungen, E-Mails oder Nachrichten zu klicken oder mit ihnen zu interagieren, wenn sie angeblich von ASOS stammen – insbesondere dann nicht, wenn sie zum Anklicken von Links oder zur Angabe persönlicher Daten auffordern. Außerdem riet er, auf Anrufe oder SMS von unbekannten Nummern zu achten, die Dringlichkeit erzeugen, und stattdessen direkt die ASOS-Website aufzurufen. Das britische National Cyber Security Centre rät allen ASOS-Kunden, davon auszugehen, dass sie betroffen sein könnten, selbst wenn sie die Benachrichtigung nicht erhalten haben. Kunden sollten auf verdächtige Nachrichten achten, starke, einzigartige Passwörter verwenden und, sofern verfügbar, die Zwei-Schritt-Verifizierung aktivieren.
Mehr dazu: Der Einbruch in eine Drittanbieter-App von BigCommerce zeigt, wie kompromittierte Integrationen Kundendaten von Händlern offenlegen können, selbst wenn die Kernplattform weiterhin sicher ist.