

















Les clients qui s’attendaient à recevoir des codes promotionnels du géant de la mode en ligne ASOS se sont réveillés face à une demande d’extorsion numérique.
Le 6 octobre, des clients d’ASOS ont reçu via l’application mobile officielle de l’enseigne une notification push non autorisée annonçant « ASOS HACKED ». Adressé directement au délégué à la protection des données et aux équipes informatiques de l’enseigne, le message prévenait : « Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it. » L’alerte pirate redirigeait l’entreprise vers un canal Telegram géré par un groupe se faisant appeler Xuanye Group.
L’entreprise a confirmé qu’une notification non autorisée avait été diffusée via des plateformes tierces utilisées pour communiquer avec ses clients. Elle a indiqué avoir immédiatement restreint l’accès aux plateformes de notification et travailler avec des conseillers spécialisés internes et externes ainsi qu’avec les autorités compétentes.
ASOS a reconnu que « des informations personnelles de base, notamment le nom et les coordonnées, pourraient avoir été consultées », tout en soulignant qu’elle ne « pense pas que les informations de carte bancaire ou les mots de passe des comptes aient été concernés ».
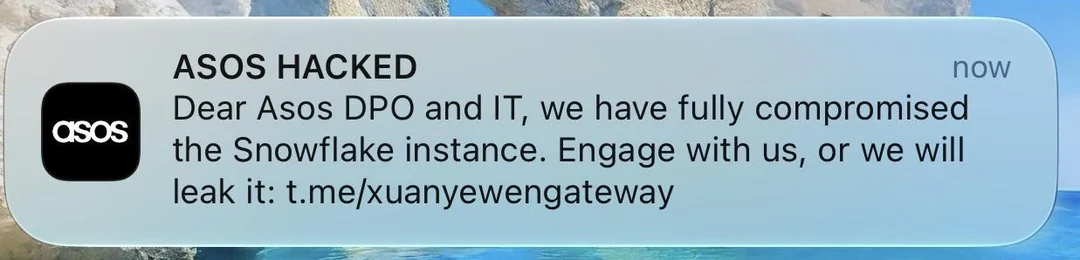
ASOS a confirmé qu’une notification non autorisée avait été diffusée via des plateformes tierces utilisées pour communiquer avec ses clients. Image : Reddit
Anatomie d’un détournement agressif
L’intrusion constitue une grave défaillance opérationnelle qui va au-delà d’un simple vol de données du back-end. Snowflake a déclaré à la BBC que son enquête en cours n’avait révélé « aucune compromission » de sa propre plateforme. ASOS a confirmé une activité non autorisée impliquant des plateformes de communication tierces, mais le point d’entrée reste incertain et l’affirmation des attaquants concernant leur accès à son instance Snowflake n’est pas vérifiée.
« Il est trop tôt pour dire quelle quantité de données clients d’ASOS les attaquants pourraient avoir récupérée, mais l’ampleur potentielle est importante », a déclaré à eSecurity Planet (eSP) Pieter Arntz, chercheur senior en renseignement sur les logiciels malveillants chez Malwarebytes. « ASOS utilise Simon AI pour son marketing, une solution qui fonctionne sur Snowflake, ce qui rend le lien indirect. Toute exposition pourrait révéler un profil client détaillé, allant des habitudes de navigation et d’achat à la localisation et au statut de fidélité. Il s’agit de données de profilage précieuses, même si ce lien ne permet pas à lui seul d’établir ce à quoi les attaquants auraient effectivement pu accéder. »
Le détail le plus important n’est peut-être pas l’affirmation contestée concernant Snowflake, mais la capacité des attaquants à atteindre les clients par le biais du canal de communication légitime d’ASOS.
Dans un commentaire adressé à eSP, Nick Dyer, vice-président régional de l’ingénierie des solutions chez Arctic Wolf, a souligné la portée psychologique de ce vecteur d’attaque.
« Voir apparaître une notification de ce type sur son téléphone est inhabituel et alarmant et, malheureusement, c’est le résultat de failles de sécurité, qui pourraient rendre l’exposition de données clients sensibles banale », a déclaré Dyer à eSP.
Dyer a noté que les attaquants semblaient utiliser la notification pour semer la panique et pousser ASOS à payer une rançon. Cela crée un problème de sécurité qui dépasse l’intrusion initiale : les clients pourraient désormais avoir du mal à distinguer les communications légitimes de l’enseigne des messages contrôlés par les attaquants. Pour les entreprises, la sécurisation des systèmes de notification destinés aux clients doit donc être considérée comme faisant partie du périmètre de sécurité, et non comme une simple fonction marketing.
Protéger votre compte
ASOS a conseillé à ses clients d’ignorer l’alerte push et d’éviter d’ouvrir les liens tiers qu’elle contenait. L’entreprise affirme ne pas croire que les informations de carte bancaire ou les mots de passe des comptes aient été concernés. Les clients doivent néanmoins se méfier des tentatives de hameçonnage exploitant leurs inquiétudes concernant l’incident.
Dyer a exhorté les clients à ne pas cliquer sur des notifications, e-mails ou messages inattendus prétendant provenir d’ASOS, ni à interagir avec eux, en particulier lorsqu’ils les invitent à cliquer sur des liens ou à fournir des informations personnelles. Il leur a également conseillé de se méfier des appels ou SMS provenant de numéros inconnus et jouant sur l’urgence, et de se rendre directement sur le site d’ASOS. Le National Cyber Security Centre britannique conseille à tous les clients d’ASOS de partir du principe qu’ils peuvent être concernés, même s’ils n’ont pas reçu la notification. Les clients doivent surveiller les messages suspects, utiliser des mots de passe forts et uniques et activer la vérification en deux étapes chaque fois qu’elle est disponible.
Pour en savoir plus : la faille de l’application tierce BigCommerce montre comment des intégrations compromises peuvent exposer les données clients d’une enseigne même lorsque la plateforme principale reste sécurisée.