

















MicrosoftはDefenderのセキュリティ境界を通過する関連した2つの経路にパッチを適用したが、両方を発見した研究者によると、別の経路はまだ開いたままの可能性がある。
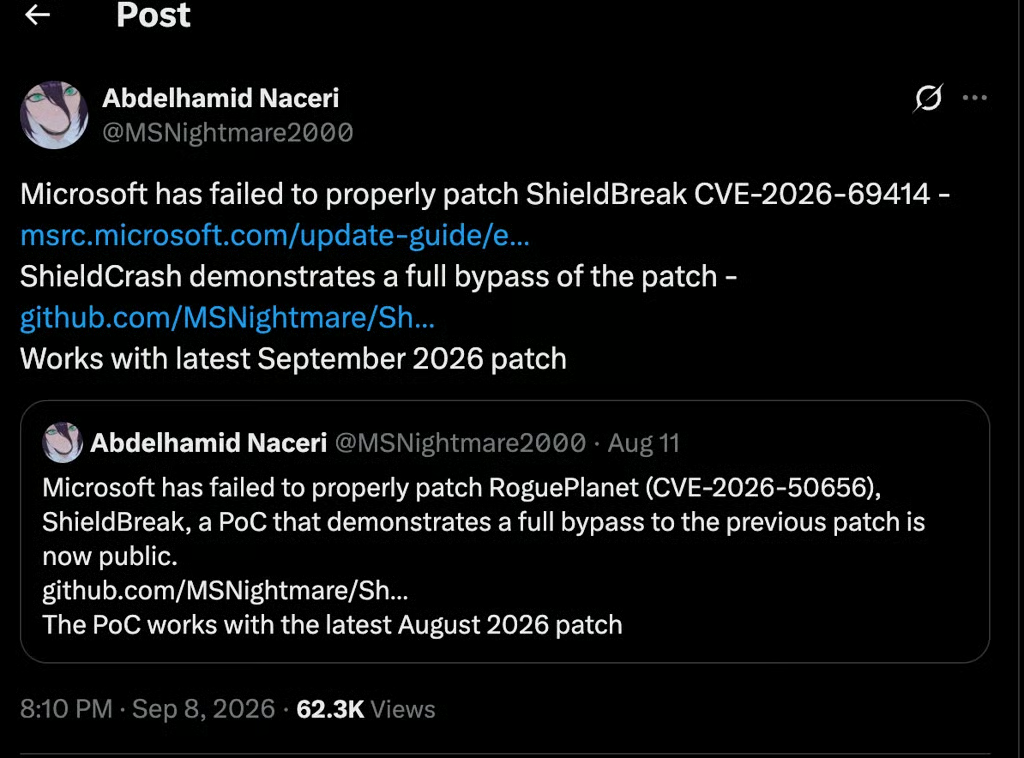
セキュリティ研究者のNightmare Eclipseは、ShieldBreak(CVE-2026-69414)として追跡されているDefenderの脆弱性について、Microsoftが9月に公開した修正を回避するとされるShieldCrashの概念実証(PoC)を公開した。
現在のShieldCrashのデモは、以前の権限昇格の脆弱性よりも範囲が狭い。完全にパッチが適用されたシステム上でSYSTEM権限による任意のファイル読み取りを示すものの、現時点では任意の書き込みやSYSTEMシェルは提供しない。
それでも、この発見はMicrosoftの最新の修正が、影響を受けたセキュリティ境界を通過するすべての経路を塞いだわけではない可能性を示している。
現在のShieldCrashのPoCは、最新のパッチを適用したシステム上で、SYSTEMとして任意のファイルを読み取れることを示している。完全なSYSTEMシェルや任意の書き込み機能はまだ提供しないが、ShieldBreakが標的としたセキュリティ境界には、依然として悪用可能な経路が残っている可能性を示唆している。
1つのDefender脆弱性がパッチと回避策のいたちごっこになった経緯
MicrosoftとNightmare Eclipseの問題は数カ月前にさかのぼる。研究者は同社の月例セキュリティ更新に潜む穴を繰り返し明らかにする方法を見つけてきたが、今回の開示は、最も長く続いている連鎖の1つとみられる。
発端はRoguePlanet(CVE-2026-50656)だった。これは、ローカルの攻撃者が限定的な権限からSYSTEMへ昇格できるDefenderの脆弱性だ。Microsoftはパッチを適用したが、Nightmare Eclipseはその修正を迂回する別の経路を見つけ、これをShieldBreak(CVE-2026-69414)と名付けた。
Microsoftは9月の更新でShieldBreakにパッチを適用したが、研究者は今回ShieldCrashを公開し、最新の修正でも別の悪用可能な経路が残っていると主張している。
現在の概念実証が示すのは、SYSTEMを完全に乗っ取ることではなく、SYSTEM権限による任意のファイル読み取りである。そのため実証の範囲は狭いものの、以前の修正ですべての経路を塞げなかった可能性を示す証拠にはなる。
その結果、同じ広範なDefenderのセキュリティ境界をめぐるパッチ → 回避 → パッチ → 回避の連鎖が生じており、3つの完全に別個の脆弱性というわけではない。
BleepingComputerによると、Microsoftはこの最新の展開についてまだコメントしていない。公開時点では、この新たな問題にCVSS評価もCVEタグも割り当てられていない。
Microsoftの「パッチチューズデー」に伴うゼロデイの連続
ShieldCrashは、Nightmare Eclipseが開示してきたWindowsの脆弱性の長い一覧に加わる最新の例にすぎない。研究者はMicrosoftの月例セキュリティ更新に合わせて、繰り返し公開のタイミングを設定している。
研究者による主な発見には、次のようなものがある。
- BlueHammer:研究者が初期に開示したWindows関連の問題の1つで、ローカル権限昇格(LPE)脆弱性を明らかにした。この脆弱性は、明らかになった同じ4月にパッチが適用された。
- UnDefend:サービス拒否攻撃でMicrosoft Defenderを標的にした。これは5月にパッチが適用された。
- YellowKey:Windowsの中程度と評価されたゼロデイで、Windows BitLockerのセキュリティを回避した。
- GreenPlasmaとMiniPlasma:研究者が開示し、後にMicrosoftがパッチを適用したさらに2つの脆弱性で、現在のDefenderエクスプロイト連鎖を超えて一連の事例を広げた。
これらの開示を合わせて見ると、Nightmare Eclipseの研究がWindowsのさまざまな部分を繰り返し検証してきたことが分かる。ただし、いくつかの事例には共通するテーマがある。それは、比較的限定されたアクセスを、マシンに対するはるかに大きな制御へと変える方法を見つけることだ。
これは何を意味するのか
MicrosoftはAIを活用して脆弱性をより迅速に発見し、修正している。しかしNightmare Eclipseはその修正の一部を回避する方法を見つけ続けており、検出の高速化が、より堅牢なパッチにつながっているのかという疑問を投げかけている。
今年、Microsoftがパッチの品質をめぐって頭を悩ませているのは今回が初めてでもない。1月のパッチチューズデー更新後、複数のユーザーが互換性や機能に関する問題を経験し始めたため、同社は1月17日に緊急修正を公開せざるを得なかった。この修正にも独自のバグがあり、Microsoftは1月23日に別の緊急更新を公開することになった。
ShieldCrashは別の疑問を提起している。Microsoftが脆弱性を発見できるかどうかではなく、修正によって脆弱性を完全に塞げるかどうかだ。AIが脆弱性の発見を加速させるにつれ、Microsoftには、修正件数の多さだけでなく、セキュリティの観点から正当化できる形で修正を確実に行うことが、より強く求められるようになる。
Windowsユーザーにできること
ShieldCrashは、一般的な脆弱性競争とは異なる疑問を提起している。Microsoftが欠陥をどれだけ速く発見してパッチを適用できるかだけでなく、影響を受けたセキュリティ境界を通過する、実行可能なすべての経路を修正で塞げるかどうかだ。ユーザーは次の対策を取るべきだ。
- Windowsを更新する:「設定 > Windows Update > 更新プログラムのチェック」に移動し、利用可能なセキュリティ更新プログラムをインストールする。
- リアルタイム保護を有効にしておく:「Windows セキュリティ > ウイルスと脅威の防止 > 設定の管理」で、設定が有効なままになっていることを確認する。
- 改ざん防止を有効にしておく:同じ設定画面で、改ざん防止を有効にし、マルウェアがDefenderのセキュリティ設定を簡単に変更できないようにする。
- 回避策としてDefenderを無効にしない:ShieldCrashはDefenderのセキュリティコンポーネントを標的にするが、保護機能を無効にしても根本的なWindowsの脆弱性は修正されず、システムが他の脅威にさらされる可能性がある。
Microsoftはセキュリティ業務全体でAIと自動化を利用する機会を増やしており、研究者や防御担当者が脆弱性をより迅速に特定する助けになる可能性がある。しかし、発見の高速化は、攻撃者が近接する別の経路へ簡単に切り替えられないよう、ベンダーがパッチを十分に検証するよう迫る圧力も高める。
これは、今回関係するDefenderの修正にAIが関与したという意味ではなく、ShieldCrashがMicrosoftのパッチ適用プロセス全体の失敗を証明するものでもない。ただし、複数の経路が似た結果につながり得る場合に、複雑なセキュリティ境界を修正することの難しさを示している。
Windowsユーザーにとって、対応は変わらずシンプルだ。WindowsとDefenderを最新の状態に保ち、リアルタイム保護と改ざん防止を有効にし、回避策としてDefenderを無効にしないことだ。MicrosoftがShieldCrashを評価し、別の更新が必要かどうかを判断するまでは、既存の保護機能を取り除くよりも、最新の状態を保つほうが安全だ。
その他のニュース:BlueMoonエクスプロイトキットを4つのスパイ活動グループが数日以内に相次いで使用し、ChromeとWindowsの脆弱性を連鎖させて米国と東南アジアの標的に侵入した。