

















Microsoft a corrigé deux chemins associés permettant de franchir une frontière de sécurité de Defender, et le chercheur à l’origine de ces deux découvertes affirme qu’une autre voie pourrait encore être ouverte.
Le chercheur en sécurité Nightmare Eclipse a publié une preuve de concept pour ShieldCrash, qui contournerait le correctif déployé par Microsoft en septembre pour ShieldBreak, une vulnérabilité de Defender suivie sous le numéro CVE-2026-69414.
La démonstration actuelle de ShieldCrash est plus limitée que la précédente faille d’élévation de privilèges : elle montre la lecture arbitraire de fichiers avec les privilèges SYSTEM sur des systèmes entièrement corrigés, mais ne permet pas actuellement l’écriture arbitraire ni l’accès à un shell SYSTEM.
Même ainsi, cette découverte suggère que le dernier correctif de Microsoft pourrait ne pas avoir fermé toutes les voies permettant de franchir la frontière de sécurité concernée.
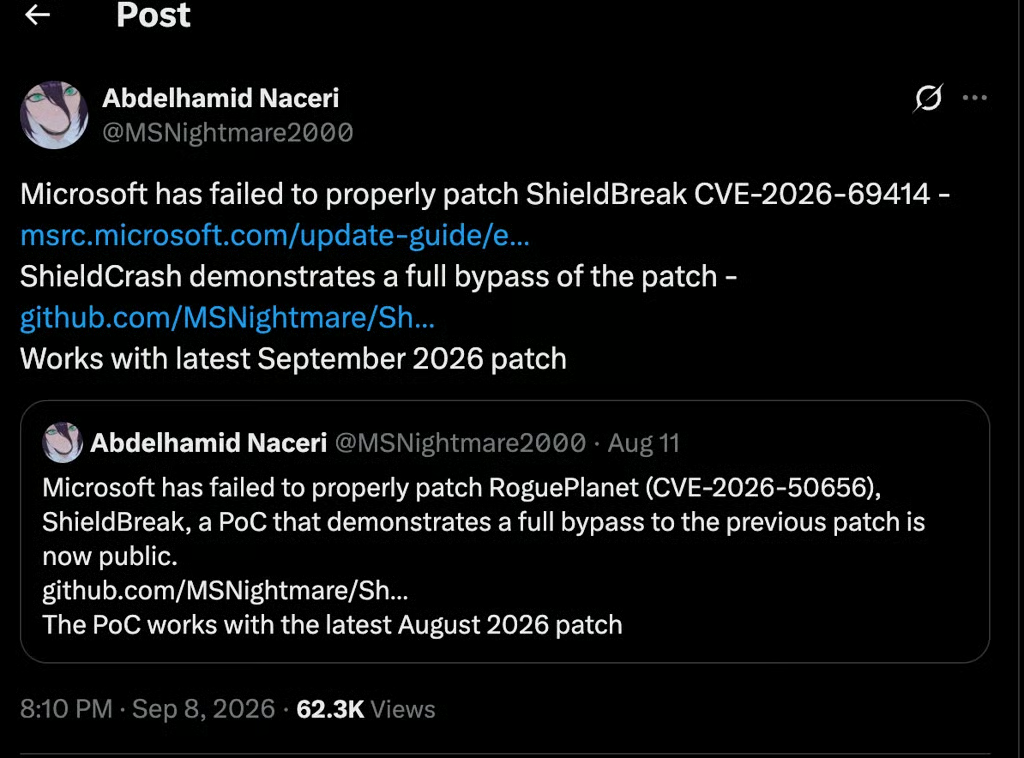
La preuve de concept actuelle de ShieldCrash montre la lecture arbitraire de fichiers en tant que SYSTEM sur les systèmes exécutant les derniers correctifs. Elle ne permet pas encore d’obtenir un shell SYSTEM complet ni d’effectuer des écritures arbitraires, mais elle suggère que la frontière de sécurité ciblée par ShieldBreak pourrait encore présenter une voie exploitable.
Comment une faille de Defender s’est transformée en cycle de correctifs et de contournements
Les problèmes de Microsoft avec Nightmare Eclipse remontent à plusieurs mois. Alors que le chercheur a découvert à plusieurs reprises des moyens de révéler des failles dans les mises à jour de sécurité mensuelles de l’entreprise, cette dernière divulgation semble s’inscrire dans l’une des chaînes les plus longues.
Tout a commencé avec RoguePlanet (CVE-2026-50656), une vulnérabilité de Defender qui pouvait permettre à un attaquant local de passer de privilèges limités à SYSTEM. Microsoft l’a corrigée, mais Nightmare Eclipse a ensuite trouvé une autre voie permettant de contourner le correctif et l’a appelée ShieldBreak (CVE-2026-69414).
Microsoft a corrigé ShieldBreak dans ses mises à jour de septembre, mais le chercheur vient de publier ShieldCrash, affirmant que le dernier correctif laisse encore une autre voie exploitable.
La preuve de concept actuelle démontre la lecture arbitraire de fichiers avec les privilèges SYSTEM plutôt qu’une prise de contrôle complète de SYSTEM. Il s’agit donc d’une démonstration plus limitée, mais qui montre malgré tout que le précédent correctif pourrait ne pas avoir fermé toutes les voies.
Le résultat est une chaîne de correctif > contournement > correctif > contournement impliquant la même frontière de sécurité générale de Defender, plutôt que trois vulnérabilités totalement distinctes.
Selon BleepingComputer, Microsoft n’a pas encore réagi à cette dernière évolution. Au moment de la publication, aucune note CVSS ni référence CVE n’avait été attribuée à ce nouveau problème.
Une série de zero-days accompagne les mardis des correctifs de Microsoft
ShieldCrash n’est que la dernière d’une longue série de failles Windows divulguées par Nightmare Eclipse, le chercheur faisant régulièrement coïncider ses publications avec les mises à jour de sécurité mensuelles de Microsoft.
Parmi les découvertes notables du chercheur figurent :
- BlueHammer : L’une des précédentes divulgations du chercheur concernant Windows, qui révélait une vulnérabilité d’élévation locale de privilèges (LPE) corrigée en avril, le même mois que sa révélation.
- UnDefend : ciblait Microsoft Defender au moyen d’une attaque par déni de service. Cette vulnérabilité a été corrigée en mai.
- YellowKey : Une vulnérabilité zero-day Windows de gravité moyenne qui contournait la sécurité de Windows BitLocker.
- GreenPlasma et MiniPlasma : Deux autres vulnérabilités divulguées par le chercheur, puis corrigées par Microsoft, qui ont prolongé la série au-delà de la chaîne actuelle d’exploits visant Defender.
Ensemble, ces divulgations montrent que les recherches de Nightmare Eclipse ont testé à plusieurs reprises différentes parties de Windows. Plusieurs d’entre elles partagent toutefois le même thème : trouver des moyens de transformer un accès relativement limité en un contrôle bien plus important de la machine.
Qu’est-ce que cela signifie
Microsoft utilise l’IA pour trouver et corriger plus rapidement les vulnérabilités. Pourtant, Nightmare Eclipse continue de trouver des moyens de contourner certains de ces correctifs, ce qui soulève des questions sur la capacité d’une détection plus rapide à produire des correctifs plus durables.
Ce n’est pas non plus le premier casse-tête de Microsoft cette année en matière de qualité des correctifs. Après sa mise à jour du mardi des correctifs de janvier, plusieurs utilisateurs ont commencé à rencontrer des problèmes de compatibilité et de fonctionnement, obligeant l’entreprise à publier un correctif d’urgence le 17 janvier. Celui-ci comportait lui aussi ses propres bugs, forçant Microsoft à publier une autre mise à jour d’urgence le 23 janvier.
ShieldCrash soulève une question différente : non pas de savoir si Microsoft peut trouver les vulnérabilités, mais si ses correctifs les éliminent complètement. Alors que l’IA accélère la découverte des vulnérabilités, la pression augmentera également sur Microsoft pour s’assurer que ces correctifs sont solides du point de vue de la sécurité, et pas seulement motivés par le volume de corrections.
Ce que les utilisateurs de Windows peuvent faire
ShieldCrash soulève une question différente de la course habituelle aux vulnérabilités : il ne s’agit pas seulement de savoir à quelle vitesse Microsoft peut trouver et corriger les failles, mais aussi si ces correctifs ferment toutes les voies viables à travers la frontière de sécurité concernée. Les utilisateurs doivent :
- Mettre à jour Windows : Accédez à Paramètres > Windows Update > Rechercher des mises à jour et installez les mises à jour de sécurité disponibles.
- Laisser la protection en temps réel activée : Dans Sécurité Windows > Protection contre les virus et menaces > Gérer les paramètres, vérifiez que le paramètre reste activé.
- Laisser la protection contre les falsifications activée : Dans les mêmes paramètres, vérifiez que Protection contre les falsifications est activée afin que les logiciels malveillants ne puissent pas modifier facilement les paramètres de sécurité de Defender.
- Ne désactivez pas Defender comme solution de contournement : ShieldCrash cible un composant de sécurité de Defender, mais désactiver la protection ne corrige pas la vulnérabilité sous-jacente de Windows et peut exposer le système à d’autres menaces.
Microsoft utilise de plus en plus l’IA et l’automatisation dans l’ensemble de ses activités de sécurité, ce qui peut aider les chercheurs et les défenseurs à identifier plus rapidement les vulnérabilités. Mais une découverte plus rapide accroît également la pression sur les éditeurs, qui doivent valider leurs correctifs de manière suffisamment rigoureuse pour que les attaquants ne puissent pas simplement bifurquer vers une voie voisine.
Cela ne signifie pas que l’IA est responsable des correctifs de Defender concernés ici, pas plus que ShieldCrash ne prouve que le processus de correction de Microsoft échoue de manière générale. Cela illustre néanmoins la difficulté de corriger des frontières de sécurité complexes lorsque plusieurs voies peuvent mener à des résultats similaires.
Pour les utilisateurs de Windows, la réponse reste simple : maintenez Windows et Defender à jour, laissez la protection en temps réel et la protection contre les falsifications activées, et ne désactivez pas Defender comme solution de contournement. Tant que Microsoft n’aura pas évalué ShieldCrash et déterminé si une autre mise à jour est nécessaire, rester à jour demeure plus sûr que de supprimer les protections existantes.
Autres actualités : Quatre groupes d’espionnage ont utilisé le kit d’exploitation BlueMoon à quelques jours d’intervalle, en enchaînant des vulnérabilités de Chrome et de Windows pour compromettre des cibles aux États-Unis et en Asie du Sud-Est.