

















Microsoft hat zwei miteinander verbundene Wege durch eine Defender-Sicherheitsgrenze gepatcht. Der Forscher hinter beiden Entdeckungen sagt jedoch, dass möglicherweise noch ein weiterer Weg offen ist.
Der Sicherheitsforscher Nightmare Eclipse hat einen Proof of Concept für ShieldCrash veröffentlicht, der Berichten zufolge Microsofts September-Fix für ShieldBreak umgeht – eine als CVE-2026-69414 erfasste Defender-Schwachstelle.
Die aktuelle ShieldCrash-Demonstration ist enger gefasst als die frühere Schwachstelle zur Rechteausweitung: Sie zeigt das beliebige Auslesen von Dateien mit SYSTEM-Berechtigungen auf vollständig gepatchten Systemen, ermöglicht derzeit aber weder beliebige Schreibvorgänge noch eine SYSTEM-Shell.
Dennoch deutet der Fund darauf hin, dass Microsofts jüngster Fix möglicherweise nicht jeden Weg durch die betroffene Sicherheitsgrenze geschlossen hat.
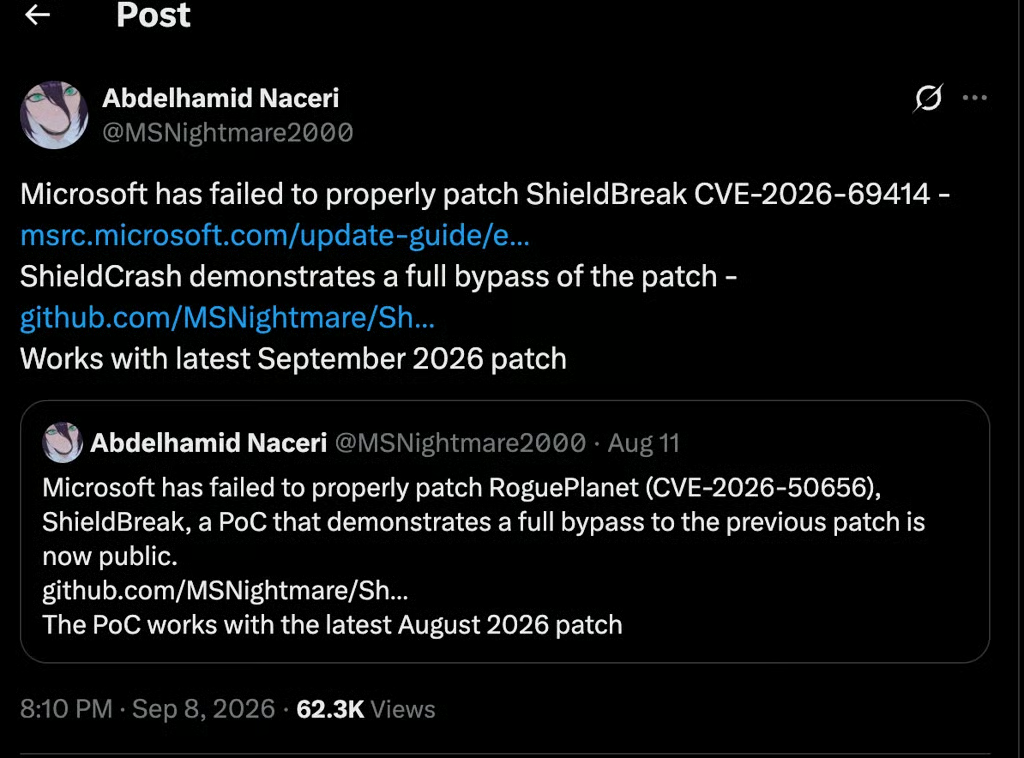
Der aktuelle ShieldCrash-PoC demonstriert das beliebige Auslesen von Dateien als SYSTEM auf Systemen mit den neuesten Patches. Er bietet noch keine vollständige SYSTEM-Shell und keine Möglichkeit zum beliebigen Schreiben, deutet aber darauf hin, dass die von ShieldBreak angegriffene Sicherheitsgrenze möglicherweise weiterhin einen ausnutzbaren Weg bietet.
Wie aus einer Defender-Schwachstelle ein Patch-und-Umgehungszyklus wurde
Die Probleme von Microsoft mit Nightmare Eclipse reichen Monate zurück. Während der Forscher wiederholt Wege gefunden hat, Lücken in den monatlichen Sicherheitsupdates des Unternehmens aufzudecken, scheint diese jüngste Veröffentlichung Teil einer der längsten Ketten zu sein.
Es begann mit RoguePlanet (CVE-2026-50656), einer Defender-Schwachstelle, durch die ein lokaler Angreifer seine eingeschränkten Berechtigungen bis zu SYSTEM ausweiten konnte. Microsoft schloss sie, doch Nightmare Eclipse fand anschließend einen weiteren Weg um den Fix herum und nannte ihn ShieldBreak (CVE-2026-69414).
Microsoft hat ShieldBreak in seinen September-Updates gepatcht. Nun hat der Forscher jedoch ShieldCrash veröffentlicht und behauptet, dass der jüngste Fix weiterhin einen ausnutzbaren Weg offenlässt.
Der aktuelle Proof of Concept demonstriert das beliebige Auslesen von Dateien mit SYSTEM-Berechtigungen statt einer vollständigen Übernahme von SYSTEM. Damit ist die Demonstration zwar enger gefasst, liefert aber weiterhin Hinweise darauf, dass der vorherige Fix möglicherweise nicht jeden Weg geschlossen hat.
Das Ergebnis ist eine Kette aus Patch > Bypass > Patch > Bypass rund um dieselbe, weit gefasste Defender-Sicherheitsgrenze und nicht drei vollständig voneinander getrennte Schwachstellen.
Laut BleepingComputer hat Microsoft auf diese jüngste Entwicklung bislang nicht reagiert. Zum Zeitpunkt der Veröffentlichung wurde diesem neuen Problem weder eine CVSS-Bewertung noch ein CVE-Tag zugewiesen.
Eine Reihe von Zero-Days rund um Microsofts Patch Tuesdays
ShieldCrash ist nur die jüngste in einer langen Reihe von Windows-Schwachstellen, die Nightmare Eclipse offengelegt hat. Der Forscher stimmt seine Veröffentlichungen wiederholt auf Microsofts monatliche Sicherheitsupdates ab.
Zu den bemerkenswerten Entdeckungen des Forschers gehören:
- BlueHammer: Eine der früheren Windows-Veröffentlichungen des Forschers, die eine Local-Privilege-Escalation-(LPE-)Schwachstelle aufdeckte, die im April gepatcht wurde, im selben Monat, in dem sie offengelegt wurde.
- UnDefend: Zielte mit einem Denial-of-Service-Angriff auf Microsoft Defender. Dies wurde im Mai gepatcht.
- YellowKey: Eine Windows-Zero-Day-Schwachstelle mit mittlerer Einstufung , die die Windows-BitLocker-Sicherheit umging.
- GreenPlasma und MiniPlasma: Zwei weitere vom Forscher offengelegte Schwachstellen, die später von Microsoft gepatcht wurden und die Reihe über die aktuelle Defender-Exploit-Kette hinaus erweiterten.
Zusammengenommen zeigen die Veröffentlichungen, dass die Forschung von Nightmare Eclipse wiederholt verschiedene Teile von Windows auf die Probe gestellt hat. Mehrere Entdeckungen hatten jedoch ein gemeinsames Thema: Wege zu finden, relativ eingeschränkten Zugriff in deutlich größere Kontrolle über einen Rechner umzuwandeln.
Was bedeutet das?
Microsoft setzt KI ein, um Schwachstellen schneller zu finden und zu beheben. Dennoch findet Nightmare Eclipse weiterhin Wege, einige dieser Fixes zu umgehen. Das wirft die Frage auf, ob schnellere Erkennung tatsächlich zu dauerhafteren Patches führt.
Dies ist in diesem Jahr nicht Microsofts erstes Problem mit der Qualität von Patches. Nach dem Patch-Tuesday-Update im Januar begannen mehrere Nutzer, Kompatibilitäts- und Funktionsprobleme zu erleben, sodass das Unternehmen am 17. Januar einen Notfall-Fix veröffentlichen musste. Auch dieser brachte eigene Fehler mit sich und zwang Microsoft am 23. Januar zu einem weiteren Notfall-Update.
ShieldCrash wirft eine andere Frage auf: nicht, ob Microsoft Schwachstellen finden kann, sondern ob seine Fixes sie vollständig schließen. Während KI die Suche nach Schwachstellen beschleunigt, wird auch der Druck auf Microsoft steigen, sicherzustellen, dass diese Fixes aus sicherheitstechnischer Sicht vertretbar sind und nicht nur von der Anzahl der behobenen Probleme bestimmt werden.
Was Windows-Nutzer tun können
ShieldCrash wirft eine andere Frage auf als das übliche Wettrennen bei Schwachstellen: nicht nur, wie schnell Microsoft Fehler finden und patchen kann, sondern ob diese Fixes jeden gangbaren Weg durch die betroffene Sicherheitsgrenze schließen. Nutzer sollten:
- Windows aktualisieren: Gehen Sie zu Einstellungen > Windows Update > Nach Updates suchen und installieren Sie verfügbare Sicherheitsupdates.
- Echtzeitschutz aktiviert lassen: Stellen Sie unter Windows-Sicherheit > Viren- & Bedrohungsschutz > Einstellungen verwalten sicher, dass die Einstellung aktiviert bleibt.
- Manipulationsschutz aktiviert lassen: Stellen Sie unter denselben Einstellungen sicher, dass der Manipulationsschutz aktiviert ist, damit Schadsoftware die Sicherheitseinstellungen von Defender nicht einfach ändern kann.
- Defender nicht als Workaround deaktivieren: ShieldCrash zielt auf eine Defender-Sicherheitskomponente, doch das Abschalten des Schutzes behebt die zugrunde liegende Windows-Schwachstelle nicht und kann das System anderen Bedrohungen aussetzen.
Microsoft setzt bei seiner Sicherheitsarbeit zunehmend auf KI und Automatisierung. Das kann Forschern und Verteidigern helfen, Schwachstellen schneller zu erkennen. Eine schnellere Entdeckung erhöht jedoch auch den Druck auf Anbieter, Patches gründlich genug zu prüfen, damit Angreifer nicht einfach auf einen benachbarten Weg ausweichen können.
Das bedeutet weder, dass KI für die hier genannten Defender-Fixes verantwortlich war, noch beweist ShieldCrash, dass Microsofts Patch-Prozess allgemein versagt. Die Entwicklung veranschaulicht jedoch, wie schwierig es ist, komplexe Sicherheitsgrenzen zu beheben, wenn mehrere Wege zu ähnlichen Ergebnissen führen können.
Für Windows-Nutzer bleibt die Reaktion einfach: Windows und Defender aktuell halten, Echtzeitschutz und Manipulationsschutz aktiviert lassen und Defender nicht als Workaround deaktivieren. Bis Microsoft ShieldCrash bewertet und feststellt, ob ein weiteres Update erforderlich ist, ist es sicherer, auf dem aktuellen Stand zu bleiben, als bestehende Schutzmaßnahmen zu entfernen.
Weitere Meldungen: Vier Spionagegruppen nutzten das BlueMoon-Exploit-Kit innerhalb weniger Tage nacheinander, wobei sie Chrome- und Windows-Schwachstellen verketteten, um Ziele in den USA und Südostasien zu kompromittieren.