

















Forscher fanden Tausende offengelegte AWS-Zugangsschlüssel, die noch funktionieren, darunter Hunderte mit vollständigem Administratorzugriff auf Unternehmenskonten.
Truffle Security kam zu diesem Ergebnis, nachdem 431.875 öffentlich zugängliche Fundstellen mit 64.024 eindeutigen AWS-Zugangsschlüsseln analysiert worden waren. Von den 10.616 vollständigen Schlüsselpaaren, die die Forscher erneut überprüften, authentifizierten sich 9.308 weiterhin bei AWS. Auch wenn die aktiven Schlüssel im Vergleich zu den ursprünglichen Zahlen nur einen kleinen Teil ausmachen, liegt das Risiko darin, was ein einziger offengelegter aktiver Schlüssel bei einem Missbrauch ermöglichen kann.
Die Studie zeigt nicht, dass Angreifer die Zugangsdaten verwendet haben. Sie macht jedoch deutlich, warum die Offenlegung allein noch nicht das Ende der Geschichte ist. Ein geleakter Schlüssel kann gültig bleiben, während sich seine Kopien durch verschiedene Pipelines verbreiten, und so aus einem alten Fehler eines Entwicklers ein langfristiges Cloud-Sicherheitsrisiko machen.
Tausende offengelegte AWS-Schlüssel funktionieren weiterhin
Die Forscher analysierten 431.875 öffentlich zugängliche Materialien aus Git-Repositorien, der Git-Historie, Docker-Images, Paketregistern, CI-Logs und öffentlichen Datensätzen.
Die Analyse identifizierte 64.024 eindeutige AWS-Zugangsschlüssel. Am 10. Aug. 2026 überprüften die Forscher 10.616 vollständige Schlüsselpaare erneut und stellten fest, dass sich 88 % weiterhin bei AWS authentifizierten.
Noch gravierender war, worauf einige dieser Schlüssel Zugriff ermöglichten.
Von den aktiven Zugangsdaten waren 817 Unternehmen zugeordnet, darunter 526 Root-Zugangsschlüssel und 242 IAM-Zugangsdaten mit der AWS-Richtlinie „AdministratorAccess“. Das bedeutet, dass 768 mit Unternehmen verknüpfte Schlüssel vollständige administrative Kontrolle über deren AWS-Konten ermöglichten.
Bei den 2.903 aktiven Schlüsseln, deren Erstellungsdatum die Forscher abrufen konnten, war der mittlere Schlüssel etwa fünf Jahre alt; der älteste war 17,4 Jahre alt.
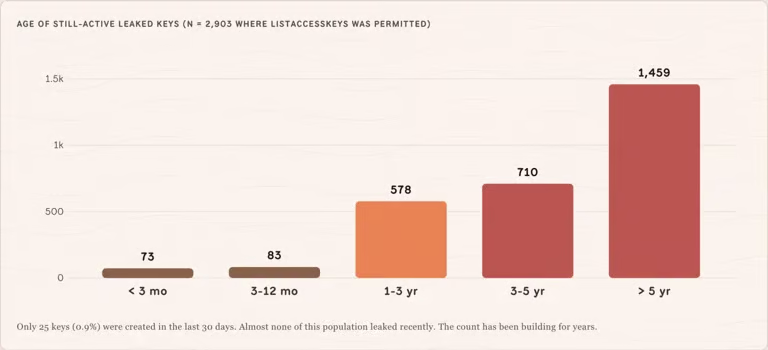
Warum geleakte AWS-Schlüssel jahrelang gültig bleiben können
AWS-Zugangsschlüssel laufen nicht automatisch ab, nur weil sie öffentlich offengelegt wurden. Sie können gültig bleiben, bis jemand sie ausdrücklich widerruft.
Das deutet auf ein Versagen beim Lebenszyklusmanagement von Zugangsdaten hin. Ein Unternehmen kann ein Geheimnis aus einem Repository entfernen, auf einen anderen Schlüssel wechseln oder eine Anwendung außer Betrieb nehmen – keine dieser Maßnahmen widerruft jedoch zwangsläufig den zugrunde liegenden Schlüssel.
Der Fund von Truffle Security aktiver Zugangsdaten mit der Richtlinie AWSCompromisedKeyQuarantine von AWS ist besonders aussagekräftig. AWS hatte einige Zugangsdaten als kompromittiert identifiziert, dennoch existierten die Schlüssel weiterhin und konnten zur Authentifizierung verwendet werden.
Hinzu kommen Probleme bei der Übersicht und den internen Richtlinien. Unternehmen können im Laufe der Zeit alte IAM-Benutzer anhäufen. Wenn jedoch niemand mehr für eine Zugangsdaten zuständig ist, gibt es möglicherweise niemanden, der prüft, ob sie noch aktiv ist oder ob sie die ursprünglich gewährten Berechtigungen noch benötigt.
Das hilft zu erklären, wie ein fünf Jahre altes Geheimnis technisch weiterhin gültig sein kann, obwohl sich das System, das es erstellt hat, inzwischen vollständig verändert hat.
Die Lehre geht über AWS hinaus
Obwohl sich die Studie auf AWS-Zugangsschlüssel konzentrierte, gilt ihre Lehre zum Umgang mit Zugangsdaten auch allgemein. Derselbe Fehler kann bei allem Möglichen auftreten – von API-Schlüsseln und Datenbankzugangsdaten bis hin zu Token, die von SaaS-Plattformen verwendet werden.
Dieses Risiko lässt sich zunehmend schwerer eindämmen, da immer mehr Teile der Infrastruktur eines Unternehmens in die Cloud wandern. Hugging Face war die größte einzelne Quelle der Studie: In 3.394 öffentlichen Datensätzen wurden 8.482 eindeutige aktive AWS-Schlüssel gefunden.
Dasselbe Problem gewinnt an Bedeutung, wenn KI-Agenten und Integrationen Dienstidentitäten, von MCP-Servern und -Clients verwendete Zugangsdaten sowie Berechtigungen für den Zugriff auf Cloud-Ressourcen, Datenbanken und andere Dienste erhalten.
Langlebige Zugangsdaten sollten, wo immer möglich, durch kurzlebige Zugangsdaten oder einen rollenbasierten Zugriff ersetzt werden.
Offengelegte Schlüssel sollten sofort widerrufen oder ausgetauscht werden, statt sie einfach nur aus dem Quellcode zu entfernen. Unternehmen sollten außerdem die Git-Historie und öffentliche Artefakte scannen, klare Richtlinien für Zugangsdaten pflegen und Protokollierungs- sowie Abrechnungswarnungen nutzen, um verdächtige Aktivitäten zu erkennen.
Das Ziel sollte einfach sein: Wenn eine Zugangsdaten heute geleakt wird, sollte sie nicht fünf Jahre später noch dieselbe Tür öffnen können.
Mehr dazu:Ein KI-gesteuerter AWS-Angriff zeigt, wie offengelegte Zugangsdaten in weniger als 10 Minuten zu vollständigem Administratorzugriff führen können, was unterstreicht, warum Sicherheitsteams geleakte Schlüssel widerrufen müssen, bevor Angreifer ihren Zugriff ausweiten können.