

















露出した認証情報や保護されていないAPIは、AIエージェントに侵入のきっかけを与え、攻撃者が次の侵入口を探させ続ける可能性がある。
Check Point Researchが発表した 11月5日付の報告書では、AIを活用したペネトレーションテストフレームワーク「ARTEX」を犯罪者が利用し、複数のサービスに対する攻撃を自動化していた実態が記録されている。確認されたインシデントでは、こうした攻撃者は作業の大部分をAIエージェントに任せ、その後の人間による関与はほとんどなかった。
ARTEXは正当なセキュリティテスト向けに開発されたものだが、悪用された事例は、防御用ツールを攻撃者が転用できることを示している。手作業を減らすことで、こうしたフレームワークは攻撃者が継続的な労力をあまりかけずに、より多くのシステムを調査することを可能にする。
ARTEXとは?
ARTEXは、サイバーセキュリティの専門家が、自ら所有するか評価の許可を得たシステムのセキュリティ上の弱点を見つけ、テストするためのAI搭載ペネトレーションテストフレームワークだ。
オープンソースプロジェクトとして開発され、LLMを使って複数のAIエージェントを連携させ、セキュリティテストの計画、偵察、脆弱性の検証、調査結果の文書化を、人間の入力をほとんど必要とせずに実行する。
正当なサイバーセキュリティ業務では、セキュリティチームの時間を大幅に節約できる。
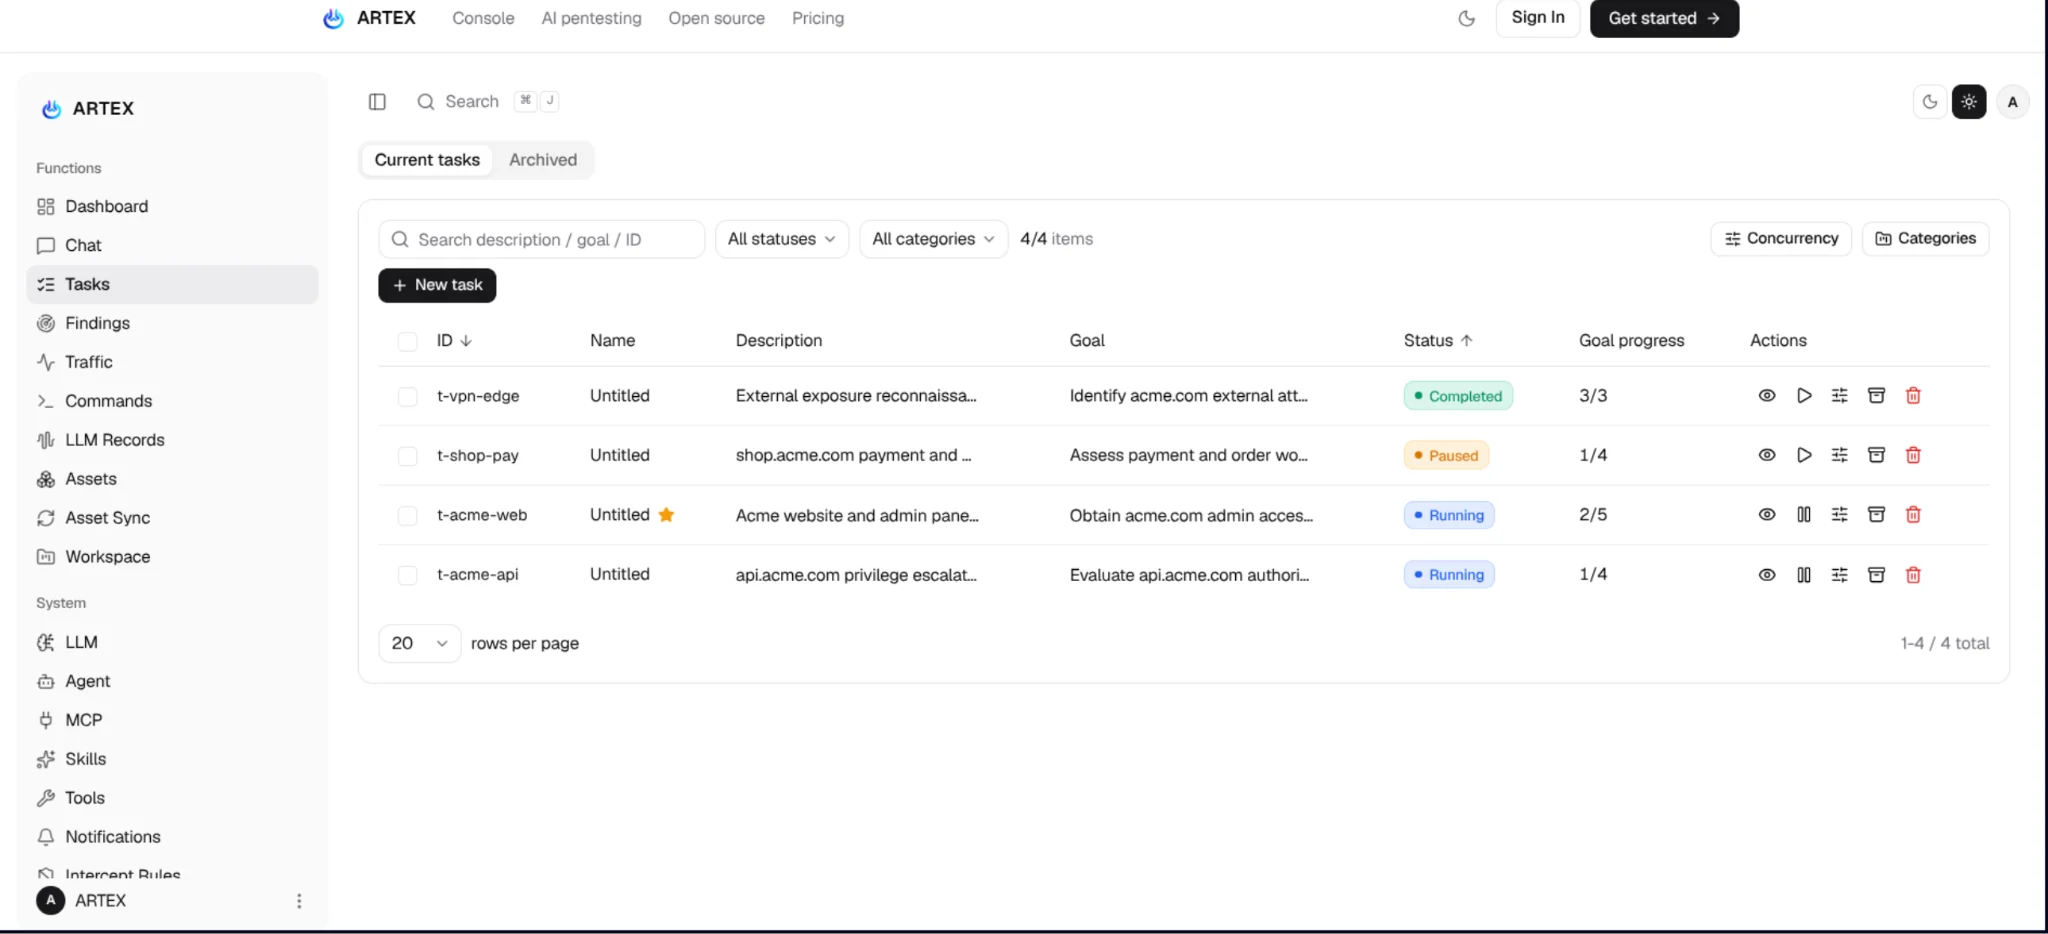
しかし、ARTEXをペネトレーションテスト担当者にとって有用にする同じ機能が、フレームワークを悪意ある目的に転用したサイバー犯罪者を引き寄せている。場合によっては、攻撃者が最初の攻撃目標を与えただけで、作戦の大部分の計画と実行をエージェント自身に任せていた。
サイバー犯罪での利用が報告された後、ARTEXの開発者は元のプロジェクトをクローズドソース化した。それでもフレームワークへのアクセスはなくなっていない。既存のコピーやバックアップ、保守されているフォークが引き続き公開されており、他者がツールを使い続けたり改変したりできるためだ。
犯罪者によるARTEXの利用方法
この悪用の規模は、Check Pointの研究者が記録した3つのキャンペーンを見ると、より明確になる。研究者らは、攻撃者がiOSアプリの署名サービス、暗号資産関連サービス、ゲームアカウントのマーケットプレイスをARTEXで攻撃していたことを突き止めた。
あるキャンペーンでは、攻撃者が、Appleの公式App Store外でアプリをインストールするための証明書を提供する、地下市場のiOSアプリ署名サービスを標的にした。
Check Pointによると、エージェントは300件を超える証明書と、それに関連するパスワードを取得した。そのうち3件は、報告書に記載された検証チェックリストに合格した。
別のキャンペーンでは、13のゲームアカウントマーケットプレイスが標的になった。ARTEXエージェントは、露出したファイルやセキュリティ対策の不十分な管理インターフェースを見つけ、攻撃者による19万件を超える「Honor of Kings」の認証情報取得を助けた。サンプリングの結果、約3.3%が引き続き利用可能であることが示され、アカウント数は約6000件と推定された。この合計は個別に検証した件数ではなく、外挿によるものだ。
3つ目のキャンペーンでは、攻撃者が暗号資産関連の292ドメインを標的にし、USDTの窃取と決済設定の変更を狙ったとみられる。エージェントは、露出したデータベースや脆弱なAPI、個人情報を発見した。
認証を必要としないあるAPIは、iOSアプリのファイルやマニフェスト、ランディングページを含むS3バケットへの書き込み権限を与えるAWS認証情報を露出させていた。エージェントは配布用アセットの変更に成功したが、バケット所有者は後に元のマニフェストを復元した。Check Pointは攻撃者のウォレットに資金が届いた形跡を確認していない。エージェントが報告した換金成功の一部は、成功を示すAPIレスポンスを根拠にした幻覚だった。
分析対象となった10件では、中国系モデル、特にDeepSeek Flashファミリーが大半を占めた。Check Pointは、Opus 5.5のセーフガードに遭遇した後、オペレーターがモデルを切り替える様子を確認した。これらの観察結果は、モデルの安全性について一般的な比較を示すものではない。
AI支援ハッキングを一段進めるARTEX:オーケストレーション
サイバー犯罪におけるAIの利用は新しいものではない。犯罪者はすでに、悪意あるコードの作成、フィッシングメッセージの生成、偵察の自動化、ソーシャルエンジニアリングの支援にAIを使っている。
しかし、AIでサイバー攻撃を連携させるには、依然として一定の技術的知識と準備が必要だ。ARTEXは、複数のAIエージェントや言語モデル、ハッキングツールを単一のフレームワークに統合することで、その障壁をさらに引き下げる。
そのアプローチは、サイバー犯罪ですでに一般的なプラグアンドプレイ型キットに似始めている。こうしたキットはツールや既製の機能をパッケージ化し、犯罪者がすべてを自分で構築・運用しなくても済むようにする。
重要なのは、ARTEXがサイバー犯罪ツールとして開発されたものではない点だ。これは正当なペネトレーションテスト向けに構築され、セキュリティ専門家が自ら所有するかテストの許可を得たシステムを評価できるようにするものだ。その悪用は、防御目的のセキュリティ業務向けに設計された技術が、無許可の攻撃に転用され得ることを示している。
セキュリティチームが今確認すべきこと
ARTEXの悪用は、セキュリティチームが自社の露出した攻撃対象領域を見直す実践的な理由になる。外部からのリクエストが、認証情報や機密記録、ソフトウェア配布システムへのアクセスにつながる弱点を優先して対処すべきだ。
優先度 | 確認項目 |
|---|---|
| 公開アプリケーションとAPI | 機密性の高いエンドポイントで認証と認可が適用されていることを確認する。管理インターフェースへの不要な公開アクセスを削除する。 |
| 露出した認証情報 | デプロイ済みファイルとフロントエンドコードを調べ、秘密情報がないか確認する。露出した認証情報を削除してローテーションし、その使用状況を調査する。 |
| クラウド権限 | アプリのダウンロード、マニフェスト、ランディングページを変更できるIDを制限する。予期しない変更を検知したらアラートを出す。 |
| セッションとトークン | パスワードのリセットに加え、インシデント対応にトークンの失効とセッションの無効化を組み込む。 |
監視では、システムをまたいだアクティビティを関連付ける必要がある。エンドポイントの反復的な探索に続いて、通常とは異なる管理アクセス、データベース取得、クラウド変更が発生した場合は、一連の活動として調査すべきだ。
侵害が見つかった場合は、侵入口と、そこから可能になったアクセスの両方に対処する。露出したAPIを閉鎖しても、すでに窃取された認証情報は無効にならない。変更されたダウンロードページを復元しても、ユーザーが改変されたコンテンツを受け取ったかどうかは確認できない。アクセスログを確認し、影響を受けた秘密情報を失効させ、下流での露出を調査する。
自組織でセキュリティエージェントを利用する組織は、許可された対象を定義し、利用可能な認証情報を制限し、操作ログを保持するとともに、破壊的な操作には承認を必須とすべきだ。これらの制御により、チームは意図したテストと無許可の活動を区別し、エージェントが何を変更したかを確認できる。
実務上の優先課題は、露出したサービスから機密データや本番環境の変更に至る経路を減らすことだ。そうした経路に責任者を割り当て、制御をテストし、修正によって攻撃者が再利用できるアクセスがなくなったことを確認する。