

















Un identifiant exposé ou une API non protégée peut fournir une ouverture à un agent d’IA — et un attaquant peut le laisser chercher la suivante.
Dans un rapport du 5 novembre, Check Point Research a documenté l’utilisation d’ARTEX, un framework de tests d’intrusion basé sur l’IA, pour automatiser des attaques contre plusieurs services. Lors des incidents observés, ces opérateurs ont laissé les agents d’IA prendre en charge une grande partie du travail, avec très peu d’intervention humaine supplémentaire.
ARTEX a été conçu pour les tests de sécurité légitimes, mais son détournement montre comment des attaquants peuvent réutiliser des outils défensifs. En réduisant le travail manuel, de tels frameworks pourraient aider les attaquants à sonder davantage de systèmes avec moins d’efforts continus.
Qu’est-ce qu’ARTEX ?
ARTEX est un framework de tests d’intrusion basé sur l’IA qui aide les professionnels de la cybersécurité à trouver et à tester les failles de sécurité dans les systèmes qu’ils possèdent ou qu’ils sont autorisés à évaluer.
Développé comme projet open source, il utilise des LLM pour coordonner plusieurs agents d’IA afin de planifier des tests de sécurité, d’effectuer des reconnaissances, de tester les vulnérabilités et de documenter les résultats avec un minimum d’intervention humaine.
Dans le cadre d’opérations de cybersécurité légitimes, cela peut faire gagner un temps considérable aux équipes de sécurité.
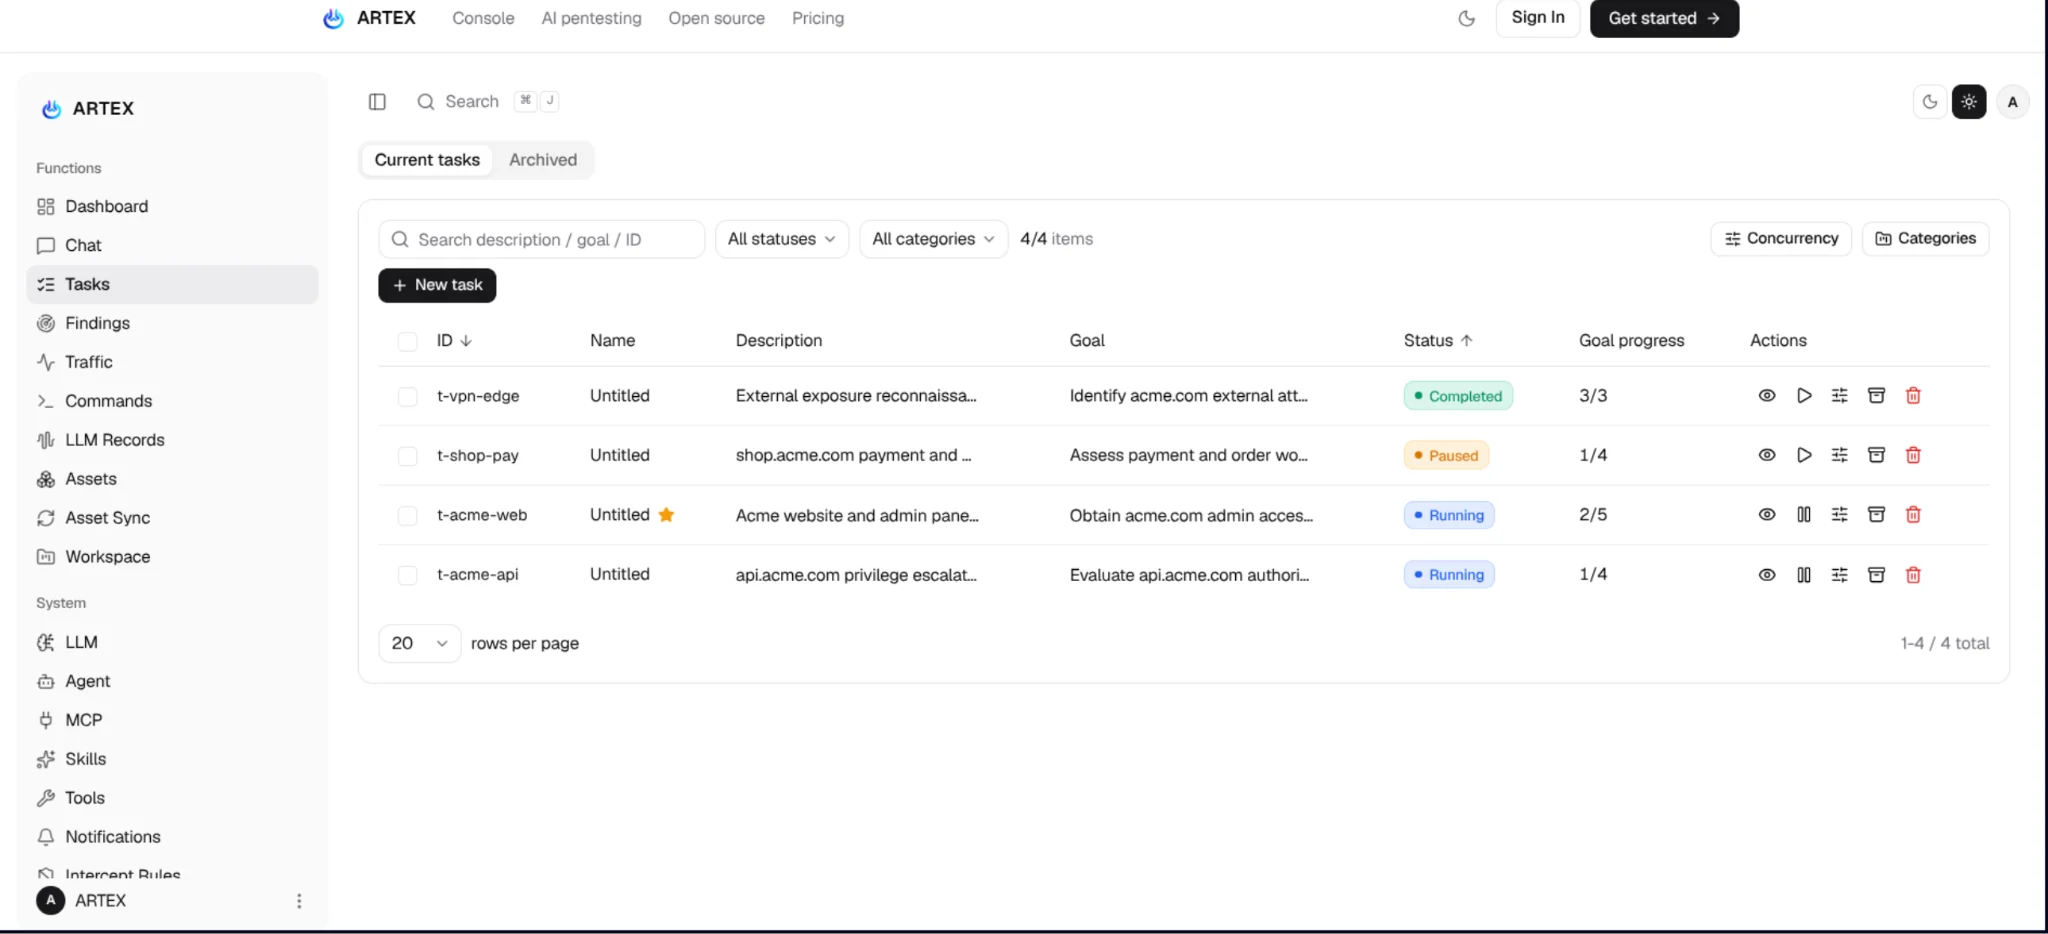
Cependant, les mêmes capacités qui rendent ARTEX utile aux testeurs d’intrusion ont attiré des cybercriminels, qui ont détourné le framework à des fins malveillantes. Dans certains cas, les opérateurs se sont contentés de fournir un objectif d’attaque initial, laissant les agents planifier et exécuter eux-mêmes une grande partie de l’opération.
Après des signalements faisant état de son utilisation dans des opérations de cybercriminalité, le développeur d’ARTEX a rendu le projet d’origine propriétaire. Cela n’a toutefois pas supprimé l’accès au framework : des copies existantes, des sauvegardes et des forks maintenus restent accessibles au public, ce qui permet à d’autres personnes de continuer à utiliser et à modifier l’outil.
Comment les cybercriminels ont utilisé ARTEX
L’ampleur de ce détournement apparaît plus clairement dans trois campagnes documentées par les chercheurs de Check Point. Ils ont découvert que des attaquants utilisaient ARTEX contre des fournisseurs de signature d’applications iOS, des services liés aux cryptomonnaies et des places de marché de comptes de jeux vidéo.
Lors d’une campagne, les attaquants ont ciblé des services clandestins de signature d’applications iOS, qui fournissent des certificats pour installer des applications en dehors de l’App Store officiel d’Apple.
Selon Check Point, les agents ont obtenu plus de 300 certificats et les mots de passe associés. Trois d’entre eux ont franchi la liste de contrôle de validation décrite dans le rapport.
Une autre campagne a ciblé 13 places de marché de comptes de jeux vidéo. Les agents d’ARTEX ont découvert des fichiers exposés et des interfaces d’administration mal sécurisées, aidant les attaquants à obtenir plus de 190 000 identifiants Honor of Kings. L’échantillonnage a indiqué qu’environ 3,3 % d’entre eux restaient utilisables, soit quelque 6 000 comptes. Ce total était une extrapolation et non un décompte vérifié individuellement.
Lors d’une troisième campagne, les attaquants ont ciblé 292 domaines liés aux cryptomonnaies, apparemment pour tenter de voler des USDT et de modifier des configurations de paiement. Les agents ont découvert des bases de données exposées, des API vulnérables et des informations personnelles.
Une API non authentifiée exposait des identifiants AWS accordant un accès en écriture à un compartiment S3 contenant des fichiers d’applications iOS, des manifestes et des pages d’atterrissage. Les agents ont réussi à modifier des éléments de distribution, mais le propriétaire du compartiment a ensuite restauré le manifeste d’origine. Check Point n’a observé aucun fonds parvenir au portefeuille de l’attaquant ; certains succès de retrait signalés par les agents étaient des hallucinations fondées sur des réponses d’API indiquant une réussite.
Les modèles chinois, notamment la famille DeepSeek Flash, prédominaient dans les 10 cas analysés. Check Point a observé un opérateur changer de modèle après avoir rencontré les garde-fous d’Opus 5.5. Ces observations ne permettent pas d’établir une comparaison générale de la sécurité des modèles.
ARTEX pousse le piratage assisté par l’IA encore plus loin : l’orchestration
L’utilisation de l’IA dans la cybercriminalité n’est pas nouvelle. Les criminels s’en servent déjà pour écrire du code malveillant, générer des messages d’hameçonnage, automatiser la reconnaissance et faciliter l’ingénierie sociale.
Cependant, coordonner des cyberattaques avec l’IA nécessite encore un certain niveau de savoir-faire technique et de préparation. ARTEX abaisse davantage cette barrière en réunissant plusieurs agents d’IA, des modèles de langage et des outils de piratage au sein d’un même framework.
C’est là que son approche commence à ressembler aux kits prêts à l’emploi déjà courants dans la cybercriminalité. Ces kits regroupent des outils et des fonctionnalités prêtes à l’usage afin que les criminels n’aient pas à tout construire ni à tout exploiter eux-mêmes.
Il est important de rappeler qu’ARTEX n’a pas été développé comme un outil de cybercriminalité. Il a été conçu pour les tests d’intrusion légitimes, afin d’aider les professionnels de la sécurité à évaluer les systèmes qu’ils possèdent ou qu’ils sont autorisés à tester. Son détournement montre comment une technologie conçue pour la sécurité défensive peut être réutilisée à des fins d’attaques non autorisées.
Ce que les équipes de sécurité doivent vérifier dès maintenant
Le détournement d’ARTEX donne aux équipes de sécurité une raison concrète de réexaminer leur surface d’attaque exposée. Donnez la priorité aux failles qui permettent à une requête externe d’aboutir à un accès à des identifiants, à des données sensibles ou à des systèmes de distribution logicielle.
Priorité | Élément à vérifier |
|---|---|
| Applications et API publiques | Vérifiez que les points de terminaison sensibles imposent une authentification et une autorisation. Supprimez les accès publics inutiles aux interfaces d’administration. |
| Identifiants exposés | Inspectez les fichiers déployés et le code frontend à la recherche de secrets. Supprimez les identifiants exposés, renouvelez-les et recherchez toute utilisation qui en aurait été faite. |
| Autorisations cloud | Limitez les identités autorisées à modifier les téléchargements d’applications, les manifestes et les pages d’atterrissage. Déclenchez une alerte en cas de modification inattendue. |
| Sessions et jetons | Prévoyez la révocation des jetons et l’invalidation des sessions dans la réponse aux incidents, en plus de la réinitialisation des mots de passe. |
La supervision doit corréler les activités entre les systèmes. Une exploration répétée des points de terminaison suivie d’un accès administratif inhabituel, d’une récupération de données dans une base ou de modifications dans le cloud doit être examinée comme une séquence.
Si une compromission est découverte, traitez à la fois le point d’entrée et l’accès qu’il a permis. La fermeture d’une API exposée n’invalide pas les identifiants déjà volés, et la restauration d’une page de téléchargement modifiée ne permet pas de déterminer si des utilisateurs ont reçu un contenu altéré. Examinez les journaux d’accès, révoquez les secrets concernés et recherchez toute exposition en aval.
Les organisations qui utilisent elles-mêmes des agents de sécurité doivent définir les cibles autorisées, limiter les identifiants disponibles, conserver les journaux d’action et exiger une validation pour les opérations perturbatrices. Ces contrôles aident les équipes à distinguer les tests prévus des activités non autorisées et à vérifier les modifications effectuées par leurs agents.
La priorité, en pratique, est de réduire les chemins permettant de passer d’un service exposé à des données sensibles ou à des modifications en production. Désignez des responsables pour ces chemins, testez les contrôles et vérifiez que la remédiation supprime l’accès qu’un attaquant pourrait réutiliser.
Pour en savoir plus : Découvrez comment CLOSEDQUORUM utilise des modèles d’IA pour voter sur les actions d’attaque — et sur les comportements que les défenseurs peuvent détecter.