

















Eine offengelegte Zugangsinformation oder eine ungeschützte API kann einem KI-Agenten eine Einstiegsmöglichkeit bieten – und ein Angreifer kann ihn auf die Suche nach der nächsten schicken.
In einem Bericht vom 5. Nov., dokumentierte Check Point Research, wie Kriminelle ARTEX, ein KI-gestütztes Penetrationstest-Framework, nutzten, um Angriffe auf mehrere Dienste zu automatisieren. Bei den beobachteten Vorfällen überließen diese Akteure den KI-Agenten einen Großteil der Arbeit – mit nur geringer weiterer menschlicher Beteiligung.
ARTEX wurde für legitime Sicherheitstests entwickelt, doch sein Missbrauch zeigt, wie Angreifer defensive Werkzeuge zweckentfremden können. Indem solche Frameworks manuelle Arbeit reduzieren, könnten sie Angreifern helfen, mit weniger laufendem Aufwand mehr Systeme zu untersuchen.
Was ist ARTEX?
ARTEX ist ein KI-gestütztes Penetrationstest-Framework, das Cybersicherheitsexperten dabei unterstützt, Sicherheitslücken in Systemen zu finden und zu testen, die ihnen gehören oder deren Prüfung ihnen erlaubt wurde.
Als Open-Source-Projekt entwickelt, nutzt es LLMs, um mehrere KI-Agenten zu koordinieren, die Sicherheitstests planen, Aufklärungsarbeit durchführen, Schwachstellen testen und Erkenntnisse mit begrenztem menschlichem Zutun dokumentieren.
Bei legitimen Cybersicherheitsmaßnahmen kann dies Sicherheitsteams beträchtlich viel Zeit sparen.
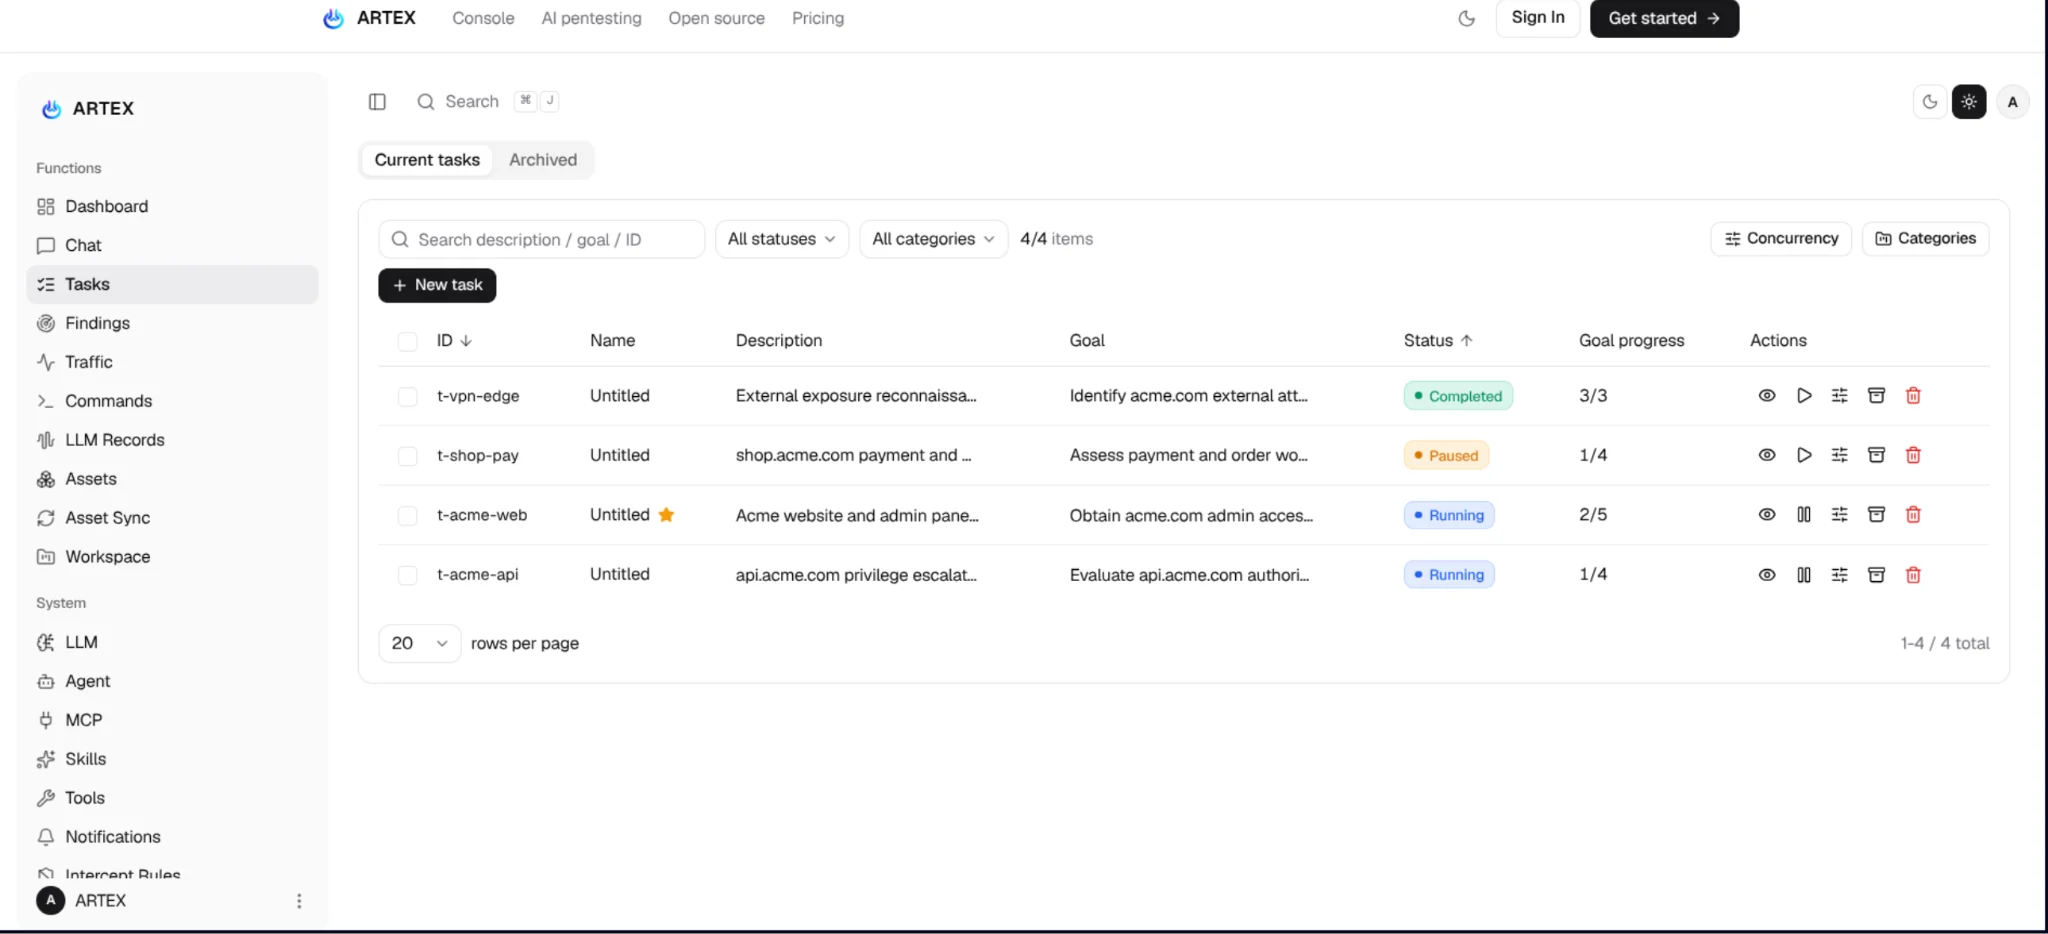
Dieselben Fähigkeiten, die ARTEX für Penetrationstester nützlich machen, haben jedoch auch Cyberkriminelle angezogen, die das Framework für böswillige Zwecke zweckentfremdet haben. In einigen Fällen mussten die Akteure kaum mehr tun, als ein anfängliches Angriffsziel vorzugeben, woraufhin die Agenten einen Großteil der Operation selbst planten und ausführten.
Nachdem über seinen Einsatz bei Cyberkriminalitätsoperationen berichtet worden war, stellte der Entwickler von ARTEX das ursprüngliche Projekt auf Closed Source um. Dadurch wurde der Zugriff auf das Framework jedoch nicht beseitigt: Vorhandene Kopien, Backups und gepflegte Forks sind weiterhin öffentlich verfügbar, sodass andere das Tool weiter nutzen und verändern können.
Wie Kriminelle ARTEX eingesetzt haben
Das Ausmaß dieses Missbrauchs wird durch drei von Check-Point-Forschern dokumentierte Kampagnen deutlicher. Sie stellten fest, dass Angreifer ARTEX gegen Anbieter von iOS-App-Signaturen, kryptowährungsbezogene Dienste und Marktplätze für Gaming-Konten einsetzten.
In einer Kampagne zielten die Angreifer auf Untergrunddienste für iOS-App-Signaturen, die Zertifikate zur Installation von Apps außerhalb des offiziellen App Store von Apple bereitstellen.
Laut Check Point erlangten die Agenten mehr als 300 Zertifikate und die zugehörigen Passwörter. Drei davon bestanden die im Bericht beschriebene Validierungscheckliste.
Eine weitere Kampagne richtete sich gegen 13 Marktplätze für Gaming-Konten. ARTEX-Agenten fanden offengelegte Dateien und unzureichend gesicherte Administrationsoberflächen und halfen den Angreifern so, mehr als 190.000 Zugangsdaten für Honor of Kings zu erlangen. Stichproben ergaben, dass etwa 3,3 % davon noch nutzbar waren – was auf rund 6.000 Konten hindeutet. Diese Zahl war eine Hochrechnung und keine individuell verifizierte Zählung.
In einer dritten Kampagne zielten die Angreifer auf 292 kryptowährungsbezogene Domains und versuchten offenbar, USDT zu stehlen und Zahlungskonfigurationen zu ändern. Die Agenten fanden offengelegte Datenbanken, anfällige APIs und personenbezogene Informationen.
Eine nicht authentifizierte API legte AWS-Zugangsdaten offen, die Schreibzugriff auf einen S3-Bucket mit iOS-App-Dateien, Manifesten und Landingpages gewährten. Die Agenten änderten erfolgreich Vertriebsressourcen, doch der Eigentümer des Buckets stellte das ursprüngliche Manifest später wieder her. Check Point beobachtete keine Gelder, die das Wallet des Angreifers erreichten; einige von den Agenten gemeldete Erfolge bei der Auszahlung waren Halluzinationen auf Grundlage von API-Antworten, die einen Erfolg anzeigten.
Chinesische Modelle, insbesondere die DeepSeek-Flash-Familie, dominierten in den 10 analysierten Fällen. Check Point beobachtete, wie ein Betreiber nach dem Auftreten von Schutzmechanismen in Opus 5.5 das Modell wechselte. Diese Beobachtungen erlauben keinen allgemeinen Vergleich der Modellsicherheit.
ARTEX treibt KI-gestütztes Hacking weiter: Orchestrierung
des Einsatzes von KI in der Cyberkriminalität ist nicht neu. Kriminelle nutzen sie bereits, um Schadcode zu schreiben, Phishing-Nachrichten zu erstellen, Aufklärungsarbeit zu automatisieren und Social Engineering zu unterstützen.
Die Koordination von Cyberangriffen mit KI erfordert jedoch nach wie vor ein gewisses Maß an technischem Know-how und Vorbereitungsaufwand. ARTEX senkt diese Hürde weiter, indem es mehrere KI-Agenten, Sprachmodelle und Hacking-Tools in einem einzigen Framework zusammenführt.
Hier ähnelt der Ansatz den Plug-and-Play-Kits, die in der Cyberkriminalität bereits weit verbreitet sind. Solche Kits bündeln Werkzeuge und fertige Funktionen, sodass Kriminelle nicht alles selbst entwickeln oder betreiben müssen.
Wichtig ist: ARTEX wurde nicht als Werkzeug für Cyberkriminalität entwickelt. Es wurde für legitime Penetrationstests entwickelt und hilft Sicherheitsexperten dabei, Systeme zu überprüfen, die ihnen gehören oder deren Prüfung ihnen erlaubt wurde. Sein Missbrauch zeigt, wie für defensive Sicherheitsarbeit konzipierte Technologie für unbefugte Angriffe zweckentfremdet werden kann.
Was Sicherheitsteams jetzt prüfen sollten
Der Missbrauch von ARTEX liefert Sicherheitsteams einen praktischen Anlass, ihre exponierte Angriffsfläche erneut zu überprüfen. Priorisieren Sie Schwachstellen, durch die eine externe Anfrage Zugriff auf Zugangsdaten, sensible Datensätze oder Software-Vertriebssysteme erlangen kann.
Priorität | Was zu prüfen ist |
|---|---|
| Öffentliche Anwendungen und APIs | Stellen Sie sicher, dass sensible Endpunkte eine Authentifizierung und Autorisierung erzwingen. Entfernen Sie unnötigen öffentlichen Zugriff auf Administrationsoberflächen. |
| Offengelegte Zugangsdaten | Überprüfen Sie bereitgestellte Dateien und Frontend-Code auf Geheimnisse. Entfernen Sie offengelegte Zugangsdaten, tauschen Sie sie aus und untersuchen Sie ihre Verwendung. |
| Cloud-Berechtigungen | Beschränken Sie, welche Identitäten Anwendungsdownloads, Manifeste und Landingpages ändern dürfen. Lösen Sie bei unerwarteten Änderungen einen Alarm aus. |
| Sitzungen und Token | Nehmen Sie den Widerruf von Token und die Ungültigkeitserklärung von Sitzungen neben Passwortzurücksetzungen in die Reaktion auf Sicherheitsvorfälle auf. |
Die Überwachung sollte Aktivitäten systemübergreifend miteinander verknüpfen. Wiederholte Sondierungen von Endpunkten, gefolgt von ungewöhnlichem Administrationszugriff, dem Abruf von Datenbanken oder Änderungen in der Cloud, rechtfertigen eine Untersuchung als zusammenhängende Sequenz.
Wenn eine Kompromittierung festgestellt wird, müssen sowohl der Einstiegspunkt als auch der dadurch ermöglichte Zugriff behoben werden. Das Schließen einer offengelegten API macht bereits entwendete Zugangsdaten nicht ungültig, und die Wiederherstellung einer veränderten Downloadseite klärt nicht, ob Nutzer manipulierte Inhalte erhalten haben. Prüfen Sie Zugriffsprotokolle, widerrufen Sie betroffene Geheimnisse und untersuchen Sie die nachgelagerte Offenlegung.
Organisationen, die selbst Sicherheitsagenten einsetzen, sollten autorisierte Ziele festlegen, verfügbare Zugangsdaten begrenzen, Aktionsprotokolle aufbewahren und für störende Vorgänge eine Genehmigung verlangen. Diese Kontrollen helfen Teams, geplante Tests von unbefugten Aktivitäten zu unterscheiden und zu überprüfen, was ihre Agenten geändert haben.
Die praktische Priorität besteht darin, die Wege von einem exponierten Dienst zu sensiblen Daten oder Änderungen an Produktionssystemen zu verkürzen. Weisen Sie diesen Wegen Verantwortliche zu, testen Sie die Kontrollen und vergewissern Sie sich, dass die Behebung den Zugriff beseitigt, den ein Angreifer erneut nutzen könnte.
Mehr dazu: Erfahren Sie, wie CLOSEDQUORUM mithilfe von KI-Modellen über Angriffsaktionen abstimmt – und welche Verhaltensweisen Verteidiger erkennen können.