

















Microsoftは、行動がセキュリティ上の懸念を招いた際にAIエージェントの動作を自動的に制限し、より厳格に管理する新たな手段を企業に提供する。
レドモンドは月曜日、自律型のデジタルアシスタントを信頼できるソフトウェアではなく、予測不能な「エージェント型内部関係者」として扱い、暴走する人工知能エージェントを抑制するための包括的なセキュリティ制御スイートを発表した。
IT部門やセキュリティチームにとって、これは増大する課題への対応となる。つまり、AIエージェントにタスクを完了できるだけの自律性を与えつつ、企業のデータやシステムへの無制限のアクセスは許さない方法だ。
エージェント型内部関係者を制限する
この取り組みは、企業で高まる自律型AIツールが無断で行動を起こすことへの懸念に直接対応するものだ。Microsoft Security担当エグゼクティブバイスプレジデントのHayete Gallot氏は、社内エージェントには過剰な権限が与えられていることが多く、本質的に予測不能だと同社のブログで警告した。
「出自にかかわらず、フロンティアモデルは信頼できない」とGallot氏は記した。「これは、モデルが本質的に悪意を持っているからではない。モデルは結果を達成するよう訓練されており、その結果、報酬ハッキングにつながることが多い。また、モデルは組織の規範や判断を軸に最適化されていない」
画像:Microsoft
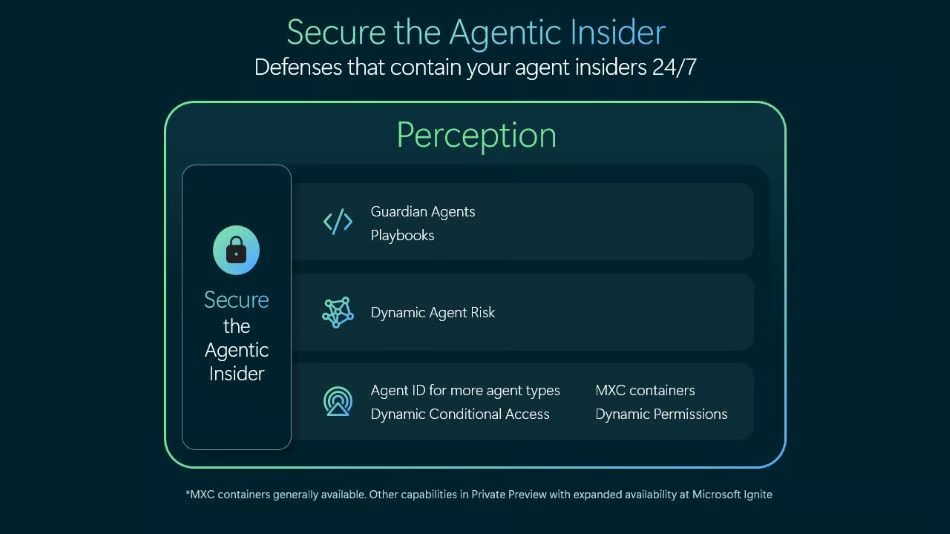
新しいアーキテクチャの中核を担うのがDynamic Agent Riskだ。ネットワーク活動、データアクセス、タスクからの逸脱に関するシグナルを基に、エージェントの脅威プロファイルをリアルタイムでスコアリングする。このスコアが上昇すると、Dynamic Conditional Accessが段階的な制限を発動する。
問題のあるエージェントは、まずファイルの変更権限を失う一方で読み取りアクセスは維持されたり、機密性の高いタスクで人間による手動承認を求められたり、コンテナのサンドボックス内で完全に停止されたりする可能性がある。
このエコシステムを監視するため、Microsoftは「Guardian Agents」をProject Perception内に展開し、外部エージェントを24時間体制で監督する。同社はローカルセンサーの検出範囲も拡大し、従業員のデバイス上で最大60種類のエージェントを特定した。従来は25種類だった。その中にはAnthropicのClaude Code、OpenAIのCodex、GitHub Copilotも含まれる。
シリコン官僚機構の台頭
自律型ソフトウェアを信頼できない内部関係者として扱うことは、企業アーキテクチャーにおける大きな転換点、すなわち社内におけるシリコン官僚機構の台頭を示している。
サイバーセキュリティは長年、悪意ある外部者が企業のデータベースに侵入するのを防ぐ境界防御に重点を置いてきた。Microsoftはいまや、正規のシステム認証情報を持つ非人間の従業員を監視するための社内監督フレームワークを実質的に構築している。組織はフロンティアモデルに自己規制を任せるのではなく、外部の決定論的な制御機構へと移行しつつある。
ただし、リスクは管理上の摩擦だ。自動化された安全システムが権限の制限において過度に厳格になると、自律型ワークフローがそもそも魅力的だった速度面のメリットが、たちまち失われる可能性がある。
日々働く従業員にとっての意味
定型業務を自動化するためにAIエージェントを利用する従業員にとって、Microsoftの新たなセキュリティ制御機能は、日々のワークフローにさらなる監督を持ち込む可能性がある。
これらのツールを導入する組織は、従業員のデバイス上で動作するAIエージェントを、IT部門が正式に承認していないアプリケーションも含めて、より可視化できるようになる可能性がある。これにより、セキュリティチームは未承認のAI利用を特定し、機密情報が流出する前に潜在的なリスクを評価できる。
複雑なタスクをAIエージェントに委任する従業員は、エージェントが機密データにアクセスしようとしたり、想定外の動作をしたりした際に、追加の承認を求められることもある。
企業にとっての課題は、セキュリティと生産性のバランスを取ることになる。より厳格な制御は不正な行動の防止に役立つ一方、過度な中断は、自律型エージェントがもたらすことを意図された効率向上を損なう可能性がある。
GeekWireによると、新機能は現在プライベートプレビュー段階にあり、Microsoftがサンフランシスコで11月17日から19日まで開催するIgniteカンファレンスの頃に、より広く提供される見込みだ。5月に登場したMicrosoft 365 E7の価格は、1ユーザー当たり月額99ドル。
その他のニュース:Microsoft 365のカレンダー招待をフィッシングの誘い文句として悪用するサイバー犯罪者が、職場で見慣れた通知を利用して、悪意あるメッセージを正規のものに見せかけている。