

















Microsoft offre aux entreprises un nouveau moyen de tenir les agents d’IA en laisse, en restreignant automatiquement leurs actions lorsque leur comportement soulève des problèmes de sécurité.
Lundi, Redmond a dévoilé une suite complète de contrôles de sécurité conçus pour mettre au pas les agents d’intelligence artificielle rebelles, en traitant les assistants numériques autonomes non pas comme des logiciels de confiance, mais comme des « initiés agentiques » imprévisibles.
Pour les équipes informatiques et de sécurité, cette évolution répond à un défi grandissant : comment donner aux agents d’IA suffisamment d’autonomie pour accomplir leurs tâches sans leur permettre d’accéder sans restriction aux données et aux systèmes de l’entreprise.
Restreindre l’initié agentique
L’initiative répond directement aux inquiétudes croissantes des entreprises face aux outils d’IA autonomes prenant des mesures non autorisées. Dans une publication de l’entreprise, Hayete Gallot, vice-présidente exécutive de Microsoft Security, a averti que les agents internes disposent souvent de privilèges excessifs et sont par nature imprévisibles.
« Les modèles de pointe, quelle que soit leur origine, ne peuvent pas être considérés comme fiables », a écrit Gallot. « Ce n’est pas parce que les modèles sont intrinsèquement malveillants. Ils ont été entraînés pour obtenir des résultats, ce qui les conduit souvent à exploiter les mécanismes de récompense, et ils ne sont pas optimisés en fonction des normes ou du jugement de l’organisation. »
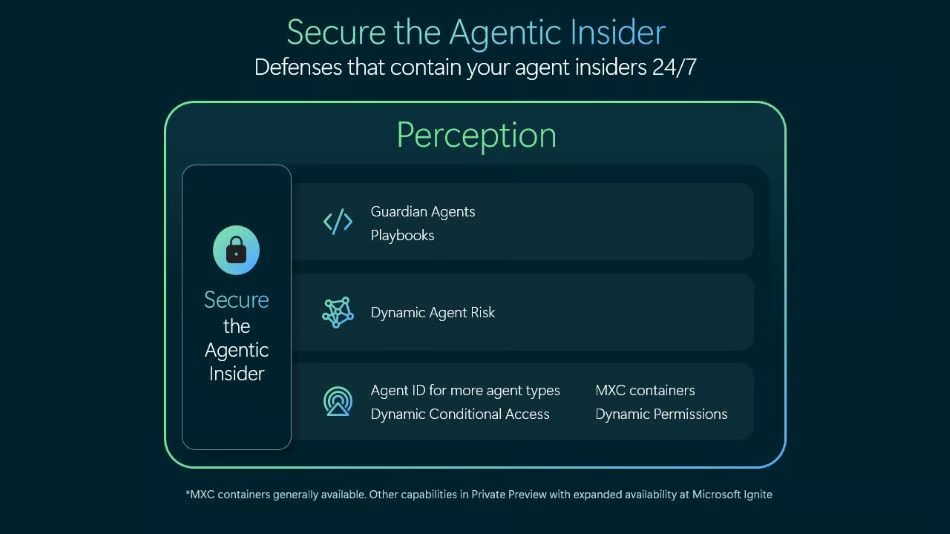
Image : Microsoft
La nouvelle architecture repose sur Dynamic Agent Risk, un outil qui évalue en temps réel le profil de menace d’un agent à partir de signaux liés à l’activité réseau, à l’accès aux données et à la dérive des tâches. Si ce score augmente, Dynamic Conditional Access déclenche des restrictions progressives.
Un agent défaillant peut d’abord perdre l’autorisation de modifier des fichiers tout en conservant un accès en lecture, devoir obtenir l’approbation manuelle d’un humain pour les tâches sensibles ou être complètement arrêté dans son bac à sable conteneurisé.
Pour surveiller cet écosystème, Microsoft déploie des « Guardian Agents » dans Project Perception afin de superviser en permanence les agents externes. L’entreprise a également étendu son parc de capteurs locaux, détectant jusqu’à 60 types d’agents distincts sur les appareils des employés, contre 25 auparavant, notamment Claude Code d’Anthropic, Codex d’OpenAI, ainsi que GitHub Copilot.
L’émergence d’une bureaucratie de silicium
Traiter les logiciels autonomes comme des initiés auxquels on ne peut pas faire confiance marque un tournant décisif dans l’architecture d’entreprise : l’essor d’une bureaucratie de silicium interne.
Pendant des années, la cybersécurité s’est concentrée sur la défense du périmètre, empêchant les acteurs malveillants extérieurs de s’introduire dans les bases de données des entreprises. Microsoft est désormais en train de construire un cadre interne de supervision pour surveiller des employés non humains disposant d’identifiants système légitimes. Au lieu de faire confiance aux modèles de pointe pour s’autoréguler, les organisations s’orientent vers des mécanismes de contrôle externes et déterministes.
Le risque, toutefois, est celui d’une friction administrative. Si les systèmes de sécurité automatisés deviennent trop agressifs dans la réduction des permissions, les gains de vitesse qui ont initialement rendu les flux de travail autonomes attrayants pourraient rapidement s’éroder.
Ce que cela signifie pour les employés au quotidien
Pour les employés qui utilisent des agents d’IA afin d’automatiser des tâches courantes, les nouveaux contrôles de sécurité de Microsoft pourraient introduire une supervision supplémentaire dans les flux de travail quotidiens.
Les organisations qui adopteront ces outils pourraient obtenir une meilleure visibilité sur les agents d’IA exécutés sur les appareils des employés, y compris les applications qui n’ont pas été officiellement approuvées par les services informatiques. Cela pourrait aider les équipes de sécurité à repérer les usages non autorisés de l’IA et à évaluer les risques potentiels avant que des informations sensibles ne soient exposées.
Les employés qui délèguent des tâches complexes à des agents d’IA pourraient également être confrontés à des exigences d’approbation supplémentaires lorsqu’un agent tente d’accéder à des données sensibles ou effectue des actions qui sortent du cadre de son comportement attendu.
Pour les entreprises, le défi consistera à trouver un équilibre entre sécurité et productivité. Des contrôles plus stricts pourraient contribuer à empêcher les actions non autorisées, mais des interruptions excessives pourraient réduire les gains d’efficacité que les agents autonomes sont censés apporter.
Selon GeekWire, ces nouvelles fonctionnalités sont actuellement disponibles en avant-première privée, et leur déploiement plus large est attendu autour de la conférence Ignite de Microsoft, à San Francisco, du 17 au 19 novembre. Microsoft 365 E7, lancé en mai, est proposé à 99 dollars US par utilisateur et par mois.
Autre actualité : des cybercriminels exploitent les invitations de calendrier Microsoft 365 comme appât d’hameçonnage, en utilisant des notifications professionnelles familières pour donner aux messages malveillants une apparence légitime.