

















Microsoft gibt Unternehmen eine neue Möglichkeit, KI-Agenten an eine kürzere Leine zu legen und ihre Aktionen automatisch einzuschränken, wenn ihr Verhalten Sicherheitsbedenken weckt.
Redmond stellte am Montag ein umfassendes Paket von Sicherheitskontrollen vor, das darauf ausgelegt ist, abtrünnige Agenten mit künstlicher Intelligenz zu zügeln. Autonome digitale Helfer werden dabei nicht als vertrauenswürdige Software behandelt, sondern als unberechenbare „agentische Insider“.
Für IT- und Sicherheitsteams geht es dabei um eine wachsende Herausforderung: Wie lässt sich KI-Agenten genügend Autonomie zur Erledigung von Aufgaben geben, ohne ihnen uneingeschränkten Zugriff auf Unternehmensdaten und -systeme zu gewähren?
Den agentischen Insider einschränken
Die Initiative geht direkt auf die zunehmenden Sorgen von Unternehmen über autonome KI-Tools ein, die unbefugte Aktionen ausführen. In einem Unternehmensbeitrag warnte Hayete Gallot, Executive Vice President von Microsoft Security, dass interne Agenten häufig mit übermäßigen Berechtigungen ausgestattet und grundsätzlich unberechenbar seien.
„Frontier-Modelle können unabhängig von ihrer Herkunft nicht als vertrauenswürdig gelten“, schrieb Gallot. „Das liegt nicht daran, dass Modelle grundsätzlich böswillig sind. Modelle werden darauf trainiert, Ergebnisse zu erzielen, was häufig zu Reward Hacking führt, und sie sind nicht auf organisatorische Normen oder Urteilsvermögen hin optimiert.“
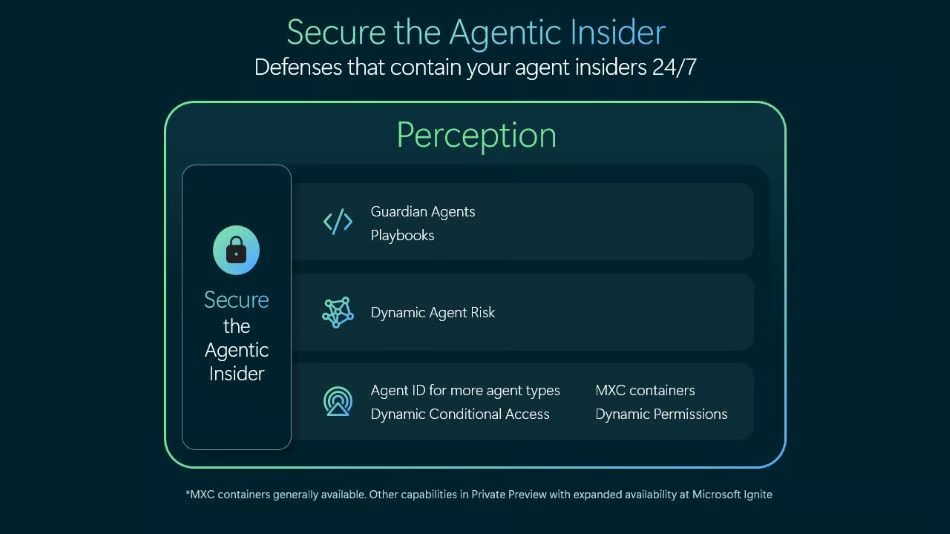
Bild: Microsoft
Das neue Konzept stützt sich auf Dynamic Agent Risk, ein Tool, das das Bedrohungsprofil eines Agenten in Echtzeit anhand von Signalen aus Netzwerkaktivität, Datenzugriff und Aufgabenabweichungen bewertet. Steigt dieser Wert, aktiviert Dynamic Conditional Access schrittweise Beschränkungen.
Ein fehlgeleiteter Agent könnte zunächst die Berechtigung zum Ändern von Dateien verlieren, während der Lesezugriff erhalten bleibt, für sensible Aufgaben eine manuelle Genehmigung durch einen Menschen benötigen oder innerhalb seiner Container-Sandbox vollständig abgeschaltet werden.
Um dieses Ökosystem zu überwachen, setzt Microsoft „Guardian Agents“ innerhalb von Project Perception ein, um externe Agenten rund um die Uhr zu beaufsichtigen. Außerdem hat das Unternehmen die lokale Sensorabdeckung ausgeweitet und auf den Geräten von Beschäftigten bis zu 60 verschiedene Agententypen entdeckt – gegenüber 25 zuvor –, darunter Claude Code von Anthropic, Codex von OpenAI und GitHub Copilot.
Die aufkommende Siliziumbürokratie
Autonome Software als nicht vertrauenswürdigen Insider zu behandeln, markiert einen entscheidenden Wendepunkt in der Unternehmensarchitektur: den Aufstieg einer internen Siliziumbürokratie.
Jahrelang konzentrierte sich die Cybersicherheit auf die Verteidigung des Perimeters, um zu verhindern, dass böswillige Außenstehende in Unternehmensdatenbanken eindringen. Nun baut Microsoft faktisch einen internen Kontrollrahmen auf, um nichtmenschliche Arbeitskräfte mit legitimen Systemzugangsdaten zu überwachen. Statt darauf zu vertrauen, dass Frontier-Modelle sich selbst regulieren, setzen Unternehmen zunehmend auf externe, deterministische Kontrollinstanzen.
Das Risiko liegt allerdings im administrativen Aufwand. Werden automatisierte Sicherheitssysteme bei der Drosselung von Berechtigungen zu aggressiv, könnten die Geschwindigkeitsvorteile, die autonome Arbeitsabläufe ursprünglich attraktiv gemacht haben, schnell schwinden.
Was das für Beschäftigte im Alltag bedeutet
Für Beschäftigte, die KI-Agenten zur Automatisierung routinemäßiger Aufgaben einsetzen, könnten Microsofts neue Sicherheitskontrollen zusätzliche Überwachung in die täglichen Arbeitsabläufe bringen.
Unternehmen, die die Tools einsetzen, erhalten möglicherweise einen besseren Überblick über KI-Agenten, die auf den Geräten von Beschäftigten laufen – einschließlich Anwendungen, die von den IT-Abteilungen nicht offiziell genehmigt wurden. Das könnte Sicherheitsteams dabei helfen, nicht autorisierte KI-Nutzung zu erkennen und potenzielle Risiken zu bewerten, bevor vertrauliche Informationen offengelegt werden.
Beschäftigte, die komplexe Aufgaben an KI-Agenten delegieren, könnten außerdem auf zusätzliche Genehmigungspflichten stoßen, wenn ein Agent versucht, auf sensible Daten zuzugreifen, oder Aktionen außerhalb seines erwarteten Verhaltens ausführt.
Für Unternehmen wird die Herausforderung darin bestehen, Sicherheit und Produktivität auszubalancieren. Strengere Kontrollen könnten helfen, unbefugte Aktionen zu verhindern, doch übermäßige Unterbrechungen könnten die Effizienzgewinne schmälern, die autonome Agenten eigentlich ermöglichen sollen.
Laut GeekWire befinden sich die neuen Funktionen derzeit in einer privaten Vorschauphase; eine breitere Verfügbarkeit wird rund um Microsofts Ignite-Konferenz in San Francisco vom 17. bis 19. November erwartet. Microsoft 365 E7, das im Mai eingeführt wurde, kostet 99 US-Dollar pro Nutzer und Monat.
Weitere Nachrichten: Cyberkriminelle nutzen Kalendereinladungen von Microsoft 365 als Phishing-Köder, indem sie vertraute Benachrichtigungen aus dem Arbeitsalltag verwenden, damit böswillige Nachrichten legitim wirken.