

















新たなAndroidマルウェアがランサムウェアとスパイウェアを組み合わせ、被害者が支払うまで苦しめ続ける。
Zimperiumのセキュリティ研究者がこのマルウェアを発見し、Mantax Otaxと名付けた。攻撃者は、1台の侵害された端末を悪用する複数の手段を得ることになる。研究者によると、SMSメッセージ(ワンタイムパスワードを含む)の収集、WhatsAppやTelegramとのやり取り、画面や写真のキャプチャー、端末とそのユーザーに関する情報の収集が可能だという。
ランサムウェア機能は、攻撃者にさらなる圧力手段を与える。Zimperiumによると、このマルウェアはAndroid 9以前を搭載する端末上のファイルを暗号化できる一方、Android 10以降のスコープストレージによってアクセス可能なファイルは大幅に制限される。ただし、新しい端末でも監視、認証情報の窃取、画面ロックの機能にはさらされる可能性がある。
Zimperiumが分析したサンプルの一部は、第三者のファイル共有サービスを通じて悪意のあるAPKとして配布されていた。研究者は、攻撃者がフィッシングやソーシャルエンジニアリングを使い、被害者を説得してマルウェアをインストールさせ、強力な権限を許可させていることを示唆すると述べた。研究者は、確認された活動をインドネシアの脅威アクターと関連付けている。
多機能なAndroidマルウェアの攻撃手法
Mantax Otaxは、多くのAndroidマルウェア攻撃と同じように始まる。被害者がGoogle Play以外から悪意のあるAPKをインストールするようだまされるのだ。
インストールされると、マルウェアはまずデバイス管理者権限を要求し、続いてAndroidのユーザー補助機能へのアクセスなど、一連の機微な権限を求める。これにより端末をはるかに広範に制御できるようになる。
権限が付与されると、マルウェアはGitHubリポジトリから稼働中のコマンド&コントロールドメインを取得してキャッシュする。続いて感染端末をC2サーバーに登録し、一意の端末ID、Androidのバージョン、位置情報、携帯電話事業者などの情報を送信する。そこから攻撃者は、マルウェアのC2インフラを使って端末に指示を送り返せる。
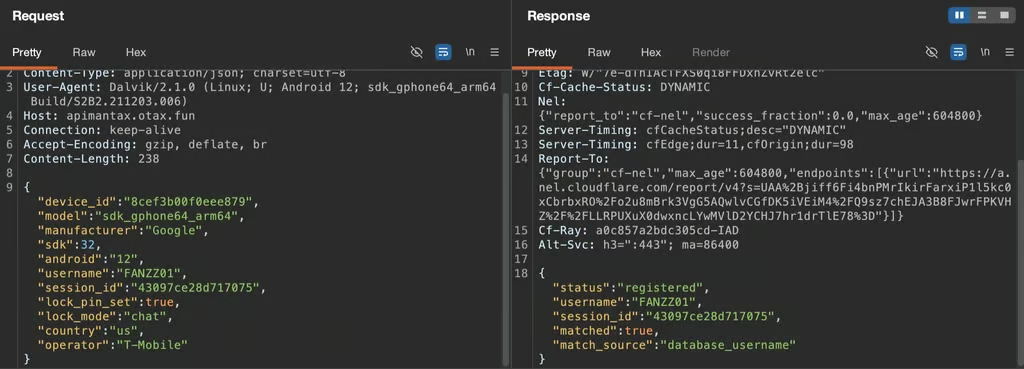
この制御により、マルウェアの監視機能が可能になる。Mantax OtaxはSMSメッセージや通知を収集し、連絡先や通話履歴を盗み、端末の位置を追跡し、ブラウザー履歴を調べ、ファイルやメディアを抜き出せる。また、ユーザー補助機能を悪用し、WhatsAppやTelegramなどのメッセージングアプリを操作することもできる。
研究者はさらに、Mantax OtaxがAndroidのMediaProjection APIを悪用してスクリーンショットを撮影し、画面を録画し、その内容を攻撃者にストリーミングできることを確認した。別途、このマルウェアは端末の前面または背面カメラを使って、ひそかに写真を撮影することもできる。
このマルウェアは偽のロック画面を表示し、ユーザーのロック画面用PINを取得することで、攻撃者に情報へアクセスし、支配を維持する別の手段を与える。
古いAndroid端末は、特にランサムウェア機能に脆弱で、マルウェアは元のファイルを暗号化して削除できる。その結果、被害者には.encファイルと身代金要求の通知だけが残る。
攻撃者のFirebaseサーバーの設定ミスにより、研究者は暗号化後に何が起きるのかを珍しく詳しく確認できた。Mantax Otaxは画面上にチャットインターフェースを強制的に表示し、身代金交渉のために被害者と攻撃者を直接つなぐ経路を作る。Zimperiumによると、このチャットはFirebaseによって支えられていた。
このマルウェアの新しいバージョンは、侵入的なダイアログやタッチ操作の防止、不快なオーバーレイ、画面ロックによって被害者を苦しめ、身代金を支払わせようとしているとみられる。
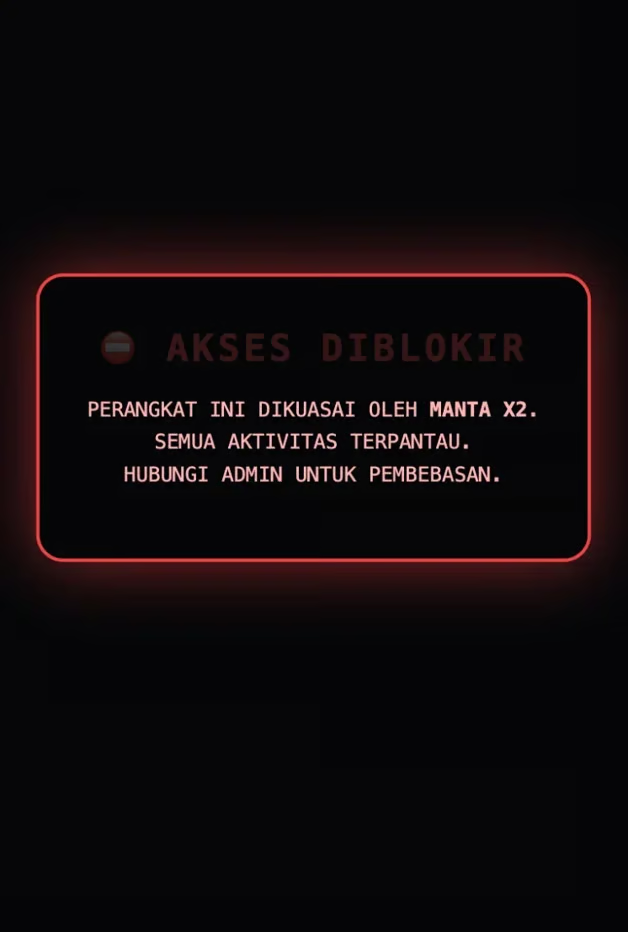
つまりこのマルウェアは、攻撃者に被害者の端末を使いにくく、時には恐ろしくさえする複数の手段を与える。
Androidユーザーへの推奨事項
Zimperiumによると、同社のモバイル脅威防御製品とアプリケーション保護製品は、同社が分析したMantax Otaxのサンプルを検出する。
マルウェアにデバイス管理者権限とユーザー補助機能の権限を与えると、攻撃者が端末を広範に制御できるようになるため、予防が特に重要だ。
- Playストア以外からAPKをインストールしない。
- Androidのユーザー補助機能の権限を与えると、アプリが端末を広範に制御できるようになる。明確かつ正当な必要性がある信頼できるアプリにのみ許可する。
- Androidとセキュリティパッチを最新の状態に保ち、Google Playプロテクトを有効にしたままにし、アプリの権限を定期的に確認する。
感染が疑われる場合は、端末をインターネットから切断し、パスワードや銀行情報を入力せず、別の信頼できる端末を使って重要なパスワードを変更し、2要素認証を有効にする。端末の安全確保やリセットについて、端末メーカー、携帯電話会社、または資格を持つセキュリティ専門家に相談する。
詳しく読む:別のAndroidマルウェアキャンペーンでは、ソーシャルエンジニアリング、端末の遠隔操作、NFC技術を組み合わせ、数分以内に銀行詐欺を実行していた。