

















Un nouveau logiciel malveillant Android peut combiner rançongiciel et logiciel espion tout en tourmentant ses victimes jusqu’à ce qu’elles paient.
Des chercheurs en sécurité de Zimperium ont découvert ce logiciel malveillant, baptisé Mantax Otax, qui offre aux attaquants plusieurs moyens d’exploiter un même appareil compromis. Ils ont constaté qu’il pouvait collecter des SMS, notamment des mots de passe à usage unique, interagir avec WhatsApp et Telegram, capturer des écrans et des photos, et recueillir des informations sur l’appareil et son utilisateur.
Sa fonction de rançongiciel offre aux attaquants un autre moyen de pression. Zimperium a constaté que le logiciel malveillant pouvait chiffrer les fichiers sur les appareils équipés d’Android 9 ou d’une version antérieure, tandis que le stockage cloisonné d’Android 10 et des versions ultérieures limite fortement les fichiers auxquels il peut accéder. Toutefois, les appareils plus récents peuvent toujours être exposés à ses fonctions de surveillance, de vol d’identifiants et de blocage de l’écran.
Certains échantillons analysés par Zimperium ont été distribués sous forme d’APK malveillants via un service tiers de partage de fichiers. Les chercheurs estiment que cela laisse penser que les attaquants ont recours à l’hameçonnage et à l’ingénierie sociale pour convaincre les victimes d’installer le logiciel malveillant et d’accorder des autorisations puissantes. Les chercheurs ont établi un lien entre l’opération observée et des acteurs de la menace indonésiens.
Dans les coulisses du logiciel malveillant Android multifonction
Mantax Otax commence comme de nombreuses attaques de logiciels malveillants Android : la victime est trompée et installe un APK malveillant en dehors de Google Play.
Une fois installé, le logiciel malveillant demande d’abord les privilèges d’administrateur de l’appareil, puis sollicite une série d’autorisations sensibles, notamment l’accès au service d’accessibilité d’Android, qui lui donne un contrôle bien plus étendu de l’appareil.
Une fois les autorisations accordées, le logiciel malveillant récupère son domaine actif de commande et de contrôle dans un dépôt GitHub et met l’adresse en cache. Il enregistre ensuite l’appareil infecté auprès du serveur C2 et envoie des informations telles qu’un identifiant unique de l’appareil, la version d’Android, la localisation et l’opérateur de réseau mobile. Dès lors, les opérateurs peuvent utiliser l’infrastructure C2 du logiciel malveillant pour envoyer des instructions au téléphone.
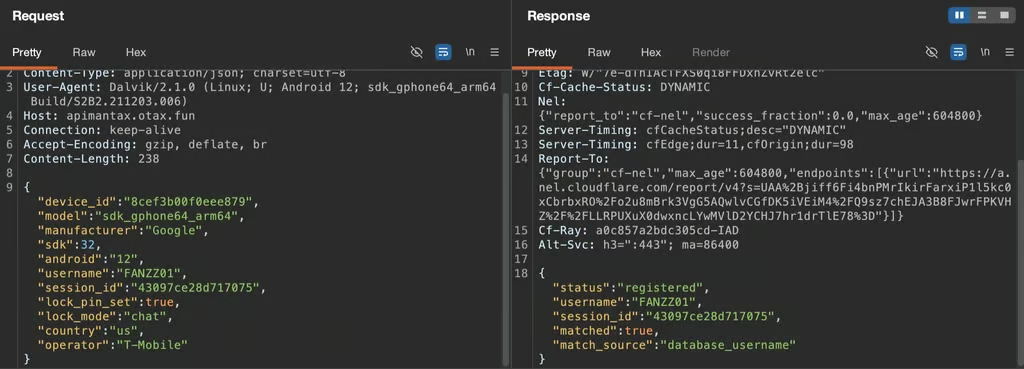
Cette prise de contrôle ouvre la porte aux fonctions de surveillance du logiciel malveillant. Mantax Otax peut collecter les SMS et les notifications, voler les contacts et les journaux d’appels, suivre la localisation de l’appareil, consulter l’historique du navigateur et extraire des fichiers et des contenus multimédias. Il peut également détourner le service d’accessibilité pour interagir avec des applications de messagerie comme WhatsApp et Telegram.
Les chercheurs ont également constaté que Mantax Otax détournait l’API MediaProjection d’Android pour capturer des captures d’écran, enregistrer l’écran et en diffuser le contenu aux attaquants. Par ailleurs, le logiciel malveillant peut prendre discrètement des photos avec la caméra avant ou arrière de l’appareil.
Le logiciel malveillant peut aller plus loin en affichant un faux écran de verrouillage et en capturant le code PIN de l’écran de verrouillage de l’utilisateur, offrant ainsi aux attaquants un autre moyen d’accéder aux informations et de conserver le contrôle.
Les anciens appareils Android sont particulièrement vulnérables à son volet rançongiciel, ce qui permet au logiciel malveillant de chiffrer et de supprimer les fichiers originaux, laissant à la victime des fichiers .enc et des avis de rançon.
Une mauvaise configuration du serveur Firebase des attaquants a permis aux chercheurs d’observer ce qui se passe après le chiffrement. Mantax Otax impose à l’écran de l’appareil de la victime une interface de discussion, créant un canal direct entre la victime et les attaquants pour négocier la rançon. Zimperium a constaté que Firebase hébergeait cette discussion.
Une version plus récente du logiciel malveillant peut tourmenter les victimes avec des boîtes de dialogue intrusives, le blocage des interactions tactiles, des superpositions perturbantes et le blocage de l’écran — une tentative manifeste de les pousser à payer la rançon.
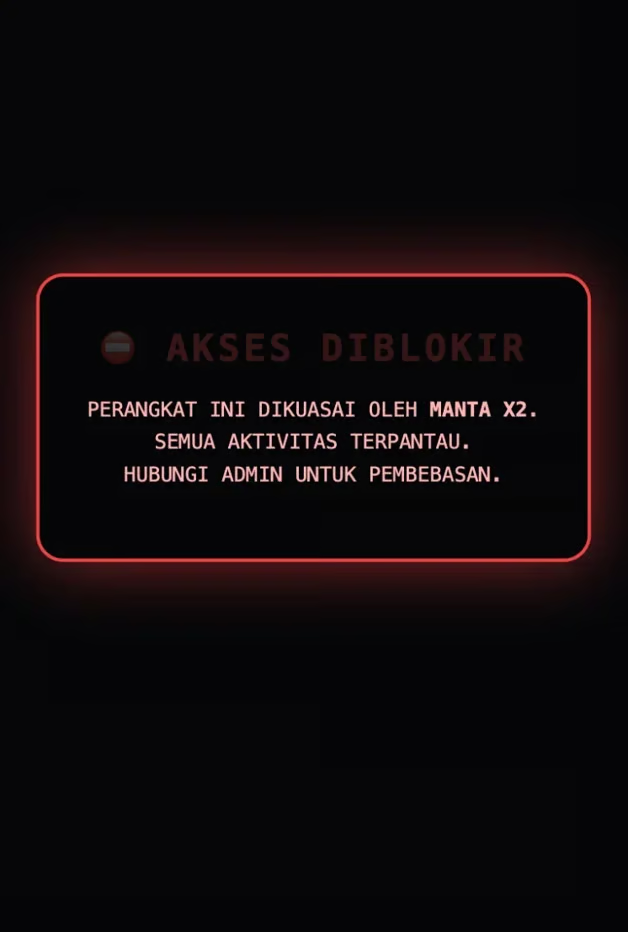
En pratique, le logiciel malveillant offre à ses opérateurs plusieurs moyens de rendre l’appareil de la victime difficile — et parfois effrayant — à utiliser.
Recommandations pour les utilisateurs d’Android
Zimperium indique que ses produits de défense contre les menaces mobiles et de protection des applications détectent les échantillons de Mantax Otax qu’il a analysés.
La prévention est particulièrement importante, car accorder au logiciel malveillant les autorisations d’administrateur de l’appareil et d’accessibilité peut donner aux attaquants un contrôle étendu du téléphone.
- Évitez d’installer des APK en dehors du Play Store.
- Les autorisations d’accessibilité d’Android peuvent donner à une application un contrôle étendu de l’appareil. Accordez-les uniquement à des applications de confiance qui en ont un besoin clair et légitime.
- Maintenez Android et ses correctifs de sécurité à jour, laissez Google Play Protect activé et vérifiez régulièrement les autorisations des applications.
Si vous suspectez une infection, déconnectez le téléphone d’Internet, ne saisissez aucun mot de passe ni aucune donnée bancaire et utilisez un autre appareil de confiance pour modifier vos mots de passe importants et activer l’authentification à deux facteurs. Contactez le fabricant de l’appareil, votre opérateur mobile ou un professionnel qualifié de la sécurité pour obtenir de l’aide afin de sécuriser ou de réinitialiser le téléphone.