

















Eine neue Android-Malware kann Ransomware und Spyware kombinieren und Opfer so lange drangsalieren, bis sie zahlen.
Sicherheitsforscher von Zimperium entdeckten die Malware namens Mantax Otax, die Angreifern mehrere Möglichkeiten bietet, ein einziges kompromittiertes Gerät auszunutzen. Die Forscher stellten fest, dass sie SMS-Nachrichten einschließlich Einmalpasswörtern sammeln, mit WhatsApp und Telegram interagieren, Bildschirme und Fotos aufnehmen sowie Informationen über das Gerät und dessen Nutzer zusammentragen kann.
Ihre Ransomware-Funktion verschafft Angreifern einen weiteren Druckpunkt. Zimperium stellte fest, dass die Malware Dateien auf Geräten mit Android 9 oder älter verschlüsseln kann, während der eingeschränkte Speicherzugriff unter Android 10 und später die für sie erreichbaren Dateien stark begrenzt. Neuere Geräte können jedoch weiterhin ihren Überwachungs-, Anmeldedatendiebstahl- und Bildschirmsperrfunktionen ausgesetzt sein.
Einige der von Zimperium analysierten Samples wurden als schädliche APKs über einen Dateifreigabedienst eines Drittanbieters verbreitet. Die Forscher erklärten, dies deute darauf hin, dass Angreifer Phishing und Social Engineering einsetzen, um Opfer zur Installation der Malware und zur Erteilung weitreichender Berechtigungen zu bewegen. Forscher haben die beobachtete Operation mit indonesischen Bedrohungsakteuren in Verbindung gebracht.
Ein Blick auf die Vorgehensweise der vielseitigen Android-Malware
Mantax Otax beginnt wie viele Angriffe mit Android-Malware: mit einem Opfer, das dazu gebracht wird, eine schädliche APK außerhalb von Google Play zu installieren.
Nach der Installation fordert die Malware zunächst Administratorrechte für das Gerät an und arbeitet sich dann durch eine Reihe vertraulicher Berechtigungen, darunter den Zugriff auf die Bedienungshilfen von Android, der ihr eine wesentlich umfassendere Kontrolle über das Gerät verschafft.
Sobald die Berechtigungen erteilt wurden, ruft die Malware ihre aktive Command-and-Control-Domain aus einem GitHub-Repository ab und speichert die Adresse zwischen. Anschließend registriert sie das infizierte Gerät beim C2-Server und sendet Informationen wie eine eindeutige Geräte-ID, die Android-Version, den Standort und den Mobilfunknetzbetreiber. Von dort aus können die Betreiber die C2-Infrastruktur der Malware nutzen, um Anweisungen an das Telefon zu senden.
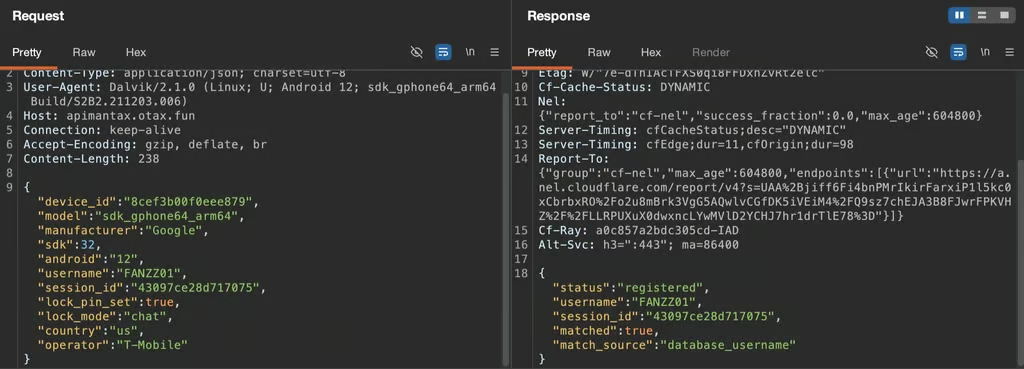
Diese Kontrolle öffnet die Tür zu den Überwachungsfunktionen der Malware. Mantax Otax kann SMS-Nachrichten und Benachrichtigungen sammeln, Kontakte und Anruflisten stehlen, den Standort des Geräts verfolgen, den Browserverlauf prüfen sowie Dateien und Medien extrahieren. Außerdem kann sie die Bedienungshilfen missbrauchen, um mit Messaging-Apps wie WhatsApp und Telegram zu interagieren.
Die Forscher stellten außerdem fest, dass Mantax Otax die MediaProjection-API von Android missbraucht, um Screenshots aufzunehmen, den Bildschirm aufzuzeichnen und dessen Inhalte an die Angreifer zu streamen. Separat kann die Malware mithilfe der vorderen oder hinteren Kamera des Geräts unbemerkt Fotos aufnehmen.
Die Malware kann noch weiter gehen, indem sie einen gefälschten Sperrbildschirm anzeigt und die PIN des Nutzers für den Sperrbildschirm abgreift. Dadurch erhalten Angreifer eine weitere Möglichkeit, auf Informationen zuzugreifen und die Kontrolle aufrechtzuerhalten.
Ältere Android-Geräte sind besonders anfällig für den Ransomware-Angriffist, wodurch die Malware Originaldateien verschlüsseln und löschen kann und das Opfer mit Dateien der Endung .enc sowie Lösegeldforderungen zurücklässt.
Eine Fehlkonfiguration auf dem Firebase-Server der Angreifer gab den Forschern einen seltenen Einblick in die Vorgänge nach der Verschlüsselung. Mantax Otax zwingt dem Gerät des Opfers eine Chat-Oberfläche auf, die einen direkten Kanal zwischen Opfer und Angreifern für Lösegeldverhandlungen schafft. Zimperium stellte fest, dass der Chat von Firebase unterstützt wurde.
Eine neuere Version der Malware kann Opfer mit aufdringlichen Dialogfeldern, der Verhinderung von Berührungen, verstörenden Overlays und einer Bildschirmsperre drangsalieren – offenbar mit dem Ziel, sie zur Zahlung des Lösegelds zu bewegen.
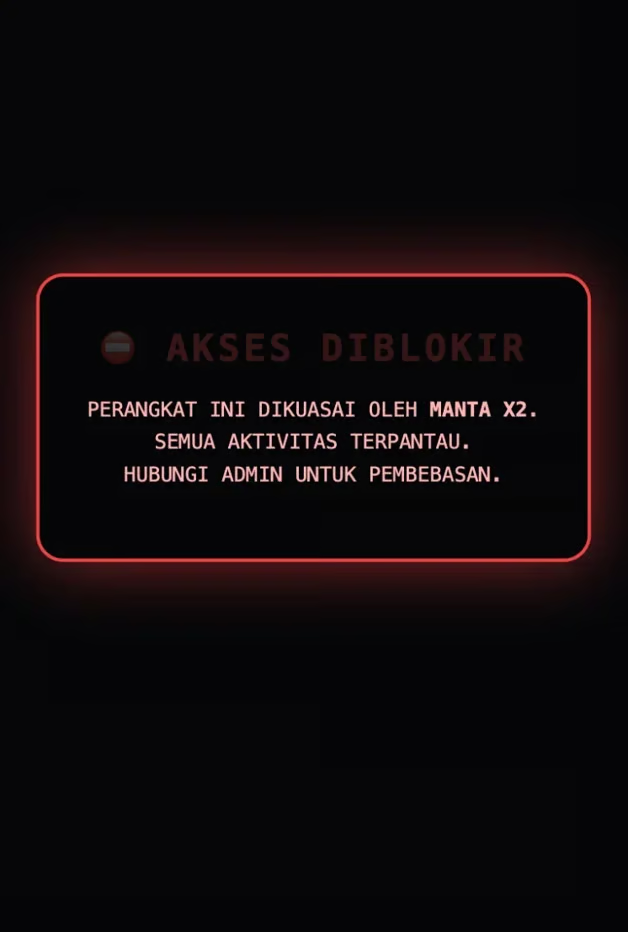
Im Ergebnis bietet die Malware ihren Betreibern mehrere Möglichkeiten, die Nutzung des Geräts für das Opfer schwierig – und mitunter beängstigend – zu machen.
Empfehlungen für Android-Nutzer
Laut Zimperium erkennen seine Produkte zur Abwehr mobiler Bedrohungen und zum Schutz von Anwendungen die analysierten Mantax-Otax-Samples.
Vorbeugung ist besonders wichtig, da die Erteilung von Administrator- und Bedienungshilfen-Berechtigungen für das Gerät den Angreifern umfassende Kontrolle über das Telefon verschaffen kann.
- Vermeiden Sie die Installation von APK-Dateien außerhalb des Play Store.
- Die Bedienungshilfen-Berechtigungen von Android können einer App umfassende Kontrolle über das Gerät verschaffen. Erteilen Sie sie nur vertrauenswürdigen Apps mit einem klaren, legitimen Bedarf
- Halten Sie Android und seine Sicherheitsupdates auf dem neuesten Stand, lassen Sie Google Play Protect aktiviert und überprüfen Sie regelmäßig die App-Berechtigungen.
Wenn Sie eine Infektion vermuten, trennen Sie das Telefon vom Internet, geben Sie keine Passwörter oder Bankdaten ein und verwenden Sie ein anderes vertrauenswürdiges Gerät, um wichtige Passwörter zu ändern und die Zwei-Faktor-Authentifizierung zu aktivieren. Wenden Sie sich an den Gerätehersteller, den Mobilfunkanbieter oder einen qualifizierten Sicherheitsexperten, um Hilfe bei der Absicherung oder dem Zurücksetzen des Telefons zu erhalten.