

















悪意のあるソフトウェア、つまりマルウェアは、ネットワークやデバイスの通常の動作を妨害したり、ハードウェアやシステムに不正アクセスしたり、ユーザーの同意なくユーザーデータを第三者に送信したりするよう設計されています。
マルウェアは1980年代から存在しており、初期にはMorris Wormや(c)Brainのようないたずら目的のマルウェアもありました。現在では、マルウェアはインターネットを利用するすべての人にとって一般的な脅威となっています。
ウイルス対策およびサイバーセキュリティソフトウェアのテスターであるAV-TESTは2008年以降、世界で新たに開発されたマルウェアの数を追跡しており、2024年12月時点でその累計は12億件を超えています。Statistaが2024年2月に発表した報告書では、2023年だけで世界中の60.6億件のマルウェア攻撃があったと数えています。
企業をデータから締め出し、身代金として数百万ドルを支払うまでアクセスを許さないランサムウェア攻撃から、感染したデバイスを通じてユーザーの行動を逐一追跡するスパイウェアまで、マルウェアは壊滅的な結果をもたらす可能性があります。これほど多くの攻撃と多様な種類のマルウェアが存在する今、マルウェアの仕組みやデバイスへの感染経路、感染してしまった場合の対処法を知っておくことが不可欠です。
マルウェアの仕組み
マルウェアの機能は、扱っている種類によって異なります。ただし、マルウェアを作動させる方法には共通点があります。マルウェアはデバイスやネットワークに侵入し、アクセスを得ると動作を開始します。攻撃者は、メール内のリンクをクリックしたり、感染したウェブサイトにアクセスしたりするなど、悪意のあるコードがデバイスにダウンロードされる行為をユーザーに実行させます。
インストールされると、マルウェアはシステムを悪用して有害な動作を実行し、ユーザーの認識や同意なしにシステム機能を妨害することがよくあります。悪意のある攻撃者は、さまざまな目的を達成するためのツールとしてマルウェアを利用します。
マルウェアについてさらに詳しく知りたい方は、コンピューターウイルスとマルウェアの歴史
マルウェア攻撃の目的
攻撃者は、さまざまな目的を達成するためにマルウェアを利用します。情報の窃取、破壊行為、リソースへのアクセス、金銭的利益、あるいは単に混乱を引き起こすことなどがその例です。
- 情報収集:攻撃者は、ユーザー、システム、ネットワークに関する情報を収集し、メールや文書などのデータを外部に持ち出したり、パスワードや個人を特定できる情報(PII)などの機密情報を盗んだりできます。
- 破壊または破壊行為:ロジックボムなどのマルウェアは、特定の条件が満たされるまで感染したシステムに隠れていることがあります。その後、マルウェアはペイロードを実行し、ファイルを削除したり、コンピューターシステムを破壊したり、ネットワークインフラに損害を与えたりします。
- コンピューターリソースの窃取:攻撃者は、コンピューターのリソースを利用するためにソフトウェアをインストールします。これには、PCの処理能力を使ってボットネットや暗号資産マイニングプログラム(クリプトジャッキング)を実行したり、被害者のメールクライアントにアクセスしてスパムメールを送信したりすることが含まれます。
- 金銭的利益:悪意のある攻撃者は、被害者のシステムやネットワークにランサムウェアをインストールし、支払いと引き換えに支配権を手放すよう要求できます。あるいは、独自データや組織の知的財産を盗み、ダークウェブで販売することもあります。
攻撃者がさまざまなマルウェアを攻撃に利用する方法をより深く理解するため、一般的な種類とその仕組みをいくつか見ていきましょう。
マルウェアの一般的な種類
マルウェアの種類ごとに、固有の特徴と感染方法があります。こうした悪意のあるプログラムは、正規のソフトウェアを装って脆弱性を悪用し、キーストロークを記録したり、データを盗んだり、ファイルを暗号化したり、追加のマルウェアをインストールしたり、機密データやリソースにアクセスしたりします。
- トロイの木馬:ホメロスの『オデュッセイア』やウェルギリウスの『アエネーイス』に登場するトロイの木馬にちなんで名付けられたトロイの木馬は、ユーザーをだましてデバイスにインストールさせるという点で同じように機能します。その手段には、ゲームやスクリーンセーバーなどの無料プログラムをダウンロードさせること、疑わしい動画ホスティングサイトにアクセスさせること、トロイの木馬に感染した添付ファイルを開かせることなどがあります。ただし、トロイの木馬はマルウェアの種類というより、マルウェアをシステムに送り込むためのツールです。ソーシャルエンジニアリングの手口。
- キーロガー:デバイスに感染すると、キーロガーは入力したすべてのキーストロークを追跡し、その記録をハッカーに送信し始めます。これによりハッカーは、感染後に入力されたPIN、パスワード、社会保障番号などの機密情報を再構成できます。
- アドウェア:アドウェアは、望ましくない広告や悪意のある広告でユーザーを悩ませるよう設計されたソフトウェアで、最も厄介なマルウェアの種類の一つです。ユーザーが何をダウンロードしているか把握していないままデバイスにインストールしてしまうこともあれば、ブラウザーのツールバー用プラグインなど別のソフトウェアに隠されていることもあります。アドウェアの広告は、通常広告が表示されない場所に現れたり、利用中のソフトウェアとは無関係な内容だったり、デバイス上で望ましくない動作を実行したりすることがあります。
- スパイウェア:その名の通り、スパイウェアはデバイスに隠れて、配布した攻撃者にデータを監視・送信します。対象となる情報には、アクセスしたウェブサイト、ダウンロード履歴、さらには銀行のPINなどが含まれます。このソフトウェアは、アクセスしたウェブサイトを追跡し、その履歴に基づいて広告を表示するFacebookやGoogleのターゲティング広告技術と同じように機能します。
- ランサムウェア:ランサムウェアは最も危険なマルウェアの一つです。ランサムウェアはネットワークやデバイスに侵入し、被害者がデバイスへのアクセスを取り戻すため攻撃者に料金、つまり「身代金」を支払わない限り、機密ファイルを暗号化したり、デバイス全体をロックしたりします。ファイルを復号し、データが一般に漏えいするのを防ぐことができます。
データを安全に保つ方法について詳しく知りたい方は、ランサムウェア対策:ランサムウェアから身を守る方法 - ルートキット:ルートキットは、検知されることなくシステムの中核、つまり「ルート」に感染するステルス型マルウェアです。通常、ユーザーをスパイしたり、ボットを使って分散型サービス拒否(DDoS)攻撃などのサイバー攻撃を開始したり、攻撃者がマシンにアクセスするためのバックドアをインストールしたりする、複数の悪意あるツールを含んでいます。ルートキットは通常のウイルススキャナーでは見つけるのが非常に困難です。しかし、ルートキットスキャナーなどのツールを使えば、検出して削除できる場合があります。
ルートキットについてさらに詳しく知りたい方は、ルートキットの脅威トップ6と身を守る方法
前述の通り、マルウェアは被害者のシステムに隠れようとし、ウイルス対策スキャナーなどの検出ツールを回避することもあります。しかし、システムが感染しているかどうかを確認する方法はあります。
マルウェア感染の一般的な兆候
マルウェアにはさまざまな形態がありますが、共通する特徴もあります。その一つが、コンピューターの機能に及ぼす影響です。
マルウェアは、コンピューターの動作を遅くしたり、ファイルやアプリケーションに勝手な変更や望ましくない変更を加えたり、システムツールや設定へのアクセスを制限したり、コンピューターを完全にクラッシュさせたりすることがあります。
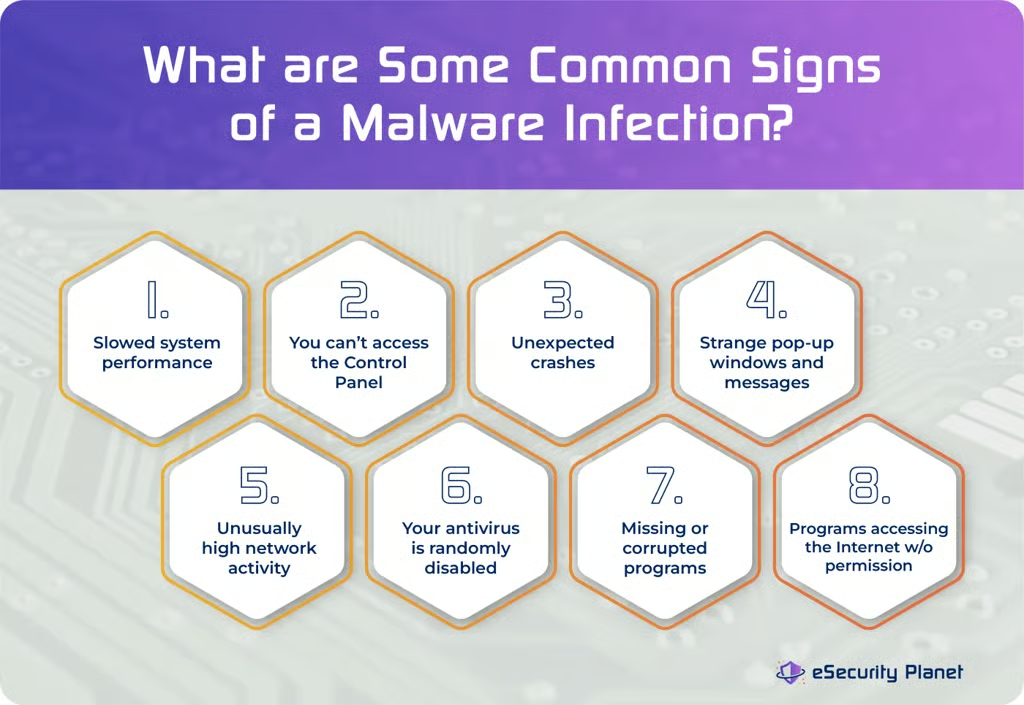
- 望ましくない動作を実行する:マルウェアに感染したコンピューターでは、ブラウザーの新しいタブやポップアップが勝手に開いたり、何もクリックしていないのに無作為なウェブサイトにアクセスしたり、ブラウザーのホームページが変更されたり、新しいツールバーやプラグインがインストールされたりすることがあります。
- システムへのアクセスを制限する:マルウェアは、ユーザーに気付かれないままシステム設定や、その設定へのユーザーアクセスを変更することがあります。以前はコントロールパネルやタスクマネージャーなどのシステム設定にアクセスできたのに、突然アクセスできなくなった場合は、感染している可能性があります。
- ウイルス対策機能が無効になる:マルウェアは、ウイルス対策ソフトウェアなどの保護機能を無効にし、自身を検出できないようにすることがあります。
- ファイルの破損:ファイルが通常のユーザーからのアクセスを制限するために、アクセスされたり、変更・削除されたり、暗号化されたりすることがあります。
- 動作の遅延やコンピューターのクラッシュ:コンピューターの動作が突然極端に遅くなったり、ランダムにフリーズやクラッシュを起こしたりします。これは、マルウェアが感染し、RAMやリソースを過剰に使用している兆候である可能性があります。
コンピューターやネットワークがマルウェアに感染している疑いがある場合は、感染を除去してシステムを正常な状態に戻すためのツールや手法があります。
マルウェアがデバイスに感染する仕組みについてさらに詳しく知りたい方は、マルウェアがデバイスに侵入する8つの方法をご覧ください。