

















Comme la semaine dernière, le thème de cette semaine reste celui de vulnérabilités découvertes il y a plusieurs mois, mais qui continuent de refaire surface. Une faille Microsoft SharePoint datant de juillet a été ajoutée au catalogue des vulnérabilités connues et exploitables de la Cybersecurity and Infrastructure Security Agency. Par ailleurs, VMware a publié un correctif pour une vulnérabilité déjà corrigée le mois dernier, en raison d’un correctif insuffisant contre le dépassement de tampon sur le tas (heap overflow).
Nous examinerons également la hausse des attaques par hameçonnage, deux failles distinctes de Cisco et une vulnérabilité Fortinet qui a mis du temps à obtenir son propre CVE. Comme toujours, définissez une cadence d’application des correctifs pour votre organisation afin d’éviter que les mises à jour ne soient reléguées au second plan, et veillez à ce que vos nouveaux collaborateurs chargés de la sécurité comprennent l’importance d’appliquer immédiatement les correctifs.
21 octobre 2024
VMware republie un correctif pour une vulnérabilité de septembre
Type de vulnérabilité : Dépassement de tampon sur le tas et élévation de privilèges.
Le problème : VMware a publié des correctifs pour son logiciel vCenter Server, qui gère les environnements informatiques virtuels vSphere. L’un des correctifs concerne une vulnérabilité que j’ai mentionnée dans un récapitulatif le mois dernier : un problème critique de dépassement de tampon sur le tas. La faille n’a pas été complètement corrigée lors de la première mise à jour et nécessite des mesures supplémentaires. Exploitée au moyen d’un paquet spécialement conçu, elle pourrait entraîner une exécution de code à distance (RCE).
Cette vulnérabilité est suivie sous la référence CVE-2024-38812 et affiche un score de base de 9,8.
La faille vCenter associée, CVE-2024-38813, permet à un acteur malveillant d’élever ses privilèges jusqu’au niveau root au moyen d’un paquet réseau spécialement conçu. Broadcom a également mentionné les correctifs pour cette vulnérabilité dans son bulletin de sécurité et recommandé de les appliquer. Broadcom a aussi publié des correctifs pour la branche vSphere 8.0 U2 à destination des clients qui utilisent déjà cette version.
Le correctif : Téléchargez la version corrigée appropriée, en fonction de la version actuelle de vCenter Server, depuis la liste des logiciels corrigés de Broadcom.
22 octobre 2024
Le zero-day de Samsung pourrait permettre une élévation de privilèges
Type de vulnérabilité : Use-after-free.
Le problème : Une vulnérabilité zero-day de type use-after-free dans le pilote m2m scaler de Samsung Mobile Processor pourrait entraîner une élévation de privilèges. Les chercheurs de Google Xingyu Jin et Clement Lecigene ont récemment fourni des informations sur l’exploit de cette faille dans le cadre de Project Zero de Google. Selon le NIST, la vulnérabilité concerne également les processeurs pour appareils portables Exynos 9820, 9825, 980, 990, 850 et W920.
La faille est suivie sous la référence CVE-2024-44068.
Le correctif : Samsung a corrigé la vulnérabilité début octobre. Mettez à niveau votre appareil Samsung vers la version corrigée la plus récente afin d’empêcher son exploitation.
Une faille SharePoint ajoutée au catalogue KEV de la CISA
Type de vulnérabilité : Désérialisation.
Le problème : Une vulnérabilité Microsoft SharePoint rendue publique pour la première fois en juillet vient d’être ajoutée au catalogue des vulnérabilités connues et exploitables (KEV) de la CISA. Les agences fédérales de l’Executive Branch civil doivent la corriger avant le 12 novembre. Des preuves de concept de l’exploit sont également disponibles, ce qui accroît le risque d’attaque.
L’attaquant doit être authentifié et disposer d’autorisations de propriétaire du site pour mener l’attaque, mais ces conditions réunies, il pourrait injecter et exécuter du code arbitraire dans les contextes de SharePoint Server.
La faille est suivie sous la référence CVE-2024-38094 et affiche un score de base de 7,2.
Le correctif : Téléchargez l’une des mises à jour de sécurité fournies par Microsoft.
Vous vous sentez dépassé par tous les bugs dont vous devez assurer le suivi ? Envisagez d’utiliser un outil d’analyse des vulnérabilités pour identifier les problèmes dont votre équipe pourrait ne pas avoir connaissance.
23 octobre 2024
Cisco corrige une faille susceptible d’entraîner des attaques par DoS
Type de vulnérabilité : Épuisement des ressources pouvant entraîner un déni de service.
Le problème : Cisco Adaptive Security Appliance (ASA) et Cisco Firepower Threat Defense (FTD) présentent tous deux une vulnérabilité dans leur service VPN d’accès distant. Il s’agit d’un problème d’épuisement des ressources qui pourrait entraîner une attaque par déni de service (DoS) lorsqu’un acteur malveillant envoie au service un nombre excessif de demandes d’authentification VPN. Des acteurs malveillants distants et non authentifiés peuvent exploiter cette faille.
La vulnérabilité est suivie sous la référence CVE-2024-20481 et affiche un score de base de 5,8. Dans son avis de sécurité consacré à ce problème, Cisco a fourni des indicateurs de compromission que les clients peuvent utiliser pour rechercher une éventuelle attaque.
Le correctif : Tous les utilisateurs doivent consulter la page des avis de sécurité de Cisco afin de déterminer vers quelle version récente du logiciel ils doivent mettre à niveau leur produit.
Encore une actualité Cisco, cette fois pour une faille critique
Type de vulnérabilité : Injection de commandes.
Le problème : Le jour même où Cisco a publié l’avis concernant CVE-2024-20481, l’entreprise a également signalé une faille critique dans Cisco Secure Firewall Management Center. L’interface de gestion web du logiciel présente une vulnérabilité qui pourrait permettre à un acteur malveillant distant d’exécuter du code arbitraire avec les privilèges root sur le système d’exploitation.
La vulnérabilité découle d’une validation défaillante des entrées des requêtes HTTP. Si un acteur malveillant crée une requête HTTP visant spécifiquement un appareil donné, il pourrait alors effectuer une exécution de code à distance (RCE).
Des identifiants utilisateur valides sont nécessaires pour exploiter la faille avec un rôle Security Analyst en lecture seule. Il est également possible qu’un acteur malveillant puisse exécuter du code à distance sur des appareils Cisco Firepower Threat Defense.
Le correctif : Téléchargez la version corrigée appropriée depuis la page des avis de sécurité de Cisco.
Netskope signale une hausse des pages d’hameçonnage sur Webflow
Type d’attaque : Hameçonnage et vol ultérieur d’identifiants.
Le problème :Netskope a signalé une forte hausse du trafic vers des pages web d’hameçonnage basées sur Webflow. Netskope Threat Labs a observé cette augmentation d’avril à septembre 2024 et constaté que les principales cibles étaient des portefeuilles de cryptomonnaies comme Coinbase et les identifiants de plateformes de messagerie web comme Microsoft 365.
« Les attaquants détournent Webflow de deux manières : en créant des pages d’hameçonnage autonomes et en utilisant des pages Webflow pour rediriger les victimes vers des pages d’hameçonnage hébergées ailleurs », a déclaré Jan Michael Alcantara, l’un des chercheurs de Netskope et l’auteur de l’article.
Les sous-domaines personnalisés, l’une des fonctionnalités de Webflow, peuvent être exploités pour falsifier des pages de connexion, tandis que les acteurs malveillants utilisent les blocs de liens ou de formulaires légitimes de Webflow pour voler les identifiants une fois saisis. Certains attaquants pourraient créer une page d’hameçonnage et voler des identifiants sans écrire la moindre ligne de code.
Alcantara et ses collègues ont utilisé un compte Webflow gratuit pour tester la facilité de création d’une page d’hameçonnage et sont parvenus à en créer une en moins de cinq minutes.
« Si la situation l’exige, Webflow permet également de rediriger les identifiants volés vers un site distinct contrôlé par l’attaquant », a déclaré Alcantara. « Webform transmettra le formulaire rempli à l’aide de l’URL ajoutée au champ d’action du bouton d’envoi. »
Le correctif : Vérifiez que les URL contiennent le domaine malveillant *.webflow.io, qui indique un site d’hameçonnage. Netskope recommande également aux organisations d’inspecter l’ensemble du trafic HTTP et HTTPS et d’utiliser une technologie d’isolation du navigateur distant afin d’éviter les sites malveillants.
Une mystérieuse vulnérabilité Fortinet obtient enfin un CVE
Type de vulnérabilité : Absence d’authentification entraînant une exécution de code à distance.
Le problème : Le chercheur en sécurité Kevin Beaumont a appris qu’une vulnérabilité Fortinet jusque-là non divulguée et dépourvue de CVE concernait le protocole reliant FortiGate à FortiManager. Il a attendu quelque temps avant de publier son article de blog, afin de laisser à Fortinet le temps de gérer la menace avant qu’elle ne soit largement connue. Beaumont a baptisé la vulnérabilité FortiJump et a indiqué qu’elle aurait été utilisée par des acteurs liés à des États-nations.
Le 23 octobre, Fortinet a publié un avis de sécurité concernant la vulnérabilité et l’a identifiée comme CVE-2024-47575. Il s’agit d’une vulnérabilité liée à l’absence d’authentification pour une fonction critique. Si elle est exploitée, elle pourrait permettre à un acteur malveillant non authentifié d’exécuter du code à distance au moyen de requêtes conçues à cet effet.
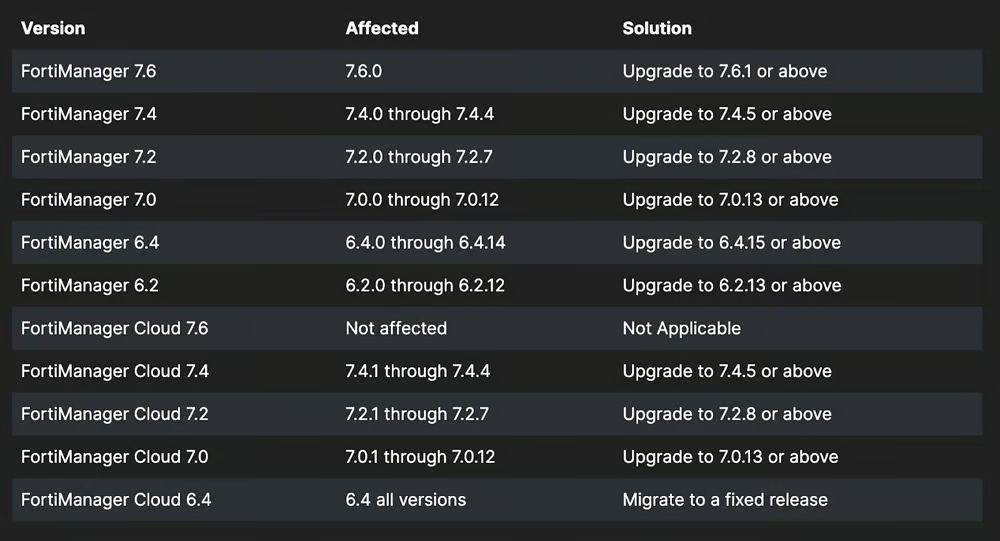
Le correctif : Fortinet fournit le tableau suivant des versions logicielles concernées et des mises à niveau appropriées :
À lire ensuite :