

















Wie schon in der vergangenen Woche geht es auch diesmal um Schwachstellen, die vor Monaten entdeckt wurden und nun noch immer wieder auftauchen. Eine im Juli bekannt gewordene Microsoft-SharePoint-Schwachstelle wurde in den Katalog der bekannten ausnutzbaren Schwachstellen der Cybersecurity and Infrastructure Security Agency aufgenommen. Außerdem veröffentlichte VMware einen Patch für eine bereits im vergangenen Monat gepatchte Schwachstelle, da die Behebung des Heap-Overflows unzureichend war.
Außerdem sehen wir uns die zunehmenden Phishing-Angriffe, einige verschiedene Cisco-Schwachstellen und eine Fortinet-Sicherheitslücke an, für die es erst nach einiger Zeit eine eigene CVE gab. Wie immer sollten Sie für Ihr Unternehmen einen Patch-Zyklus festlegen, damit Fehlerbehebungen nicht auf die lange Bank geschoben werden, und sicherstellen, dass Ihre neuen Sicherheitsmitarbeiter die Bedeutung umgehender Patches verstehen.
21. Oktober 2024
VMware patcht September-Schwachstelle erneut
Art der Schwachstelle: Heap-Overflow und Rechteausweitung.
Das Problem: VMware veröffentlichte Patches für seine vCenter-Server-Software, die virtuelle Computing-Umgebungen von vSphere verwaltet. Einer der Patches behebt eine Schwachstelle, die ich in einem Rückblick erwähnt habe – eine kritische Heap-Overflow-Schwachstelle aus dem vergangenen Monat. Die Lücke wurde in der ersten Patch-Runde nicht vollständig behoben und muss weiter bearbeitet werden. Der Fehler könnte zu RCE führen, wenn er über ein speziell präpariertes Paket ausgenutzt wird.
Diese Schwachstelle wird unter CVE-2024-38812 geführt und hat einen Basiswert von 9,8.
Die verwandte vCenter-Schwachstelle CVE-2024-38813 ermöglicht es einem Angreifer, seine Rechte mithilfe eines speziell erstellten Netzwerkpakets bis auf Root-Ebene auszuweiten. Broadcom erwähnte die Patches für diese Schwachstelle ebenfalls in seinem Sicherheitsbulletin und empfahl deren Installation. Außerdem veröffentlichte Broadcom Patches für die vSphere-8.0-U2-Linie für Kunden, die diese Version bereits einsetzen.
Die Behebung: Laden Sie abhängig von Ihrer vorhandenen vCenter-Server-Version die passende reparierte Version aus Broadcoms Liste gepatchter Software herunter.
22. Oktober 2024
Samsung-Zero-Day ermöglicht möglicherweise Rechteausweitung
Art der Schwachstelle: Use-after-free.
Das Problem: Eine Zero-Day-Schwachstelle vom Typ Use-after-free im m2m-Scaler-Treiber des Samsung Mobile Processor könnte zu einer Rechteausweitung führen. Die Google-Forscher Xingyu Jin und Clement Lecigene stellten Informationen zur Ausnutzung bereit und veröffentlichten sie im Rahmen von Googles Project Zero. Laut NIST betrifft die Schwachstelle auch die Wearable-Prozessoren Exynos 9820, 9825, 980, 990, 850 und W920.
Die Lücke wird unter CVE-2024-44068 geführt.
Die Behebung: Samsung hat die Schwachstelle Anfang Oktober gepatcht. Aktualisieren Sie Ihr Samsung-Gerät auf die neueste reparierte Version, um eine Ausnutzung zu verhindern.
SharePoint-Schwachstelle in CISA-KEV-Katalog aufgenommen
Art der Schwachstelle: Deserialisierung.
Das Problem: Eine Microsoft-SharePoint-Schwachstelle, die ursprünglich im Juli öffentlich gemacht wurde, wurde gerade hinzugefügt – zum Katalog der bekannten ausnutzbaren Schwachstellen (KEV) der CISA. Bundesbehörden der US-Exekutive müssen sie bis zum 12. November beheben. Proofs of Concept für den Exploit sind ebenfalls verfügbar, wodurch die Gefahr eines Angriffs steigt.
Der Angreifer muss authentifiziert sein und über Site-Owner-Berechtigungen verfügen, um den Angriff durchzuführen. Mit diesen Rechten könnte er jedoch beliebigen Code in SharePoint-Server-Kontexten einschleusen und ausführen.
Die Lücke wird unter CVE-2024-38094 geführt und hat einen Basiswert von 7,2.
Die Behebung: Laden Sie eines der von Microsoft bereitgestellten Sicherheitsupdates herunter.
Fühlen Sie sich von all den Fehlern, die Sie im Blick behalten müssen, überfordert? Erwägen Sie, ein Tool zur Schwachstellenprüfung zu verwenden, um Probleme zu identifizieren, von denen Ihr Team möglicherweise nichts weiß.
23. Oktober 2024
Cisco patcht Schwachstelle, die zu DoS-Angriffen führen könnte
Art der Schwachstelle: Ressourcenerschöpfung, die möglicherweise zu einer Dienstverweigerung führt.
Das Problem: Sowohl Cisco Adaptive Security Appliance (ASA) als auch Cisco Firepower Threat Defense (FTD) weisen eine Schwachstelle in ihrem Remote-Access-VPN-Dienst auf. Dabei handelt es sich um eine Ressourcenerschöpfung, die zu einem Denial-of-Service-Angriff (DoS) führen könnte, wenn ein Angreifer übermäßig viele VPN-Authentifizierungsanfragen an den Dienst sendet. Die Lücke lässt sich von entfernten, nicht authentifizierten Angreifern ausnutzen.
Die Schwachstelle wird unter CVE-2024-20481 geführt und hat einen Basiswert von 5,8. In seinem Sicherheitsbulletin zu dem Problem hat Cisco Indicators of Compromise bereitgestellt, anhand derer Kunden nach einem möglichen Angriff suchen können.
Die Behebung: Alle Nutzer sollten die Seite mit den Cisco-Sicherheitsbulletins konsultieren, um festzustellen, auf welche aktuelle Softwareversion sie ihr Produkt aktualisieren sollten.
Weitere Cisco-Nachrichten – diesmal zu einer kritischen Schwachstelle
Art der Schwachstelle: Command Injection.
Das Problem: Am selben Tag, an dem Cisco das Bulletin zu CVE-2024-20481 veröffentlichte, informierte das Unternehmen auch über eine kritische Schwachstelle im Cisco Secure Firewall Management Center. Die webbasierte Verwaltungsschnittstelle der Software weist eine Schwachstelle auf, durch die ein entfernter Angreifer beliebigen Code als Root im Betriebssystem ausführen könnte.
Die Schwachstelle ist auf eine fehlerhafte Eingabevalidierung für HTTP-Anfragen zurückzuführen. Wenn ein Angreifer eine speziell erstellte HTTP-Anfrage auf ein bestimmtes Gerät ausrichtet, könnte er anschließend RCE ausführen.
Für die Ausnutzung einer schreibgeschützten Security-Analyst-Rolle sind gültige Benutzeranmeldedaten erforderlich. Außerdem könnte ein Angreifer möglicherweise Remote-Code auf Cisco-Firepower-Threat-Defense-Geräten ausführen.
Die Behebung: Laden Sie die passende reparierte Version von Ciscos Seite mit den Sicherheitsbulletins herunter.
Netskope meldet Zunahme von Phishing-Seiten auf Webflow
Art des Angriffs: Phishing und anschließender Diebstahl von Zugangsdaten.
Das Problem: Netskope hat gemeldet dass der Datenverkehr zu Webflow-basierten Phishing-Webseiten deutlich zugenommen hat. Netskope Threat Labs beobachtete diesen Anstieg von April bis September 2024 und stellte fest, dass sich die Hauptziele um Krypto-Wallets wie Coinbase und Zugangsdaten für Webmail-Plattformen wie Microsoft 365 handelt.
„Angreifer missbrauchen Webflow auf zwei Arten: Sie erstellen eigenständige Phishing-Seiten und verwenden Webflow-Seiten, um Opfer auf Phishing-Seiten umzuleiten, die an anderer Stelle gehostet werden“, sagte Jan Michael Alcantara, einer der Forscher von Netskope und Autor des Beitrags.
Benutzerdefinierte Subdomains, eine der Funktionen von Webflow, können genutzt werden, um Anmeldeseiten zu fälschen. Sobald die Zugangsdaten eingegeben wurden, verwenden die Angreifer die legitimen Link- oder Formularblöcke von Webflow, um sie zu stehlen. Einige Angreifer könnten eine Phishing-Seite erstellen und Zugangsdaten stehlen, ohne Code zu schreiben.
Alcantara und seine Kollegen verwendeten ein kostenloses Webflow-Konto, um zu testen, wie einfach sich eine Phishing-Seite erstellen lässt, und konnten innerhalb von fünf Minuten eine solche Seite erstellen.
„Falls die Situation es erfordert, bietet Webflow auch die Möglichkeit, gestohlene Zugangsdaten an eine separate, von Angreifern kontrollierte Website weiterzuleiten“, sagte Alcantara. „Webform leitet das ausgefüllte Formular mithilfe der URL weiter, die im Aktionsfeld der Senden-Schaltfläche eingetragen ist.“
Die Behebung: Überprüfen Sie URLs auf die bösartige Domain *.webflow.io, die auf eine Phishing-Seite hinweist. Netskope empfiehlt Unternehmen außerdem, sämtlichen HTTP- und HTTPS-Datenverkehr zu überprüfen und eine Technologie zur Isolation entfernter Browser einzusetzen, um bösartige Websites zu vermeiden.
Mysteriöse Fortinet-Schwachstelle erhält endlich eine CVE
Art der Schwachstelle: Fehlende Authentifizierung führt zu RCE.
Das Problem: Der Sicherheitsforscher Kevin Beaumont erfuhr von einer zuvor nicht offengelegten Fortinet-Schwachstelle ohne CVE, die das FortiGate-FortiManager-Protokoll betraf. Er wartete einige Zeit mit der Veröffentlichung seines öffentlichen Blogs über die Lücke, um Fortinet Gelegenheit zu geben, die Bedrohung einzudämmen, bevor sie allgemein bekannt wurde. Beaumont gab der Schwachstelle den Namen FortiJump und wies darauf hin, dass sie offenbar von staatlichen Akteuren genutzt wurde.
Am 23. Oktober veröffentlichte Fortinet einen Sicherheitshinweis zu der Schwachstelle und bezeichnete sie als CVE-2024-47575. Das Problem ist eine Schwachstelle aufgrund fehlender Authentifizierung für eine kritische Funktion. Bei einer Ausnutzung könnte ein nicht authentifizierter Angreifer mithilfe speziell erstellter Anfragen Remote-Code ausführen.
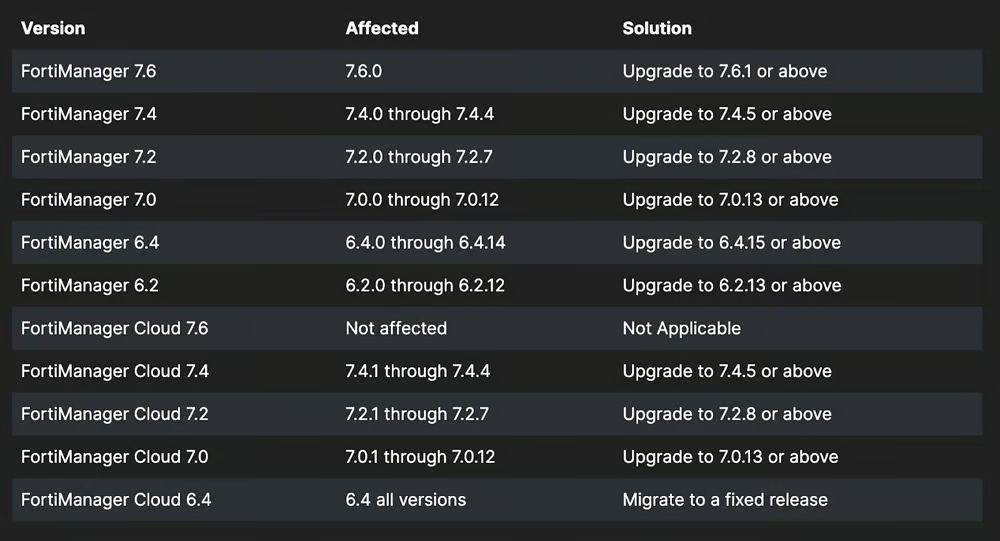
Die Behebung: Fortinet stellt die folgende Tabelle mit den betroffenen Softwareversionen und den jeweils passenden Upgrades bereit:
Als Nächstes lesen: