

















Fireworks AI a révélé un deuxième incident de sécurité en moins d'un mois, dont les répercussions ont atteint les clients d'entreprises qui s'appuient sur son infrastructure d'IA.
Dans une mise à jour de sécurité publiée le 10 novembre, l'entreprise a révélé que des attaquants avaient accédé à ses machines de recherche et développement par l'intermédiaire d'un fournisseur cloud tiers compromis, exposant des informations de facturation client, des jeux de données et des sous-ensembles de poids de modèles d'IA incomplets.
Cette divulgation élargie a également des conséquences au-delà de Fireworks. Notion a confirmé que certaines transcriptions de ses discussions avec l'IA avaient été prises dans la fuite, montrant comment une compromission chez un fournisseur d'infrastructure d'IA peut s'étendre aux entreprises et aux utilisateurs qui dépendent de ses services.
L'incident soulève également des questions plus générales sur la sécurité des fournisseurs d'infrastructure tiers , en particulier ceux qui traitent des actifs d'IA propriétaires et des informations sensibles sur les clients.
Qu'est-ce que Fireworks AI ?
Fireworks AI est un fournisseur d'infrastructure d'IA qui aide les développeurs et les entreprises à exécuter, affiner et déployer des modèles d'IA sans avoir à concevoir et gérer eux-mêmes l'infrastructure informatique sous-jacente.
Ses clients vont des start-up d'IA qui développent des produits autour de grands modèles de langage aux entreprises technologiques établies comme Notion, Cursor, Upwork et Vercel, qui utilisent sa plateforme pour prendre en charge des fonctionnalités dopées à l'IA.
Fireworks occupe ainsi une double position : l'entreprise est un fournisseur de la chaîne d'approvisionnement des entreprises qui développent des produits d'IA, tout en dépendant elle-même de fournisseurs tiers pour une partie de sa propre infrastructure.
Ce modèle économique n'est pas une exception dans le secteur technologique. Il crée néanmoins un risque de sécurité qui, s'il n'est pas correctement géré, peut entraîner le type de problèmes liés à des tiers auxquels le secteur de la sécurité est régulièrement confronté, et qui est au cœur de l'incident actuel.
Une deuxième attaque en quelques semaines
L'entreprise a détecté un accès non autorisé le 6 octobre et a révélé l'incident le 9 octobre. Des attaquants ont accédé à des variables d'environnement utilisées dans des tâches d'évaluation pour un nombre limité de comptes clients, exposant des secrets tels que des clés API et des jetons d'accès.
Mais ce n'était pas la fin de l'histoire. Dans un bulletin de sécurité mis à jour publié le 9 novembre, Fireworks a révélé une autre intrusion, cette fois dans son infrastructure de recherche et développement.
Selon l'entreprise, un fournisseur cloud tiers qui hébergeait ses machines de R&D a subi un incident de sécurité le 23 octobre, dont les attaquants se sont servis le lendemain pour accéder aux systèmes de Fireworks.
Le deuxième incident a élargi l'étendue de l'exposition de l'entreprise. Les attaquants ont accédé aux métadonnées des ressources, aux adresses de facturation et de livraison, aux factures, à l'historique des paiements, aux soldes des comptes et à la consommation de crédits. Certains clients ont également vu exposer des sous-ensembles de poids de modèles d'IA et de jeux de données incomplets.
Fireworks a précisé qu'elle ne stockait pas les numéros de cartes bancaires, qui n'ont donc pas été concernés.
Concernant les responsables, Fireworks indique que les éléments recueillis dans le cadre de son enquête pointent vers un groupe de cybercriminels motivés par l'appât du gain et intéressés par le LLM-jacking. L'entreprise n'a pas publiquement identifié le groupe, et les éléments disponibles n'établissent pas que les mêmes acteurs soient à l'origine des deux incidents d'octobre.
Fireworks a depuis fait appel à l'équipe d'intervention en cas d'incident Unit 42 de Palo Alto Networks pour l'aider dans ses analyses forensiques et l'amélioration de sa sécurité, et a également alerté les autorités.
Une fuite en a ouvert la voie à une autre, puis à une autre encore
Les conséquences du deuxième incident de sécurité de Fireworks AI se sont étendues aux opérations de ses clients, certaines données de clients de Notion ayant également été exposées. Notion a confirmé que moins de 1 % de ses espaces de travail pourraient avoir été concernés.
Les enregistrements exposés contenaient de véritables conversations avec Notion AI. Le PDG de Render, Anurag Goel, a partagé sur X une notification de Notion confirmant que Render faisait partie des clients concernés.
Notion a indiqué que la plupart des transcriptions exposées ne comportaient pas d'étiquettes identifiant leurs auteurs ou les espaces de travail d'origine, même si le contenu des conversations lui-même était accessible.
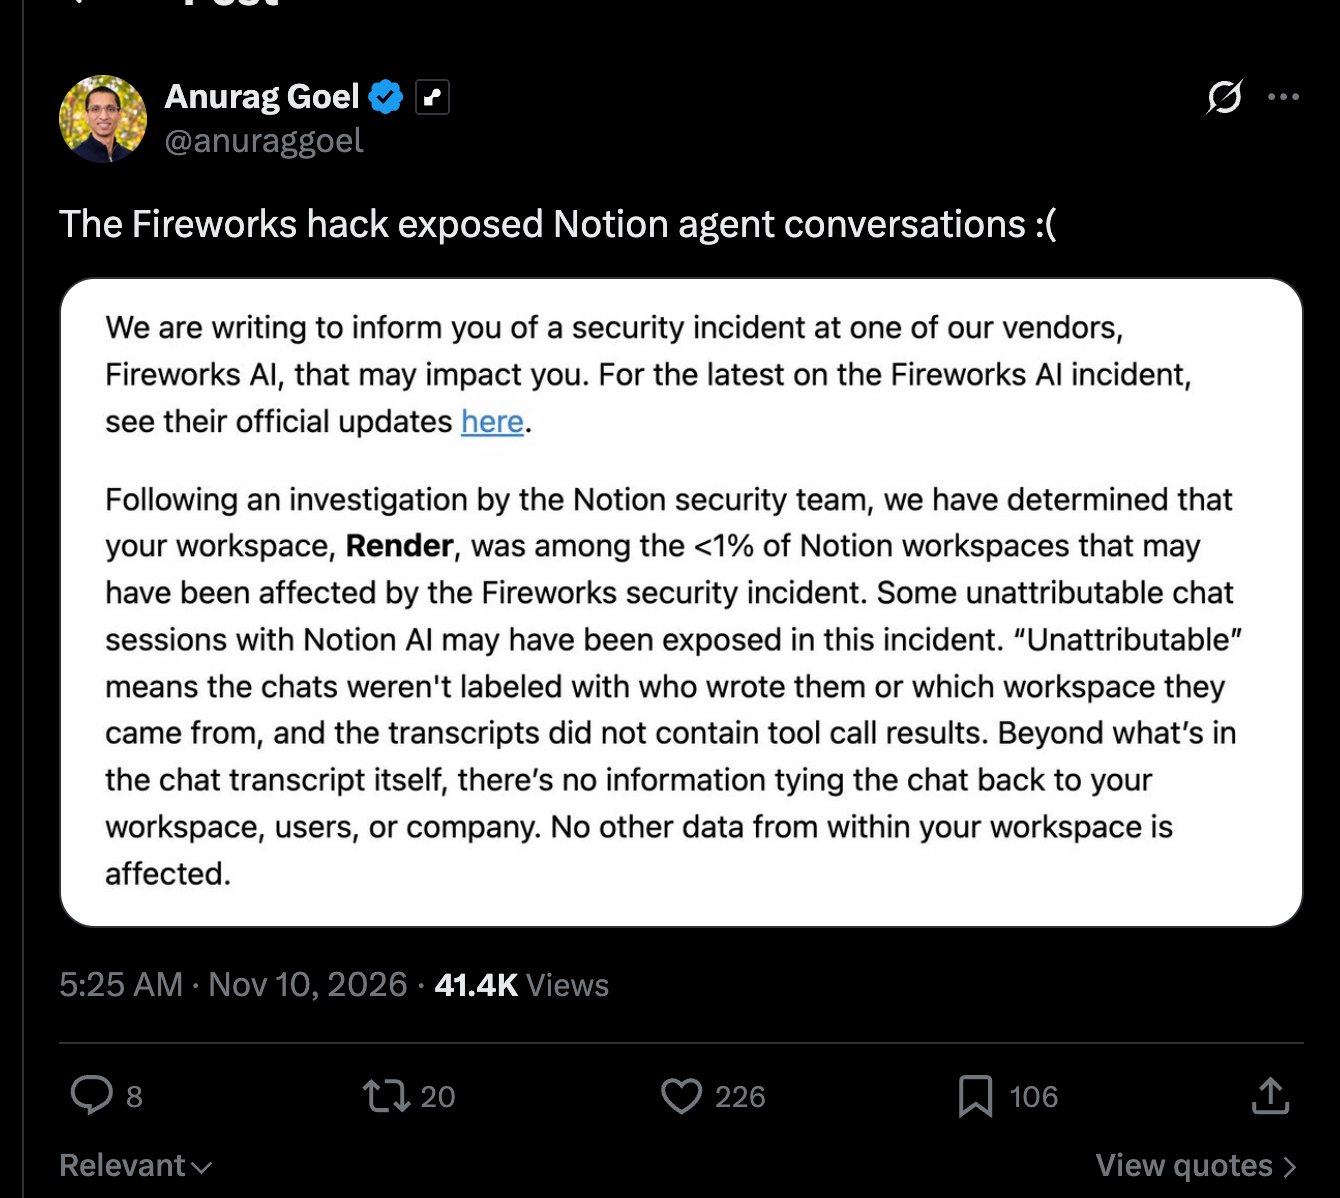
Certains clients de Notion ont été pris dans la fuite de Fireworks AI. Image : capture d'écran de X
Cela crée un problème en aval dans la chaîne d'approvisionnement. Fireworks dépendait d'un fournisseur externe pour une partie de son infrastructure, et la compromission de ce fournisseur a donné aux attaquants accès à l'environnement de développement de Fireworks. L'exposition qui en a résulté s'est ensuite étendue aux données que Fireworks traitait pour ses propres clients, touchant également les clients de ces derniers.
Que doivent faire les défenseurs face à cela ?
Rien de tout cela ne signifie que les entreprises doivent cesser de s'appuyer sur des fournisseurs tiers. Une part du risque inhérent à ce type de partenariat ne peut tout simplement pas être éliminée complètement, du moins pour l'instant. En prendre conscience doit toutefois inciter les entreprises et les responsables de la sécurité à prévoir des moyens de se protéger contre les répercussions lorsqu'un incident survient.
Cela commence par quelques mesures concrètes :
- Limitez ce à quoi les fournisseurs peuvent accéder : Accordez aux fournisseurs tiers uniquement les autorisations et les données dont ils ont besoin pour fournir leurs services.
- Sachez quelles données ils détiennent : Suivez les dossiers clients, identifiants, jeux de données et autres informations partagés avec chaque fournisseur.
- Préparez-vous à couper rapidement les accès : Prévoyez un plan pour révoquer les identifiants, déconnecter les services concernés et renouveler les secrets exposés.
- Sachez comment réagir: Établissez comment les fournisseurs doivent vous notifier d'un incident et comment vous pouvez déterminer quelles données vous appartenant ont pu être touchées.
- Informez toujours vos clients des tiers auxquels vous faites appel et des données que ces fournisseurs détiennent à leur sujet : cela peut aider vos clients à planifier leur sécurité en conséquence et à décider s'ils doivent continuer à travailler avec vous.
Il s'agit de pratiques de sécurité bien établies, mais l'incident de Fireworks montre pourquoi elles restent importantes à mesure que les services d'IA deviennent plus interconnectés.
Les organisations ne peuvent pas éliminer tous les risques introduits par des fournisseurs externes. Elles peuvent toutefois réduire la probabilité qu'une compromission ailleurs dans la chaîne d'approvisionnement ne se transforme en incident plus grave pour leurs propres clients.
Par ailleurs, un nouveau rapport de Black Kite a révélé que 34,2 % des plus de 18 000 fournisseurs d'IA présentent des vulnérabilités critiques non corrigées, ce qui soulève des inquiétudes quant à la sécurité des services d'IA tiers et aux risques potentiels pour les données et l'infrastructure des entreprises.