

















Fireworks AI hat innerhalb von weniger als einem Monat einen zweiten Sicherheitsvorfall offengelegt, dessen Folgen Kunden von Unternehmen erreicht haben, die auf die KI-Infrastruktur des Anbieters setzen.
In einem Sicherheitsupdate vom 10. November teilte das Unternehmen mit, dass Angreifer über einen kompromittierten Cloud-Anbieter eines Drittanbieters Zugriff auf seine Forschungs- und Entwicklungsrechner erlangt hatten. Dabei wurden Abrechnungsdaten von Kunden, Datensätze und Teile unvollständiger Gewichte von KI-Modellen offengelegt.
Die erweiterten Angaben haben auch Folgen über Fireworks selbst hinaus. Notion hat bestätigt, dass einige seiner KI-Chatprotokolle von dem Vorfall betroffen waren. Dies zeigt, wie sich eine Kompromittierung bei einem KI-Infrastrukturanbieter auf Unternehmen und Nutzer erstrecken kann, die auf dessen Dienste angewiesen sind.
Der Vorfall wirft außerdem grundsätzliche Fragen zur Sicherheit der Infrastruktur von Drittanbietern auf, insbesondere bei Anbietern, die proprietäre KI-Assets und vertrauliche Kundeninformationen verarbeiten.
Was ist Fireworks AI?
Fireworks AI ist ein Anbieter von KI-Infrastruktur, der Entwicklern und Unternehmen hilft, KI-Modelle auszuführen, feinzujustieren und bereitzustellen, ohne die zugrunde liegende Recheninfrastruktur selbst aufzubauen und zu verwalten.
Zu seinen Kunden zählen KI-Start-ups, die Produkte auf Basis großer Sprachmodelle entwickeln, ebenso wie etablierte Technologieunternehmen wie Notion, Cursor, Upwork und Vercel, die seine Plattform für KI-gestützte Funktionen nutzen.
Damit nimmt Fireworks eine Doppelrolle ein: Das Unternehmen ist Lieferkettenanbieter für Firmen, die KI-Produkte entwickeln, und zugleich bei Teilen seiner eigenen Infrastruktur auf Drittanbieter angewiesen.
Dieses Geschäftsmodell ist in der Technologiebranche kein Sonderfall. Es birgt jedoch ein Sicherheitsrisiko, das bei unzureichendem Management zu den Problemen mit Drittanbietern führen kann, die der Sicherheitssektor regelmäßig erlebt – und genau im Zentrum dieses aktuellen Vorfalls steht.
Ein zweiter Angriff innerhalb weniger Wochen
Das Unternehmen stellte am 6. Oktober erstmals einen unbefugten Zugriff fest und legte den Vorfall am 9. Oktober offen. Angreifer griffen auf Umgebungsvariablen zu, die bei Evaluierungsjobs für eine begrenzte Zahl von Kundenkonten verwendet wurden. Dadurch wurden Geheimnisse wie API-Schlüssel und Zugriffstoken offengelegt.
Doch damit war die Geschichte nicht zu Ende. In einem am 9. November veröffentlichten aktualisierten Sicherheitsbulletin legte Fireworks einen weiteren Angriff offen, diesmal auf seine Forschungs- und Entwicklungsinfrastruktur.
Nach Angaben des Unternehmens ereignete sich am 23. Oktober ein Sicherheitsvorfall bei einem Cloud-Anbieter eines Drittanbieters, der die F&E-Rechner von Fireworks hostete. Die Angreifer nutzten ihn am folgenden Tag, um auf die Systeme von Fireworks zuzugreifen.
Der zweite Vorfall vergrößerte das Ausmaß der Offenlegung. Die Angreifer griffen auf Ressourcenmetadaten, Rechnungs- und Lieferadressen, Rechnungen, Zahlungshistorien, Kontostände und Informationen zur Credit-Nutzung zu. Bei einigen Kunden wurden außerdem Teile unvollständiger Gewichte von KI-Modellen und Datensätze offengelegt.
Fireworks stellte klar, dass das Unternehmen keine Zahlungskartennummern speichert und diese daher nicht betroffen waren.
Was die Verantwortlichen betrifft, erklärt Fireworks, dass die Untersuchung auf eine finanziell motivierte Cyberkriminellengruppe hindeutet, die an LLM-Jacking interessiert ist. Das Unternehmen hat die Gruppe öffentlich noch nicht namentlich identifiziert, und die Beweise belegen nicht, dass hinter den beiden Vorfällen im Oktober dieselben Akteure standen.
Fireworks hat inzwischen das Incident-Response-Team Unit 42 von Palo Alto Networks mit forensischen Untersuchungen und der Verbesserung der Sicherheitsmaßnahmen beauftragt und außerdem die Strafverfolgungsbehörden informiert.
Ein Sicherheitsverstoß ebnete den Weg für einen weiteren – und noch einen
Die Folgen des zweiten Sicherheitsvorfalls bei Fireworks AI haben sich auf die Abläufe der eigenen Kunden ausgeweitet; dabei wurden auch Daten einiger Notion-Kunden offengelegt. Notion bestätigte , dass möglicherweise weniger als 1 % seiner Workspaces betroffen waren.
Die offengelegten Datensätze enthielten tatsächliche Unterhaltungen mit Notion AI. Anurag Goel, CEO von Render, teilte auf X eine Mitteilung von Notion , in der bestätigt wurde, dass Render zu den betroffenen Kunden gehörte.
Notion erklärte, dass den meisten offengelegten Protokollen Angaben fehlten, anhand derer sich ihre Autoren oder die zugehörigen Workspaces identifizieren ließen. Die Inhalte der Unterhaltungen waren jedoch zugänglich.
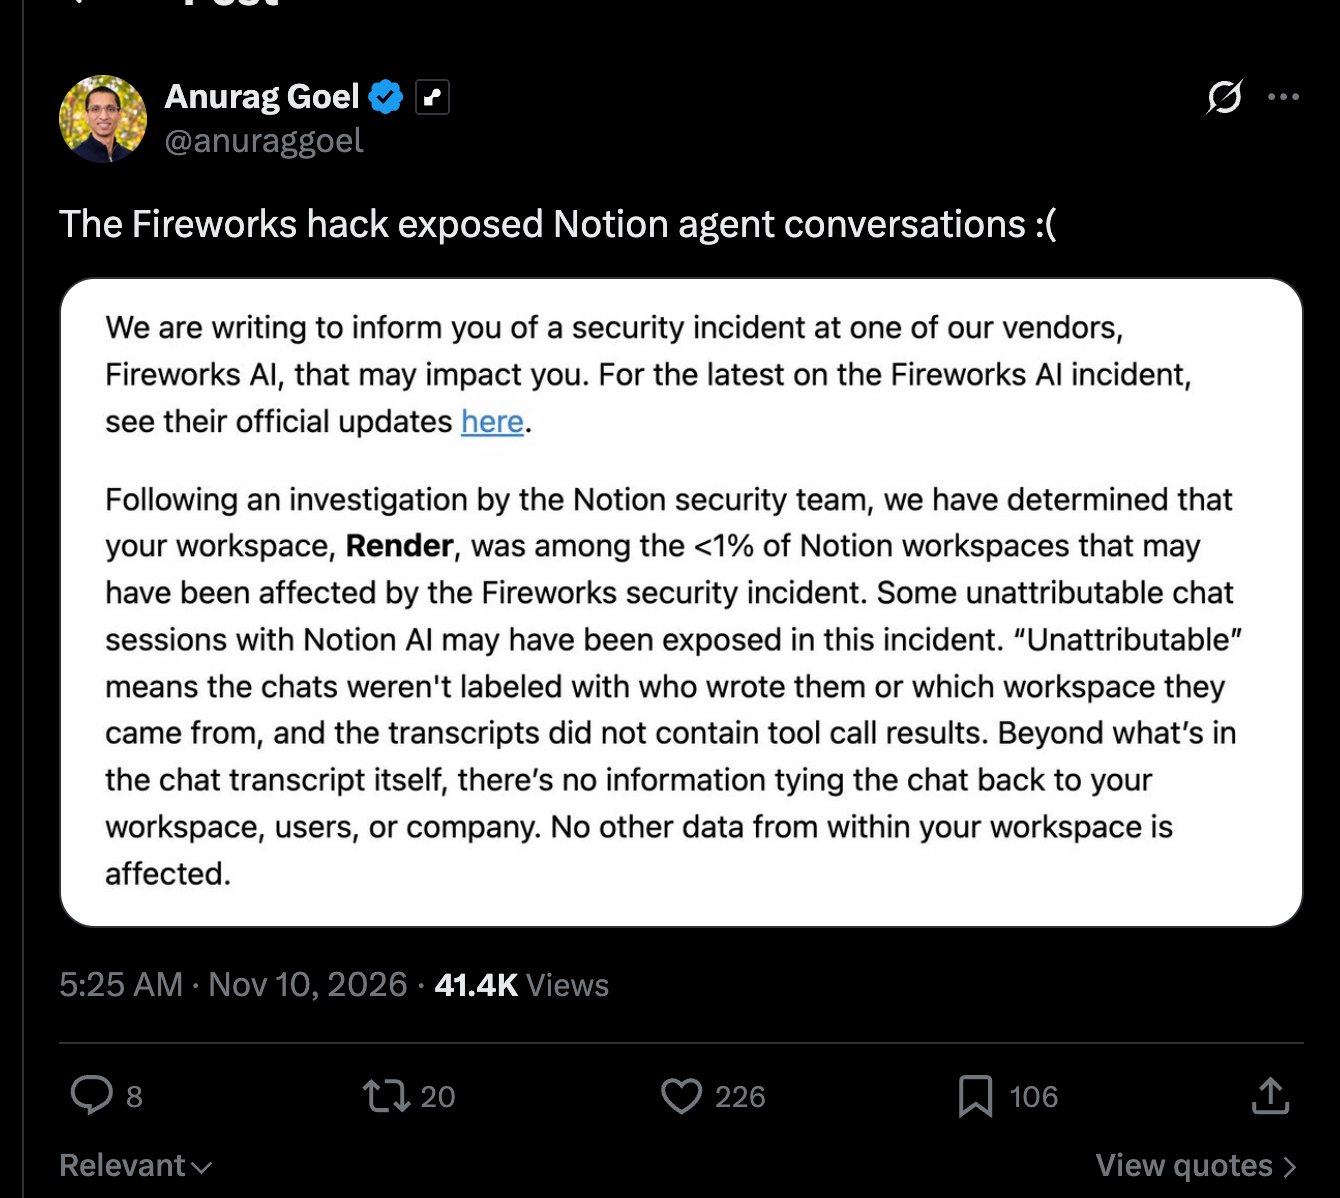
Einige Kunden von Notion waren vom Fireworks-AI-Sicherheitsverstoß betroffen. Bild: Screenshot von X
Das schafft ein nachgelagertes Lieferkettenproblem. Fireworks war bei Teilen seiner Infrastruktur auf einen externen Anbieter angewiesen, und die Kompromittierung dieses Anbieters verschaffte den Angreifern Zugriff auf die Entwicklungsumgebung von Fireworks. Die daraus resultierende Offenlegung erstreckte sich anschließend auf Daten, die Fireworks für seine eigenen Kunden verarbeitete – wodurch auch deren Kunden betroffen waren.
Was Verteidiger daraus lernen sollten
Nichts davon bedeutet, dass Unternehmen auf Drittanbieter verzichten sollten. Ein Teil des Risikos dieser Partnerschaften lässt sich zumindest derzeit schlicht nicht vollständig beseitigen. Dieses Verständnis sollte Unternehmen und Sicherheitsverantwortliche jedoch dazu bewegen, Maßnahmen zu planen, mit denen sie sich vor den Folgen eines solchen Vorfalls schützen können.
Das beginnt mit einigen praktischen Schritten:
- Den Zugriff von Anbietern begrenzen: Geben Sie Drittanbietern nur die Berechtigungen und Daten, die sie zur Erbringung ihrer Dienste benötigen.
- Wissen, welche Daten sie besitzen: Behalten Sie im Blick, welche Kundendatensätze, Zugangsdaten, Datensätze und sonstigen Informationen Sie mit den einzelnen Anbietern teilen.
- Darauf vorbereitet sein, den Zugriff schnell zu entziehen: Planen Sie, wie Sie Zugangsdaten widerrufen, betroffene Dienste trennen und offengelegte Geheimnisse austauschen.
- Wissen, wie man reagiert: Legen Sie fest, wie Anbieter Sie über einen Vorfall informieren sollen und wie Sie feststellen können, welche Ihrer Daten möglicherweise betroffen waren.
- Informieren Sie Ihre Kunden stets über die von Ihnen eingesetzten Drittanbieter und die Daten, die diese Anbieter über Ihre Kunden besitzen: So können Ihre Kunden ihre Sicherheitsmaßnahmen entsprechend planen und entscheiden, ob sie mit Ihnen zusammenarbeiten müssen.
Dies sind etablierte Sicherheitspraktiken. Der Vorfall bei Fireworks zeigt jedoch, warum sie wichtig bleiben, während KI-Dienste immer stärker miteinander vernetzt werden.
Organisationen können nicht jedes durch externe Anbieter eingeführte Risiko beseitigen. Sie können jedoch die Wahrscheinlichkeit verringern, dass eine Kompromittierung an anderer Stelle der Lieferkette zu einem größeren Vorfall für die eigenen Kunden wird.
Außerdem ergab ein neuer Bericht von Black Kite, dass 34,2 % von mehr als 18.000 KI-Anbietern kritische, ungepatchte Schwachstellen aufweisen, was Bedenken hinsichtlich der Sicherheit von KI-Diensten von Drittanbietern und der potenziellen Risiken für Unternehmensdaten und -infrastruktur weckt.