

















In einem Moment, der sich für die globale Cybersicherheitsbranche wie ein nervenaufreibender Krimi anfühlte, gab die US Cybersecurity and Infrastructure Security Agency (CISA) am späten Dienstag bekannt, dass sie die Finanzierung von MITREs Programm Common Vulnerabilities and Exposures (CVE) verlängert hat – nur wenige Stunden, bevor der Vertrag für das Programm auslaufen sollte.
„Das CVE-Programm ist für die Cyber-Community von unschätzbarem Wert und hat für die CISA Priorität“, erklärte die Behörde gegenüber BleepingComputer. „Gestern Abend hat die CISA die Optionsperiode des Vertrags aktiviert, um sicherzustellen, dass es keine Unterbrechung bei den wichtigen CVE-Diensten geben wird. Wir danken unseren Partnern und Stakeholdern für ihre Geduld.“
Die Verlängerung gilt Berichten zufolge für 11 Monate und wendet damit vorübergehend ab, was viele als verheerende Unterbrechung eines der grundlegendsten Cybersicherheitssysteme der Welt zur Identifizierung und Verfolgung von Softwareschwachstellen.
Was stand auf dem Spiel?
Die Panik wurde Anfang dieser Woche ausgelöst, als MITRE-Vizepräsident Yosry Barsoum in einem Schreiben an den CVE-Vorstand warnte, dass die staatliche Finanzierung der Programme CVE und Common Weakness Enumeration (CWE) am 16. April auslaufen würde.
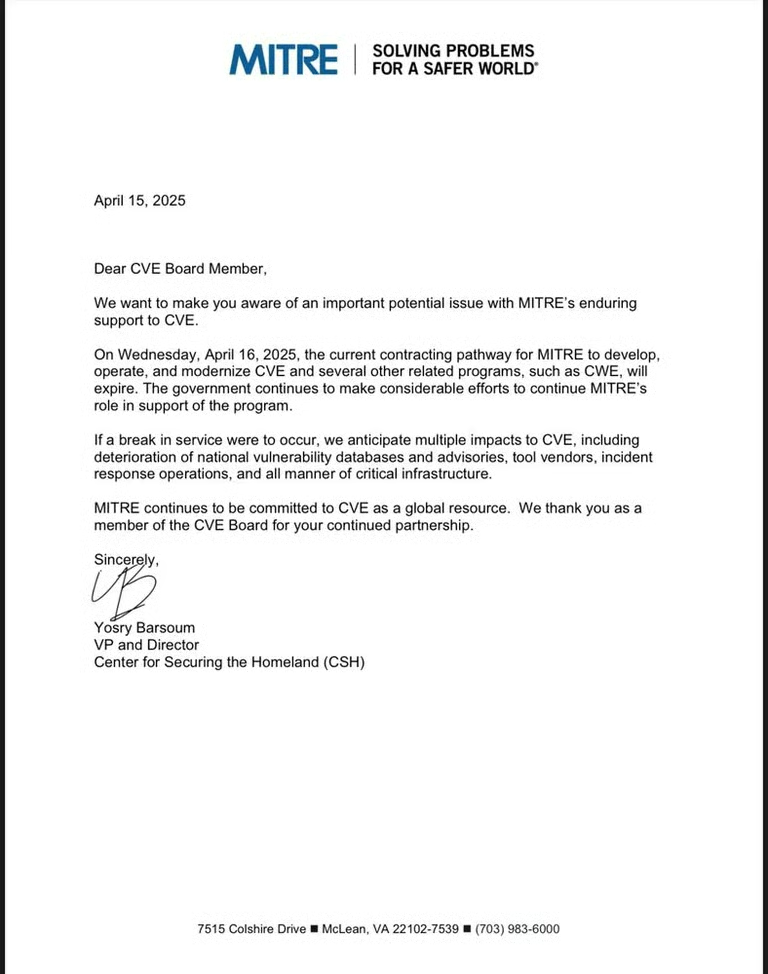
„Am Mittwoch, dem 16. April 2025, läuft der derzeitige Vertragsweg aus, über den MITRE CVE und mehrere verwandte Programme wie CWE entwickelt, betreibt und modernisiert“, schrieb Barsoum. „Sollte es zu einer Unterbrechung der Dienste kommen, rechnen wir mit vielfältigen Auswirkungen auf CVE, darunter eine Verschlechterung nationaler Schwachstellendatenbanken und Sicherheitswarnungen, Anbieter von Tools, Abläufe bei der Reaktion auf Vorfälle sowie die gesamte kritische Infrastruktur.“
Seine Warnung sorgte in der Cybersicherheitswelt für Aufsehen. Die ehemalige CISA-Direktorin Jen Easterly bezeichnete CVE in einem LinkedIn-Beitrag als „eine der wichtigsten Säulen der modernen Cybersicherheit“.
„Es zu verlieren wäre, als würde man aus jeder Bibliothek gleichzeitig den Zettelkatalog herausreißen – und die Verteidiger dem Chaos überlassen, während Angreifer dies voll ausnutzen“, schrieb Easterly. „Cyberbedrohungen machen nicht an Grenzen halt – und die Verteidigung ebenso wenig. CVEs sind die weltweit verwendete gemeinsame Sprache, um Informationen auszutauschen und Maßnahmen zu koordinieren. Wenn diese wegfällt, tappt jeder im Dunkeln.“
Community schmiedet Notfallplan und gründet neue Stiftung
Als die Befürchtungen eines Stillstands zunahmen, handelten Mitglieder des CVE-Vorstands schnell und erarbeiteten einen Notfallplan. Am Mittwoch stellten sie die CVE Foundation vor, eine neue gemeinnützige Organisation, die dazu beitragen soll, die Zukunft des CVE-Programms zu sichern und die Abhängigkeit von einem einzigen staatlichen Sponsor zu verringern.
„Seit seiner Gründung wird das CVE-Programm als von der US-Regierung finanzierte Initiative betrieben und im Rahmen eines Vertrags beaufsichtigt und verwaltet“, erklärte der Vorstand in einer Pressemitteilung. „Diese Struktur hat zwar das Wachstum des Programms unterstützt, zugleich aber unter den Mitgliedern des CVE-Vorstands seit Langem Bedenken geweckt, was die Nachhaltigkeit und Neutralität einer weltweit genutzten Ressource betrifft, die an einen einzigen staatlichen Sponsor gebunden ist.“
Die Unterstützer der Stiftung erklären, sie hätten im vergangenen Jahr eine Strategie entwickelt, um das CVE-Programm von der alleinigen staatlichen Aufsicht in ein gemeinschaftlich getragenes Modell zu überführen. Damit solle, so ihre Begründung, „ein einziger Ausfallpunkt im Ökosystem des Schwachstellenmanagements“ beseitigt und sichergestellt werden, dass CVE eine „weltweit vertrauenswürdige, von der Community getragene Initiative“ bleibt.
Eine knappe Rettung
Seit seiner Einführung im Jahr 1999 hat das CVE-Programm mehr als 274.000 öffentlich bekannt gewordene Schwachstellen katalogisiert. Darauf greifen Cybersicherheitstools, Regierungsbehörden, Softwareanbieter und Betreiber kritischer Infrastrukturen weltweit zurück, um CVE-IDs zu vergeben und eine standardisierte Möglichkeit zur Bezugnahme auf Sicherheitslücken bereitzustellen.
Casey Ellis, Gründer von Bugcrowd, erklärte gegenüber TechRepublic per E-Mail, CVE bilde die Grundlage für „einen enorm großen Teil der Bemühungen in den Bereichen Schwachstellenmanagement, Reaktion auf Vorfälle und Schutz kritischer Infrastrukturen“. Eine Unterbrechung der Dienste, fügte er hinzu, „könnte sehr real binnen kurzer Zeit zu einem Problem der nationalen Sicherheit werden“.
Unterdessen unternimmt auch die Europäische Union eigene Schritte. Die Agentur der Europäischen Union für Cybersicherheit (ENISA) hat kürzlich gestartet – ihre eigene Schwachstellendatenbank EUVD –, die „Zugriff auf zuverlässige und zeitnahe Informationen über Schwachstellen in Produkten und Diensten der Informations- und Kommunikationstechnologie (IKT) bietet und zu einem verbesserten Cybersicherheits-Risikomanagement beiträgt“.