

















世界のサイバーセキュリティ業界にとって手に汗握る瞬間となった中、米サイバーセキュリティ・インフラセキュリティ庁(CISA)は火曜日遅く、プログラムの契約期限が切れるわずか数時間前に、MITREの共通脆弱性識別子(CVE)プログラムへの資金提供を延長したと発表した。
「CVEプログラムはサイバーコミュニティにとって非常に価値があり、CISAにとって優先事項だ」と同庁はBleepingComputerへの声明で述べた。「昨夜、CISAは重要なCVEサービスが途切れないよう、契約のオプション期間を実行した。パートナーおよびステークホルダーの皆様の忍耐に感謝する」
この延長は11か月間とみられ、世界で最も基本的なサイバーセキュリティシステムの一つである、ソフトウェアの脆弱性を特定し追跡する仕組みの壊滅的な停止になるのではないかと多くの人が懸念していた事態を、ひとまず回避した。
何が懸かっていたのか
パニックのきっかけとなったのは、今週初めにMITREのYosry Barsoum副社長がCVE理事会への書簡で、CVEおよび共通脆弱性タイプ(CWE)プログラムに対する政府の資金提供が4月16日に終了すると警告したことだった。
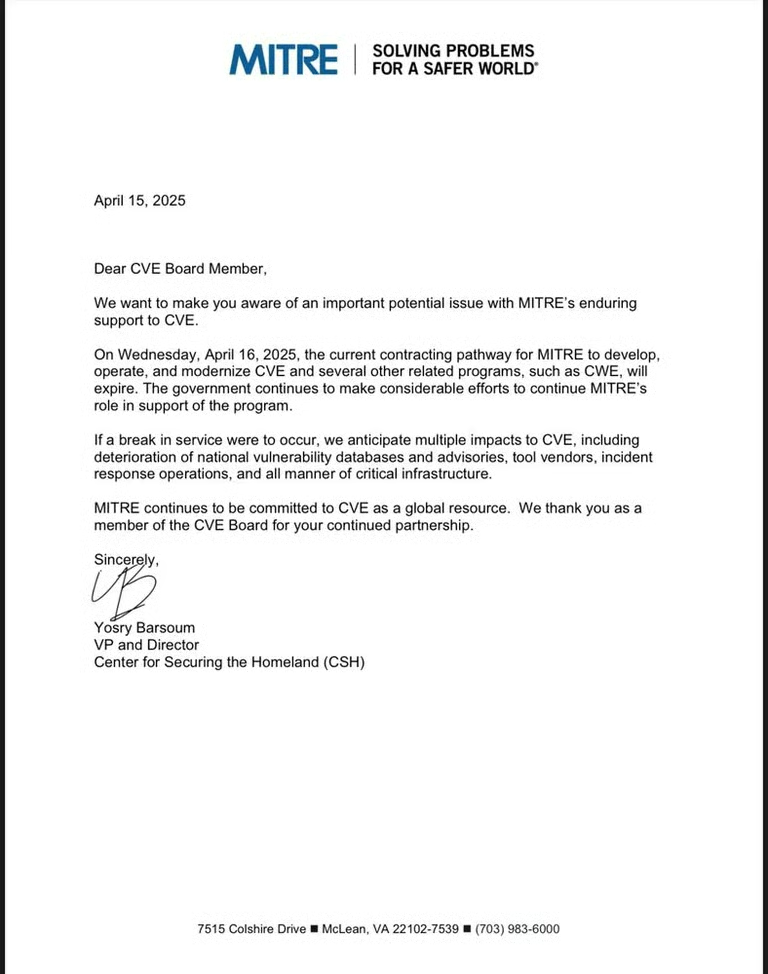
「2025年4月16日水曜日、MITREがCVEやCWEなど、その他いくつかの関連プログラムを開発、運用、近代化するための現在の契約経路が終了する」とBarsoum氏は記した。「サービスが中断すれば、国家の脆弱性データベースやアドバイザリ、ツールベンダー、インシデント対応業務、そしてあらゆる重要インフラに関わるCVEに、複数の影響が及び、状況が悪化すると予想している」
この警告はサイバーセキュリティ界に波紋を広げ、CISAの元長官Jen Easterly氏は、CVEを「現代のサイバーセキュリティにおける最も重要な柱の一つ」とLinkedInへの投稿で評した。
「CVEを失うことは、すべての図書館からカード式蔵書目録を一度に引き抜くようなものだ。攻撃者がその混乱を最大限に利用する一方で、防御側は混乱を整理することを余儀なくされる」とEasterly氏は記した。「サイバー脅威は国境で止まらず、防御も同じだ。CVEは、世界中で情報を共有し、対応を調整するために使われる共通言語である。それを失えば、誰もが手探りで対応することになる」
コミュニティが奔走、新財団を設立
停止への懸念が高まる中、CVE理事会のメンバーはバックアップ計画の策定に素早く動いた。理事会は水曜日、CVEプログラムの将来を確保し、単一の政府スポンサーへの依存を減らすことを目的とした新たな非営利団体、CVE Foundationを発表した。
「発足以来、CVEプログラムは米国政府が資金を提供する取り組みとして運営され、監督と管理は契約に基づいて行われてきた」と理事会はプレスリリースで述べた。「この体制はプログラムの成長を支えてきた一方、世界中で信頼されるリソースが単一の政府スポンサーに結び付いていることの持続可能性と中立性について、CVE理事会のメンバーの間で長年にわたる懸念も生じさせてきた」
財団の支援者たちは、CVEプログラムを政府による単独の監督からコミュニティ主導のモデルへ移行するための戦略を、過去1年にわたって策定してきたという。この動きは、「脆弱性管理エコシステムにおける単一障害点」をなくし、CVEを「世界で信頼される、コミュニティ主導の取り組み」として存続させることを目的としている。
間一髪の回避
1999年の開始以来、CVEプログラムは一般公開された脆弱性を27万4,000件以上カタログ化してきた。世界中のサイバーセキュリティツール、政府機関、ソフトウェアベンダー、インフラ防御担当者がこれを利用し、CVE IDを割り当て、セキュリティ上の欠陥を参照する標準的な方法を提供している。
Bugcrowd創業者のCasey Ellis氏はTechRepublicにメールで、CVEは「脆弱性管理、インシデント対応、重要インフラ保護の取り組みの大部分を支えている」と語った。同氏はサービスの中断について、「短期間のうちに国家安全保障上の問題へと発展する現実的な可能性がある」と付け加えた。
一方、欧州連合(EU)も独自の動きを見せている。欧州連合サイバーセキュリティ機関(ENISA)は最近立ち上げた独自の脆弱性データベース「EUVD」を通じて、「情報通信技術(ICT)製品およびサービスに影響する脆弱性について、信頼性の高いタイムリーな情報へのアクセスを提供し、サイバーセキュリティリスク管理の強化に貢献する」としている。