

















Alors que les cybercriminels continuent d’exploiter les e-mails — véritable pilier des communications professionnelles — à des fins d’hameçonnage et d’usurpation de domaine, le DMARC constitue une première ligne de défense essentielle.
Sans protections robustes, les attaquants peuvent usurper des domaines de confiance et tromper les employés, les clients et les partenaires. Le DMARC détecte et bloque les e-mails frauduleux avant qu’ils n’atteignent les boîtes de réception, renforçant ainsi la sécurité des e-mails de l’organisation.
Ce guide complet explique ce qu’est le DMARC, son fonctionnement, ses avantages et ses inconvénients, ainsi que les idées reçues les plus courantes à son sujet.
Qu’est-ce que le DMARC ?
Le Domain-based Message Authentication, Reporting, and Conformance (DMARC) est un protocole de sécurité des e-mails qui empêche l’usurpation des e-mails sortants. Il permet aux propriétaires de domaines de définir des règles précisant la manière dont les serveurs de messagerie destinataires doivent traiter les e-mails qui échouent aux contrôles d’authentification, afin de se protéger contre l’hameçonnage et d’autres menaces liées aux e-mails.
De grandes entreprises internationales telles que Microsoft, Google et Paypal utilisent le DMARC pour sécuriser leurs communications et préserver la confiance de leurs clients. En réduisant le risque d’usurpation d’identité et d’attaques par hameçonnage, le DMARC renforce la sécurité réseau.
Comment fonctionne le DMARC ?
Le DMARC protège les domaines contre les e-mails frauduleux en vérifiant les messages au moyen de deux protocoles essentiels : le Sender Policy Framework (SPF) et le DomainKeys Identified Message (DKIM).
Le SPF vérifie si le serveur qui envoie l’e-mail est autorisé à transmettre des messages vers un domaine donné, tandis que le DKIM ajoute une signature numérique confirmant que le message n’a pas été modifié pendant son acheminement.
Le DMARC va plus loin en vérifiant que l’adresse « From: » de l’e-mail correspond aux résultats des contrôles SPF et DKIM. Cette concordance est importante pour déterminer le traitement à appliquer aux e-mails qui échouent à l’authentification.
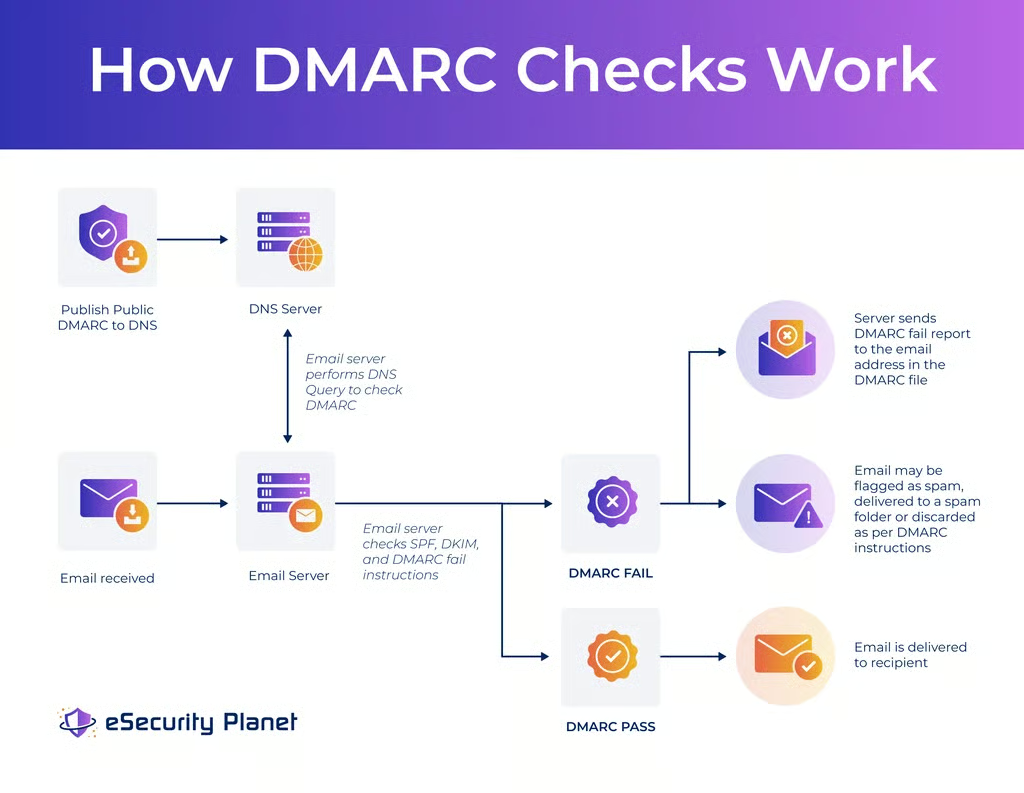
Règle DMARC
La première étape du processus DMARC consiste à configurer une règle DMARC, ajoutée à l’enregistrement DNS d’un domaine.
Cette règle définit la manière dont les serveurs destinataires doivent traiter les e-mails qui échouent aux contrôles SPF ou DKIM. Elle permet également l’alignement DMARC, qui vérifie la concordance entre le champ « From: » affiché dans l’e-mail et celui présent dans l’en-tête. Cela permet de contrer une technique d’usurpation courante, par laquelle l’attaquant modifie le champ « From: » pour se faire passer pour un expéditeur de confiance.
La règle précise également où envoyer les rapports de conformité et les rapports d’analyse forensique relatifs aux messages ayant échoué.
Enregistrement DMARC
Une fois la règle définie, elle est publiée dans l’enregistrement DMARC du domaine au sein du DNS. Sans enregistrement approprié, l’application de la règle et la génération de rapports sont impossibles. Ces informations étant publiques, les serveurs de messagerie peuvent les interroger pour vérifier les règles d’authentification du domaine.
Par exemple, le fichier DMARC.TXT de Microsoft se présente ainsi :
_dmarc.microsoft.com. 3600 IN TXT "v=DMARC1; p=none; pct=100; rua=mailto:d@rua.contoso.com;
ruf=mailto:d@ruf.contoso.com; fo=1"
Pour obtenir la liste complète des variables et options de l’enregistrement DMARC, consultez le guide de configuration du DMARC : comment mettre en œuvre une configuration DMARC de base.
Alignement DMARC
L’alignement est un élément central du protocole e-mail DMARC. Il consiste à comparer le domaine indiqué dans le champ « From: » du message à d’autres noms de domaine authentifiés lors des contrôles SPF et DKIM. Si le contrôle d’alignement SPF ou DKIM réussit, le test d’alignement DMARC est considéré comme réussi.
Le DMARC prend en charge l’alignement strict ou assoupli :
- Alignement strict : exige que les noms de domaine soient identiques.
- Alignement assoupli : autorise le « domaine organisationnel » de premier niveau à satisfaire à l’exigence de correspondance.
Application de la règle DMARC
Une fois l’alignement confirmé, le serveur de messagerie destinataire applique la règle DMARC figurant dans l’enregistrement DNS du domaine. Selon la règle configurée, le serveur prend l’une des mesures suivantes :
- p=reject : les e-mails sont rejetés et ne sont pas remis au destinataire.
- p=quarantine : les e-mails sont marqués comme suspects et envoyés dans le dossier des indésirables.
- p=none : aucune action n’est entreprise et l’e-mail est remis, même si le contrôle SPF ou DKIM échoue.
Rapports DMARC
Enfin, le DMARC génère des rapports agrégés et des rapports d’analyse forensique, permettant aux organisations de surveiller les échecs d’authentification et de détecter d’éventuelles attaques. Ces rapports sont disponibles dans des formats lisibles par machine, dont l’analyse peut nécessiter des outils de reporting DMARC tiers. Ils sont souvent envoyés sous forme de pièces jointes .zip ; l’adresse e-mail désignée doit donc prendre en charge ce type de fichier.
- Rapports DMARC agrégés : ils fournissent des données statistiques sur les e-mails prétendant provenir du domaine d’une organisation. Ces rapports XML présentent les résultats de l’authentification (réussite ou échec) et le traitement appliqué aux messages. Les rapports agrégés suivent les taux de délivrabilité, détectent les expéditeurs internes mal configurés et repèrent les tentatives d’usurpation.
- Rapports DMARC d’analyse forensique : ils fournissent des copies des e-mails qui échouent à l’authentification DMARC. Une organisation peut analyser ces e-mails pour résoudre ses problèmes d’authentification de domaine ou repérer des sites et domaines malveillants.
Avantages du DMARC
À la fin de l’année 2024, environ 20 % des 10 millions de domaines les plus importants avaient mis en œuvre le DMARC, ce qui montre que les organisations reconnaissent son intérêt pour renforcer la sécurité des e-mails. Le DMARC offre de nombreux avantages qui réduisent considérablement le risque de menaces liées aux e-mails, renforcent la confiance des clients et améliorent l’efficacité des communications par e-mail.
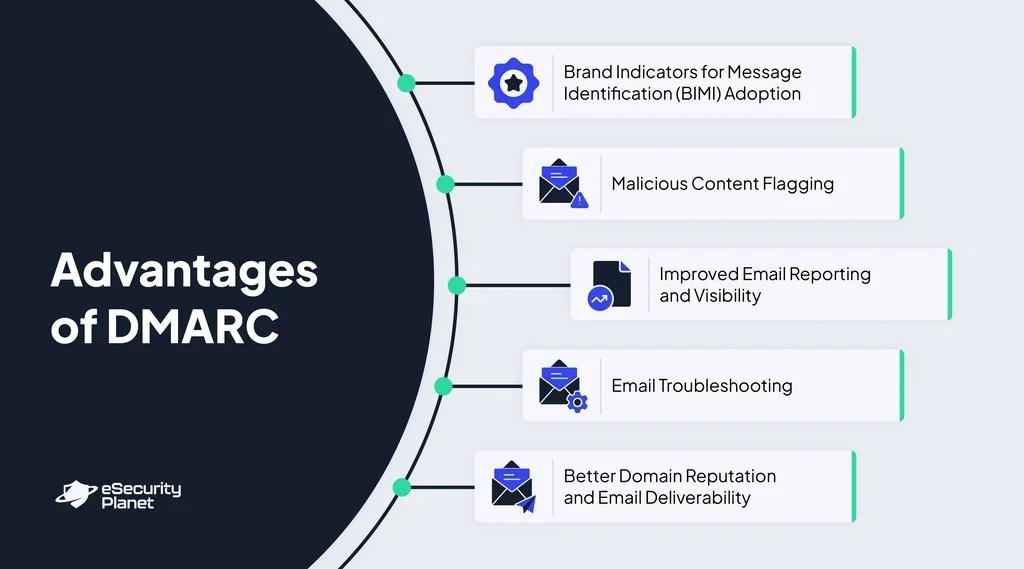
Brand Indicators for Message Identification (BIMI)
Les organisations qui déploient le DMARC peuvent adopter les Brand Indicators for Message Identification (BIMI), une norme qui permet d’afficher le logo d’une marque pour les e-mails authentifiés. De grands fournisseurs de messagerie tels que Yahoo! ou Gmail prennent en charge cette norme, améliorant ainsi la reconnaissance de la marque, la confiance et l’engagement des destinataires.
Signalement des contenus malveillants
Lorsqu’un e-mail échoue à l’authentification, le DMARC signale ce contenu et empêche sa remise, bloquant ainsi l’hameçonnage par compromission de messagerie professionnelle (BEC) et contrant les attaques par rançongiciel. Le signalement des contenus empêche également l’usurpation du nom d’une marque pour diffuser divers types de logiciels malveillants ou mener des activités malveillantes, protégeant ainsi sa réputation — en particulier pour les organisations très en vue, pour lesquelles l’usurpation peut avoir de graves conséquences.
Amélioration du reporting et de la visibilité des e-mails
Sans le protocole e-mail DMARC, les entreprises ont souvent du mal à comprendre pourquoi certains e-mails sont classés comme indésirables ou n’atteignent pas leurs destinataires. Les rapports détaillés du DMARC expliquent les rejets d’e-mails et mettent en évidence les raisons des échecs de remise.
Ces rapports révèlent également les tentatives d’usurpation de l’organisation et fournissent des informations sur les menaces potentielles. Les entreprises peuvent exploiter ces données pour prendre des mesures proactives afin d’améliorer les performances de leurs campagnes d’e-mailing et d’empêcher les usurpations par des tiers.
Résolution des problèmes liés aux e-mails
En plus d’indiquer aux organisations si leurs e-mails sont remis, les rapports DMARC fournissent des informations sur les problèmes potentiels de configuration des e-mails. En analysant ces rapports, les entreprises peuvent repérer les erreurs de configuration et affiner les paramètres d’authentification afin que leurs messages ne soient plus classés à tort comme indésirables.
Amélioration de la réputation du domaine et de la délivrabilité des e-mails
Le DMARC montre aux fournisseurs d’accès à Internet (FAI) qu’une organisation gère efficacement la sécurité de ses e-mails, ce qui renforce sa réputation. Une bonne réputation de domaine améliore la délivrabilité des e-mails, notamment pour les campagnes marketing. Certaines organisations font état d’une hausse de 5 à 10 % du taux de réussite des campagnes après l’application des règles DMARC relatives aux e-mails.
Inconvénients du DMARC
Bien que le DMARC renforce la sécurité des e-mails, il présente des difficultés qu’il faut résoudre pour maximiser son efficacité. Une mauvaise gestion de ces inconvénients limitera la capacité du DMARC à protéger les organisations et les exposera à des risques.
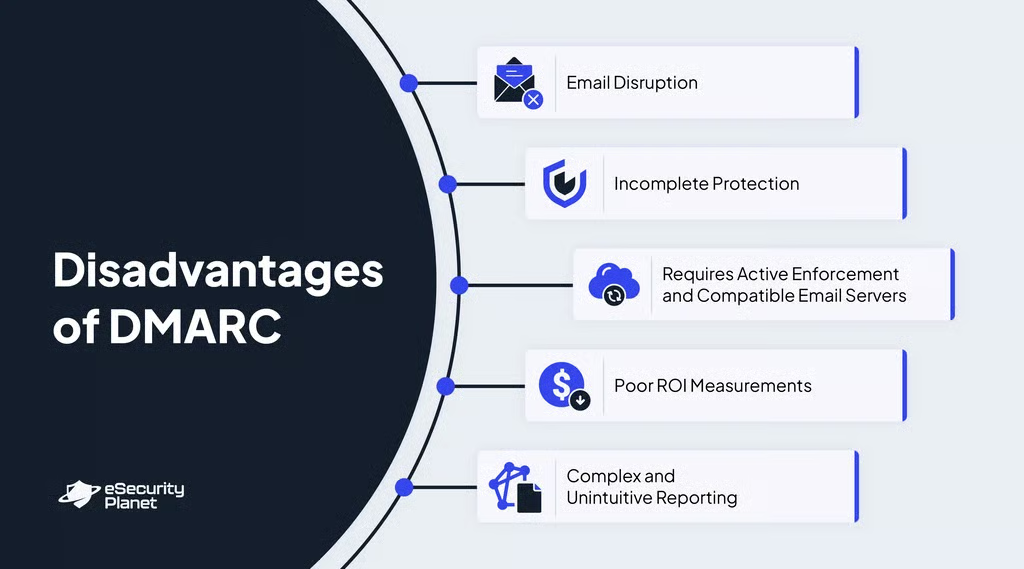
Perturbation des e-mails
La mise en œuvre réussie du DMARC nécessite des tests minutieux afin de prendre en compte toutes les sources d’e-mails légitimes. Une organisation qui applique une règle DMARC stricte sans identifier ces sources risque de bloquer et de perturber accidentellement des e-mails pourtant valides. Cela peut affecter les communications professionnelles et nécessiter une surveillance continue pour authentifier les e-mails légitimes.
Protection incomplète
Le DMARC empêche l’usurpation directe d’un domaine, mais ne protège pas contre toutes les menaces de cybersécurité, notamment les attaques utilisant des domaines similaires. Les cybercriminels peuvent enregistrer des domaines présentant de légères variations, par exemple en remplaçant « Amazon » par « Arnazon » ou « Amaz0n ». Les attaquants peuvent également configurer des enregistrements SPF, DKIM et DMRAC pour leurs domaines malveillants, permettant ainsi aux e-mails d’hameçonnage de passer les contrôles d’authentification.
Nécessite une application active et des serveurs de messagerie compatibles
Une application active et une configuration correcte des serveurs sont nécessaires au fonctionnement du DMARC. De nombreuses organisations choisissent la règle « p=none » afin d’éviter de perturber les e-mails légitimes pendant la mise au point de leur configuration. Toutefois, cette règle ne bloque pas les e-mails usurpés, ce qui laisse les organisations exposées.
En outre, les serveurs de messagerie doivent être configurés pour vérifier les enregistrements SPF, DKIM et DMARC. À défaut, les e-mails d’hameçonnage peuvent contourner les mesures de sécurité et rendre le DMARC inefficace.
Mesure du retour sur investissement difficile
Les avantages du DMARC, tels qu’une meilleure délivrabilité des e-mails et la protection de la marque, sont difficiles à quantifier. Bien qu’il contribue à réduire les attaques par hameçonnage, ses principaux bénéficiaires sont généralement des parties externes — comme les destinataires des e-mails — plutôt que l’organisation elle-même. Il est donc plus difficile pour les entreprises de justifier les coûts de déploiement et de surveillance du DMARC, car sa valeur directe peut ne pas être immédiatement claire ou tangible.
Reporting complexe et peu intuitif
Les rapports DMARC agrégés et d’analyse forensique sont conçus pour être traités par des machines, ce qui les rend difficiles à lire et à interpréter pour les humains. Des services tiers de reporting ou de surveillance DMARC sont nécessaires pour analyser ces rapports et en tirer des informations exploitables. Sans ces outils, la détection des expéditeurs non autorisés et la résolution des problèmes liés aux e-mails peuvent prendre beaucoup de temps.
Bonnes pratiques DMARC
Une mise en œuvre correcte du DMARC et une maintenance continue sont essentielles pour renforcer la sécurité des e-mails. Dans le cas contraire, des erreurs de configuration peuvent survenir, bloquant involontairement des e-mails légitimes ou créant des failles de protection permettant aux attaques par hameçonnage de réussir.
Il est important de suivre les bonnes pratiques afin que le DMARC renforce l’authentification des e-mails sans perturber les communications professionnelles. Les organisations peuvent ainsi empêcher les tentatives d’usurpation tout en maintenant un fonctionnement fluide de leur messagerie.
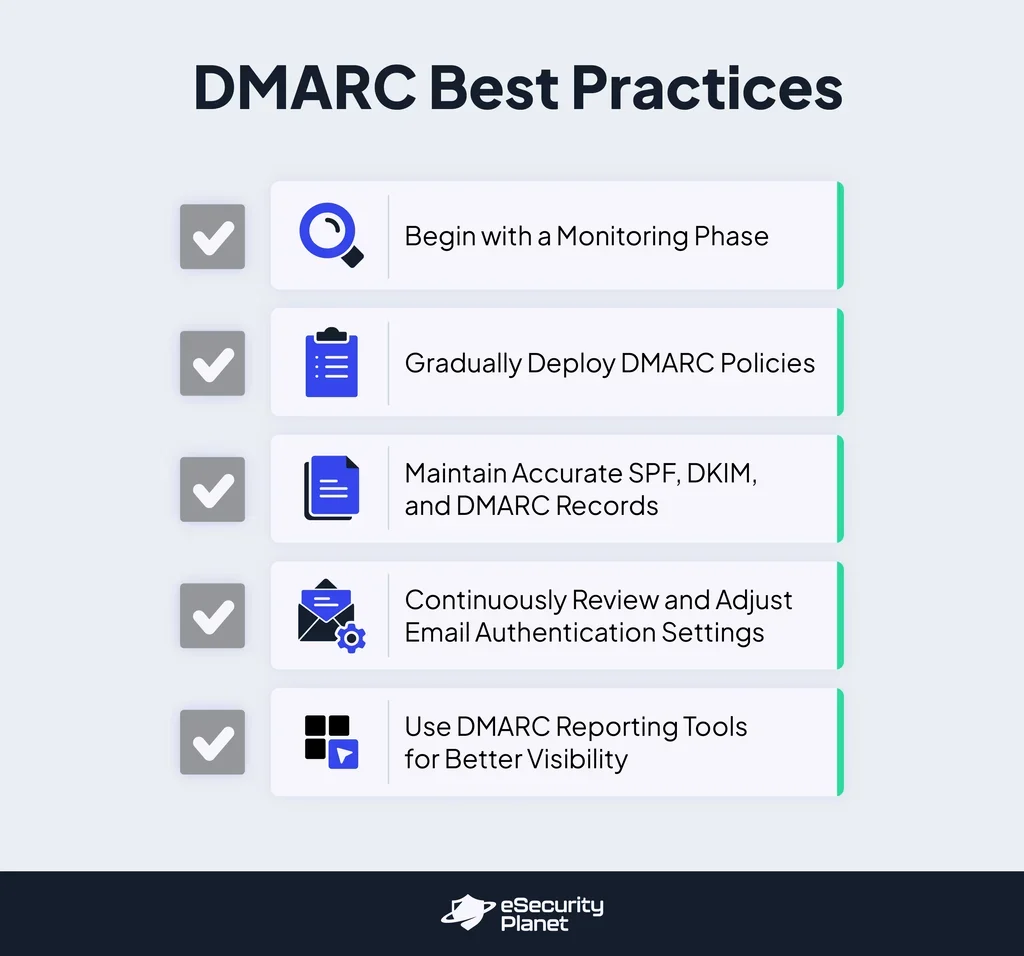
- Commencer par une phase de surveillance : administrer le DMARC trop rapidement peut causer des problèmes si les expéditeurs autorisés ne sont pas configurés avec précision. Les organisations devraient commencer par une règle « p=none » afin de recueillir les rapports d’authentification des e-mails sans affecter leur délivrabilité. Ces rapports permettent d’identifier les expéditeurs autorisés et non autorisés, et facilitent l’ajustement des paramètres avant de passer à une application plus stricte.
- Déployer progressivement les règles DMARC : les organisations devraient renforcer progressivement leur règle DMARC après avoir identifié les expéditeurs légitimes. Le passage de « p=none » à « p=quarantine » filtre les e-mails suspects au lieu de les bloquer immédiatement. Une fois confirmé que seuls les messages non autorisés sont concernés, la règle peut être définie sur « p=reject » afin d’empêcher la remise des e-mails d’hameçonnage.
- Tenir à jour des enregistrements SPF, DKIM et DMARC exacts : le SPF et le DKIM doivent être correctement configurés pour que le DMARC fonctionne comme prévu. Le SPF doit répertorier toutes les sources valides d’envoi d’e-mails et le DKIM doit être appliqué aux e-mails sortants. Des mises à jour sont également nécessaires lorsque les fournisseurs de messagerie ou les services tiers changent.
- Examiner et ajuster en continu les paramètres d’authentification des e-mails : les entreprises utilisent fréquemment de nouveaux outils pour le marketing, le support client et les communications internes, ce qui peut affecter l’authentification des e-mails. La vérification régulière des rapports DMARC aide à détecter les expéditeurs non autorisés et à s’assurer que les expéditeurs autorisés disposent des configurations appropriées.
- Utiliser des outils de reporting DMARC pour améliorer la visibilité : les rapports DMARC bruts peuvent être difficiles à interpréter sans outils spécialisés. Les services de surveillance DMARC aident les organisations à visualiser les données d’authentification, à identifier les tentatives d’usurpation et à réagir plus efficacement aux menaces de sécurité.
Idées reçues sur le DMARC
Certaines idées reçues sur le DMARC peuvent conduire à une mauvaise mise en œuvre ou compromettre la sécurité des e-mails. Il est essentiel que les organisations comprennent les véritables capacités et limites de ce protocole e-mail pour bénéficier de sa protection contre les attaques par hameçonnage et par usurpation.
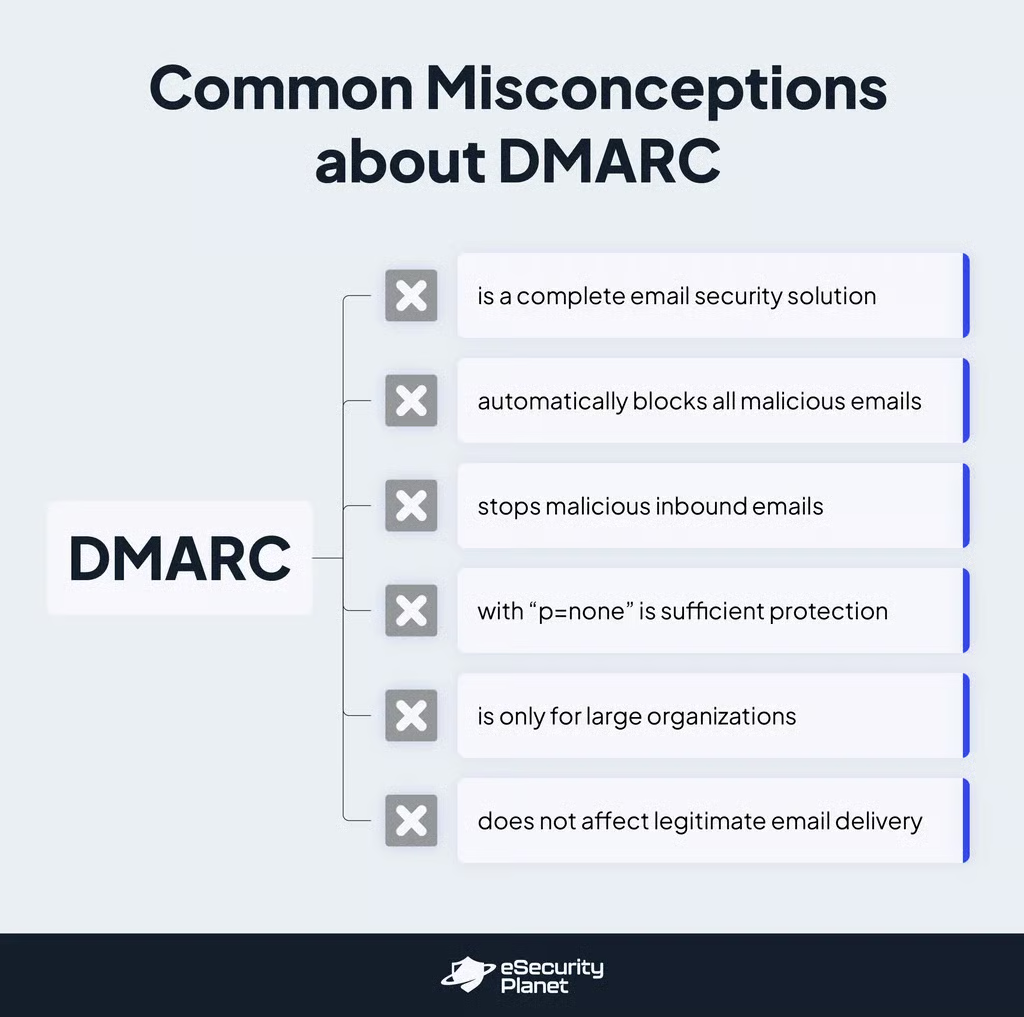
- Le DMARC est une solution complète de sécurité des e-mails : le DMARC n’est pas une solution autonome contre tous les risques liés à la sécurité des e-mails. Bien qu’il soit essentiel pour vérifier l’authenticité des e-mails au moyen de SPF et DKIM, il ne peut pas empêcher tous les types de menaces, comme les attaques utilisant des domaines similaires. Les organisations devraient utiliser le DMARC en complément d’autres mesures, telles que la veille sur les menaces, le filtrage des e-mails et même des logiciels de sécurité des e-mails afin de renforcer leur protection.
- Le DMARC bloque automatiquement tous les e-mails malveillants : le DMARC ne bloque pas automatiquement tous les e-mails malveillants. Il vérifie uniquement si un e-mail est conforme aux enregistrements SPF et DKIM, puis agit en fonction de la règle configurée. Même s’il peut rejeter ou mettre en quarantaine les messages non autorisés, les e-mails provenant de comptes compromis peuvent toujours être remis.
- Le DMARC bloque les e-mails entrants malveillants : une autre idée reçue courante consiste à penser que le DMARC peut bloquer tous les e-mails d’hameçonnage entrants. Il empêche les attaquants d’usurper votre domaine dans les e-mails sortants grâce à l’authentification. Le filtrage des messages entrants nuisibles repose sur les filtres antispam et les antivirus.
- Configurer le DMARC sur « p=none » suffit : configurer le DMARC sur « p=none » n’offre pas de protection active contre les e-mails usurpés : cette règle génère uniquement des rapports sans agir sur les messages ayant échoué. Pour bloquer efficacement les e-mails usurpés, les organisations devraient passer à « p=quarantine » ou « p=reject », qui signalent les e-mails suspects ou les rejettent complètement.
- Le DMARC est réservé aux grandes organisations : beaucoup pensent que seules les grandes entreprises ont besoin du DMARC, mais les organisations de toutes tailles sont exposées aux attaques par usurpation de domaine et par hameçonnage. En réalité, toute organisation disposant d’un domaine e-mail personnalisé devrait utiliser le DMARC pour empêcher les cybercriminels d’envoyer des e-mails frauduleux en son nom.
- Le DMARC n’affecte pas la remise des e-mails légitimes : Certains pensent que le DMARC n’interférera jamais avec les e-mails légitimes, mais une mauvaise configuration peut entraîner le rejet de messages valides ou leur classement comme spams. Une configuration appropriée et une surveillance continue sont essentielles pour garantir une remise fluide des e-mails.
DMARC : questions fréquemment posées (FAQ)
Tous les fournisseurs de services de messagerie prennent-ils en charge le DMARC ?
Malheureusement, non. Le fournisseur de services de messagerie doit configurer un domaine Return-Path personnalisé afin de recueillir les retours de non-remise séparément de l’adresse e-mail utilisée dans le champ « from ». Ce domaine Return-Path doit appartenir au même domaine de premier niveau que l’adresse « from », et certains fournisseurs ne prennent pas toujours cette option en charge.
Avez-vous besoin du DMARC pour vos e-mails ?
Oui. Le DMARC est indispensable à toute entreprise qui accorde de l’importance à la délivrabilité des e-mails, à la sécurité et à la réputation de sa marque, quelle que soit sa taille. Il est considéré comme une bonne pratique standard du secteur pour protéger votre marque, votre nom de domaine et votre réputation d’expéditeur, un élément essentiel pour la délivrabilité des e-mails.
En résumé : comprendre ce qu’est le DMARC pour la sécurité des e-mails
Les e-mails restent une cible privilégiée des cybercriminels, ce qui rend le DMARC plus important que jamais. Bien que ce protocole e-mail présente des difficultés auxquelles il faut remédier, son potentiel pour empêcher l’usurpation de domaine et faire passer la sécurité des e-mails à un niveau supérieur en fait un outil majeur pour toute organisation.
Une règle DMARC correctement configurée protège votre domaine et contribue à instaurer la confiance dans vos communications. À mesure que les attaquants élaborent de nouvelles tactiques, les organisations qui renforcent leur sécurité des e-mails seront mieux à même de préserver leur réputation et leur intégrité tout en protégeant leurs utilisateurs.
Découvrez comment renforcer votre défense contre les e-mails en consultant notre guide sur comment améliorer la sécurité des e-mails pour les entreprises.