

















サイバー犯罪者が、ビジネスコミュニケーションの基盤であるメールをフィッシングやドメインのなりすましに悪用し続けるなか、DMARCは重要な第一防衛線となっています。
強固な保護策がなければ、攻撃者は信頼されているドメインになりすまし、従業員や顧客、パートナーを欺くことができます。DMARCは不正なメールを検知して受信トレイに届く前にブロックし、組織のメールセキュリティ体制を強化します。
この包括的なガイドでは、DMARCの概要や仕組み、メリットとデメリット、よくある誤解について説明します。
DMARCとは?
Domain-based Message Authentication, Reporting, and Conformance(DMARC)は、送信メールのなりすましを防ぐメールセキュリティプロトコルです。ドメイン所有者は、認証チェックに失敗したメールを受信メールサーバーがどのように扱うべきかを指定するポリシーを設定でき、フィッシングなどのメールを利用した脅威から保護できます。
Microsoft、Google、Paypalなどのグローバル企業は、通信を保護し、顧客の信頼を維持するためにDMARCを利用しています。なりすましやフィッシング攻撃のリスクを低減することで、DMARCは全体的なネットワークセキュリティを高めます。
DMARCの仕組み
DMARCは、2つの重要なメールプロトコル、Sender Policy Framework(SPF)とDomainKeys Identified Message(DKIM)を通じてメッセージを検証し、不正なメールからドメインを保護します。
SPFは、メールを送信するサーバーが特定のドメイン宛てにメッセージを送信することを許可されているかを確認します。一方、DKIMはデジタル署名を付加し、転送中にメッセージが改ざんされていないことを確認します。
DMARCはさらに一歩進み、メールの「From:」アドレスがSPFとDKIMのチェック結果と一致していることを確認します。このアライメントは、認証に失敗したメールの扱いを決定するうえで重要です。
DMARCポリシー
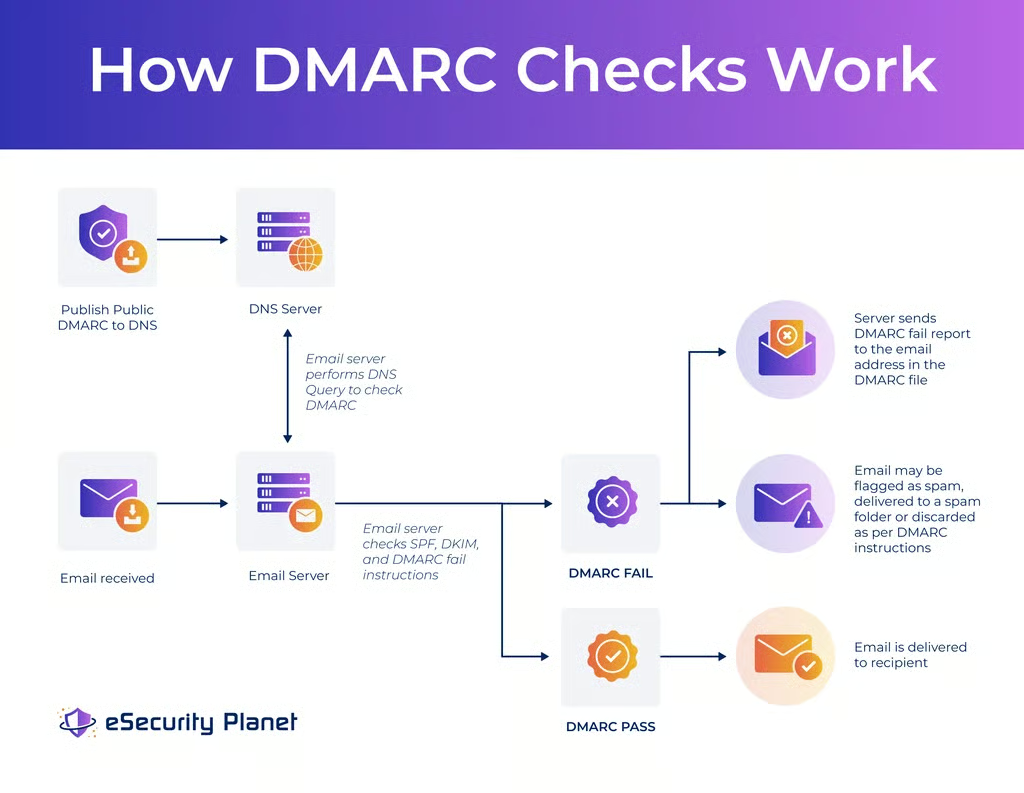
DMARCのプロセスの第一歩は、ドメインのDNSレコードに追加するDMARCポリシーを設定することです。
このポリシーでは、SPFまたはDKIMのチェックに失敗したメールを受信サーバーがどのように扱うかを定義します。また、メールに表示される「From:」フィールドとヘッダー内の「From:」フィールドを照合するDMARCアライメントも有効にします。これは、攻撃者が「From:」フィールドを変更して信頼できる送信者になりすます、一般的ななりすまし手法への対策となります。
さらに、認証に失敗したメッセージについて、コンプライアンスレポートやフォレンジックレポートの送信先も指定します。
DMARCレコード
ポリシーを定義したら、ドメインのDMARCレコードとしてDNSに公開します。適切なレコードがなければ、ポリシーの適用もレポートの作成もできません。この情報は公開されるため、メールサーバーは照会してドメインの認証ルールを確認できます。
例えば、MicrosoftのDMARC.TXTファイルは次のようになっています。
_dmarc.microsoft.com. 3600 IN TXT "v=DMARC1; p=none; pct=100; rua=mailto:d@rua.contoso.com;
ruf=mailto:d@ruf.contoso.com; fo=1"
DMARCレコードで使用できる変数とオプションの完全な一覧については、DMARCセットアップガイド:基本的なDMARC設定の実装方法をご覧ください。
DMARCアライメント
DMARCメールプロトコルの中核を成す要素がアライメントです。これは、メッセージの「From:」フィールドにあるドメインを、SPFおよびDKIMのチェックで認証された他のドメイン名と比較する仕組みです。SPFまたはDKIMのいずれかのアライメントチェックに合格すれば、DMARCアライメントテストにも合格します。
DMARCは、厳格なアライメントと緩和されたアライメントの両方に対応しています。
- 厳格なアライメント:ドメイン名が完全に一致している必要があります。
- 緩和されたアライメント:最上位の「組織ドメイン」が一致要件を満たせるようにします。
DMARCポリシーの適用
アライメントが確認されると、受信メールサーバーはドメインのDNSレコードにあるDMARCポリシーを適用します。ポリシーに応じて、サーバーは次のいずれかの処理を行います。
- p=reject:拒否されたメールは受信者に配信されません。
- p=quarantine:メールを不審なものとしてマークし、迷惑メールフォルダーに送ります。
- p=none:何も処理せず、SPFまたはDKIMに失敗していてもメールを配信します。
DMARCレポート
最後に、DMARCは集約レポートとフォレンジックレポートを生成し、組織が認証の失敗を監視して潜在的な攻撃を検知できるようにします。これらのレポートは機械可読形式で提供されるため、分析にはサードパーティー製のDMARCレポートツールが必要になる場合があります。多くの場合、.zip形式の添付ファイルとして送信されるため、指定したメールアドレスがこのファイル形式に対応している必要があります。
- DMARC集約レポート:組織のドメインから送信されたと主張するメールに関する統計データを提供します。これらのXMLレポートには、認証結果(合格/失敗)とメッセージの処理方法が示されます。集約レポートによって配信率を追跡し、社内送信元の設定ミスを検知し、なりすましの試みを発見できます。
- DMARCフォレンジックレポート:DMARC認証に失敗したメールのコピーを提供します。組織はこれらのメールを分析して、ドメイン認証の問題を解決したり、悪意のあるWebサイトやドメインを発見したりできます。
DMARCのメリット
2024年末時点で、上位1,000万ドメインの約20%がDMARCを導入しています。これは、組織がメールセキュリティの強化におけるDMARCの価値を認識していることを示しています。DMARCには、メールを利用した脅威のリスクを大幅に低減し、顧客の信頼を高め、メールコミュニケーションの有効性を向上させるさまざまなメリットがあります。
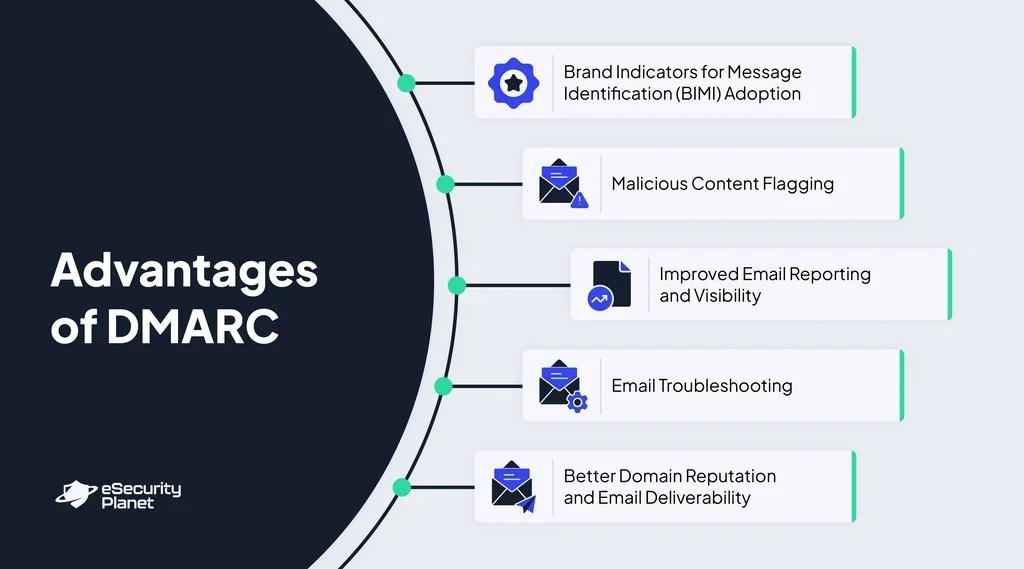
Brand Indicators for Message Identification(BIMI)
DMARCを導入する組織は、Brand Indicators for Message Identification(BIMI)を採用できます。これは、認証済みメールにブランドのロゴを表示できる標準規格です。Yahoo!やGmailなどの大手メールプロバイダーがこの標準規格に対応しており、メール受信者のブランド認知や信頼、エンゲージメントの向上につながります。
悪意のあるコンテンツの検知
メールが認証に失敗すると、DMARCはそのコンテンツにフラグを付けて配信を阻止し、ビジネスメール詐欺(BEC)によるフィッシングやランサムウェア攻撃を阻止します。コンテンツの検知は、ブランド名がなりすましに利用され、さまざまな種類のマルウェアを拡散したり悪意のある活動に使われたりすることも防ぎ、ブランドの評判を守ります。特に著名な組織では、なりすましが深刻な結果を招く可能性があります。
メールレポートと可視性の向上
DMARCメールプロトコルがなければ、企業は一部のメールが迷惑メールとしてマークされたり、受信者に届かなかったりする理由を把握するのに苦労します。DMARCの詳細なレポートは、メールが拒否されたことを説明し、メッセージが失敗した理由を明らかにします。
これらのレポートは、組織になりすまそうとする試みも明らかにし、潜在的な脅威に関する洞察を提供します。企業はこのデータを活用して、メールキャンペーンのパフォーマンスを高め、第三者によるなりすましを防ぐための先手を打った対策を講じられます。
メールのトラブルシューティング
DMARCレポートは、組織のメールが配信されたかどうかを知らせるだけでなく、メール設定に関する潜在的な問題も示します。企業はレポートを分析することで設定ミスを見つけ、認証設定を調整し、今後メッセージが誤って迷惑メールとしてマークされないようにできます。
ドメイン評価とメール到達率の向上
DMARCは、組織がメールセキュリティを適切に管理していることをインターネットサービスプロバイダー(ISP)に示し、評価を高めます。ドメインの評価が高いと、特にマーケティングキャンペーンでメール到達率が向上します。DMARCメールポリシーの適用後、キャンペーンの成功率が5~10%向上したと報告する組織もあります。
DMARCのデメリット
DMARCはメールセキュリティを強化する一方、その効果を最大限に引き出すには解決すべき課題もあります。こうしたデメリットへの対応を怠ると、組織を保護するDMARCの能力が制限され、リスクにさらされることになります。
メールの中断
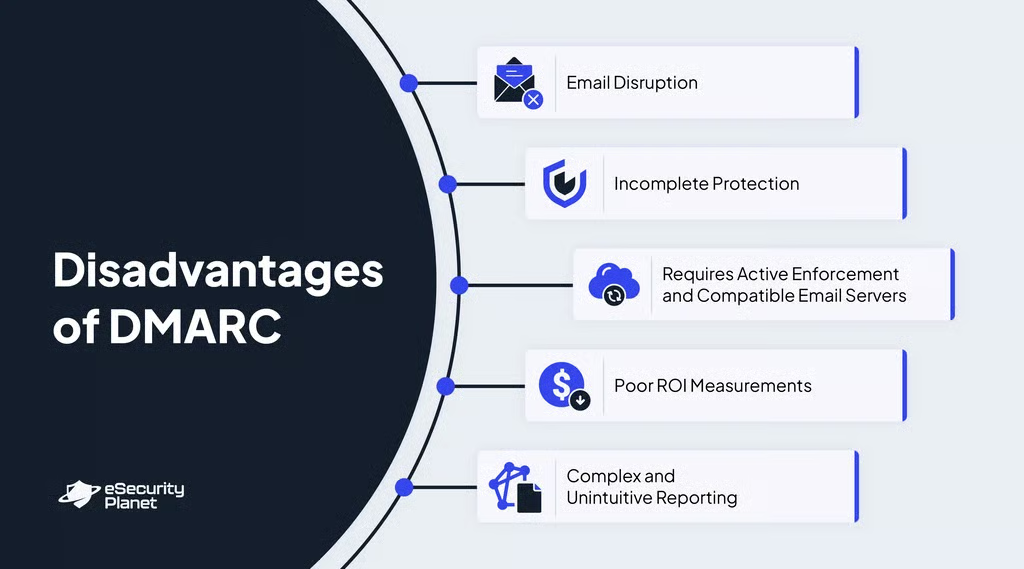
DMARCを適切に導入するには、正規のメール送信元をすべて把握するための慎重なテストが必要です。そうした送信元を特定せずに厳格なDMARCポリシーを適用すると、本来有効なメールまで誤ってブロックし、業務を妨げる可能性があります。これによりビジネスコミュニケーションに支障が生じ、正規のメールを認証するための継続的な監視が必要になります。
不完全な保護
DMARCは直接的なドメインのなりすましを防ぎますが、類似ドメイン攻撃など、すべてのサイバーセキュリティ上の脅威を防ぐわけではありません。サイバー犯罪者は、「Amazon」を「Arnazon」や「Amaz0n」に置き換えるなど、わずかに異なるドメインを登録できます。攻撃者は悪意のあるドメインにSPF、DKIM、DMRACレコードを設定し、フィッシングメールを認証チェックに通過させることも可能です。
積極的な適用と対応メールサーバーが必要
DMARCを機能させるには、積極的な適用と正しいサーバー設定が必要です。多くの組織は、設定を調整する間に正規のメールが中断されるのを避けるため、「p=none」ポリシーを選択します。しかし、このポリシーではなりすましメールをブロックできないため、組織は依然として危険にさらされます。
さらに、メールサーバーはSPF、DKIM、DMARCレコードをチェックするよう設定する必要があります。これを行わなければ、フィッシングメールがセキュリティ対策をすり抜け、DMARCが機能しなくなります。
ROIの測定が難しい
メール到達率の向上やブランド保護など、DMARCのメリットを定量化するのは困難です。フィッシング攻撃の減少には役立ちますが、主な受益者は通常、組織そのものではなくメール受信者などの外部関係者です。そのため、DMARCの導入や監視にかかるコストを正当化するのが難しくなります。直接的な価値がすぐには明確にならず、目に見えにくいためです。
複雑で分かりにくいレポート
DMARCの集約レポートとフォレンジックレポートは機械処理向けに設計されているため、人間が読んで解釈するのは困難です。レポートを分析して実行可能な洞察を得るには、サードパーティーのDMARCレポートまたは監視サービスが必要です。こうしたツールがなければ、不正な送信者の検知やメール問題のトラブルシューティングに時間がかかります。
DMARCのベストプラクティス
適切なDMARCの導入と継続的なメンテナンスは、メールセキュリティの強化に不可欠です。そうしなければ設定ミスが発生し、正規のメールを誤ってブロックしたり、フィッシング攻撃を許す保護の隙間が生じたりする可能性があります。
業務上のコミュニケーションを妨げずにDMARCによるメール認証を強化するには、ベストプラクティスに従うことが重要です。これにより、組織はスムーズなメール運用を維持しながら、なりすましの試みを防止できます。
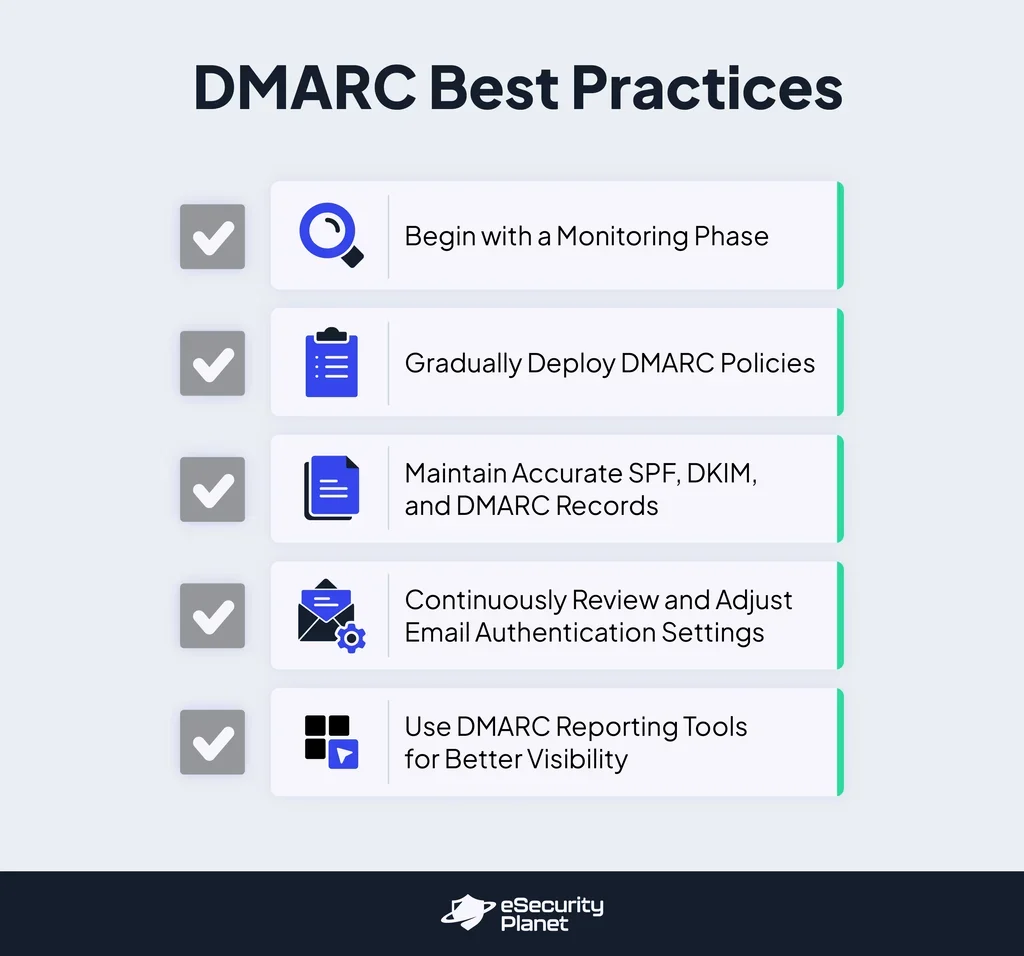
- 監視フェーズから始める:許可する送信者を正確に設定しないままDMARCを急いで導入すると、問題が発生する可能性があります。組織はまず「p=none」ポリシーから始め、配信に影響を与えずにメール認証レポートを収集すべきです。これらのレポートによって承認済みと未承認の送信者を把握でき、より厳格な適用に移行する前に設定を調整しやすくなります。
- DMARCポリシーを段階的に適用する:正規の送信者を特定したら、組織はDMARCポリシーを段階的に強化すべきです。「p=none」から「p=quarantine」に移行すると、不審なメールを完全にブロックするのではなく、フィルタリングできます。影響を受けているのが未承認メッセージだけだと確認できたら、ポリシーを「p=reject」に設定し、フィッシングメールの配信を止めます。
- SPF、DKIM、DMARCレコードを正確に維持する:DMARCを意図どおりに機能させるには、SPFとDKIMを正しく設定する必要があります。SPFには有効なメール送信元をすべて登録し、DKIMは送信メールに適用しなければなりません。メールプロバイダーやサードパーティーサービスが変更された場合は、設定の更新も必要です。
- メール認証設定を継続的に確認・調整する:企業はマーケティング、カスタマーサポート、社内コミュニケーションに新しいツールを頻繁に導入するため、メール認証に影響が及ぶ可能性があります。DMARCレポートを定期的に確認すれば、未承認の送信者を検知し、承認済みの送信者に正しい設定が施されていることを確認できます。
- 可視性を高めるためにDMARCレポートツールを使う:専用ツールがなければ、DMARCの生レポートを解釈するのは困難です。DMARC監視サービスを使うと、組織は認証データを可視化し、なりすましの試みを特定して、セキュリティ脅威により効率的に対応できます。
DMARCに関する誤解
DMARCに関する誤解は、誤った導入やメールセキュリティの低下につながる可能性があります。フィッシングやなりすまし攻撃から保護するには、このメールプロトコルの実際の能力と限界を理解することが不可欠です。
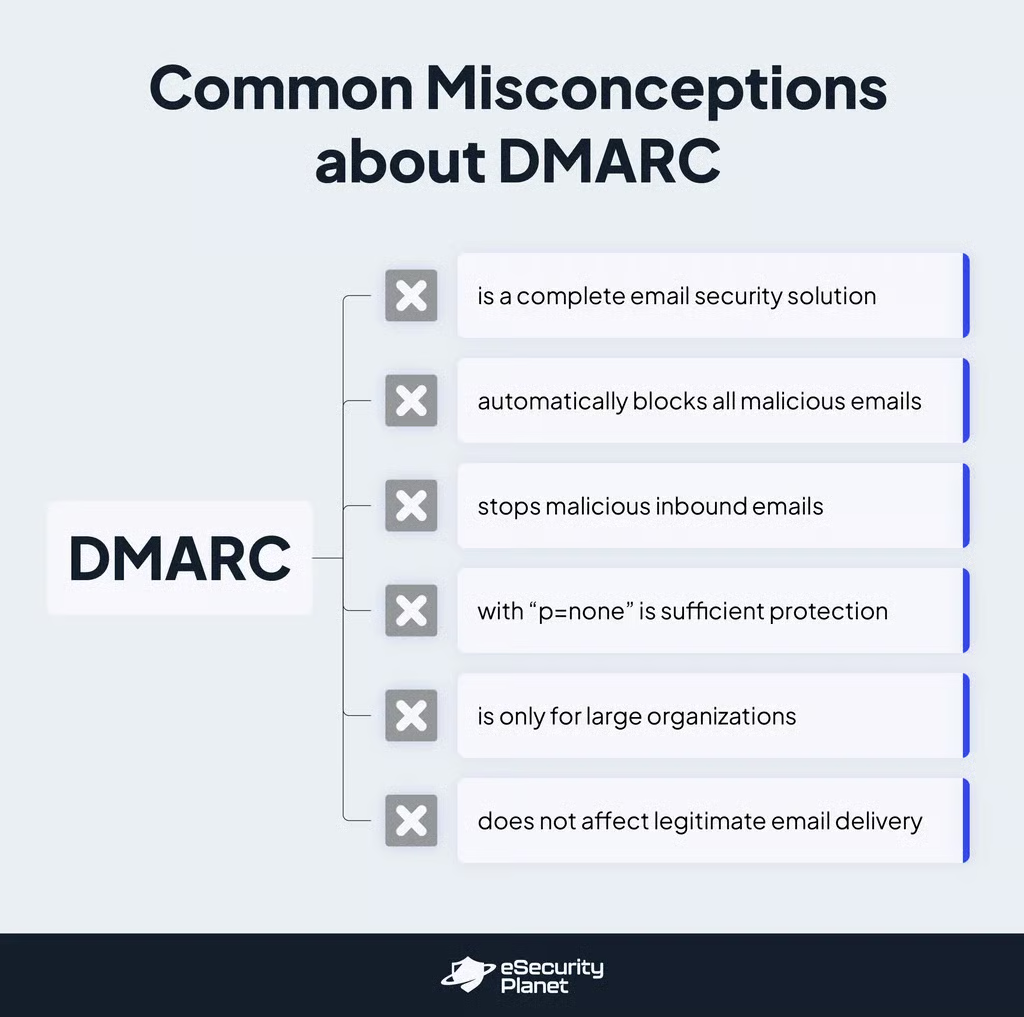
- DMARCは完全なメールセキュリティソリューションである:DMARCは すべてのメールセキュリティリスクに対応する単独のソリューションではありません。SPFとDKIMを通じたメールの真正性確認には重要ですが、類似ドメイン攻撃など、あらゆる種類の脅威を防ぐことはできません。組織は、脅威インテリジェンスやメールフィルタリング、さらにはメールセキュリティソフトウェアなど、他の対策とDMARCを組み合わせてメール保護を強化すべきです。
- DMARCは悪意のあるメールをすべて自動的にブロックする:DMARCは悪意のあるメールをすべて自動的にブロックするわけではありません。メールがSPFおよびDKIMレコードと一致しているかを確認し、設定されたポリシーに基づいて処理するだけです。未承認のメッセージを拒否または隔離することはできますが、侵害されたアカウントから送信されたメールは通過する可能性があります。
- DMARCは悪意のある受信メールを阻止する:DMARCが受信フィッシングメールをすべてブロックできるというのも、よくある誤解です。DMARCは認証によって、攻撃者が送信メールでユーザーのドメインになりすますのを防ぎます。有害な受信メッセージのフィルタリングには、迷惑メールフィルターやウイルス対策プログラムが必要です。
- DMARCを「p=none」に設定すれば十分である:DMARCを「p=none」に設定しても、なりすましメールを積極的に防御することはできません。失敗したメッセージに対して処理を行わず、レポートを生成するだけです。なりすましメールを効果的にブロックするには、組織は「p=quarantine」または「p=reject」に移行し、不審なメールにフラグを付けるか、完全に拒否する必要があります。
- DMARCは大規模組織だけのものである:DMARCが必要なのは大企業だけだと考える人も多いですが、規模を問わず、あらゆる企業がドメインのなりすましやフィッシング攻撃のリスクにさらされています。実際には、独自のメールドメインを持つすべての組織がDMARCを利用し、サイバー犯罪者が組織になりすまして不正なメールを送信するのを防ぐべきです。
- DMARCは正規のメール配信に影響しない:DMRACが正規のメールに影響を及ぼすことは決してないと考える人もいますが、設定を誤ると、有効なメッセージが拒否されたり、迷惑メールとして扱われたりする可能性があります。スムーズなメール配信を確保するには、適切な設定と継続的な監視が不可欠です。
DMARC:よくある質問(FAQ)
すべてのメールサービスプロバイダーがDMARCに対応していますか?
残念ながら、できません。メールサービスプロバイダーは、メールの「From」アドレスとは別にメールのバウンスを収集するため、カスタムのReturn-Pathドメインを設定する必要があります。このReturn-Pathドメインは、「From」アドレスと同じトップレベルドメインに属していなければならず、一部のベンダーはこのオプションに対応していません。
メールにDMARCは必要ですか?
はい。DMARCは、規模を問わず、メールの到達性、セキュリティ、ブランドの評判を重視するあらゆる企業に不可欠です。ブランドやドメイン名、送信者としての評判を保護するための業界標準のベストプラクティスとされており、これはメールの到達性において重要です。
結論:メールセキュリティにおけるDMARCとは何かを理解する
メールは依然としてサイバー犯罪者の主な標的であり、DMARCの重要性はこれまで以上に高まっています。このメールプロトコルには対処すべき課題があるものの、ドメインのなりすましを防ぎ、メールセキュリティを次のレベルへ引き上げる可能性を備えており、あらゆる組織にとって有力なツールです。
適切に設定されたDMARCポリシーは、ドメインを保護し、コミュニケーションへの信頼の構築に役立ちます。攻撃者が新たな手口を編み出す中、メールセキュリティを強化する組織は、ユーザーを保護しながら、自社の名称と完全性を守るための備えをより万全に整えられます。
メール防御を強化するには、企業のメールセキュリティを改善する方法を解説したガイドをご覧ください。