

















Da Cyberkriminelle E-Mails – das Rückgrat der geschäftlichen Kommunikation – weiterhin für Phishing und die Nachahmung von Domains missbrauchen, ist DMARC eine wichtige erste Verteidigungslinie.
Ohne robuste Schutzmaßnahmen können Angreifer vertrauenswürdige Domains fälschen und Mitarbeiter, Kunden und Partner täuschen. DMARC erkennt und blockiert betrügerische E-Mails, bevor sie Posteingänge erreichen, und stärkt damit die E-Mail-Sicherheitslage eines Unternehmens.
Dieser umfassende Leitfaden erklärt DMARC, seine Funktionsweise, seine Vor- und Nachteile sowie häufige Missverständnisse darüber.
Was ist DMARC?
Domain-based Message Authentication, Reporting, and Conformance (DMARC) ist ein E-Mail-Sicherheitsprotokoll, das verhindert, dass ausgehende E-Mails gefälscht werden. Es ermöglicht Domaininhabern, Richtlinien festzulegen, die bestimmen, wie empfangende Mailserver mit E-Mails umgehen sollen, die Authentifizierungsprüfungen nicht bestehen, und schützt so vor Phishing und anderen E-Mail-basierten Bedrohungen.
Globale Unternehmen wie Microsoft, Google und Paypal verwenden DMARC, um ihre Kommunikation zu schützen und das Vertrauen ihrer Kunden zu bewahren. Indem DMARC das Risiko von Identitätsmissbrauch und Phishing-Angriffen reduziert, stärkt es die allgemeine Netzwerksicherheit.
Wie funktioniert DMARC?
DMARC schützt Domains vor betrügerischen E-Mails, indem es Nachrichten über zwei wichtige E-Mail-Protokolle überprüft: Sender Policy Framework (SPF) und DomainKeys Identified Message (DKIM).
SPF prüft, ob der Server, der die E-Mail sendet, zum Versand von Nachrichten an eine bestimmte Domain berechtigt ist, während DKIM eine digitale Signatur hinzufügt, die bestätigt, dass die Nachricht während der Übertragung nicht verändert wurde.
DMARC geht noch einen Schritt weiter und stellt sicher, dass die „From:“-Adresse in der E-Mail mit den Ergebnissen der SPF- und DKIM-Prüfungen übereinstimmt. Diese Übereinstimmung ist entscheidend dafür, wie mit E-Mails umgegangen wird, die die Authentifizierung nicht bestehen.
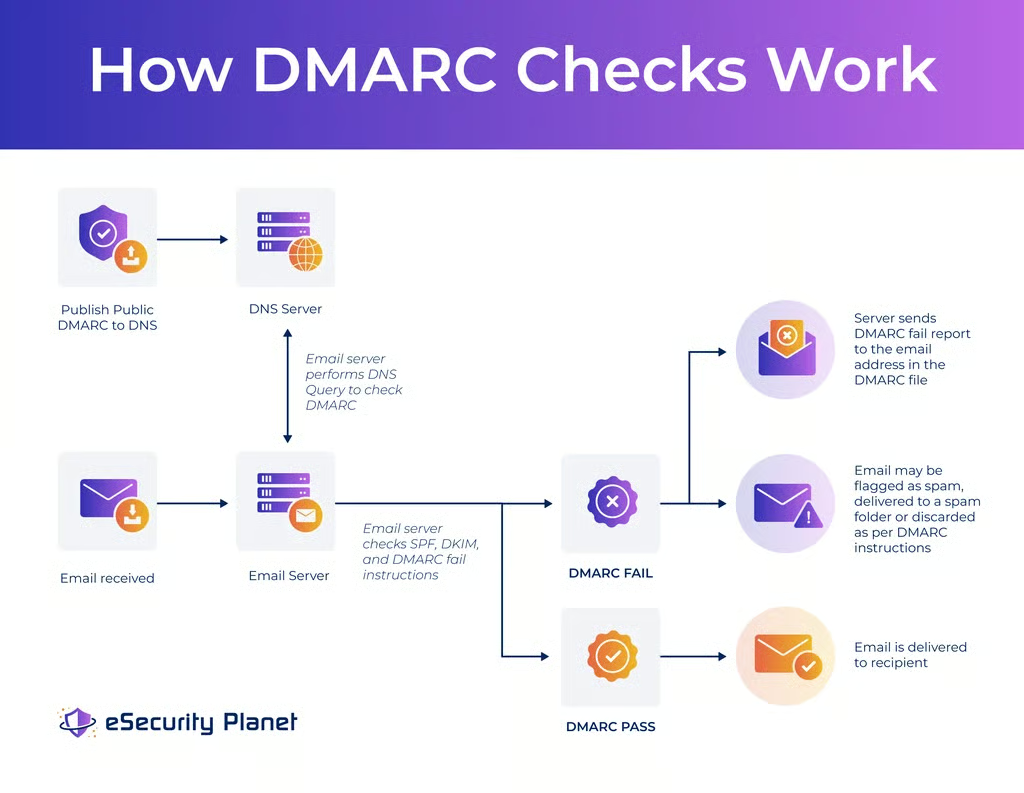
DMARC-Richtlinie
Der erste Schritt im DMARC-Prozess besteht darin, eine DMARC-Richtlinie einzurichten, die dem DNS-Eintrag einer Domain hinzugefügt wird.
Diese Richtlinie legt fest, wie empfangende Server mit E-Mails umgehen sollen, die SPF- oder DKIM-Prüfungen nicht bestehen. Sie ermöglicht außerdem das DMARC Alignment, bei dem das im E-Mail-Inhalt angezeigte „From:“-Feld mit dem „From:“-Feld im Header abgeglichen wird. Dadurch wird eine verbreitete Spoofing-Technik bekämpft, bei der der Angreifer das „From:“-Feld ändert, um einen vertrauenswürdigen Absender zu imitieren.
Die Richtlinie legt außerdem fest, wohin Konformitäts- und forensische Berichte über fehlgeschlagene Nachrichten gesendet werden sollen.
DMARC-Eintrag
Sobald die Richtlinie festgelegt ist, wird sie im DMARC-Eintrag der Domain innerhalb des DNS veröffentlicht. Ohne einen korrekten Eintrag sind die Durchsetzung der Richtlinie und die Berichterstattung nicht möglich. Diese Informationen sind öffentlich verfügbar, sodass Mailserver sie abfragen können, um die Authentifizierungsregeln der Domain zu prüfen.
Zum Beispiel liest sich Microsofts DMARC.TXT-Datei wie folgt:
_dmarc.microsoft.com. 3600 IN TXT "v=DMARC1; p=none; pct=100; rua=mailto:d@rua.contoso.com;
ruf=mailto:d@ruf.contoso.com; fo=1"
Eine vollständige Liste der Variablen und Optionen für den DMARC-Eintrag finden Sie im DMARC Setup Guide: How to Implement a Basic DMARC Setup.
DMARC Alignment
Ein Kernelement des DMARC-E-Mail-Protokolls ist das Alignment. Dabei wird die Domain im „From:“-Feld der Nachricht mit anderen authentifizierten Domainnamen aus den SPF- und DKIM-Prüfungen verglichen. Wenn die Alignment-Prüfung für SPF oder DKIM erfolgreich ist, besteht auch der DMARC-Alignment-Test.
DMARC unterstützt sowohl ein striktes als auch ein gelockertes Alignment:
- Striktes Alignment: Die Domainnamen müssen identisch sein.
- Gelockertes Alignment: Die übergeordnete „Organizational Domain“ erfüllt die Übereinstimmungsanforderung.
Durchsetzung der DMARC-Richtlinie
Nach Bestätigung des Alignments wendet der empfangende Mailserver die DMARC-Richtlinie im DNS-Eintrag der Domain an. Je nach Richtlinie führt der Server eine der folgenden Aktionen aus:
- p=reject: Abgewiesene E-Mails werden dem Empfänger nicht zugestellt.
- p=quarantine: Als verdächtig markierte E-Mails werden in den Spam-Ordner verschoben.
- p=none: Es wird keine Aktion ausgeführt, und die E-Mail wird unabhängig von einem SPF- oder DKIM-Fehler zugestellt.
DMARC-Berichte
Schließlich erstellt DMARC zusammenfassende und forensische Berichte, damit Unternehmen Authentifizierungsfehler überwachen und potenzielle Angriffe erkennen können. Diese Berichte liegen in maschinenlesbaren Formaten vor, für deren Auswertung möglicherweise DMARC-Berichtstools von Drittanbietern erforderlich sind. Sie werden häufig als .zip-Anhänge versendet, daher muss das angegebene E-Mail-Konto diesen Dateityp unterstützen.
- Zusammenfassende DMARC-Berichte: Sie liefern statistische Daten zu E-Mails, die vorgeben, von der Domain eines Unternehmens zu stammen. Diese XML-Berichte zeigen die Authentifizierungsergebnisse (bestanden/nicht bestanden) und wie mit den Nachrichten verfahren wurde. Zusammenfassende Berichte erfassen Zustellraten, erkennen falsch konfigurierte interne Absender und spüren Spoofing-Versuche auf.
- Forensische DMARC-Berichte: Diese Berichte enthalten Kopien von E-Mail-Nachrichten, die die DMARC-Authentifizierung nicht bestehen. Ein Unternehmen kann diese E-Mails analysieren, um Probleme bei der Domain-Authentifizierung zu beheben oder schädliche Websites und Domains zu erkennen.
Vorteile von DMARC
Ende 2024 hatten etwa 20 % der 10 Millionen meistgenutzten Domains DMARC implementiert, was zeigt, welchen Wert Unternehmen darin für die Stärkung der E-Mail-Sicherheit sehen. DMARC bietet eine Reihe von Vorteilen, die das Risiko E-Mail-basierter Bedrohungen deutlich reduzieren, das Kundenvertrauen stärken und die Wirksamkeit der E-Mail-Kommunikation erhöhen.
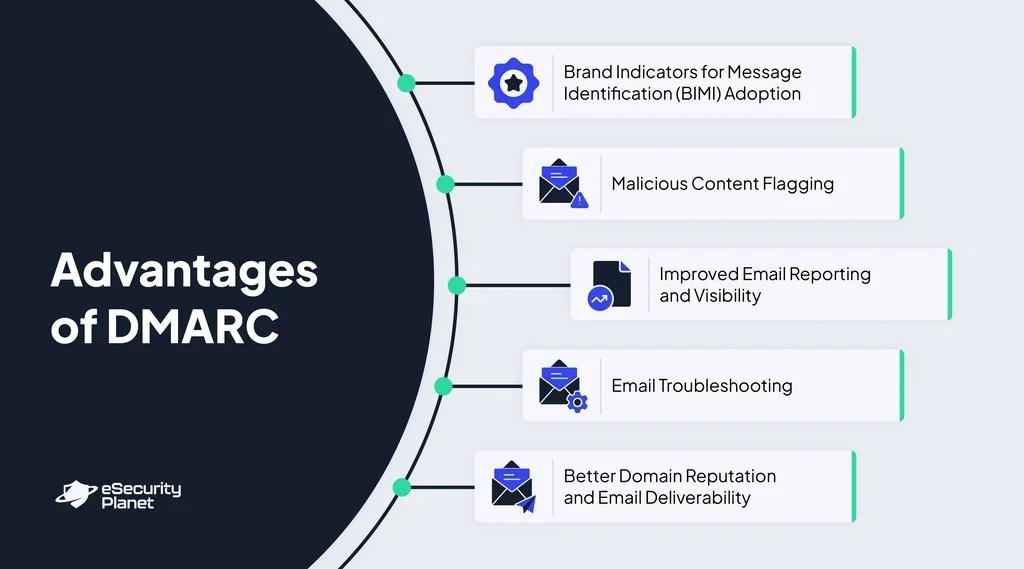
Brand Indicators for Message Identification (BIMI)
Unternehmen, die DMARC einsetzen, können Brand Indicators for Message Identification (BIMI) nutzen – einen Standard, der das Logo einer Marke bei authentifizierten E-Mails anzeigt. Große E-Mail-Anbieter wie Yahoo! oder Gmail unterstützen diesen Standard und verbessern damit Markenbekanntheit, Vertrauen und Interaktion bei E-Mail-Empfängern.
Kennzeichnung schädlicher Inhalte
Wenn eine E-Mail die Authentifizierung nicht besteht, kennzeichnet DMARC diesen Inhalt und verhindert seine Zustellung. Dadurch werden Phishing-Angriffe im Rahmen von Business Email Compromise (BEC) gestoppt und Ransomware-Angriffe vereitelt. Die Kennzeichnung von Inhalten verhindert außerdem, dass der Name einer Marke missbraucht wird, um verschiedene Arten von Malware zu verbreiten oder böswillige Aktivitäten durchzuführen. So wird der Ruf der Marke geschützt – insbesondere bei bekannten Unternehmen, bei denen eine Nachahmung schwerwiegende Folgen haben kann.
Verbesserte Berichterstattung und Transparenz bei E-Mails
Ohne das DMARC-E-Mail-Protokoll haben Unternehmen oft Schwierigkeiten zu verstehen, warum manche E-Mails als Spam markiert werden oder Empfänger nicht erreichen. Die detaillierten DMARC-Berichte erklären, warum E-Mails abgewiesen werden und weshalb Nachrichten fehlschlagen.
Diese Berichte zeigen außerdem Versuche, das Unternehmen zu imitieren, und liefern Einblicke in mögliche Bedrohungen. Unternehmen können diese Daten nutzen, um proaktiv die Leistung ihrer E-Mail-Kampagnen zu verbessern und die Nachahmung durch Dritte zu verhindern.
Fehlerbehebung bei E-Mails
DMARC-Berichte zeigen Unternehmen nicht nur, ob ihre E-Mails zugestellt werden, sondern geben auch Aufschluss über mögliche Probleme bei der E-Mail-Einrichtung. Durch die Analyse dieser Berichte können Unternehmen Fehlkonfigurationen erkennen und Authentifizierungseinstellungen optimieren, damit ihre Nachrichten künftig nicht versehentlich als Spam markiert werden.
Besserer Domain-Ruf und bessere E-Mail-Zustellbarkeit
DMARC zeigt Internetdienstanbietern (ISPs), dass ein Unternehmen seine E-Mail-Sicherheit wirksam verwaltet, und stärkt dadurch dessen Ruf. Ein guter Domain-Ruf verbessert die E-Mail-Zustellbarkeit, insbesondere bei Marketingkampagnen. Einige Unternehmen berichten von einer Steigerung des Kampagnenerfolgs um 5–10 % nach der Durchsetzung von DMARC-E-Mail-Richtlinien.
Nachteile von DMARC
DMARC stärkt zwar die E-Mail-Sicherheit, bringt aber Herausforderungen mit sich, die bewältigt werden müssen, um seine Wirksamkeit zu maximieren. Werden diese Nachteile nicht berücksichtigt, schränkt dies die Schutzwirkung von DMARC ein und macht Unternehmen weiterhin anfällig für Risiken.
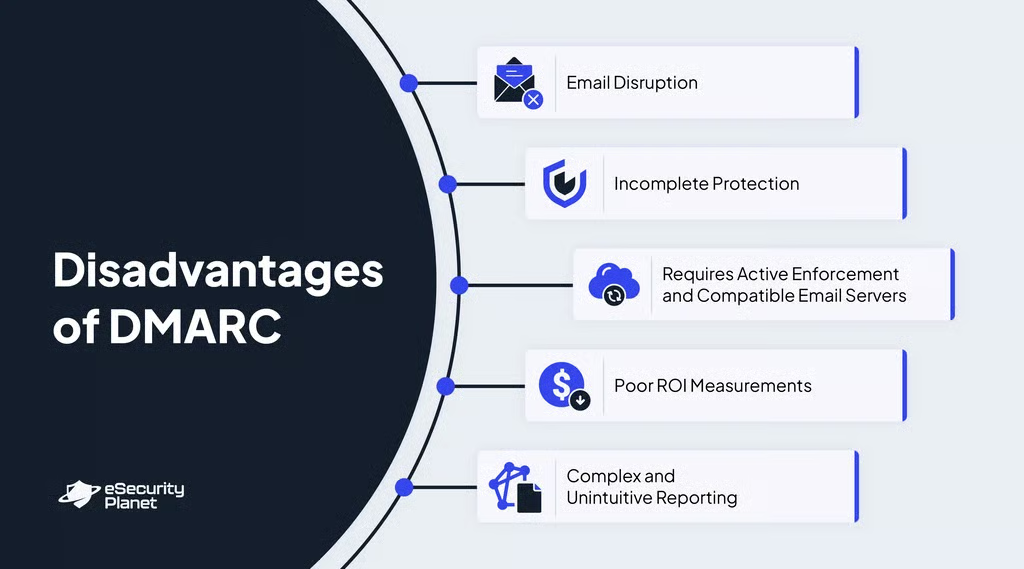
Unterbrechungen bei E-Mails
Eine erfolgreiche DMARC-Implementierung erfordert sorgfältige Tests, bei denen alle legitimen E-Mail-Quellen berücksichtigt werden. Ein Unternehmen, das eine strenge DMARC-Richtlinie durchsetzt, ohne diese Quellen zu identifizieren, kann versehentlich ansonsten gültige E-Mails blockieren und deren Zustellung unterbrechen. Dies kann die geschäftliche Kommunikation beeinträchtigen und eine laufende Überwachung zur Authentifizierung legitimer E-Mails erfordern.
Unvollständiger Schutz
DMARC verhindert direktes Domain-Spoofing, schützt aber nicht vor allen Cybersecurity-Bedrohungen, etwa Angriffen über ähnlich aussehende Domains. Cyberkriminelle können Domains mit geringfügigen Abweichungen registrieren, etwa indem sie „Amazon“ durch „Arnazon“ oder „Amaz0n“ ersetzen. Angreifer können außerdem SPF-, DKIM- und DMRAC-Einträge für ihre schädlichen Domains konfigurieren, sodass Phishing-E-Mails die Authentifizierungsprüfungen bestehen.
Erfordert aktive Durchsetzung und kompatible Mailserver
Damit DMARC funktioniert, sind eine aktive Durchsetzung und eine korrekte Serverkonfiguration erforderlich. Viele Unternehmen entscheiden sich für die Richtlinie „p=none“, um eine Unterbrechung legitimer E-Mails zu vermeiden, während sie ihre Einrichtung optimieren. Diese Richtlinie blockiert jedoch keine gefälschten E-Mails, sodass Unternehmen weiterhin gefährdet sind.
Außerdem müssen Mailserver so konfiguriert sein, dass sie SPF-, DKIM- und DMARC-Einträge prüfen. Andernfalls können Phishing-E-Mails Sicherheitsmaßnahmen umgehen und DMARC unwirksam machen.
Schwer messbarer ROI
Die Vorteile von DMARC, etwa eine bessere E-Mail-Zustellbarkeit und ein besserer Markenschutz, lassen sich nur schwer quantifizieren. Zwar trägt DMARC dazu bei, Phishing-Angriffe zu reduzieren, doch die Hauptnutznießer sind meist externe Parteien – etwa E-Mail-Empfänger – und nicht das Unternehmen selbst. Dadurch fällt es Unternehmen schwerer, die Kosten für Einführung und Überwachung von DMARC zu rechtfertigen, da der unmittelbare Wert möglicherweise nicht sofort klar oder greifbar ist.
Komplexe und unintuitive Berichte
Zusammenfassende und forensische DMARC-Berichte sind für die maschinelle Verarbeitung konzipiert und daher für Menschen schwer zu lesen und zu interpretieren. Für die Analyse dieser Berichte und die Gewinnung verwertbarer Erkenntnisse sind DMARC-Berichts- oder Überwachungsdienste von Drittanbietern erforderlich. Ohne diese Tools kann es zeitaufwendig sein, nicht autorisierte Absender zu erkennen und E-Mail-Probleme zu beheben.
Best Practices für DMARC
Die korrekte Implementierung von DMARC und die laufende Wartung sind für eine stärkere E-Mail-Sicherheit unerlässlich. Andernfalls können Fehlkonfigurationen entstehen, die versehentlich legitime E-Mails blockieren oder Schutzlücken schaffen, durch die Phishing-Angriffe erfolgreich sind.
Es ist wichtig, Best Practices zu befolgen, damit DMARC die E-Mail-Authentifizierung stärkt, ohne die geschäftliche Kommunikation zu beeinträchtigen. So können Unternehmen Spoofing-Versuche verhindern und gleichzeitig einen reibungslosen E-Mail-Betrieb aufrechterhalten.
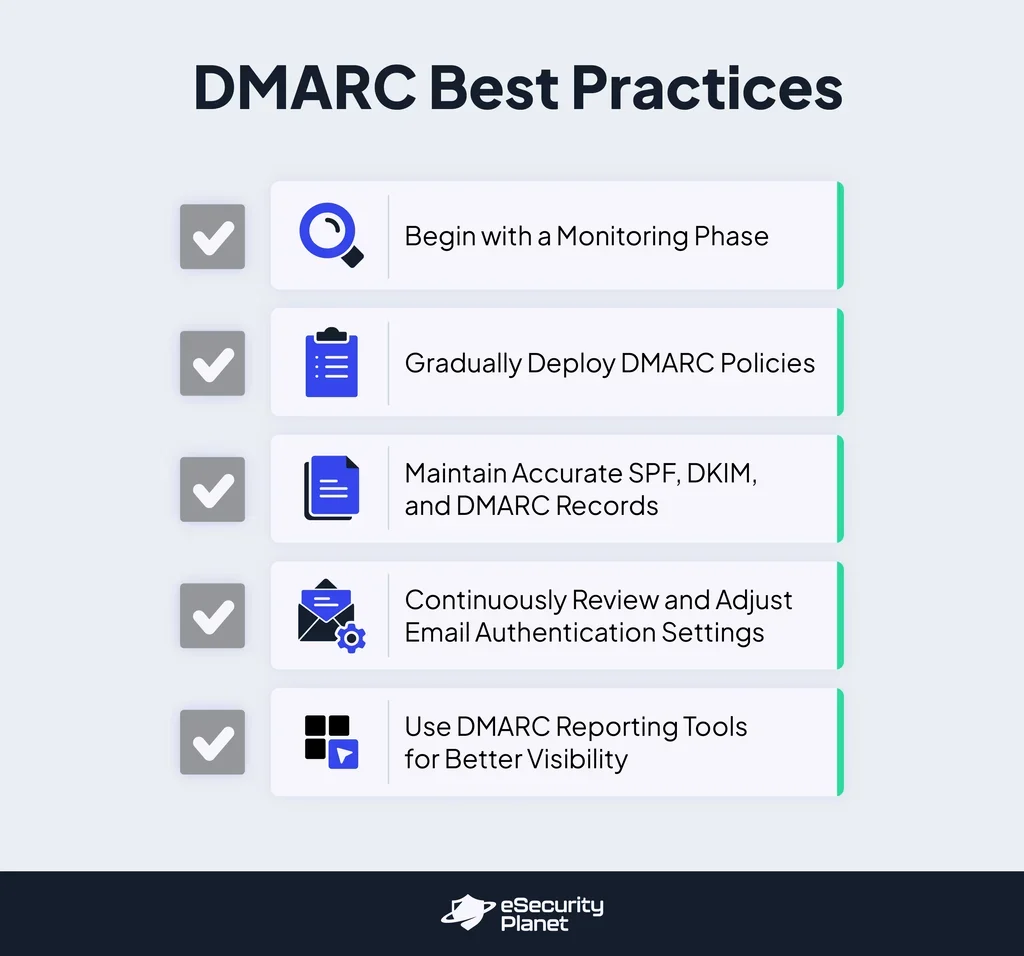
- Mit einer Überwachungsphase beginnen: Eine zu schnelle Einführung von DMARC kann Probleme verursachen, wenn zulässige Absender nicht korrekt konfiguriert sind. Unternehmen sollten mit einer Richtlinie „p=none“ beginnen, um Berichte zur E-Mail-Authentifizierung zu sammeln, ohne die Zustellung zu beeinträchtigen. Diese Berichte helfen dabei, autorisierte und nicht autorisierte Absender aufzudecken, sodass Einstellungen vor einer strengeren Durchsetzung leichter angepasst werden können.
- DMARC-Richtlinien schrittweise einführen: Unternehmen sollten ihre DMARC-Richtlinie nach der Identifizierung legitimer Absender schrittweise verschärfen. Der Wechsel von „p=none“ zu „p=quarantine“ filtert verdächtige E-Mails, anstatt sie sofort zu blockieren. Sobald bestätigt ist, dass nur nicht autorisierte Nachrichten betroffen sind, kann die Richtlinie auf „p=reject“ gesetzt werden, um die Zustellung von Phishing-E-Mails zu verhindern.
- Korrekte SPF-, DKIM- und DMARC-Einträge pflegen: SPF und DKIM müssen korrekt konfiguriert sein, damit DMARC wie vorgesehen funktioniert. SPF sollte alle gültigen Quellen für den E-Mail-Versand aufführen, und DKIM muss auf ausgehende E-Mails angewendet werden. Auch bei Änderungen an E-Mail-Anbietern oder Diensten von Drittanbietern sind Aktualisierungen erforderlich.
- E-Mail-Authentifizierungseinstellungen fortlaufend überprüfen und anpassen: Unternehmen setzen häufig neue Tools für Marketing, Kundensupport und interne Kommunikation ein, die sich auf die E-Mail-Authentifizierung auswirken können. Eine regelmäßige Prüfung der DMARC-Berichte hilft, nicht autorisierte Absender zu erkennen und zu überprüfen, ob autorisierte Absender korrekt konfiguriert sind.
- DMARC-Berichtstools für mehr Transparenz einsetzen: Ohne spezialisierte Tools können DMARC-Rohberichte schwer zu interpretieren sein. DMARC-Überwachungsdienste helfen Unternehmen dabei, Authentifizierungsdaten zu visualisieren, Spoofing-Versuche zu lokalisieren und effizienter auf Sicherheitsbedrohungen zu reagieren.
Missverständnisse über DMARC
Einige Missverständnisse über DMARC können zu einer fehlerhaften Implementierung führen oder die E-Mail-Sicherheit beeinträchtigen. Für Unternehmen ist es entscheidend, die tatsächlichen Möglichkeiten und Grenzen dieses E-Mail-Protokolls zu verstehen, um von seinem Schutz vor Phishing- und Spoofing-Angriffen zu profitieren.
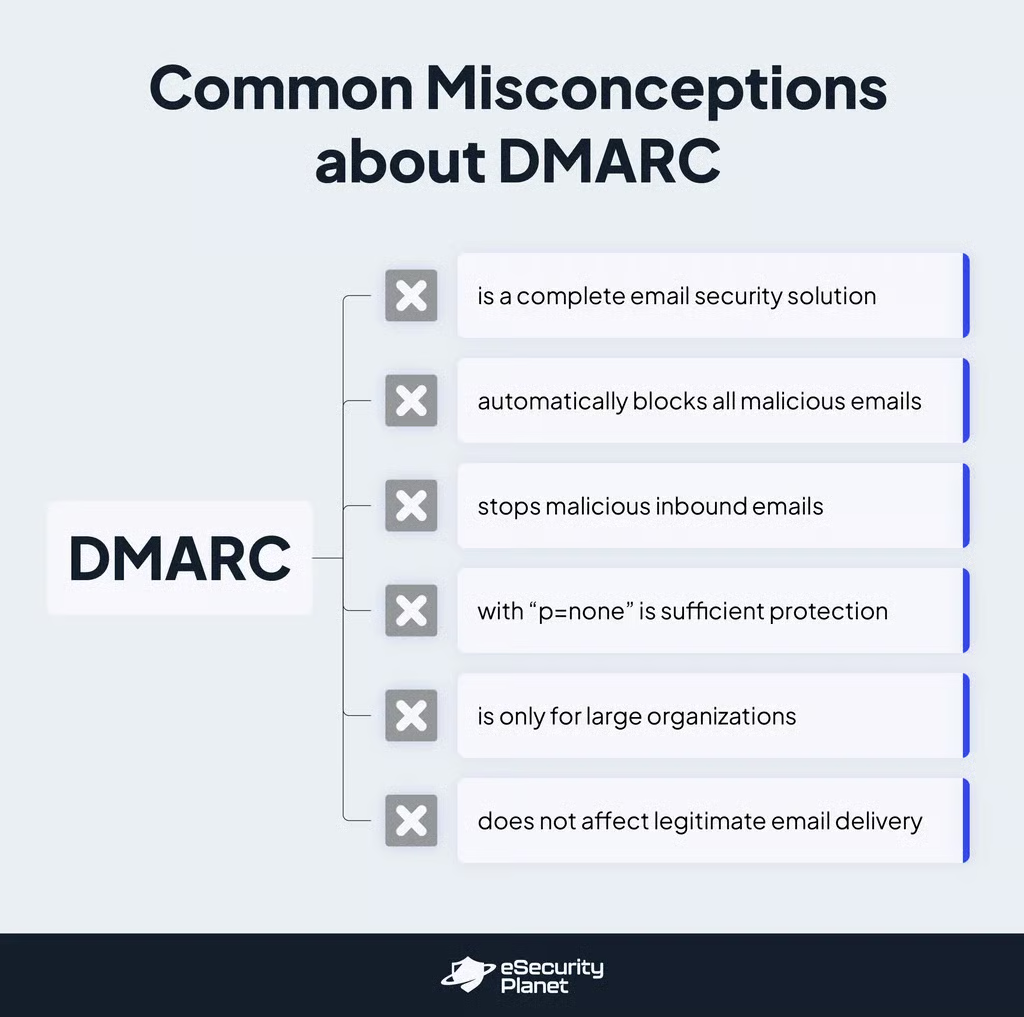
- DMARC ist eine vollständige E-Mail-Sicherheitslösung: DMARC ist keine eigenständige Lösung für alle E-Mail-Sicherheitsrisiken. Zwar ist DMARC entscheidend für die Überprüfung der Echtheit von E-Mails über SPF und DKIM, doch es kann nicht alle Arten von Bedrohungen verhindern, etwa Angriffe über ähnlich aussehende Domains. Unternehmen sollten DMARC zusammen mit anderen Maßnahmen wie Bedrohungsanalysen, E-Mail-Filterung und sogar E-Mail-Sicherheitssoftware einsetzen, um den E-Mail-Schutz zu verstärken.
- DMARC blockiert automatisch alle schädlichen E-Mails: DMARC blockiert nicht automatisch alle schädlichen E-Mails. Es überprüft lediglich, ob eine E-Mail mit den SPF- und DKIM-Einträgen übereinstimmt, und ergreift auf Grundlage der konfigurierten Richtlinie Maßnahmen. Auch wenn nicht autorisierte Nachrichten abgewiesen oder unter Quarantäne gestellt werden können, können E-Mails aus kompromittierten Konten weiterhin zugestellt werden.
- DMARC stoppt schädliche eingehende E-Mails: Ein weiteres verbreitetes Missverständnis ist, dass DMARC alle eingehenden Phishing-E-Mails blockieren kann. Durch Authentifizierung verhindert DMARC, dass Angreifer Ihre Domain in ausgehenden E-Mails imitieren. Die Filterung schädlicher eingehender Nachrichten erfolgt über Spamfilter und Antivirenprogramme.
- Das Setzen von DMARC auf „p=none“ reicht aus: Das Setzen von DMARC auf „p=none“ schützt nicht aktiv vor gefälschten E-Mails – es erstellt lediglich Berichte, ohne Maßnahmen gegen fehlgeschlagene Nachrichten zu ergreifen. Um gefälschte E-Mails wirksam zu blockieren, sollten Unternehmen auf „p=quarantine“ oder „p=reject“ umstellen. Dadurch werden verdächtige E-Mails entweder markiert oder vollständig abgewiesen.
- DMARC ist nur für große Unternehmen gedacht: Viele gehen davon aus, dass nur große Unternehmen DMARC benötigen, doch Unternehmen jeder Größe sind dem Risiko von Domain-Spoofing und Phishing-Angriffen ausgesetzt. Tatsächlich sollte jede Organisation mit einer eigenen E-Mail-Domain DMARC einsetzen, um Cyberkriminelle daran zu hindern, in ihrem Namen betrügerische E-Mails zu versenden.
- DMARC beeinträchtigt die Zustellung legitimer E-Mails nicht: Manche glauben, dass DMARC niemals in die Zustellung legitimer E-Mails eingreift, doch eine fehlerhafte Konfiguration kann dazu führen, dass gültige Nachrichten abgewiesen oder als Spam markiert werden. Eine korrekte Einrichtung und fortlaufende Überwachung sind entscheidend, um eine reibungslose E-Mail-Zustellung sicherzustellen.
DMARC: Häufig gestellte Fragen (FAQs)
Unterstützen alle E-Mail-Dienstanbieter DMARC?
Leider nein. Der E-Mail-Dienstanbieter muss eine benutzerdefinierte Return-Path-Domain einrichten, um unzustellbare E-Mails getrennt von der E-Mail-Adresse im „From“-Feld zu erfassen. Diese Return-Path-Domain muss sich in derselben Top-Level-Domain wie die „From“-Adresse befinden, und manche Anbieter unterstützen diese Option nicht immer.
Benötigen Sie DMARC für E-Mails?
Ja. DMARC ist für jedes Unternehmen unverzichtbar, dem E-Mail-Zustellbarkeit, Sicherheit und Markenreputation wichtig sind – unabhängig von seiner Größe. DMARC gilt als Best Practice nach Industriestandard, um die eigene Marke, den Domainnamen und den Absender-Ruf zu schützen, der für die E-Mail-Zustellbarkeit entscheidend ist.
Fazit: Was DMARC für die E-Mail-Sicherheit bedeutet
E-Mails bleiben ein bevorzugtes Ziel von Cyberkriminellen, wodurch DMARC wichtiger denn je ist. Obwohl dieses E-Mail-Protokoll einige Herausforderungen mit sich bringt, macht sein Potenzial, Domain-Spoofing zu verhindern und die E-Mail-Sicherheit auf ein neues Niveau zu heben, es zu einem wichtigen Werkzeug für jede Organisation.
Eine korrekt konfigurierte DMARC-Richtlinie schützt Ihre Domain und trägt dazu bei, Vertrauen in Ihre Kommunikation aufzubauen. Da Angreifer neue Taktiken entwickeln, sind Unternehmen, die ihre E-Mail-Sicherheit stärken, besser gerüstet, ihren guten Ruf und ihre Integrität zu wahren und gleichzeitig ihre Nutzer zu schützen.
Erfahren Sie, wie Sie Ihre E-Mail-Abwehr stärken können, indem Sie unseren Leitfaden dazu lesen, wie Sie die E-Mail-Sicherheit in Unternehmen verbessern.