

















「TheHatman」を名乗るサイバー犯罪者が、McDonald’s、Vodafone、Tata Consultancy Servicesなど大手企業のMicrosoft Entra ID環境から取得した従業員名簿の記録360万件超を販売していると主張している。
この販売者は7月31日から8月中旬にかけて、DarkForum、PwnForums、BreachForumsStなどのサイバー犯罪フォーラムで盗まれたデータベースの広告を掲載し始めた。
個別のデータセットとして最大のものは、McDonald’s Corporationの記録170万件超を暴露するとされ、「侵害された認証情報を使い、Azureテナントから直接ダウンロードした社内従業員データ」として宣伝されている。
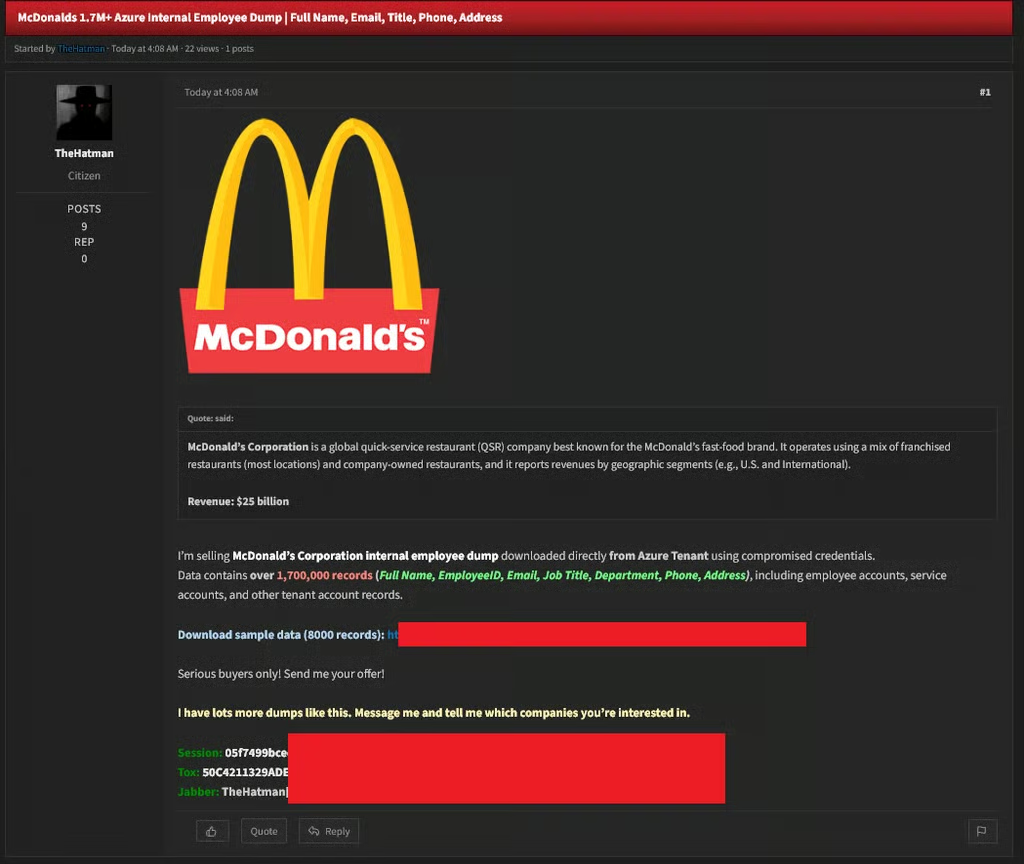
そのほかの主な企業向け掲載情報は以下の通りだ。
- Tata Consultancy Services(TCS):約80万件
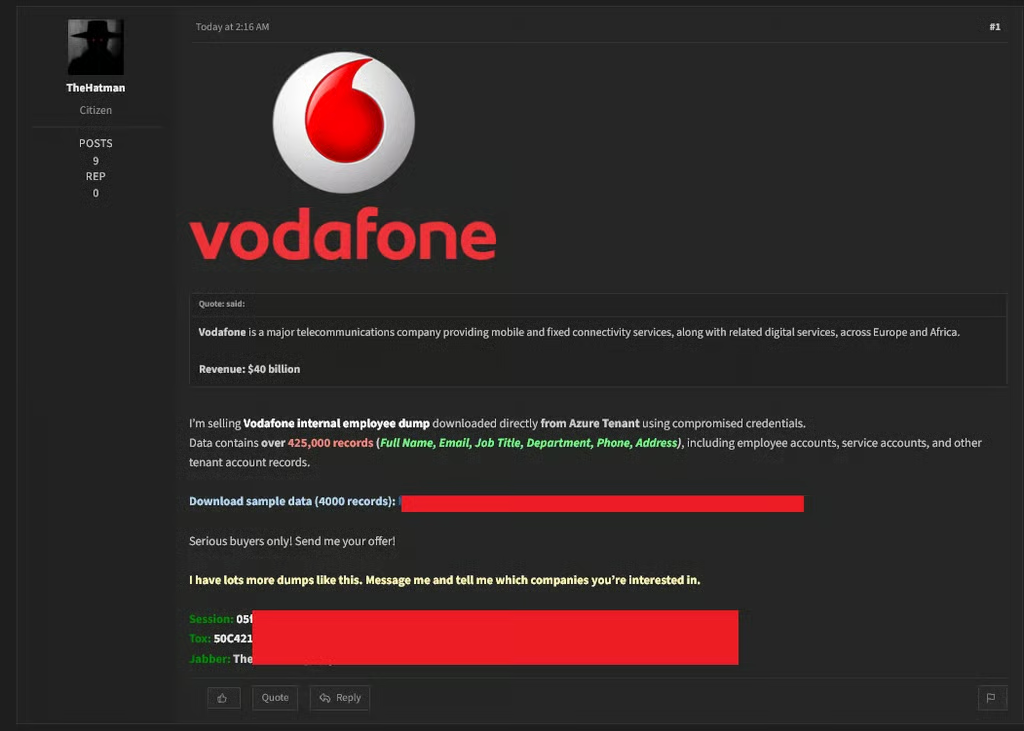
- Vodafone:約42万5,000件
- HCL Technologies:約25万件
- InterContinental Hotels Group(IHG):約18万5,000件
- Kyndryl:約17万件
- Gap Inc.:約8万件
- Hexaware Technologies:約2万件
- Wyndham Hotels:約9,000件
データセットには、氏名、従業員ID、電話番号、住所、企業メールアドレス(ネイティブの.onmicrosoft.comルーティングを含む)、役職、上司の割り当て、グループメンバーシップ、サービスアカウントとグローバル管理者の一覧といった、企業ディレクトリの主要属性が含まれている。
プラットフォームの欠陥を悪用した標的型窃取
脅威インテリジェンス企業のHudson Rockは、広告されたデータのサンプルについて、企業メールの構造やMicrosoft Entra IDのディレクトリエクスポートと一致するフィールドを根拠に、「真正である可能性が極めて高い」と評価した。ただし、データセットの出所、時期、抽出方法は独自に確認されていない。
「サービスアカウントやグローバル管理者の名前が露出したことは、特に懸念される。これにより、これらの組織に対するソーシャルエンジニアリング、スピアフィッシング、標的型の権限昇格攻撃を次に仕掛けるための直接的な道筋が与えられるためだ」とHudson Rockは指摘した。
Azure自体のゼロデイ脆弱性ではなく、セキュリティアナリストは侵害の原因を情報窃取マルウェアだとみている。これは感染した従業員のコンピューターから、保存されたブラウザーのパスワードやセッショントークンを盗み出すものだ。Hudson Rockは、TCS、Gap、HCL Technologies、Kyndrylなど複数の被害企業に関連する情報窃取マルウェアのログから、侵害された認証情報を特定した。
BleepingComputerによると、TCSとGapはいずれも、最近のネットワーク侵害があったとの主張に反論している。TCSはインド国立証券取引所に対し、調査の結果、侵入を裏付ける信頼できる証拠は見つからなかったと報告し、データは4年以上前のものとみられると付け加えた。Gapの広報担当者も同様に、初期調査では企業システムの侵害は確認されず、広告されたデータは機密性がなく、古いものだったと述べた。
本当のリスクは、その先にある
記録の一部が古いものだとしても、詳細な従業員ディレクトリは価値のある攻撃材料になり得る。従業員の上司、役職、電話番号、企業メールアドレスが分かれば、犯罪者はフィッシングやなりすましを本物らしく見せるのに十分な情報を得られる。
管理者やサービスアカウントの情報が露出すると、より深いアクセスを可能にするアカウントを攻撃者が優先的に狙えるため、リスクはさらに高まる。企業にとって今回の事案は、クラウドセキュリティの重点が変化していることを示している。パスワードを守るだけではもはや不十分なのだ。組織は、盗まれたセッショントークンや情報窃取マルウェアへの感染も監視し、ディレクトリの可視性を制限するとともに、Entra環境へのアクセス権を持つアプリケーションを厳格に管理する必要がある。
従業員は、自分の役職や上司、勤務先の詳細をすでに知っている予期しない電話やメッセージに対して、いっそう慎重になるべきだ。
詳しく読む:攻撃者がパスワード窃取から脱却し、Microsoftの認証フローとセッショントークンを標的にする方法を解説した「フィッシング戦術でセッショントークンを狙い、マルウェアを配布」。