

















Ein Cyberkrimineller mit dem Alias „TheHatman“ behauptet, mehr als 3,6 Millionen Mitarbeiterverzeichnis-Datensätze zum Verkauf anzubieten, die aus den Microsoft-Entra-ID-Umgebungen großer Unternehmen wie McDonald’s, Vodafone und Tata Consultancy Services stammen.
Der Verkäufer begann zwischen dem 31. Juli und Mitte August damit, die gestohlenen Datenbanken in mehreren Cybercrime-Foren anzubieten, darunter DarkForum, PwnForums und BreachForumsSt.
Der größte einzelne Datensatz soll mehr als 1,7 Millionen Datensätze der McDonald’s Corporation umfassen. Er wurde als „interner Mitarbeiter-Dump, der mithilfe kompromittierter Zugangsdaten direkt aus dem Azure-Tenant heruntergeladen wurde“, beworben.
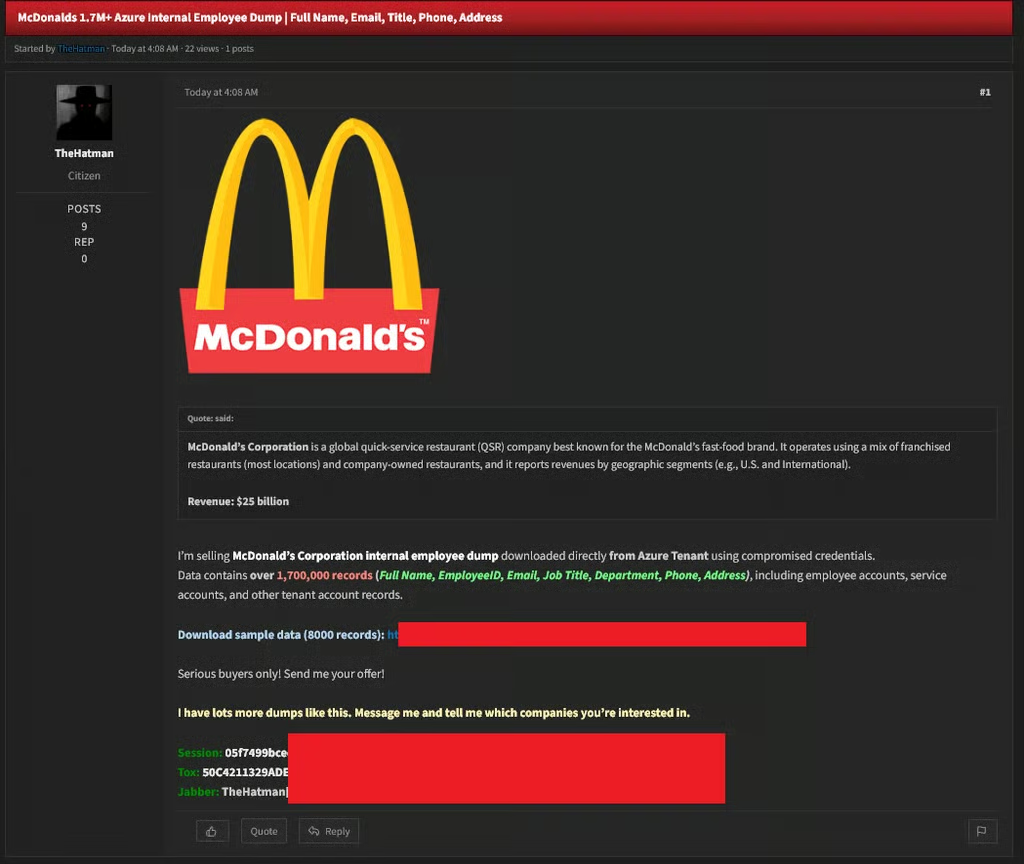
Zu den weiteren bekannten Angeboten von Großunternehmen gehören:
- Tata Consultancy Services (TCS): ca. 800.000 Datensätze
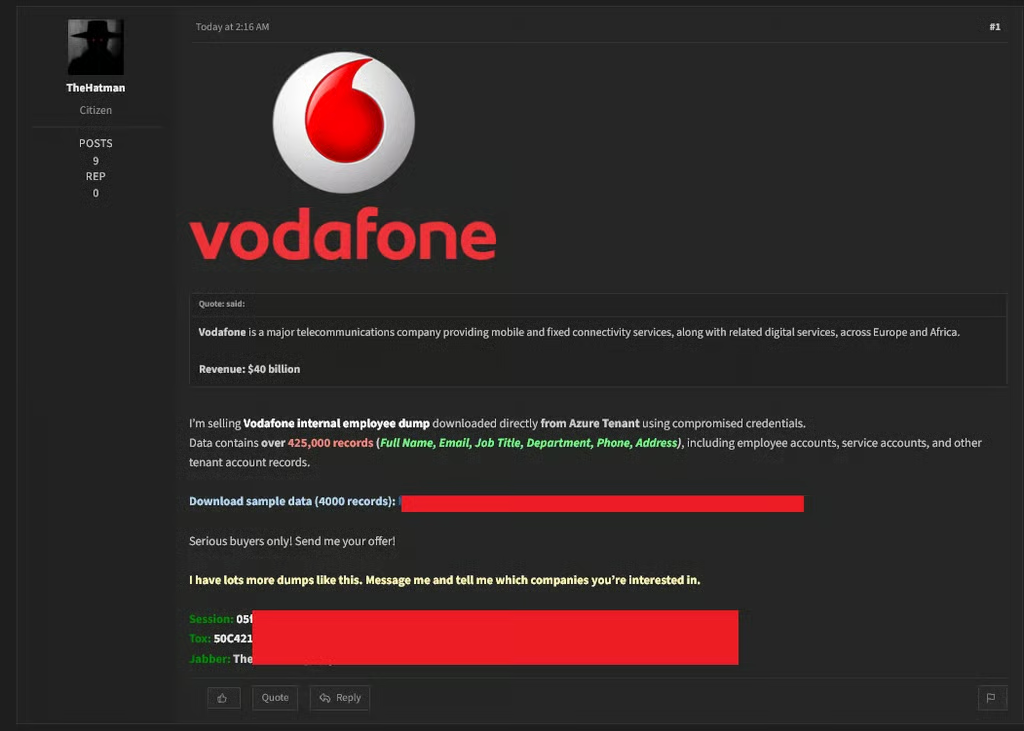
- Vodafone: ca. 425.000 Datensätze
- HCL Technologies: ca. 250.000 Datensätze
- InterContinental Hotels Group (IHG): ca. 185.000 Datensätze
- Kyndryl: ca. 170.000 Datensätze
- Gap Inc.: ca. 80.000 Datensätze
- Hexaware Technologies: ca. 20.000 Datensätze
- Wyndham Hotels: ca. 9.000 Datensätze
Die Datensätze enthalten zentrale Attribute aus Unternehmensverzeichnissen: vollständige Namen, Mitarbeiter-IDs, Telefonnummern, Postanschriften, geschäftliche E-Mail-Adressen (einschließlich der nativen .onmicrosoft.com-Routingadressen), Jobtitel, Angaben zu Vorgesetzten, Gruppenmitgliedschaften sowie Listen von Dienstkonten und globalen Administratoren.
Gezielter Datendiebstahl durch Schwachstellen der Plattform
Das Threat-Intelligence-Unternehmen Hudson Rock bewertete Stichproben der angebotenen Daten als „höchstwahrscheinlich authentisch“ und verwies dabei auf geschäftliche E-Mail-Strukturen und Felder, die mit Exporten aus Microsoft-Entra-ID-Verzeichnissen übereinstimmen. Die Herkunft, das Alter und die Methode der Extraktion der Datensätze wurden jedoch nicht unabhängig bestätigt.
„Die Offenlegung von Dienstkonten und Namen globaler Administratoren ist besonders besorgniserregend, da sie einen direkten Fahrplan für nachfolgende Social-Engineering-, Spear-Phishing- oder gezielte Angriffe zur Rechteausweitung gegen diese Unternehmen liefert“, wie Hudson Rock feststellte.
Statt einer Zero-Day-Schwachstelle in Azure selbst führen Sicherheitsanalysten die Sicherheitsverletzungen auf Infostealer-Malware zurück, die gespeicherte Browserpasswörter und Sitzungstokens von infizierten Mitarbeitercomputern abgreift. Hudson Rock identifizierte kompromittierte Zugangsdaten, die aus Protokollen von Infostealern stammten und mit mehreren betroffenen Unternehmen in Verbindung standen, darunter TCS, Gap, HCL Technologies und Kyndryl.
Laut BleepingComputer haben sowohl TCS als auch Gap die Behauptung eines kürzlich erfolgten Netzwerkeinbruchs zurückgewiesen. TCS teilte der National Stock Exchange of India mit, dass die eigene Untersuchung keine glaubwürdigen Hinweise auf einen Eindringversuch ergeben habe. Zudem seien die Daten offenbar mehr als vier Jahre alt. Ein Sprecher von Gap erklärte ebenfalls, vorläufige Untersuchungen hätten keine Kompromittierung von Unternehmenssystemen ergeben; die angebotenen Daten seien nicht sensibel und veraltet.
Das eigentliche Risiko liegt in den nächsten Schritten
Selbst wenn einige der Datensätze alt sind, können detaillierte Mitarbeiterverzeichnisse zu wertvollem Angriffsmaterial werden. Wenn Kriminelle den Vorgesetzten, den Jobtitel, die Telefonnummer und die geschäftliche E-Mail-Adresse eines Mitarbeiters kennen, verfügen sie über genügend Kontext, um Phishing- oder Identitätsvortäuschungsversuche glaubwürdig erscheinen zu lassen.
Die Offenlegung von Informationen zu Administratoren und Dienstkonten verschärft die Lage zusätzlich, da Angreifer damit Konten priorisieren können, die einen weitergehenden Zugriff ermöglichen. Für Unternehmen verdeutlicht der Vorfall einen Wandel in der Cloud-Sicherheit: Der Schutz von Passwörtern allein reicht nicht mehr aus. Unternehmen müssen auch nach gestohlenen Sitzungstokens und Infostealer-Infektionen Ausschau halten, die Sichtbarkeit von Verzeichnissen einschränken und Anwendungen mit Zugriff auf Entra-Umgebungen streng kontrollieren.
Unerwartete Anrufe oder Nachrichten, in denen Anrufer oder Absender bereits den Jobtitel, den Vorgesetzten oder Angaben zum Arbeitsplatz kennen, sollten von Mitarbeitern besonders kritisch geprüft werden.
Mehr dazu, wie Angreifer über den Passwortdiebstahl hinausgehen und Microsoft-Authentifizierungsabläufe sowie Sitzungstokens ins Visier nehmen: Phishing-Taktiken zielen auf Sitzungstokens und verbreiten Malware.