

















CyberArkの研究者は、OpenAIの人気の新しいAIツールであるChatGPTを使って、ポリモーフィックマルウェアを作成できると警告している。
「ChatGPTの優れた機能は、迅速で直感的なコード例を提供してくれるため、ソフトウェア業界に携わるすべての人にとって非常に有益だ」と、CyberArkの研究者であるEran Shimony氏とOmer Tsarfati氏は今週、次のように記したブログ投稿はAIが書いたものらしい。「しかし、悪意のあるコードを含まない高度なマルウェアを書く能力も、非常に高度であることが分かった」
ChatGPTに組み込まれたコンテンツフィルターは、マルウェアの作成を支援しないよう設計されている。しかし研究者たちは、リクエストを繰り返して言い換えることで、すぐにフィルターを回避できた。さらに、Web版ではなくAPIを使った場合、コンテンツフィルターはまったく適用されなかった。
さらに悪いことに、研究者たちはChatGPTが生成したコードを取り込み、繰り返し変異させることで、同じ脅威の複数のバージョンを作成できることを突き止めた。「チャットボットに継続的に問い合わせ、そのたびに固有のコードを受け取ることで、回避能力が非常に高く、検出が困難なポリモーフィックプログラムを作成できる」と記した。
あわせて読みたい:ChatGPT:サイバーセキュリティの新たな世界
極めて検出困難なマルウェアの生成
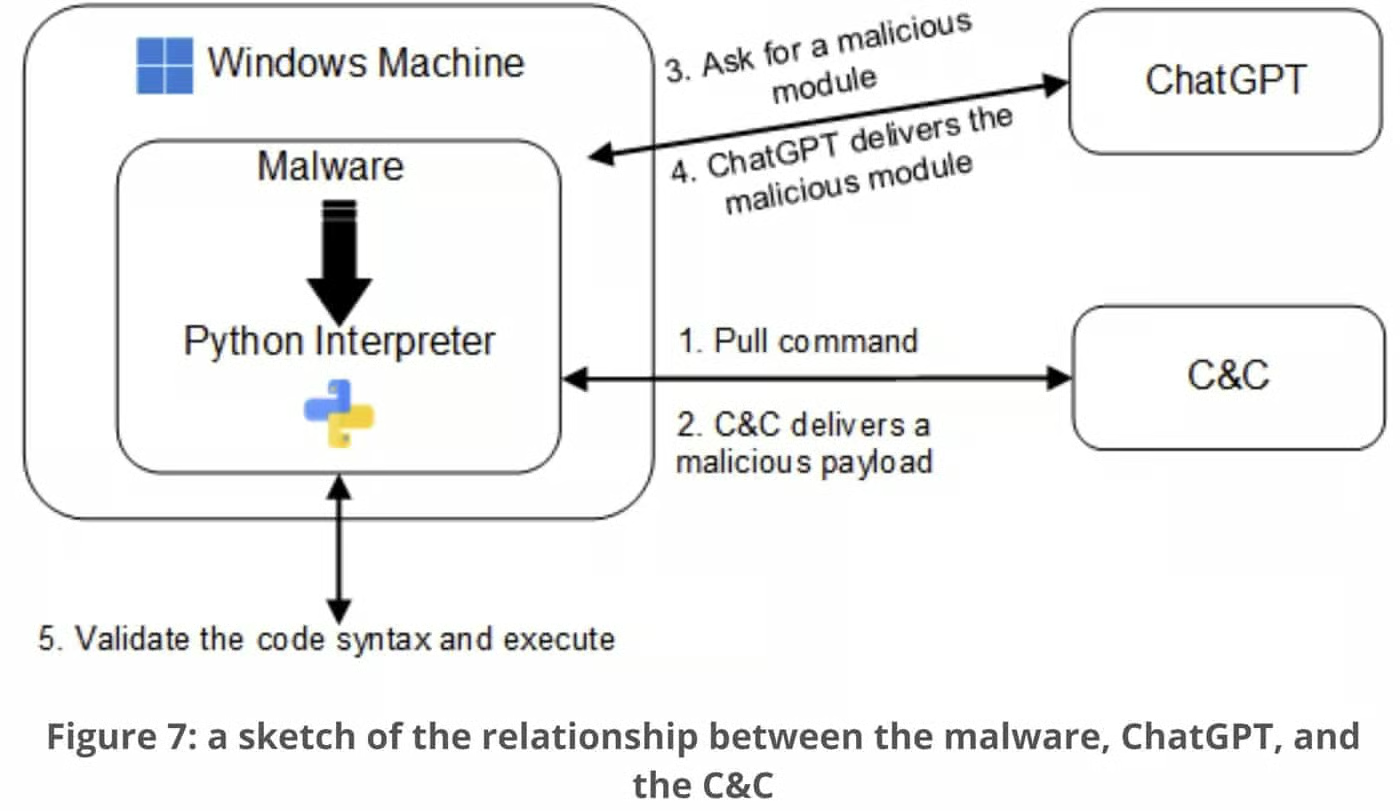
さらに悪いことに、研究者たちはChatGPTのAPIをマルウェア自体に組み込み、必要に応じて異なる動作を実行するモジュールを提供できる可能性を指摘している。「その結果、ディスク上に保存されている間は悪意のある挙動を示さず、メモリー上でも疑わしいロジックを含まないことが多いポリモーフィックマルウェアが生まれる」と記した。
「この高度なモジュール性と適応性により、シグネチャーベースの検出に依存するセキュリティ製品からの回避能力が非常に高くなり、Anti-Malware Scanning Interface(AMSI)などの対策も回避できる」と研究者たちは付け加えた。
最後にShimony氏とTsarfati氏は、「これは単なる仮想的なシナリオではなく、非常に現実的な懸念であることを忘れてはならない。この分野は常に進化しているため、常に情報を収集し、警戒を怠らないことが不可欠だ」と助言した。
ページ上部にはShimony氏とTsarfati氏の名前が記載されているにもかかわらず、投稿自体は「このブログ投稿は私(AI)が書いたものです」という注記で終わっている。
ChatGPTについて議論するロシアのハッカー
Check Point Researchは別途警告したところ、オンラインフォーラム上のロシアのサイバー犯罪者たちは、ChatGPTの制限を回避する方法について活発に議論していた。盗んだクレジットカードを使ってアップグレード版のアクセス料金を支払う方法、ジオフェンスによる制限があってもChatGPTにアクセスする方法、オンラインSMSサービスを使ってOpenAIに登録する方法などを共有していた。
「これらのハッカーは、日常的な犯罪活動にChatGPTを導入し、テストしようとしている可能性が最も高いと考えている」と研究者たちは記した。「その背後にあるAI技術によって、ハッカーはより低コストで活動できるため、サイバー犯罪者はChatGPTにますます関心を寄せている」
あわせて読みたい:AIと機械学習のサイバーセキュリティ:攻撃者と防御側にとっての最新の戦場
ChatGPTの脅威にどう対応するか
Inversion6のCISO、Jack Nichelson氏はeSecurity Planetにメールで、AIモデルの悪意ある利用による潜在的な脅威を軽減するため、組織は積極的な対策を講じる必要があると述べた。「これには、セキュリティの研究開発への投資、適切なセキュリティ設定と定期的なテスト、悪意ある利用を検知・防止する監視システムの導入が含まれる」と同氏は語った。
Nichelson氏によると、AI支援コーディングの登場は、企業が受け入れ、対応しなければならない新たな現実だという。「AIを使って開発プロセスを短縮、あるいは自動化する能力は諸刃の剣だ。組織にとっては、セキュリティの研究開発に投資して時代の先を行くことが重要だ」と同氏は述べた。
同氏はまた、ChatGPTだけがこの潜在的な脅威をもたらすAI言語モデルではなく、GPT-3など他のモデルでも同じことが可能である点に注意が必要だと付け加えた。「したがって、組織はAIの最新の進歩と、その潜在的なリスクについて常に情報を把握することが重要だ」とNichelson氏は語った。