

















10月はサイバーセキュリティ啓発月間だ。デジタル社会で増大する脅威について、個人や組織が考える時期である。サイバー攻撃はもはや企業のサーバーや複雑なマルウェアだけに限られない。私たちがポケットに入れて持ち歩くデバイスにも、ますます届くようになっている。
最も巧妙な脅威の1つがスミッシングです。SMSを使ったフィッシングを指します。スパムフィルターにかかる可能性のあるメールとは異なり、テキストメッセージはチェックされないまま届くことが多く、即時性のあるコミュニケーションへの信頼につけ込んできます。
私は、オプラを名乗る人物に「スミッシング」された日、この教訓を身をもって学んだ。
スミッシング事件
ある晩、私はすぐに注意を引かれるテキストメッセージを受け取った。そこにはこう書かれていた。「オプラが史上最大のプレゼント企画を実施中!」バウチャー番号と、ウェブサイト(oprahstoday[.]com)へのリンクも含まれていた。
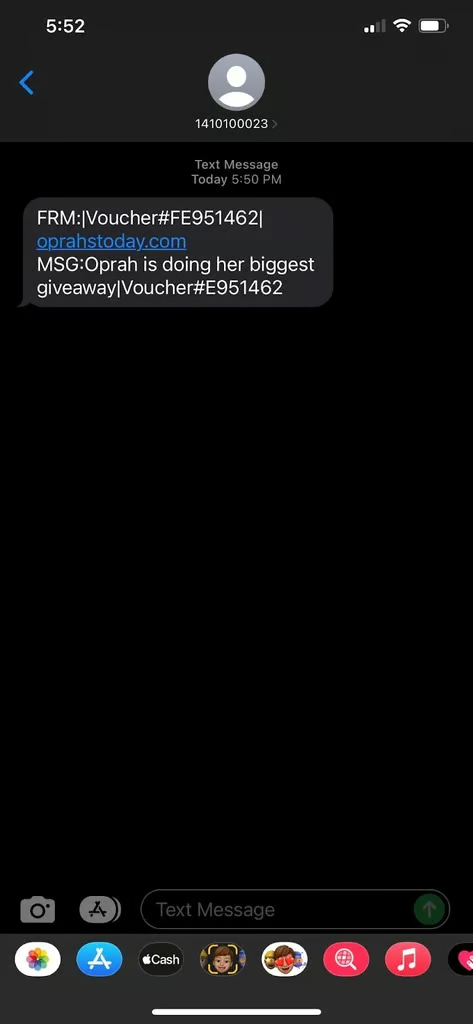
私は一瞬、手を止めた。そのメッセージには、なじみ深さゆえの重みがあった。そもそも、オプラを知らない人がいるだろうか。あの文面は、彼女が行ってきた有名なプレゼント企画への郷愁を呼び起こし、普通の人にはほとんど信じられそうな詐欺に仕立てていた。
攻撃者に必要だったのは、その一瞬のためらいだけだった。
好奇心に駆られてリンクを開きそうになったが、幸い、クリックする前に疑念が働いた。後に分析したところ、そのウェブサイトは個人情報を盗むために巧妙に作られたフィッシングページだった。信頼や好奇心、切迫感を利用して、利用者自身に情報を明け渡させる、ソーシャルエンジニアリングの典型例である。
スミッシングを理解する
スミッシングが機能するのは、テキストメッセージがメールよりも個人的で信頼できるものに感じられるからだ。
仕組みは単純だ。攻撃者は、リンクをクリックさせたり、マルウェアをダウンロードさせたり、機密情報を提供させたりするために、偽のメッセージを送りつける。いったん誘導に乗ると、被害者は気づかないうちに認証情報や銀行情報、企業システムへのアクセス権を渡してしまう可能性がある。
スミッシング攻撃では、「有効期限が切れる前に賞品を受け取ってください!」のような緊急性や、「銀行口座がロックされました。ここをクリックして確認してください」のような権威が悪用されることが多い。
私の場合、詐欺師はなじみ深さを悪用し、オプラのブランド認知度を利用して私の警戒心を下げようとした。
AIを活用したフィッシングの台頭
私の「オプラ」体験も不安をかき立てるものだったが、現在の脅威はさらに速いペースで進化している。人工知能を使えば、攻撃者は極めて個人に合わせた、説得力のあるフィッシングやスミッシングのメッセージを生成できる。AIはソーシャルメディアからデータを収集し、個人の関心を特定して、不気味なほど本物らしいメッセージを作成できる。
たとえば、著名人のプレゼント企画について一般的な文面を送る代わりに、AIシステムはあなたの住む都市、勤務先、さらには最近のオンライン購入に合わせたスミッシングメッセージを生成できる。この精度によって、誰かが詐欺に引っかかる可能性は大幅に高まる。
さらにAIは文体を再現できるため、攻撃者は公式の連絡を模倣し、説得力のある画像や動画を作成できる。これにより、本物のメッセージと偽のメッセージの境界は曖昧になっている。
身を守るために考慮すべき重要事項
自分の経験と、フィッシングキャンペーンの高度化を観察してきた結果、個人や組織が検討すべき重要な対策をいくつか見いだした。
- クリックする前に立ち止まる:メッセージの正当性を疑う時間を少し取ろう。特にリンクや金銭の要求が含まれている場合はなおさらだ。これが、最初の防御策として最も有効なことが多い。
- 送信元を確認する:銀行や上司、あるいはオプラからだと主張するテキストが届いた場合は、公式の窓口を通じて確認しよう。メッセージに記載された電話番号やURLを信用してはいけない。
- 定期的に訓練する:組織は定期的にセキュリティ意識向上トレーニングを実施し、従業員に不審なパターンを見分け、迅速に報告する方法を教えるべきだ。
- セキュリティツールを使う:多くの携帯通信事業者やセキュリティアプリは、スパムやフィッシングを検知するフィルターを提供している。セキュリティパッチを適用してデバイスを最新の状態に保つことも、悪意のあるリンクのリスクを下げる。
- AIの脅威を認識する:AIを利用したフィッシングが一般化するなか、疑うだけではもはや十分ではない。攻撃者は個人情報を把握し、極めて現実味のある誘い文句を作る可能性があると、個人は想定しなければならない。だからこそ、技術的なツール、利用者の意識、組織のポリシーを組み合わせた多層防御が、かつてないほど重要になる。
振り返ってみると、私の「オプラのプレゼント企画」体験は、リンクを開いていたらまったく違う結末を迎えていたかもしれない。
サイバーセキュリティ啓発月間は、このような体験を共有し、他の人が立ち止まり、疑問を持ち、進化する脅威から身を守れるよう学ぶ機会である。
スミッシングはフィッシングの一分野にすぎないが、私たちがモバイルデバイスに依存しているため、最も広く見られるものの1つだ。AIが攻撃を個人に合わせて自動化できることも相まって、脅威の状況は急速に変化している。
あの瞬間に私を救ったのは意識だった。そして、それこそが今月の目的である。サイバーセキュリティは、ファイアウォールや侵入検知システムを使って戦う技術的な戦いとして語られることが多い。しかし実際には、人の意識から始まる。オプラを装ったスミッシング攻撃に遭いかけた経験から、信頼やなじみ深さがいかに簡単に悪用されるかが浮き彫りになった。
攻撃者がAIを導入して詐欺の説得力を高めるなか、私たちは教育、警戒、プロアクティブな防御への取り組みを倍加させなければならない。
私の体験を教訓にしてほしい。誰も無縁ではない。最善の防御は、意識を持ち、疑い、クリックする前に考えることから始まる。
Proofpointがエージェント型AIサイバーセキュリティソリューションを展開していることを読んで、課題への対応方法を知ろう。