

















chalk、debug、ansi-styles、supports-colorなど、人気のnpmパッケージ18個が大規模なサプライチェーン攻撃によって侵害され、暗号資産の取引を密かにリダイレクトするマルウェアが仕込まれた。
Aikidoの研究者は、「危険なのは、複数の層で動作する点だ。Webサイトに表示されるコンテンツを変更し、API呼び出しを改ざんし、ユーザーのアプリが署名していると認識する内容まで操作する」と指摘している。
何が起きたのか?
2025年9月8日から、攻撃者はトラフィックの多いライブラリ18個に新たな悪意のあるバージョンを投入した。これらのライブラリは合計で週およそ20億回ダウンロードされている。
このペイロードはブラウザー上で動作し、Web APIやウォレットAPIにフックを仕掛け、画面上のUIが正常に見える場合でも、資金やトークン承認を攻撃者が管理するアカウントへ転送できる。
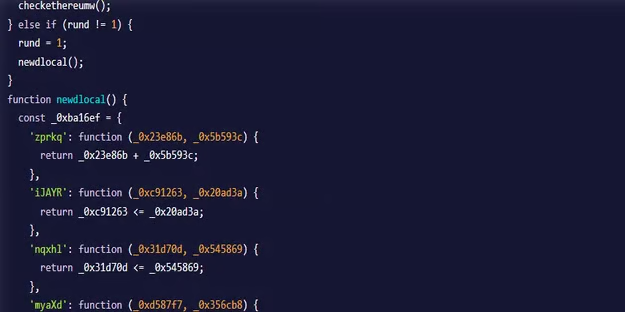
攻撃の仕組み
悪意のある更新は、fetchやXMLHttpRequestなどのブラウザーの中核機能に加え、一般的なウォレットインターフェース(window.ethereum、Solanaなど)にもフックを仕掛ける。
Ethereum、Bitcoin、Solana、Tron、Litecoin、Bitcoin Cash全体でウォレットアドレスを含むレスポンスをスキャンし、「酷似した」攻撃者のアドレスに置き換える。さらにコードはEthereumとSolanaのトランザクションパラメーターを署名する前に改ざんし、承認と送金をひそかにリダイレクトする。
技術的には、このマルウェアはブラウザー常駐型のインターセプターとして動作する。ページのコンテキストに組み込まれ、ネットワークやウォレットのAPIにフックを仕掛け、ウォレットアドレスに似たパターンをコンテンツからスキャンし、文字列マッチングを使って見た目の差異を最小限に抑えながら宛先を書き換える。
Ethereumの処理では、送信先アドレスや一般的なトークン関数(approve、transfer、transferFrom)を変更できるほか、人気のDEXで使われるルーターとのやり取りまで操作できる。Solanaでは、命令のアカウントや受取人を変更できる。
攻撃者がメンテナーのアカウントを掌握すれば、攻撃の複雑さは低く、汚染されたバージョンをインストールまたはデプロイした時点で直ちに悪用可能になる。
攻撃の範囲
今回のキャンペーンは、フィッシングによるメンテナーアカウントの侵害に端を発する。npmサポートになりすました偽メールによって認証情報が盗まれ、その後、9月8日から汚染されたリリースが公開された。
これらのユーティリティはビルドパスとランタイムパスの双方で広く使われているため、最上位のパッケージに直接依存していない組織でも、影響が及ぶ範囲は大きくなり得る。
影響を受けたバージョンは次のとおり。
- ansi-regex (6.2.1)
- ansi-styles (6.2.2)
- backslash (0.2.1)
- chalk (5.6.1)
- chalk-template (1.1.1)
- color-convert (3.1.1)
- color-name (2.0.1)
- color-string (2.1.1)
- debug (4.4.2)
- error-ex (1.3.3)
- has-ansi (6.0.1)
- is-arrayish (0.3.3)
- simple-swizzle (0.2.3)
- slice-ansi (7.1.1)
- strip-ansi (7.1.1)
- supports-color (10.2.1)
- supports-hyperlinks (4.1.1)
- wrap-ansi (9.0.1)
今回のインシデントは、攻撃者がオープンソースのメンテナーをフィッシングし、依存関係ツリーの深い階層に入り込む、広く使われる「ユーティリティ」パッケージを武器化する傾向が強まっていることを示している。
サーバーとブラウザーの両方で使われるフォーマット処理やロギングのライブラリを狙うことで、攻撃者は最小限の労力で到達範囲を最大化し、通常の更新を気付かれにくいクライアントサイドの脅威に変えている。
リスクを軽減する方法
npmのサプライチェーン攻撃の影響を受けた組織は、被害の拡大を抑え、さらなる侵害を防ぐため、迅速に対応すべきだ。以下に、セキュリティチームがこの攻撃を軽減するための手順を示す。
- 悪意のあるバージョンを削除し、環境をクリアしたうえで、監査済みの信頼できるロックファイルから再インストールする。
- すべての環境でロックファイル、バージョンの厳密な固定、レビュー済みのPRベースによる依存関係更新を徹底する。
- トークンをローテーションし、古い認証情報を無効化し、2FA/SSOを必須にするとともに、偽装npmドメインを監視する。
- 異常なAPIフックを検知するチェックを導入し、不審なウォレットやアドレスの活動についてテレメトリーを監視する。
- 2025年9月8日以降のログを確認し、露出していた場合はウォレットの処理を調査する。ユーザーへの通知、セッションのリセット、キャッシュ/CDNのクリアによって修正する。
ゼロデイ攻撃と同様に、悪意のある更新1つで重要なワークフローが大規模に、ひそかに乗っ取られる可能性がある。
ソフトウェアサプライチェーン全体をエンドツーエンドで保護する方法を見直すことが、こうした攻撃が示す本当の課題だ。